はじめに
Arista Networks は 2026 年 9 月 22 日、VeloCloud Orchestrator(VCO)On-Prem の脆弱性 CVE-2026-93952 を Security Advisory 0183 で公表しました。CVSSv3.1 の Base Score は 10.0 で、実際の悪用が確認されています。
VCO では 2026 年 7 月にも CVE-2026-16812 が公表されており、その修正版へ更新済みの環境も多いと考えられます。運用担当者にとっての論点は、前回の対応で今回も影響を受けないと判断できるか、また自環境で何を確認し、どの順序で更新と調査を進めるかです。
- CVE-2026-16812 の対応済み環境でも再確認が必要な理由
- 導入形態、証明書認証、到達性を使った影響判断の流れ
- 系列ごとの影響バージョンと、公式に提供を確認できた修正版
- 暫定対策を適用する際に確認したい業務影響
- 公式の侵害指標と、検出した場合の対応の進め方
結論として、前回の修正版(5.2.3.14、6.1.3.4、6.4.2.4)はいずれも今回の影響範囲に含まれるため、前回の対応だけでは今回の対応完了を判断できません。対象は Edge から VCO への証明書認証が構成された On-Prem VCO で、修正版が公開されているのは 5.2.3 系と 6.4.2 系です。6.1 系と 7.0 系は Advisory の初版時点で修正版の記載がないため、暫定対策と侵害調査を先行させながら TAC へ提供状況を確認することをおすすめします。
CVE-2026-93952 の概要と前回 CVE-2026-16812 との違い
本セクションでは、Advisory 0183 と CVE Record で確認できる深刻度と悪用状況を整理し、前回の Advisory 0144 との違いを比較します。前回の脆弱性の詳細は、関連記事『VeloCloud Orchestrator の脆弱性|CVE-2026-16812 のリスクと対処』で解説しています。
公式に示された深刻度と悪用状況
Arista によると、本脆弱性はリモートの攻撃者が VCO の特権的な内部機能へアクセスし、VCO ホストに影響を及ぼす可能性があるものです。悪用に成功した場合、オーケストレーターと、オーケストレーターが管理するデータの機密性・完全性・可用性が損なわれる可能性があるとされています。
| 項目 | 内容 |
|---|---|
| CVSSv3.1 | 10.0(AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H) |
| CVSSv4.0 | 9.5(AV:N/AC:H/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H) |
| CWE | CWE-20(Improper Input Validation) |
| 悪用状況 | 外部から発見され、実際に悪用されていると Arista が記載 |
| CISA KEV | 2026 年 9 月 22 日に追加 |
| Advisory の版 | Revision 1.0(2026 年 9 月 22 日、初版) |
CVSSv4.0 では攻撃の複雑さ(AC)が High と評価されており、v3.1 の AC:L とは評価が異なります。CVE Record の CISA-ADP 情報では、SSVC の評価として悪用が active、自動化が可能(Automatable: yes)、技術的影響が total と記録されています。
KEV への追加は CISA のアラートと CVE Record の双方で確認できます。一方、米国連邦政府機関向けの対応期限は、本記事執筆時点で CISA の公式データから直接確認できていないため、KEV カタログ本体で確認することをおすすめします。
前回の修正版が今回の影響範囲に含まれる
前回の Advisory 0144 で修正版とされた 5.2.3.14、6.1.3.4、6.4.2.4 は、いずれも今回の影響範囲(5.2.3.15 以下、6.1.3.7 以下、6.4.2.7 以下)に含まれます。7.0 系も、前回の影響範囲外だった 7.0.0.1 と 7.0.0.2 が今回の対象です。前回の修正版へ更新したことは、今回の影響を受けない根拠になりません。
両 Advisory は CVE 番号、CWE、追跡 BUG 番号が異なり、攻撃成立の条件も異なります。Arista は両者の技術的な関係(同一原因か、修正の回避かなど)を説明していないため、本記事では別の脆弱性として扱います。
| 比較項目 | CVE-2026-16812(0144、Rev 1.2) | CVE-2026-93952(0183、Rev 1.0) |
|---|---|---|
| CWE | CWE-78(OS コマンドインジェクション) | CWE-20(不適切な入力検証) |
| 攻撃成立の条件 | 既定で露出し、露出を防ぐ設定はない | Edge から VCO への証明書認証が構成されている場合に露出 |
| 攻撃者に必要なもの | VCO Web インターフェースへの到達性 | VCO Web インターフェースへの到達性と Edge 認証証明書の公開部分 |
| Hosted/Dedicated | Rev 1.1 で VCO Hosted を影響対象に追加 | 影響を受けたが、パッチ適用済み |
| 侵害指標 | 攻撃元 IP アドレス 3 件 | ファイル、MD5 ハッシュ、HTTP ヘッダー、攻撃元 IP アドレス 2 件 |
| 緩和策の追加項目 | — | 不要な送信ポートの遮断検討、バックドアデーモンと Web シェルの監視 |
参考: Arista Security Advisory 0144
“VCO is exposed by default. There is no configuration that can prevent the exposure.”
(VCO は既定で露出しており、露出を防ぐことができる設定はありません)
https://www.arista.com/en/support/advisories-notices/security-advisory/24364-security-advisory-0144
侵害指標も両 Advisory で異なります。前回の攻撃元 IP アドレスは今回の Advisory に掲載されていないため、今回の調査では 0183 の指標を使用し、前回分は前回の調査として別に扱うことをおすすめします。
VeloCloud 証明書認証と導入形態から影響を判断する
影響の判断は、導入形態、稼働バージョン、証明書認証の設定、Web インターフェースへの到達性の順に確認すると整理しやすくなります。バージョンの判断は次のセクションの表で行い、本セクションではそれ以外の条件を扱います。
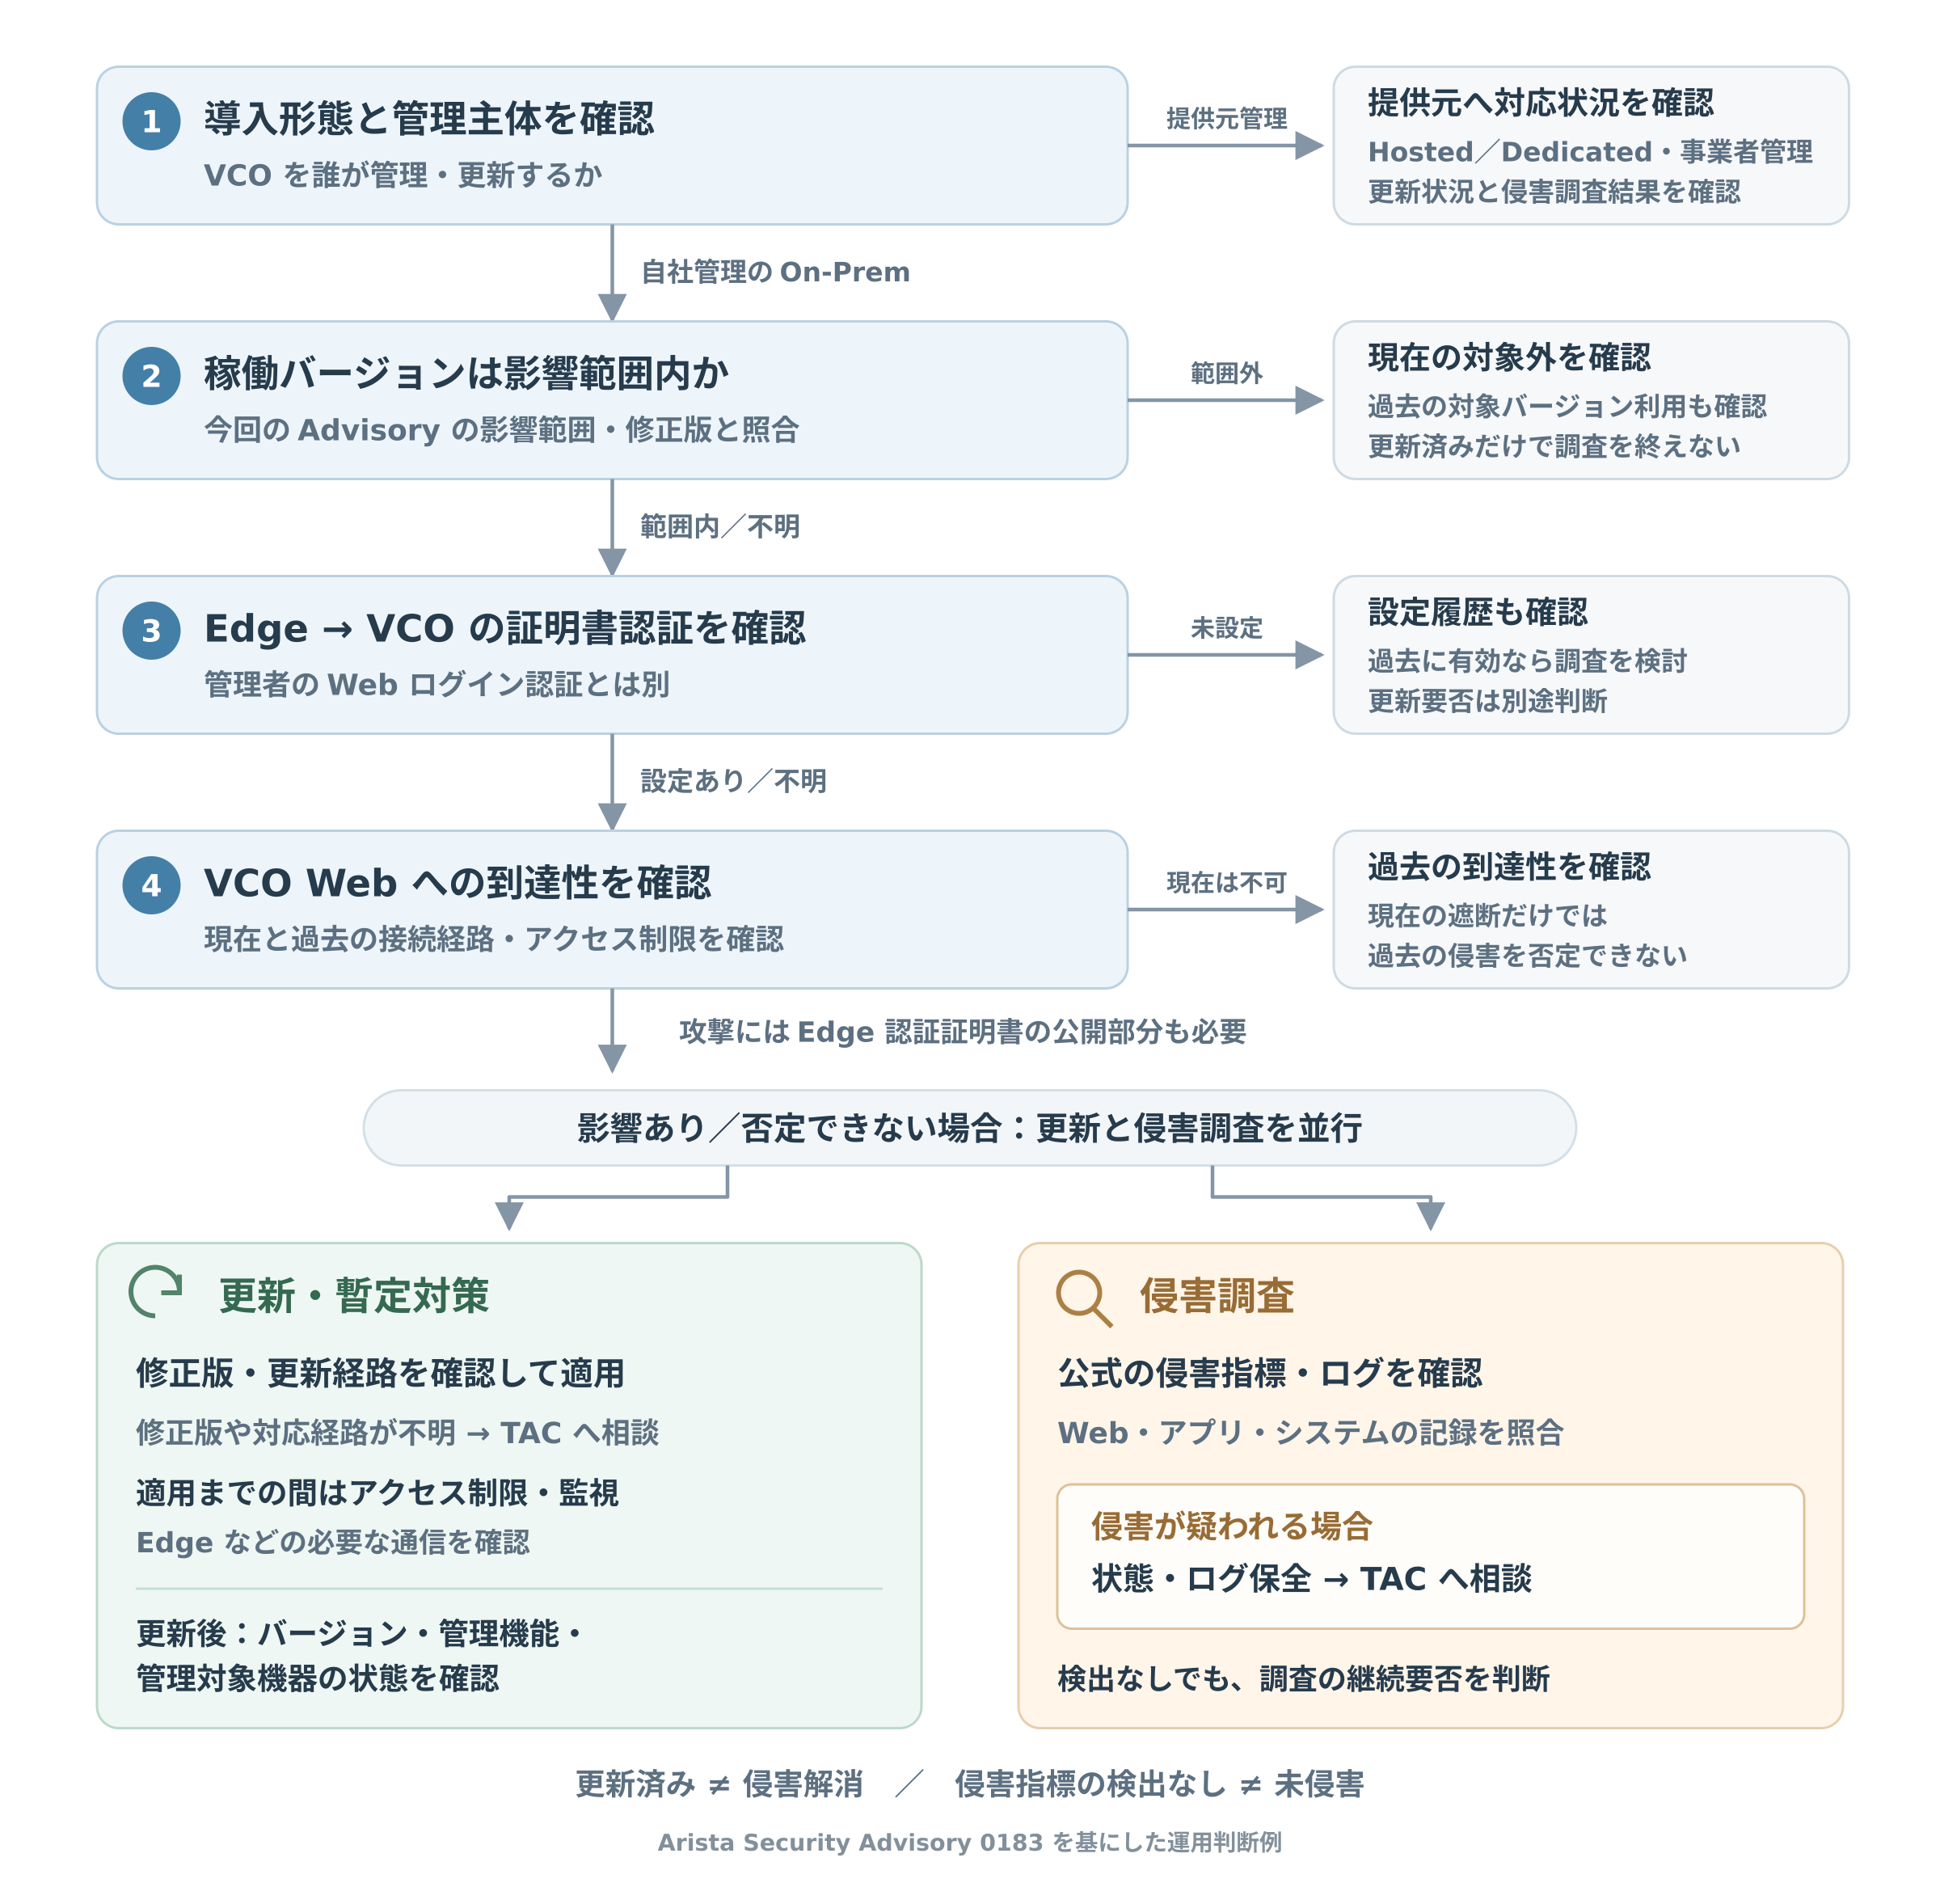
導入形態ごとの確認主体
Advisory 0183 で影響を受ける製品として挙げられているのは VeloCloud Orchestrator On-Prem です。Hosted と Dedicated は、影響を受けたうえでパッチ適用済みと記載されています。「修正済み」であり、「元から影響がない」という意味ではない点に注意が必要です。
参考: CVE Record CVE-2026-93952
“Hosted, including Dedicated, versions of VCO were impacted and have already been patched.”
(Dedicated を含む Hosted 版の VCO は影響を受けており、すでにパッチが適用されています)
https://www.cve.org/CVERecord?id=CVE-2026-93952
| 導入形態 | Advisory の記載 | 確認する主体と内容 |
|---|---|---|
| On-Prem(自社で構築・運用) | 影響対象 | 自社で稼働バージョン、証明書認証、到達性を確認し、更新と侵害調査を実施 |
| サービス事業者が運用する On-Prem | 影響対象 | 運用主体の事業者に、稼働バージョン、更新予定、侵害調査の実施状況を確認 |
| Hosted/Dedicated | 影響を受けたがパッチ適用済み | 利用者側の更新作業は Advisory 上示されていない。必要に応じて提供元へ対象環境の適用状況と調査結果を確認 |
VeloCloud Gateway と VeloCloud Edge は、影響を受けない製品として明記されています。ただし、VCO が侵害された場合は Edge へのアクセスにつながる可能性があると Advisory に記載されているため、Edge 自体が対象外であっても侵害調査の範囲からは外せません。
Edge から VCO への証明書認証の確認
今回の条件となる証明書認証は、VeloCloud Edge が Orchestrator に対して自身を認証する方式を指します。管理者が Web ポータルへログインする際の認証や、VCO の Web インターフェースに設定する一般的な HTTPS サーバー証明書とは別の設定です。
VeloCloud の公式ドキュメント(Broadcom TechDocs)では、Edge の認証方式として次の 3 つのモードが説明されています。顧客(Enterprise)単位の既定値は Service Settings の Edge Management で、個別の Edge の設定は各 Edge の Overview で確認できます。
- Certificate Deactivated
-
Edge が事前共有鍵(PSK)で認証するモードです。
- Certificate Acquire
-
Edge が鍵ペアを生成して Orchestrator の認証局から証明書を取得し、その証明書で Orchestrator への認証と VCMP トンネルの確立を行うモードです。
- Certificate Required
-
PKI 証明書の使用を求め、事前共有鍵のピアの接続を許可しないモードです。Certificate Acquire で証明書を取得した後に変更できます。
参考: Arista Security Advisory 0183
“VCO is exposed if certificate based authentication from the VeloCloud Edge to VeloCloud Orchestrator (VCO) is configured.”
(VeloCloud Edge から VCO への証明書ベースの認証が構成されている場合、VCO は露出します)
https://www.arista.com/en/support/advisories-notices/security-advisory/24765-security-advisory-0183
Advisory は、上記 3 モードのうちどれが条件に該当するかを個別には示していません。証明書を使用する Certificate Acquire と Certificate Required が該当するかは、公式の明記を確認できていないため、判断に迷う場合は TAC へ確認することをおすすめします。
また、既定のモードはドキュメントの版や設定画面によって記載が異なり、顧客単位の既定値を変更する際に既存 Edge へ適用しない選択もできます。既定値を前提にせず、顧客単位と個別 Edge の両方で実際の設定を確認することをおすすめします。参照したドキュメントは次のとおりです。
VCO Web インターフェースへの到達性
攻撃には、VCO の Web インターフェースへのネットワーク到達性と、Edge 認証証明書の公開部分が必要とされています。テナントやオペレーターの認証情報は不要です。証明書の公開部分は秘密鍵と異なり秘匿を前提とした情報ではないため、これを入手できないことを理由に影響なしと判断するのは避けたほうが安全です(編集上の見解)。
到達性については、インターネットから到達できるかに加えて、拠点ネットワークや VPN など、広い範囲の社内ネットワークから到達できるかも確認対象になります。Arista は、信頼された管理ネットワークに Web インターフェースへのアクセスを限定している構成では露出のリスクを低減できるとしています。
VCO 修正版と系列ごとの対応
Advisory 0183 の初版では、修正版が公開されているのは 2 系列にとどまります。残りの系列については、サポート対象の系列向けに修正版を準備中で、準備ができ次第 Advisory に追加すると記載されています。
| 系列 | 今回の影響バージョン | 公式に提供を確認できた修正版 | 前回 0144 の修正版 | 修正版未確認の場合の対応 |
|---|---|---|---|---|
| 5.2.x | 5.2.3.15 以下 | 5.2.3.16 以降(5.2.3 系) | 5.2.3.14 以降 | 5.2.3 系以外で稼働している場合は、更新経路を TAC に確認 |
| 6.1.x | 6.1.3.7 以下 | 記載なし | 6.1.3.4 以降 | Advisory の改訂を確認しつつ、提供予定を TAC に照会。暫定対策と侵害調査を先行 |
| 6.4.x | 6.4.2.7 以下 | 6.4.2.8 以降(6.4.2 系) | 6.4.2.4 以降 | 6.4.2 系以外で稼働している場合は、更新経路を TAC に確認 |
| 7.0.x | 7.0.0.2 以下 | 記載なし | 記載なし(7.0.0.1 以降は影響範囲外) | Advisory の改訂を確認しつつ、提供予定を TAC に照会。暫定対策と侵害調査を先行 |
影響範囲の上限の次の番号が修正版として提供されるとは限りません。修正版は、Advisory の Resolution に記載されたバージョンを基準に判断することをおすすめします。系列をまたぐ移行の可否や更新経路も Advisory には記載がないため、対象リリースのリリースノートと TAC の案内に基づいて計画することをおすすめします。
上記 4 系列以外のバージョンについて、Advisory は一覧にないリリースは影響を受けないとしています。一方で、サポート対象外の系列を運用している場合は、更新方法を TAC に相談するよう案内されています。前回の 0144 ではサポート終了バージョンは評価対象外と注記されていたこともあり、該当する場合は TAC に確認しておくと判断の根拠を残せます。
提供元・TAC へ確認する項目
問い合わせの際は、次の項目をそろえておくと回答を得やすくなります。項目は編集上の整理です。
| 確認先 | 確認する項目 |
|---|---|
| Arista TAC | 6.1 系・7.0 系の修正版の提供予定、稼働系列からの更新経路、自環境の Edge 認証モードが条件に該当するか、侵害指標を検出した場合の対応 |
| サービス事業者(On-Prem 運用委託) | 稼働バージョン、Edge 認証モード、Web インターフェースの到達範囲、更新予定日、侵害指標の確認結果 |
| Hosted/Dedicated の提供元 | 対象環境へのパッチ適用日、適用前の期間を対象とした侵害調査の実施有無と結果 |
修正版適用までの暫定対策と業務影響
修正版を適用するまでの間、Arista は環境に応じた多層防御として次の対策を挙げています。いずれもリスクの低減策であり、脆弱性を解消するものではありません。
- VCO Web インターフェースへのアクセスを、信頼された管理ネットワークに限定する
- 既知の悪性 IP アドレスからのアクセスを監視する
- VCO ホストからの想定外の送信通信を監視する
- 通常の運用に不要な送信ポートの遮断を検討する
- バックドアとして動作するデーモンや Web シェルを監視する
- 最近の管理者操作に想定外の変更がないか確認する
アクセス制限で確認したい Edge の通信
ここからは編集上の運用提案です。Arista の管理ガイドでは、Virtual Edge から Orchestrator との通信に TCP/443 の送信許可が必要とされ、Orchestrator の上流ファイアウォールでは HTTP(TCP/80)と HTTPS(TCP/443)の受信許可が前提とされています。管理者の接続元だけに TCP/443 を絞ると、拠点の Edge から Orchestrator への通信まで遮断される可能性があります。
制限を適用する前に、次の観点を確認しておくと切り戻しの判断がしやすくなります。
- Edge が Orchestrator へ接続する際の送信元アドレス範囲(各拠点の WAN アドレス)を把握できるか
- 自社で運用する Gateway、監視システム、API 連携など、Orchestrator へ接続する管理者以外の通信があるか
- 管理者向けと Edge 向けの通信を宛先や経路で分離できる構成か
- 送信ポートを遮断する場合、更新取得、時刻同期、名前解決、通知など通常運用で必要な通信を洗い出しているか
参照した公式ドキュメント: Virtual Edge Deployment(Administration Guide 6.4)、VeloCloud Orchestrator Deployment and Monitoring Guide(6.4)
Edge の認証モードを Certificate Deactivated へ変更することは、Arista の緩和策として示されていません。公式ドキュメントでは、Certificate Acquire から Certificate Deactivated への変更時にトンネルが切断・再接続されると説明されています。回避策として検討する場合は、事前に TAC へ確認することをおすすめします。
侵害調査と更新を並行して進める手順
本脆弱性は悪用が確認されているため、更新の準備と並行して侵害の有無を確認することをおすすめします。Advisory では、本件について決定的な単一の侵害指標はないとされています。指標を検出しなかったことは未侵害の証明にならず、修正版の適用も侵害の解消を意味しません。
公式の侵害指標と検出時の対応
Advisory 0183 に記載された侵害指標と、検出した場合の次の行動を対応付けると次のとおりです。上 3 行の次の行動は Advisory の記載に基づき、下 2 行は Advisory が挙げる調査観点を編集上の手順として整理したものです。
| 確認対象 | Advisory の記載 | 検出した場合の次の行動 |
|---|---|---|
| VCO ホスト上のファイル | /usr/local/sbin/.vcnode.js/usr/local/sbin/vc-sysmond(既知の悪性 MD5: dc78e206eaeadec59fc5801fe4556bd0)/etc/systemd/system/vc-sysmon.service | ファイルを削除せず VCO の状態を保全し、TAC またはアカウントチームへ連絡 |
| nginx ログの HTTP ヘッダー | x-vc-opt | VCO の状態を保全し、TAC またはアカウントチームへ連絡 |
| 接続元 IP アドレス | 142.93.149.77 104.248.126.159 | VCO の状態を保全し、TAC またはアカウントチームへ連絡。前段のファイアウォールやプロキシのログも確認 |
| VCO の Web アクセスログ | URL 状のパス要素、エンコードされた文字、ローカル・内部サービスへの参照、高いリクエストレートを含むリクエスト | 同じ時刻帯のバックエンドアプリケーションログとシステムログを突き合わせ、説明できない場合は侵害の疑いとして保全 |
| バックエンド・システムログ、ホストの状態 | 想定外の送信通信、管理者作業と対応しない設定変更や保守操作、コマンド実行、ファイル生成、データベースエクスポート、証明書・鍵素材へのアクセスなど | 変更管理や作業記録と照合し、説明できない場合は侵害の疑いとして保全 |
侵害が疑われる場合の保全と相談
Advisory では、侵害が疑われる場合、運用上可能な範囲で修復前にログとタイムスタンプを保全するよう推奨しています。修復や更新によって調査に必要な情報が上書きされる可能性があるため、次の順序で進めることをおすすめします。
Advisory が保全対象として挙げているのは、Web アクセスログ、バックエンドアプリケーションログ、システムログ、データベースログ、関連するファイルシステムのタイムスタンプです。不審なファイルの削除など痕跡が変化する操作は、保全と TAC への相談より先に行わないことをおすすめします。仮想アプライアンスとして稼働している場合は、修復前のスナップショットを別途保持しておくと後の調査材料になります(編集上の補足)。
稼働バージョン、Edge の認証モード、検出した指標と時刻、Web インターフェースの到達範囲、適用済みの暫定対策を整理して伝えると、状況の共有が円滑になります。
Advisory の Post-Remediation Guidance では、資格情報のローテーション、管理者操作の確認、管理対象機器の状態の確認、信頼できるソースからのオーケストレーターの復旧または置き換えが例示されています。VCO の侵害は Edge へのアクセスにつながる可能性があるため、調査範囲に配下の Edge を含めて判断します。
更新後に対応完了を判断する項目
修正版の適用後は、次の項目がそろった時点で対応完了と判断すると、判断の根拠を記録として残せます。以下は編集上の確認例です。
| 確認項目 | 確認の観点 |
|---|---|
| 稼働バージョン | Advisory の Resolution に記載された修正版以上で、系列の表記(5.2.3 系、6.4.2 系)も一致している |
| 管理機能 | 管理ポータルへのログイン、設定の参照・変更、更新前に使用していた管理機能が動作する |
| 管理対象機器 | Edge(自社運用の場合は Gateway も)が Orchestrator と通信し、更新前と同等の状態で表示される |
| 侵害調査 | 更新前の期間を対象としたログ調査が完了し、指標の該当有無と判断根拠を記録している。未完了の場合は調査を継続 |
| 暫定対策 | アクセス制限や送信ポートの遮断を維持するか解除するかを決め、変更内容を記録している |
まとめ
CVE-2026-93952 は、Edge から VCO への証明書認証が構成された VeloCloud Orchestrator On-Prem が対象となる、悪用確認済みの脆弱性です。前回 CVE-2026-16812 の修正版は今回の影響範囲に含まれるため、前回の対応状況とは切り離して確認する必要があります。修正版が未掲載の系列では、暫定対策と侵害調査を先行させながら TAC へ提供状況を確認することをおすすめします。
- 前回の修正版はいずれも今回の影響範囲に含まれる。
- 対象は証明書認証が構成された On-Prem VCO
- Hosted と Dedicated は影響を受けたうえでパッチ適用済み
- 修正版の公開は 5.2.3.16 以降と 6.4.2.8 以降の 2 系列
- 6.1 系と 7.0 系は TAC への照会と暫定対策が中心となる。
- アクセス制限では Edge から VCO への通信も確認したい。
- 侵害の疑いがあれば削除より先に保全と TAC への相談を行う。
以上、最後までお読みいただきありがとうございました。