はじめに
F5 は 2026 年 9 月 22 日、BIG-IP Access Policy Manager(APM)の脆弱性 CVE-2026-94127 を Security Advisory K000162605 で公開しました。認証不要のリモートコード実行(RCE)につながるヒープベースのバッファオーバーフローで、F5 は悪用を把握していると明記しています。同日に CISA も Known Exploited Vulnerabilities(KEV)カタログへ追加しました。
ただし、影響を受けるのは APM を利用しているすべての環境ではありません。影響条件は OAuth の役割と Virtual Server の構成に依存するため、「APM を使っているかどうか」だけで判断すると、対象の見落としや不要な緊急作業につながります。本記事では、F5 Advisory、CVE Record、CISA KEV の記載を突き合わせ、運用担当者が自環境で確認する項目と対応の順序を整理します。
- CVE-2026-94127 の影響条件と、OAuth の役割ごとの判断方法
- 系列ごとの影響バージョンと Engineering Hotfix の識別情報
- F5 提供 iRule による暫定緩和と、更新前に実施する初動
- F5 が公開した侵害指標の読み方と、侵害が疑われる場合の分岐
- 更新の完了とインシデント対応の完了を分けて判断する確認表
結論として、影響を受けるのは、BIG-IP APM を OAuth Authorization Server として構成し、APM のアクセスポリシーと OAuth プロファイルが同じ Virtual Server に設定されている環境です。F5 が示す影響バージョンは 21.1.0、17.5.0〜17.5.1、17.1.0〜17.1.3 で、修正は系列ごとの Engineering Hotfix として提供されています。悪用が確認されているため、修正の適用とは別に、F5 が公開した指標に沿った侵害調査もあわせて進めることを推奨します。
CVE-2026-94127 の概要と悪用状況
本 CVE は、APM の OAuth 処理に存在するヒープベースのバッファオーバーフローです。ネットワーク経由で認証なしに到達でき、F5 と CISA の双方が悪用を確認しています。
脆弱性の内容と深刻度
CVE Record(CNA: F5)の記載を基本情報として整理します。
| 項目 | 内容 |
|---|---|
| CVE ID | CVE-2026-94127 |
| F5 Advisory | K000162605(F5 の Bug ID: 2524777) |
| 脆弱性の種類 | CWE-122(ヒープベースのバッファオーバーフロー) |
| 影響 | 認証されていない攻撃者によるリモートコード実行 |
| CVSS v3.1 | 9.8(Critical)CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H |
| CVSS v4.0 | 9.3(Critical)CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N |
| 発見の経緯 | F5 による内部発見 |
| CISA-ADP の SSVC | Exploitation: active、Automatable: yes、Technical Impact: total |
| 影響を受けない製品(F5 の記載) | BIG-IP の APM 以外のモジュール、BIG-IQ Centralized Management、F5 Distributed Cloud、NGINX One Console |
公開日・KEV 追加日と CISA の要求事項
公開日、記録の更新日、KEV 追加日は次のとおりです。F5 の公開時刻は日本時間では 9 月 22 日 23 時にあたります。
| 日付 | 出来事 | 出典 |
|---|---|---|
| 2026 年 9 月 22 日(14:00 UTC) | F5 が Advisory を公開(CVE Record の公開日) | CVE Record、F5 Advisory |
| 2026 年 9 月 22 日 | CISA が KEV カタログへ追加 | CISA KEV、CISA Alert |
| 2026 年 9 月 23 日(UTC) | CVE Record 更新(CISA-ADP による SSVC と KEV 情報の追記) | CVE Record |
| 2026 年 9 月 25 日 | KEV の Due Date(米国連邦文民行政機関向け) | CISA KEV |
KEV の Required Action は、ベンダーの指示に従って緩和策を適用し、BOD 26-04 と CISA の「Forensics Triage Requirements」に準拠すること、緩和策を利用できない場合は製品の利用中止を検討することを求めています。本 CVE のエントリーでは Forensic Triage の項目が「Yes」になっており、Notes には次の順序が示されています。
参考: CISA Known Exploited Vulnerabilities Catalog
“For temporary mitigation to allow for proactive forensic triage, apply the vendor-provided iRule.”
(プロアクティブなフォレンジックトリアージを行うための一時的な緩和策として、ベンダー提供の iRule を適用すること。)
https://www.cisa.gov/known-exploited-vulnerabilities-catalog?field_cve=CVE-2026-94127
Notes は続けて、トリアージの完了後に最終的なベンダーパッチを可能な限り早く適用するよう求めています。KEV 上の期限は 2026 年 9 月 25 日の 1 つで、緩和・調査・修正ごとの個別期限は KEV のエントリーには記載されていません。
BOD 26-04 の期限は米国連邦文民行政機関(FCEB)を対象とするもので、日本企業に直接適用される期限ではありません。一方で、KEV に示された「iRule による緩和、侵害調査、修正の適用」という順序は、民間組織が対応計画を立てる際の参考になります。
過去の APM 脆弱性に対応済みでも確認が必要な理由
BIG-IP APM では、過去にも CVE-2025-53521 のように RCE へ再分類された脆弱性がありました(BIG-IP APM 脆弱性 CVE-2025-53521 の解説記事)CVE-2026-94127 は影響条件、修正版、侵害指標がいずれも別であり、過去の CVE へ対応済みであることは今回の対応不要を意味しません。今回の修正は後述の Engineering Hotfix として提供されているため、過去の更新で導入したバージョンが今回の修正を含むかは、本 Advisory の表で改めて確認することを推奨します。旧 CVE の IoC も、今回の侵害判定には流用できません。
BIG-IP APM 脆弱性の影響判定は OAuth の役割から確認する
影響判定の要点は、APM が OAuth のどの役割を担い、その設定がどの Virtual Server に関連付いているかです。まず F5 の記載から条件を整理し、続いて確認方法を示します。
F5 が示す影響条件
F5 は、APM のアクセスポリシーと OAuth プロファイルが Virtual Server に設定されている場合に、特定の悪意あるトラフィックで RCE に至ると説明しています。そのうえで、対象の役割を次のように限定しています。
参考: CVE Record(CVE-2026-94127)
“This vulnerability is only present when BIG-IP APM is configured as an OAuth Authorization Server.”
(この脆弱性は、BIG-IP APM が OAuth Authorization Server として構成されている場合にのみ存在する。)
https://www.cve.org/CVERecord?id=CVE-2026-94127
F5 の記載を、判断に使う区分ごとに整理すると次のとおりです。
- OAuth Authorization Server
-
影響を受ける役割です。APM がトークンを発行する側として構成され、OAuth プロファイル(Access > Federation > OAuth Authorization Server > OAuth Profile)をアクセスプロファイル経由で Virtual Server に関連付けている構成が該当します。
- OAuth Client/Resource Server のみ
-
F5 は、OAuth Authorization Server のプロファイルを構成せず、厳密に Client/Resource Server としてのみ APM を使用する構成は影響を受けないと記載しています。同じ筐体で Client としての利用と Authorization Server としての利用が混在する場合は、Authorization Server 側の Virtual Server が確認対象になります。
- Appliance mode
-
F5 は Appliance mode の BIG-IP も脆弱であると明記しています。Appliance mode であることは除外条件になりません。
- データプレーンと管理プレーン
-
F5 はデータプレーンの問題であり、コントロールプレーンの露出はないと説明しています。攻撃トラフィックは管理インターフェースではなく、対象の Virtual Server に届くものです。
データプレーンの問題であるため、管理ポートや管理 GUI へのアクセス制限だけでは、本 CVE の攻撃経路を遮断できません。管理アクセスの制限は一般的な対策として有効ですが、本 CVE の緩和策としては扱わないことを推奨します。
構成の確認方法と結果の読み方
F5 の OAuth 設定マニュアル「Using APM as an OAuth 2.0 Authorization Server」では、Authorization Server の構成を「OAuth プロファイルを作成し、アクセスプロファイルの OAuth Profile 設定で選択し、そのアクセスプロファイルを Virtual Server に割り当てる」流れで説明しています。このため、OAuth プロファイルの存在だけでなく、アクセスプロファイルと Virtual Server までの関連を追うことが判定の鍵になります。
| 確認対象 | 確認方法 | 結果の読み方 | 次の行動 |
|---|---|---|---|
| 稼働バージョン | tmsh show sys version | 影響系列外であれば本 CVE の条件外です。ただし EoTS の系列は F5 が評価していないため、影響なしとは判断できません。 | 影響系列であれば次の項目へ進みます。EoTS の系列はサポート対象リリースへの移行を検討します。 |
| Authorization Server 用 OAuth プロファイル | Access > Federation > OAuth Authorization Server > OAuth Profile、tmsh list apm profile oauth | 存在するだけでは影響ありと判断できません。どのアクセスプロファイルから参照されているかを確認します。 | 存在しなければ、Client/Resource Server のみの構成かを確認して記録します。 |
| アクセスプロファイルの OAuth Profile 設定 | Access > Profiles / Policies > Access Profiles(Per-Session Policies)で各プロファイルを開き、Configurations 領域の OAuth Profile を確認 | OAuth プロファイルが選択されているアクセスプロファイルが候補です。アクセスポリシーに OAuth Authorization 項目があるかも判断材料になります。 | 候補のアクセスプロファイル名を控えます。 |
| Virtual Server への割り当て | Local Traffic > Virtual Servers で各 Virtual Server の Access Policy 領域の Access Profile を確認 | 候補のアクセスプロファイルが割り当てられた Virtual Server が影響対象です。 | 対象 Virtual Server、公開範囲、機器名を記録し、修正と侵害調査の対象に加えます。 |
CLI で使用するコマンドは次のとおりです。稼働中のバージョンとビルドは次のコマンドで確認できます。
tmsh show sys versionAuthorization Server 用の OAuth プロファイルは、tmsh の apm profile oauth コンポーネントで一覧表示できます(tmsh リファレンス: apm profile oauth)。
tmsh list apm profile oauthなお、Client/Resource Server 用の OAuth Server オブジェクトは別のコンポーネント(apm aaa oauth-server、モードは client/rs/client-rs)で管理されます。これらのオブジェクトだけが存在する構成は、F5 の記載上は影響を受けない構成に該当します。アクセスプロファイルと Virtual Server の関連付けは、本記事では公式手順で確認できた GUI の画面で確認する方法を示しています。
CVE-2026-94127 の修正版と暫定緩和策
修正は通常のポイントリリースではなく、系列ごとの Engineering Hotfix(EHF)として提供されています。すぐに適用できない場合の暫定緩和策として、F5 は iRule を用意しています。
系列ごとの影響範囲と Engineering Hotfix
| 系列 | F5 が示す影響範囲 | 修正(Engineering Hotfix) | 入手方法・前提 |
|---|---|---|---|
| 21.x | 21.1.0 | Hotfix-BIGIP-21.1.0.2.0.30.22-ENG.iso | F5 Downloads で提供。対応するベースイメージが必要です。 |
| 17.5.x | 17.5.0〜17.5.1 | Hotfix-BIGIP-17.5.1.9.0.160.12-ENG.iso | F5 Downloads で提供。対応するベースイメージが必要です。 |
| 17.1.x | 17.1.0〜17.1.3 | Hotfix-BIGIP-17.1.3.5.0.41.14-ENG.iso | F5 Downloads で提供。対応するベースイメージが必要です。 |
| 表に記載のない系列 | EoTS に達したバージョンは F5 の評価対象外 | 記載なし | 評価対象外であり、影響なしを意味しません。 |
CVE Record では、各系列の影響範囲を「開始バージョン以上、上記 Hotfix 未満」と定義しています。つまり、ベースバージョンの番号が同じでも、該当する EHF が適用されていなければ修正済みとは判断できません。F5 は、これらの EHF に BIG-IP Hardened Releases 2(HR2)と K000163302(17.5.1.9 および 17.1.3.5 の EHF 概要)に記載の修正がすべて含まれると説明しています。執筆時点の Advisory では、今後の通常リリースへの修正の包含は示されていないため、後続リリースで対応する場合は Advisory の更新を確認してから判断することを推奨します。
EHF を適用する際の注意点
EHF の適用で注意したい点は次の 3 つです。
- F5 の K55025573 によると、EHF は既存の稼働中ボリュームへ適用できず、対応するベースイメージと合わせて新しいブートロケーションへインストールします。ベースイメージもあらかじめ Image List へアップロードしておく必要があります。
- 過去の EHF では、プラットフォーム別ビルドの取り違え(iSeries 用ビルドを VE へ適用する等)による起動障害の事例が F5 の KB に掲載されています。ダウンロード時にプラットフォームの対応を確認することを推奨します。
- HA 構成では、ソフトウェアのバージョンは各メンバーで個別に確認します。フェイルオーバー時の APM セッションや業務への影響は構成によって異なるため、無停止を前提とせず、自組織の変更手順で影響範囲を確認することをおすすめします。
適用後は、各メンバーで tmsh show sys version を実行し、稼働ボリュームのビルドが上表の EHF と一致するかを確認します。F5 Bug Tracker(ID914081)では、EHF で修正されたバグの概要がこのコマンドで表示されると説明されているため、本 CVE の Bug ID 2524777 の表示有無も確認材料になります。通常のバージョン更新の準備手順は『BIG-IP のバックアップとリストア』で解説しています。
F5 提供 iRule による暫定緩和
F5 は、影響を受ける APM の Virtual Server に iRule を適用することで本脆弱性を緩和できるとしています。iRule は公開されておらず、F5 サポートへのチケット起票で入手します。本記事では非公開の iRule の内容を再現しません。
CISA KEV の Notes は、iRule を侵害調査のための一時的な緩和策と位置付け、調査後に最終的なパッチを適用する順序を示しています。iRule は EHF の代替ではないため、適用範囲(どの Virtual Server に適用したか)と、EHF 適用後に解除するかどうかの条件を、F5 サポートに確認して記録しておくことを推奨します。iRule の制約や業務影響について Advisory から確認できる範囲は限られているため、入手時にあわせて確認するとよいでしょう。
公式の緩和策とは別に、編集上の一般的な露出低減策として、対象 Virtual Server の公開範囲の見直し(社内利用のみであれば送信元の制限を検討する等)があります。これは F5 が本 CVE の緩和策として示したものではなく、業務要件と合わせて判断する補助的な対策です。
更新前の初動と侵害が疑われる場合の対応
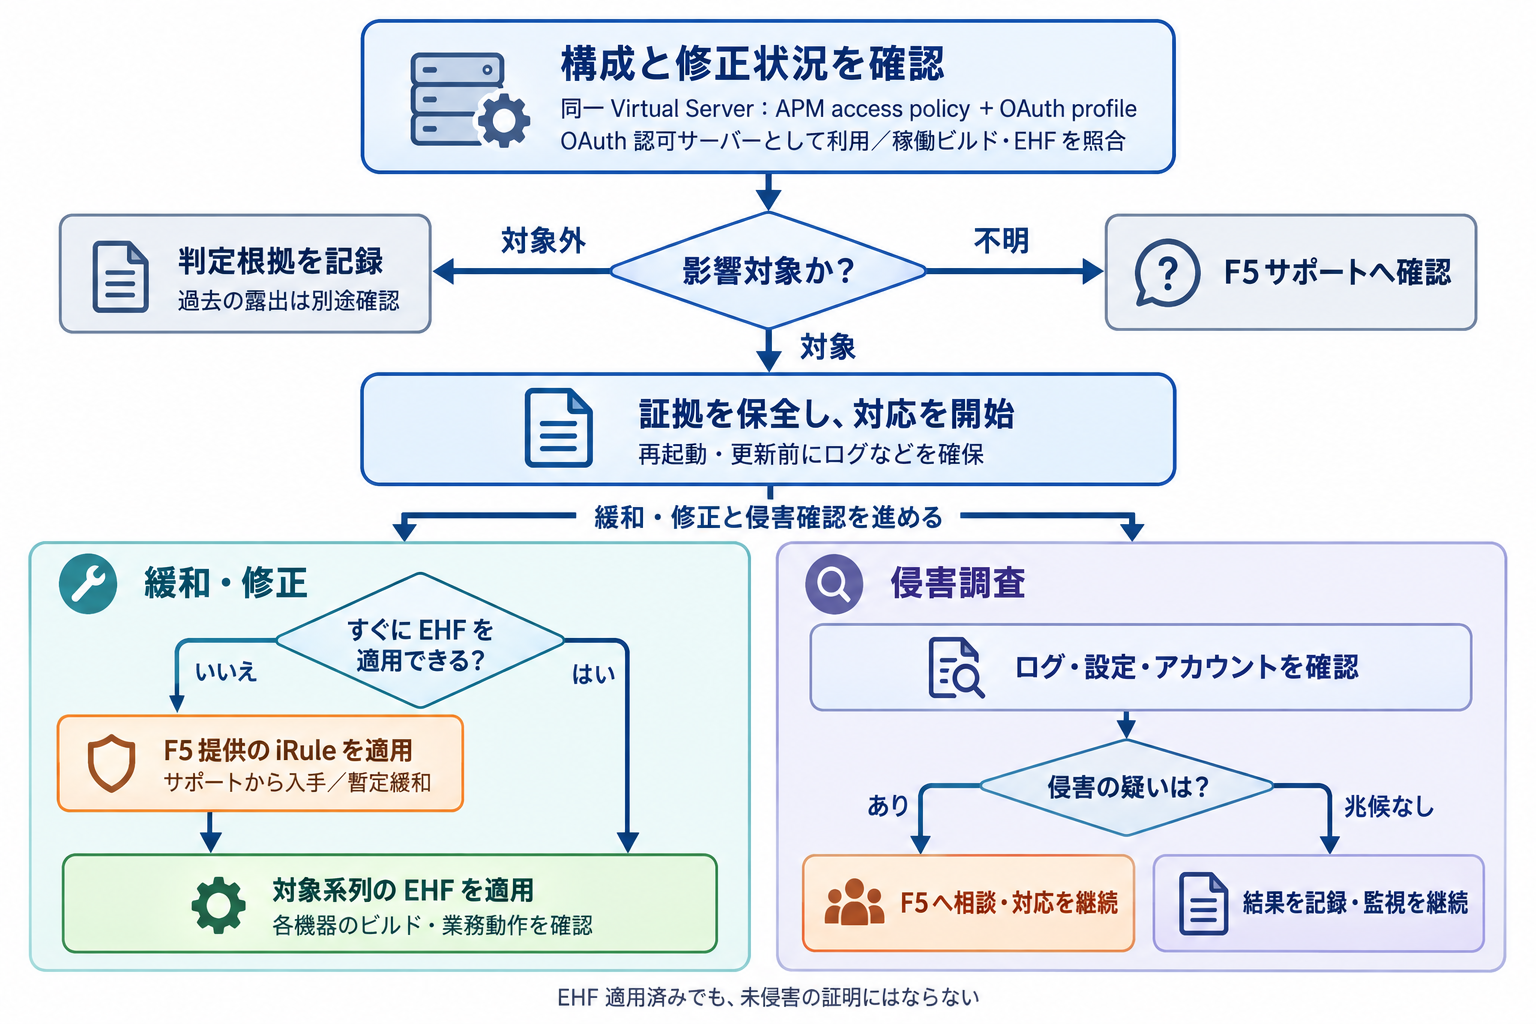
悪用が確認されている脆弱性では、修正の適用と侵害の有無の確認を別々の作業として扱う必要があります。更新や再起動で状態が変わる前に、判断材料を確保しておくことが重要です。
更新前に実施する初動
F5 と CISA の記載をもとに、影響対象と判定した機器での初動を順に示します。手順 4 は F5 固有の指示ではなく、一般的な運用上の提案です。
前章の確認結果をもとに、対象機器、稼働バージョン、対象 Virtual Server、公開範囲を記録します。HA 構成では全メンバーを対象にします。
次節の F5 の指標に沿って、/var/log/apm、/var/log/audit、OAuth 統計、TMM のコアファイルを確認します。更新や再起動の前に、確認したログと統計の出力を機器外へ保存しておくことを推奨します。
F5 サポートから iRule を入手し、対象の Virtual Server に適用します。適用した Virtual Server と日時を記録します。
UCS バックアップの取得など、通常の更新準備を行います。侵害が疑われる場合は、この手順へ進まず次々節の対応へ分岐します。
系列に対応する EHF を適用し、tmsh show sys version で稼働ビルドを確認します。あわせて OAuth の認可フローと業務アプリケーションの動作を確認します。
F5 が公開した侵害指標と読み方
F5 は Bug ID 2524777 の侵害指標として、OAuth の認証失敗が繰り返された後に不審なコマンドが実行され、直後に TMM の SIGABRT が発生する組み合わせを、人による確認が必要な状況として示しています。個々の指標は単独では侵害を意味しません。
参考: F5 Security Advisory K000162605
“Presence of these indicators alone does not necessarily mean there is an issue”
(これらの指標が存在するだけで、必ずしも問題があるとは限らない。)
https://my.f5.com/manage/s/article/K000162605
| 指標 | 確認場所 | F5 の説明 | 読み方の注意 |
|---|---|---|---|
| OAuth の UserInfo 要求失敗ログ | /var/log/apm | メッセージ ID 01990004:3、Error Code invalid_token のログ。1 つのログ内で 10 回以上の持続的な繰り返し、特に単一 IP アドレスからの繰り返しを確認対象とする。 | 通常時にも出力されるログで、存在ではなく反復が判断材料です。F5 は中程度の確度の攻撃指標としています。 |
| OAuth の失敗統計 | tmctl global_oauth_stat | total_failed の説明できない増加を調査する。 | 平常時の値と比較して判断します。 |
| 不審なコマンドの実行 | /var/log/audit | 上記の失敗ログが短時間に多数出ている場合、その時刻前後の監査ログを調査する。 | 時刻を突き合わせて確認します。 |
| TMM の SIGABRT とコアファイル | TMM のコアファイル | TMM がループに入り、SOD デーモンが SIGABRT を送る事象を確認している。 | コアファイルの存在だけでは指標になりませんが、調査対象です。 |
OAuth の失敗統計は、Advisory に記載された次のコマンドで出力できます。
tmctl global_oauth_stat -s total_requests,total_userinfo_requests,total_failed上記のログファイルや tmctl は Advanced Shell(bash)から参照するものです。Appliance mode では Advanced Shell を利用できないため、Appliance mode の機器で指標を確認する方法は F5 サポートへ確認することを推奨します。
侵害が疑われる場合の分岐
指標の組み合わせが見られた場合や、判断がつかない場合は、証拠を保全したうえで F5 サポートへ相談することを推奨します。F5 サポートからは、診断情報として QKView の提供を求められることがあります(取得方法は「BIG-IP の QKView 取得方法」で解説しています)。ただし、QKView や iHealth の結果は侵害がないことの証明にはなりません。
判断にあたっては、次の点を区別しておくことが重要です。
- ログの異常だけで侵害を断定しない。F5 は組み合わせと頻度で判断する指標として示しています。
- 指標が見つからないことは、侵害がないことの保証になりません。
- EHF の適用は脆弱性を修正するもので、適用前に行われた侵害を解消するものではありません。
- 侵害が疑われる機器のバックアップ(UCS 等)は、侵害後に取得された可能性があるため、無条件に復元しないことを推奨します。
侵害の可能性が否定できない場合、認証情報や鍵の扱い、再構築の要否は、F5 サポートや自組織のインシデント対応手順に沿って判断します。これらは本 Advisory に固有の指示ではなく、一般的なインシデント対応の検討事項です。
対応完了を判断する確認表
更新の完了とインシデント対応の完了は別の判断です。次の表で、対象機器ごとに状態を管理することを推奨します。
| 区分 | 確認項目 | 完了の目安 |
|---|---|---|
| 影響判定 | 対象構成と影響範囲を記録したか | OAuth Authorization Server として使用する Virtual Server と、その機器・バージョンが一覧化されている。 |
| 更新 | 正しい修正が各対象機器で稼働しているか | HA の全メンバーで、稼働ボリュームのビルドが系列に対応する EHF と一致している。 |
| 更新 | OAuth/APM と業務アプリケーションの動作を確認したか | トークン発行を含む OAuth のフローと、連携する業務アプリケーションの動作確認が記録されている。 |
| 暫定緩和 | iRule の継続・解除条件を確認したか | 適用した Virtual Server と、解除の条件・時期が記録されている。 |
| インシデント対応 | 侵害調査が必要な対象と対応状況を管理しているか | F5 の指標の確認結果が機器ごとに記録され、疑いがある機器は F5 サポートや社内手順での対応状況が追跡されている。 |
まとめ
CVE-2026-94127 は、BIG-IP APM を OAuth Authorization Server として使用する構成に限定される一方、悪用が確認されている認証不要の RCE です。APM の利用有無ではなく、OAuth プロファイルからアクセスプロファイル、Virtual Server までの関連で影響を判定し、修正と侵害調査を並行して進めることが対応の要点です。
- 影響条件は OAuth Authorization Server としての構成です。
- Client/Resource Server のみの構成は影響を受けません。
- 管理ポートの制限だけでは攻撃経路を遮断できません。
- 修正は 21.1、17.5、17.1 系列ごとの Engineering Hotfix
- 即時更新が難しい場合は F5 サポートから iRule を入手します。
- 侵害指標は単独ではなく組み合わせと頻度で判断します。
- 更新の完了と侵害調査の完了は分けて管理します。
以上、最後までお読みいただきありがとうございました。