はじめに
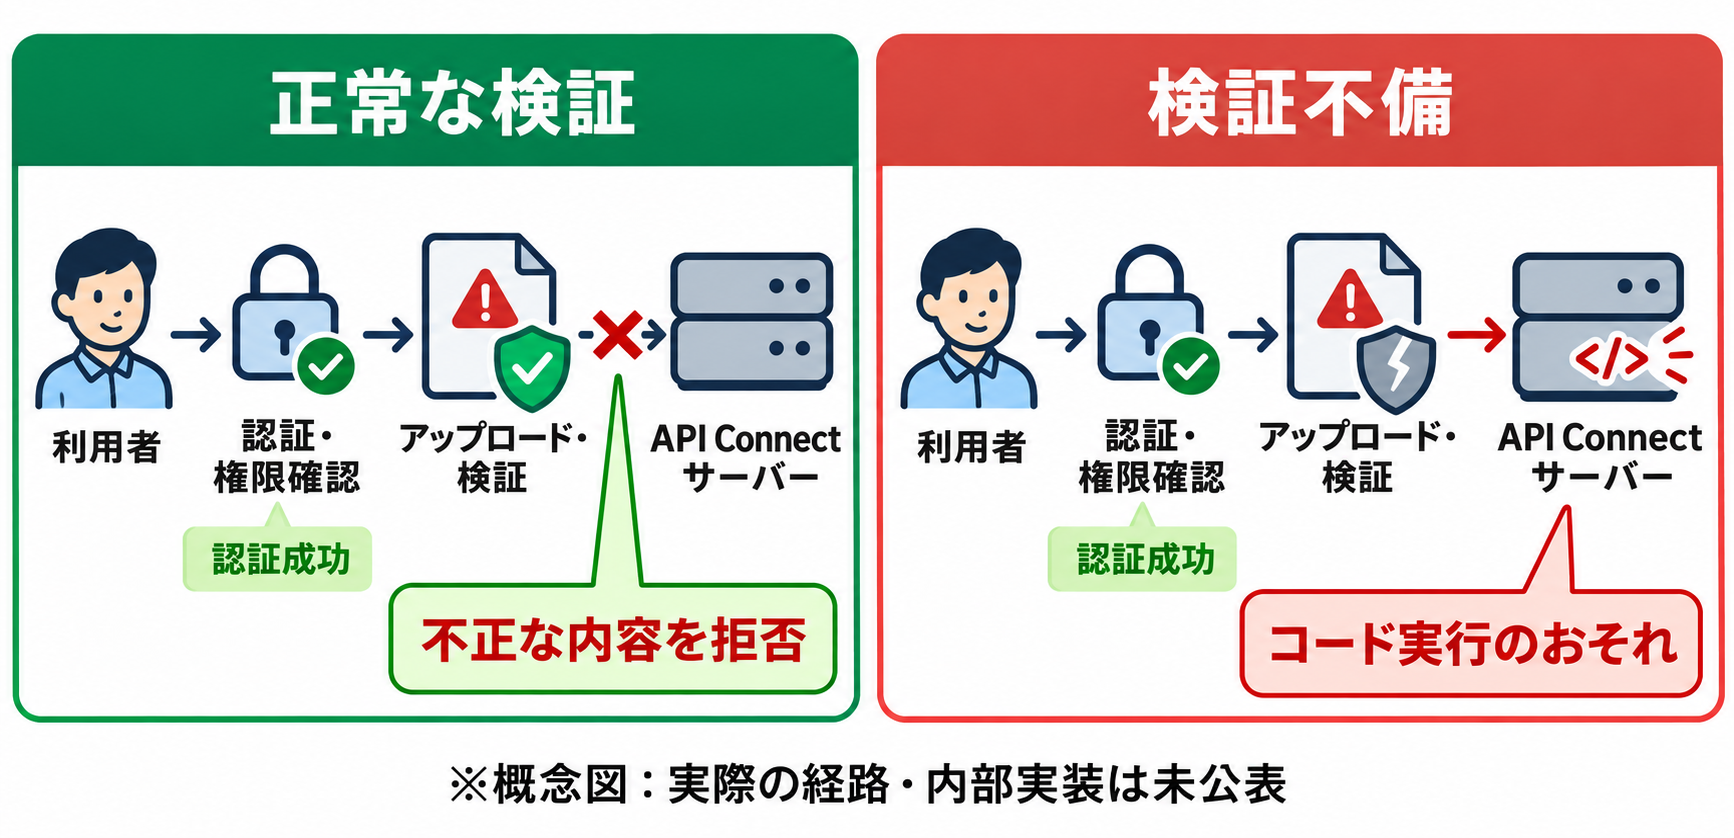
IBM は 2026 年 11 月 5 日、API 管理基盤 IBM API Connect の多数の脆弱性を修正する Security Bulletin を、V12 OnPrem 向けと 10.0.8 系向けに分けて公開しました。注目されている CVE-2026-17399 は、アップロードされたコンテンツの検証不備により、認証済みの攻撃者がサーバー上で任意のコードを実行できるおそれがある脆弱性です(IBM 評価の CVSS v3.1 は 9.9)。
一方で、今回の修正対象には認証を必要としない重大な脆弱性も含まれています。「CVE-2026-17399 は認証が必要だから後回しでよい」と判断すると、同時修正された別の脆弱性のリスクを見落とすことになります。本記事は IBM の公開情報をもとに整理したもので、実機での検証は実施していません。
- CVE-2026-17399 の攻撃条件と、「認証済み」の意味を誤解しないための注意点
- 同時修正された認証不要の RCE・認証回避・SSRF の位置づけ
- V12 OnPrem と 10.0.8 系それぞれの影響バージョンと修正版
- 影響確認から更新、更新後の稼働確認までの判断フロー
結論として、V12 OnPrem の v12.1.0.0〜v12.1.1.2 は v12.1.1.3 へ、10.0.8.0〜10.0.8.12 は 10.0.8.13 への更新が IBM から推奨されており、公式の回避策は示されていません。同じ更新で認証不要の重大な脆弱性も修正されるため、CVE-2026-17399 の「認証済み」という条件だけで優先度を下げないことをおすすめします。あわせて、修正版にも別 Bulletin の PHP 脆弱性向け iFix が提供されている点を確認してください。
CVE-2026-17399 の概要と攻撃条件
CVE-2026-17399 は、製品へアップロードされたコンテンツが処理前に十分検証されず、サーバー側でコードが実行され得る脆弱性です。IBM が公開している範囲の情報を整理します。
IBM が公表している内容
| 項目 | 内容 |
|---|---|
| CWE | CWE-434(危険な形式のファイルの無制限アップロード) |
| CVSS v3.1(IBM) | 9.9 / AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H |
| 攻撃者の条件 | リモートの認証済み攻撃者(PR:L は低い権限での認証を示す) |
| 影響 | アップロードされたコンテンツの検証不備による、サーバー上での任意コード実行 |
| 影響バージョン | V12 OnPrem v12.1.0.0〜v12.1.1.2、10.0.8.0〜10.0.8.12 |
| 公式の回避策 | なし |
参考: IBM Security Bulletin(V12 OnPrem)
“could allow a remote authenticated attacker to execute arbitrary code”
(リモートの認証済み攻撃者が任意のコードを実行できるおそれがある)
https://www.ibm.com/support/pages/node/7295635
「認証済み」の意味を誤解しないための注意点
IBM の公開情報では、どのアップロード機能が対象か、どのロールで悪用できるか、どのエンドポイントが攻撃経路になるかは示されていません。そのため、本記事でも特定の機能やロールに絞り込んだ説明はしていません。判断時は次の点に注意してください。
- 認証不要で外部から直接 RCE が成立する脆弱性とは公表されていません。
- CVSS ベクトルの PR:L は「低い権限での認証」を示すもので、管理者権限が必要という意味ではありません。
- S:C(スコープ変更)は、影響が脆弱なコンポーネントの範囲を超え得ることを示しています。
- CVSS 9.9 は一般的な条件での評価です。自社環境でアカウントを持つ利用者の範囲や管理機能への到達性によって、実際のリスクは変わります。
API Connect では、API 提供者や外部の開発者など、多くの利用者にアカウントを発行する運用も考えられます。どの種類のアカウントで悪用できるかは公表されていないため、特定のアカウント(たとえば Developer Portal の利用者アカウント)だけで悪用できるとは言えません。ただし、認証済みで悪用できる脆弱性は、アカウントを持つ利用者が多い環境ほど攻撃の前提条件を満たしやすくなり得る点を考慮してください。
同時修正された認証不要の脆弱性と SSRF
両 Bulletin には非常に多くの CVE が掲載されています。ここでは、攻撃条件と影響の観点から優先度の判断材料になる代表例に絞って整理します。系列欄は各 Bulletin への掲載有無に基づいています。
| CVE | 主な問題 | 認証 | IBM CVSS v3.1 | V12 | 10.0.8 系 |
|---|---|---|---|---|---|
| CVE-2026-17399 | アップロード内容の検証不備による任意コード実行 | 必要(PR:L) | 9.9 | 掲載 | 掲載 |
| CVE-2026-17408 | OS コマンドインジェクションによる任意コード実行 | 不要(PR:N) | 9.8 | 掲載 | 掲載 |
| CVE-2026-17409 | 大文字・小文字の扱いの不備により、制限された管理操作に到達し得る | 不要(PR:N) | 9.4 | 掲載 | 掲載 |
| CVE-2026-17301 | 暗号署名の検証不備による認証回避 | 不要(PR:N) | 9.8 | 掲載 | 掲載 |
| CVE-2026-17313 | 代替経路による認証回避と、ゲートウェイ設定の制御 | 不要(PR:N) | 9.8 | 掲載 | 掲載なし |
| CVE-2026-18836 | SSRF(意図しない宛先への要求と応答の取得) | 不要(PR:N) | 9.3 | 掲載 | 掲載 |
| CVE-2026-17299 | 外部参照の解決不備による任意ファイル読み取りと SSRF | 必要(PR:L) | 9.6 | 掲載 | 掲載 |
「認証」欄は IBM の説明文と CVSS ベクトルの PR 値をもとにしています。「掲載なし」はその系列の Bulletin に記載がないことを示すもので、影響がないことを意味するものではありません。いずれも IBM は修正版への更新を推奨しており、個別の回避策は示していません。
認証不要で成立し得る問題を先に評価する
CVE-2026-17408 は、認証を必要とせず任意のコードが実行され得る脆弱性として、両系列の Bulletin に掲載されています。CVE-2026-17409、CVE-2026-17301、CVE-2026-17313 は、認証の回避や本来到達できない管理操作につながる問題です。
これらは、管理機能や認証処理に攻撃者が到達できるかどうかで影響が大きく変わります。インターネットへの公開有無だけでなく、社内ネットワークやパートナー接続からの到達性も含めて評価する必要があります。
SSRF が API 基盤で問題になる理由
SSRF(Server-Side Request Forgery)は、サーバーに意図しない宛先へ要求を送らせる攻撃です。API 基盤は内部の業務システムやバックエンド API と通信できる位置に置かれることが多いため、SSRF によって外部からは直接届かない内部リソースへ到達されるおそれがあります。
CVE-2026-18836 は認証不要で、要求の応答が攻撃者へ返り得ると説明されています。CVE-2026-17299 は認証が必要ですが、送信された定義内の外部参照が処理される際に、任意のファイル読み取りと SSRF が起こり得るとされています。API Connect サーバーから到達できる内部ネットワークの範囲も、影響を見積もる材料になります。
V12 OnPrem と 10.0.8 系の影響バージョンと修正版
IBM は V12 OnPrem と 10.0.8 系で別々の Bulletin を公開しています。系列ごとに更新先が異なるため、取り違えに注意してください。
| 製品系列 | 影響バージョン | 修正版 | 公式 Bulletin | 更新時の注意点 |
|---|---|---|---|---|
| API Connect V12 OnPrem | v12.1.0.0〜v12.1.1.2 | v12.1.1.3 | IBM Security Bulletin(V12) | v12.1.0.x からは v12.1.1.3 までの更新経路を公式資料で確認する。更新後に PHP 脆弱性向け iFix(KI505348)の適用要否を確認する |
| API Connect 10.0.8 系 | 10.0.8.0〜10.0.8.12 | 10.0.8.13 | IBM Security Bulletin(10.0.8 系) | V12 系の修正版を適用しない。更新後に PHP 脆弱性向け iFix(10.0.8.13-ifix1)の適用要否を確認する |
参考: IBM Security Bulletin(10.0.8 系)
“IBM strongly recommends addressing the vulnerability now by upgrading to 10.0.8.13”
(IBM は、10.0.8.13 へ更新して直ちに脆弱性へ対処することを強く推奨する)
https://www.ibm.com/support/pages/node/7295637
修正版にも PHP 脆弱性向けの iFix が提供されている
2026 年 10 月 22 日公開の別 Bulletin では、PHP の脆弱性 2 件(CVE-2026-109618、CVE-2026-109619)について、今回の修正版である v12.1.1.3 と 10.0.8.13 も影響範囲に含まれており、それぞれ ibm-apiconnect-v12.1.1.3-ifix.KI505348 と ibm-apiconnect-v10.0.8.13-ifix1 が案内されています。本記事の主題とは別件ですが、修正版への更新後も、利用中の環境で PHP 脆弱性向け iFix の適用が必要かを確認してください。対象コンポーネントや暫定対策は、最新の Bulletin で確認することをおすすめします。
参考: Security Bulletin: Two Critical PHP Vulnerabilities
IBM Cloud など他の提供形態の扱い
今回の両 Bulletin の影響製品欄に記載されているのは「API Connect V12 OnPrem」と「API Connect」(10.0.8 系)で、IBM Cloud 上のマネージドサービスや Reserved instance については言及がありません。
また、Bulletin の免責事項では、サポート対象外や延長サポートの製品・バージョンが記載されていないことは、IBM が影響なしと判断したことを意味しないと説明されています。掲載されていない提供形態やバージョンを利用している場合は、「影響なし」と判断せず、IBM のサポート窓口や提供形態ごとの通知で確認することをおすすめします。
影響確認から更新までの判断フロー
ここからは、影響確認から更新までを実施順に整理します。具体的なコマンドや画面操作は、提供形態と製品系列に対応する IBM 公式資料に従ってください。
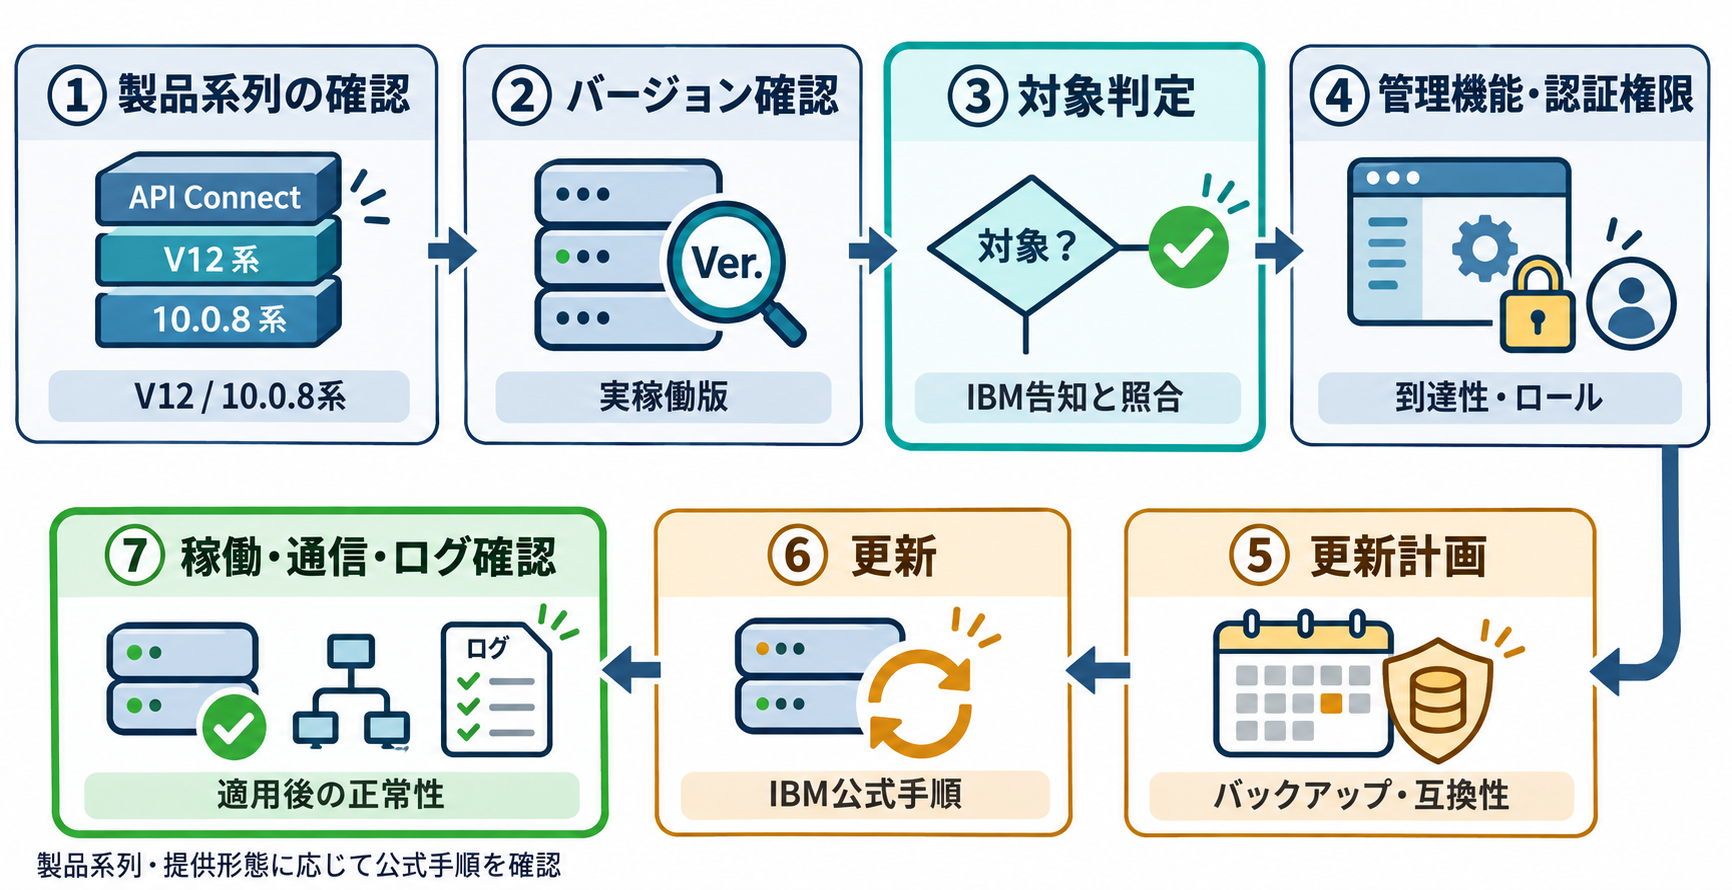
オンプレミスの Kubernetes、OpenShift、Cloud Pak for Integration、VMware(OVA)、IBM Cloud 上のサービスなど、どの形態で利用しているかを確認します。あわせて V12 系か 10.0.8 系かを特定します。更新手順は提供形態ごとに異なるため、この段階で参照すべき公式資料が決まります。
構成管理台帳の記録ではなく、実際に稼働しているバージョンを確認します。Management、Portal、Analytics、Gateway など、利用中の各コンポーネントについて、公式資料に基づくバージョンと互換性、更新状態を確認してください。Gateway の種類によって更新手順やバージョン管理が異なる場合があります。10.0.8 系の Kubernetes 向け公式手順では、各サブシステムのカスタムリソース(CR)に表示される VERSION と RECONCILED VERSION で状態を確認する出力例が示されています。
管理画面、管理 API、Developer Portal などに、どのネットワークから到達できるかを確認します。インターネット公開の有無に加え、社内ネットワーク、VPN、パートナー接続からの到達性も対象です。SSRF の影響を見積もるため、API Connect サーバーから到達できる内部ネットワークの範囲も整理します。
アカウントを持つ利用者の範囲、セルフサービス登録の有無、外部 ID プロバイダーや LDAP との連携、不要なアカウントや権限の残存を確認します。CVE-2026-17399 のように認証済みで悪用できる脆弱性では、アカウントを持つ利用者の範囲がリスクの見積もりに影響します。
製品系列に対応する Bulletin で影響バージョンと修正版を照合します。V12 は v12.1.1.3、10.0.8 系は 10.0.8.13 が更新先です。PHP 脆弱性向け iFix の適用要否もこの時点で確認し、作業計画に含めます。
更新前に、利用中の製品系列・提供形態に対応した公式資料で切り戻し条件を確認し、バックアップと復旧手順を準備します。たとえば API Connect v10 の Kubernetes / OpenShift 向けアップグレード概要では、アップグレードの中断やロールバックはできず、問題発生時は災害復旧手順で旧バージョンへ戻す必要があると説明されています。V12(12.1.1)でも、OpenShift / Cloud Pak for Integration 向けの事前準備資料に、更新に失敗した場合はロールバックできないため事前に災害復旧の準備を行うよう記載されています。V12 の Kubernetes や VMware など、その他の提供形態は各資料で条件を確認してください。
提供形態と製品系列に対応する公式手順で更新します。Kubernetes 環境向けの資料は次のとおりです。他の提供形態へこの手順を流用しないでください。
- V12(12.1.1): Upgrading API Connect on Kubernetes
- 10.0.8 系: Upgrading API Connect/AI Gateway on Kubernetes
利用中の各コンポーネントが IBM の指定する修正状態にあることと、API の疎通、認証・認可、Gateway との連携が正常であることを確認します。確認項目は次の章で整理します。
管理機能が広い範囲から到達可能だった場合や、更新まで時間がかかった場合は、不審なアップロードや設定変更の痕跡を調査します。調査の観点は次の章で整理します。
更新前に確認しておきたい構成上の注意点
10.0.8 系の Kubernetes 向け更新手順には、次のような制約や注意事項が記載されています。V12 でも同様の確認が必要になるかを、対象バージョンの公式資料で確認してください。
- オペレーターの互換性を保つため、Management サブシステムを先に、Gateway サブシステムを次に更新する。
- Management、Portal、Analytics の更新中も Gateway サブシステムは利用可能な状態が保たれる。
- 更新中は証明書の更新、バックアップからの復元、バックアップの実行などの保守作業を行わない。
- 2 データセンターの災害復旧構成では、ウォームスタンバイ側のデータセンターを先に更新する。
参考: Upgrading API Connect on Kubernetes(10.0.8)
“upgrade the API Connect management subsystem first and the gateway subsystem second”
(API Connect の Management サブシステムを先に、Gateway サブシステムを 2 番目に更新する)
https://ibm.com/docs/en/SSMNED_10.0.8/com.ibm.apic.install.doc/upgrading_kube_subsystems.html
Gateway の更新時には API 通信への影響が想定されます。冗長構成での切り替え方法、メンテナンス時間帯、利用部門や外部パートナーへの事前連絡を、更新計画に含めておくことをおすすめします。
更新後に確認する稼働状況と調査観点
修正版の適用は対応の一部です。API 基盤として正常に稼働していることを確認して、はじめて更新作業を完了と判断できます。
| 確認項目 | 確認の観点 |
|---|---|
| 実稼働バージョン | 利用中の各コンポーネントが、公式資料に基づく修正状態(V12 は v12.1.1.3、10.0.8 系は 10.0.8.13)と互換性条件を満たしているか。PHP 向け iFix の適用要否と状況 |
| 管理コンポーネント | Management、Portal、Analytics が正常な状態で、管理画面や管理 API にログインできるか |
| API の疎通・応答 | 主要な API がエラーや遅延なく応答するか |
| 認証・認可 | API キー、OAuth、外部 ID プロバイダーなどの認証と、プランやサブスクリプションに応じた認可が意図どおりか |
| Gateway との連携 | Management から Gateway へ API の公開や設定変更が反映されるか |
| エラーとログ | 更新後にエラーの増加や、サブシステム間の通信エラーが出ていないか |
不審な操作の痕跡を調べる観点
IBM の Bulletin には、侵害の痕跡(IoC)や具体的な検知方法は記載されていません。そのため、ここではログの名称や照会方法ではなく調査の観点を示します。ログの保存場所や確認方法は、利用中のバージョンの公式資料で確認してください。
- 想定外のアップロードや、カスタムモジュール・定義ファイルの登録が行われていないか
- Gateway の設定、API 定義、プロバイダー組織の所有者などが意図せず変更されていないか
- 見覚えのないユーザー、組織、テナント、ロール付与が作成されていないか
- API Connect サーバーから内部ネットワークへの想定外の通信がネットワーク機器側の記録に残っていないか
同時修正の対象には、監査記録の送信元情報が不正確になり得る CVE-2026-17167(V12)や、監査記録を偽装され得る CVE-2026-17377(両系列)も含まれています。更新前の監査ログだけで「異常なし」と判断せず、ファイアウォールやプロキシなど API Connect 外部の記録とあわせて確認することをおすすめします。
機密情報がログに出力され得る CVE-2026-17322 も両系列で修正されています。ログに機密情報が記録されていないか、ログの閲覧権限や転送先が適切かを確認し、認証情報の露出が疑われる場合は変更を検討してください。
なお、2026 年 11 月 9 日時点で確認した公開情報の範囲では、CVE-2026-17399 の実悪用、公開 PoC、CISA KEV への登録は確認できませんでした。これは悪用されていないことを示すものではないため、最新の情報を継続して確認してください。
まとめ
CVE-2026-17399 は認証済みの攻撃者による RCE ですが、同じ更新で認証不要の RCE や認証回避、SSRF も修正されています。更新の優先度は、単一の CVE の攻撃条件ではなく、修正対象全体と自社環境の到達性・権限設計から判断することが重要です。
- 認証済み RCE と認証不要の重大な脆弱性が同時に修正されました。
- V12 は v12.1.1.3、10.0.8 系は 10.0.8.13 が更新先
- 管理機能への到達性と認証権限の範囲を確認します。
- 修正版適用後も PHP 脆弱性向け iFix の要否を確認します。
- 更新後は API の疎通と認証・認可、Gateway 連携まで確認します。
以上、最後までお読みいただきありがとうございました。