はじめに
Palo Alto Networks は 2026 年 10 月 21 日、PHP の脆弱性 CVE-2026-109618 / CVE-2026-109619 が自社製品に与える影響をまとめたセキュリティアドバイザリ(以下、Advisory)を公開しました。PA-Series / VM-Series ファイアウォールと Panorama(仮想 / M-Series)で動作する PAN-OS が影響を受け、10 月 25 日の更新で一部の保守ライン向け修正版がリリース済みになっています。
PHP 本体の脆弱性としては認証不要のリモートコード実行(RCE)ですが、PAN-OS で影響を受けるのは管理用の Web インターフェースに限られます。そのため、GlobalProtect を公開しているかどうかではなく、管理画面と XML API にどの経路から到達できるかが判断の起点になります。
本記事は、2026 年 10 月 26 日 04:28(日本時間)時点の Palo Alto Networks 公式情報を基準にしています。PAN-OS 実機での検証は行っておらず、コマンドや設定の記載は公式資料に基づきます。PHP 本体の修正版や一般的な PHP 環境での対応は、『CVE-2026-109618・109619 PHP|修正版と緊急対応』で解説しています。
- PAN-OS で影響を受ける機能と、影響を受けない機能(GlobalProtect / Captive Portal)
- 保守ライン別の修正版と、リリース済み / ETA の見分け方
- MGT / DP / Panorama ごとの管理画面の到達経路と確認ポイント
- Threat Prevention のシグネチャで防御が成立する条件
- 更新前後の確認手順とログ確認の観点
結論として、PAN-OS の管理 Web UI(HTTPS)と XML API に到達できる経路があれば対応が必要です。まずインターネットからの到達性を確認し、管理アクセスを踏み台と信頼済み IP アドレスに限定したうえで、稼働中の保守ラインに対応する修正版へ更新してください。Threat Prevention のシグネチャは、管理通信をデータプレーン(DP)で復号・検査できる構成の場合に限り、暫定対策として機能します。
CVE-2026-109618 / 109619 の PAN-OS への影響
Advisory は、PAN-OS に対して PHP 本体とは別の評価を示しています。脆弱性の性質と、PAN-OS 上で影響を受ける範囲を分けて確認します。
PHP の評価と PAN-OS の製品別評価の違い
2 件の脆弱性は、PHP がメモリー不足や致命的エラーの処理で longjmp() を使って処理を打ち切る際に、メモリーが不正な状態のまま残ることに起因します。Advisory では、PHP 側の評価(Vendor 評価)と PAN-OS 向けの評価が次のように併記されています。
| 評価の対象 | CVSS 4.0 | 評価の内容 |
|---|---|---|
| PHP(Advisory 内の Vendor 評価) | 9.2(Critical) | 機密性・完全性・可用性がいずれも High(VC:H/VI:H/VA:H) |
| PAN-OS(管理インターフェースへのインターネットからのアクセスを許可) | 8.7(High) | 製品への影響は可用性のみ High(VC:N/VI:N/VA:H) |
| PAN-OS(踏み台からのアクセスのみ許可) | 7.1(High) | 攻撃元を隣接ネットワーク(AV:A)として評価 |
PAN-OS 向けの評価は、製品への影響を可用性に限っています。Advisory は PAN-OS 上での任意コード実行の成否を説明していないため、PHP の RCE であることをもって、PAN-OS 上でコード実行が実証されたとは判断できません。一方で、可用性中心の評価は、ほかの影響がないことを保証するものでもありません。Advisory の推奨緊急度(Suggested Urgency)は MODERATE ですが、CVSS の数値や緊急度だけで判断せず、自社の管理画面の到達経路で優先度を決めることをおすすめします。
また、Advisory は影響を受けるための特別な設定は不要としています。該当するビルドであれば、構成にかかわらず対象です。
影響する機能と影響しない機能(GlobalProtect / Captive Portal)
Advisory の FAQ によると、影響を受けるのは管理用の Web インターフェース(HTTPS の Web UI と XML API)です。
| 機能・インターフェース | 影響 | 補足 |
|---|---|---|
| 管理 Web UI(HTTPS) | 影響あり | MGT、または管理プロファイルを割り当てた DP インターフェース経由で到達 |
| XML API | 影響あり | 管理 Web インターフェースの一部として対象 |
| GlobalProtect portal / gateway / Clientless VPN | 影響なし | Advisory の FAQ で非影響と明記 |
| Captive Portal | 影響なし | Advisory の FAQ で非影響と明記 |
| 管理プロファイルを割り当てていない DP インターフェース | 管理 Web UI / XML API への到達経路にならない | DP インターフェースが経路になるのは管理プロファイルを割り当てた場合のみ。該当ビルドであれば、機器自体は影響対象 |
参考: Palo Alto Networks Security Advisory(CVE-2026-109618)
“It affects the dataplane interface only if a management profile is attached to it.”
(データプレーンのインターフェースは、管理プロファイルが割り当てられている場合にのみ影響を受けます。)
https://security.paloaltonetworks.com/CVE-2026-109618
注意が必要なのは、GlobalProtect と管理画面が同じインターフェースに同居している構成です。GlobalProtect 自体は対象外でも、GlobalProtect を公開している外部インターフェースに、HTTPS を許可した管理プロファイルを割り当てていれば、その経路から管理 Web UI に到達できます。GlobalProtect の公開有無ではなく、管理プロファイルの割り当てで判断してください。なお、Advisory には、プロファイルを割り当てたうえで HTTPS を許可していない場合の扱いは明記されていません。割り当てがあるインターフェースは対象として扱い、許可サービスと許可 IP アドレスを確認することをおすすめします。
悪用状況と PoC の扱い
Advisory は、確認基準日時の時点で、自社製品に対する悪意ある悪用を認識していないとしています。一方、Unit 42 は 10 月 23 日公開の Threat Brief で、PHP2Shell と呼ばれるこの 2 件の PoC を確認したと述べています。
参考: Unit 42(Threat Brief: Critical Vulnerabilities in PHP)
“Unit 42 has seen proof of concept of these vulnerabilities.”
(Unit 42 は、これらの脆弱性の概念実証コードを確認しています。)
https://unit42.paloaltonetworks.com/cve-2026-109618-cve-2026-109619/
Unit 42 が報告している攻撃後の活動事例は、欧州の政府機関を狙った PHP 環境への攻撃として説明されており、PAN-OS を対象としたものとはされていません。PoC の存在と、PAN-OS 製品への実悪用は別の情報として扱ってください。ただし、PHP 側で PoC が確認されている以上、管理画面を外部に公開している環境では早期の対応が必要と本記事では考えています。
別件の CVE-2026-115560 は PAN-OS 非影響(暫定分析)
PHP は 10 月 23 日、別の脆弱性 CVE-2026-115560 を公表しています。Advisory の FAQ によると、現時点の分析では PAN-OS(NGFW と Panorama)への影響はありません。この CVE に関係するまれな設定を、PAN-OS が使用していないためです。ほかの製品の影響評価は継続中とされており、暫定的な分析である点に留意してください。CVE-2026-109618 / 109619 の影響とは別に扱います。
PAN-OS の修正版と提供状況(10 月 26 日時点)
Advisory の Product Status は、PAN-OS 10.2 / 11.1 / 11.2 / 12.1 / 12.2 の保守ラインごとに修正ビルドを示しています。10 月 25 日の更新で 3 ビルドがリリース済みとなり、ほかのビルドは ETA(提供予定日)のみが示されています。
保守ライン別の修正版選択表
稼働ビルドの「x.y.z」部分が一致する行を選び、同じ行の修正版以上かどうかで判断します。同じ系列でも、別の保守ラインのホットフィックス番号とは比較しないでください。例えば 11.2.7-h20 は、11.2.10-h16 より数字が大きく見えても、11.2.7 系の修正版である 11.2.7-h23 未満のため影響を受けます。
| 稼働中の保守ライン | 修正版 | 状況(10/26 04:28 時点) | 次の対応 |
|---|---|---|---|
| 10.2.7 系 | 10.2.7-h39 | ETA: 10/30 | 暫定対策と更新準備 |
| 10.2.10 系 | 10.2.10-h42 | ETA: 10/29 | 暫定対策と更新準備 |
| 10.2.13 系 | 10.2.13-h27 | ETA: 10/27 | 暫定対策と更新準備 |
| 10.2.16 系 | 10.2.16-h12 | ETA: 10/28 | 暫定対策と更新準備 |
| 10.2.18 系 | 10.2.18-h13 | リリース済み | 修正版へ更新 |
| 11.1.4 系 | 11.1.4-h38 | ETA: 10/29 | 暫定対策と更新準備 |
| 11.1.6 系 | 11.1.6-h40 | ETA: 10/29 | 暫定対策と更新準備 |
| 11.1.7 系 | 11.1.7-h12 | ETA: 10/30 | 暫定対策と更新準備 |
| 11.1.10 系 | 11.1.10-h36 | ETA: 10/28 | 暫定対策と更新準備 |
| 11.1.13 系 | 11.1.13-h16 | ETA: 10/27 | 暫定対策と更新準備 |
| 11.1.16 系 | 11.1.16-h4 | リリース済み | 修正版へ更新 |
| 11.2.4 系 | 11.2.4-h23 | ETA: 10/30 | 暫定対策と更新準備 |
| 11.2.7 系 | 11.2.7-h23 | ETA: 10/29 | 暫定対策と更新準備 |
| 11.2.10 系 | 11.2.10-h16 | リリース済み | 修正版へ更新 |
| 11.2.13 系 | 11.2.13-h4 | ETA: 10/27 | 暫定対策と更新準備 |
| 11.2.16 系 | 11.2.16-h1 | ETA: 10/28 | 暫定対策と更新準備 |
| 12.1.4 系 | 12.1.4-h13 | ETA: 10/29 | 暫定対策と更新準備 |
| 12.1.7 系 | 12.1.7-h11 | ETA: 10/28 | 暫定対策と更新準備 |
| 12.1.10 系 | 12.1.10-h3 | ETA: 10/30 | 暫定対策と更新準備 |
| 12.2.4 系 | 12.2.4-h1 | ETA: 10/28 | 暫定対策と更新準備 |
ETA は提供予定日で、その日にリリースされることを保証するものではありません。Advisory の ETA にはタイムゾーンの記載がないため、日本時間では日付がずれる可能性もあります。ETA の行は、Advisory の更新やサポートポータルで実際の提供を確認してから更新計画に組み込んでください。
ETA の保守ラインを使っている場合は、対応するホットフィックスを待つほか、提供済みの修正版がある別の保守ライン(例: 11.1.13 系から 11.1.16-h4)へ移行する選択肢も考えられます。ただし、移行できるかどうかは機種のサポート状況、Panorama との互換性、アップグレードパスによって異なります。直接更新できるとは限らないため、リリースノートと公式のアップグレード資料で確認したうえで判断してください。
表にない保守ラインを使っている場合
Product Status は系列ごとに「12.1.4-h13 未満」のような形で影響範囲を示しています。表にない保守リリース(例: 10.2.17、11.1.15、11.2.12、12.1.8)や、12.2.4 より前の 12.2 も、同じ系列の修正版未満として影響範囲に含まれます。Advisory の CPE 一覧にも、これらのビルドが含まれています。
これらのビルドには同じ保守ラインの修正ビルドが示されていないため、修正ビルドが用意された保守ラインへの移行が必要になると考えられます。移行先と更新経路は、機種、現在のビルド、リリースノートの記載によって異なるため、直接更新できるかどうかは公式のリリースノートとアップグレード資料で確認してください。
Panorama 自身も影響対象です。Panorama で管理しているファイアウォールを更新する場合は、Panorama と管理対象ファイアウォールのバージョン互換性を公式の互換性情報で確認したうえで、更新順序を決めてください。
管理インターフェースの到達経路と影響判定
優先度を決めるのは、管理 Web UI と XML API にどこから到達できるかです。Advisory も、インターネット上の外部 IP アドレスから管理インターフェースへのアクセスを許可している場合にリスクが最も高いとしています。
MGT / DP / Panorama の経路別比較
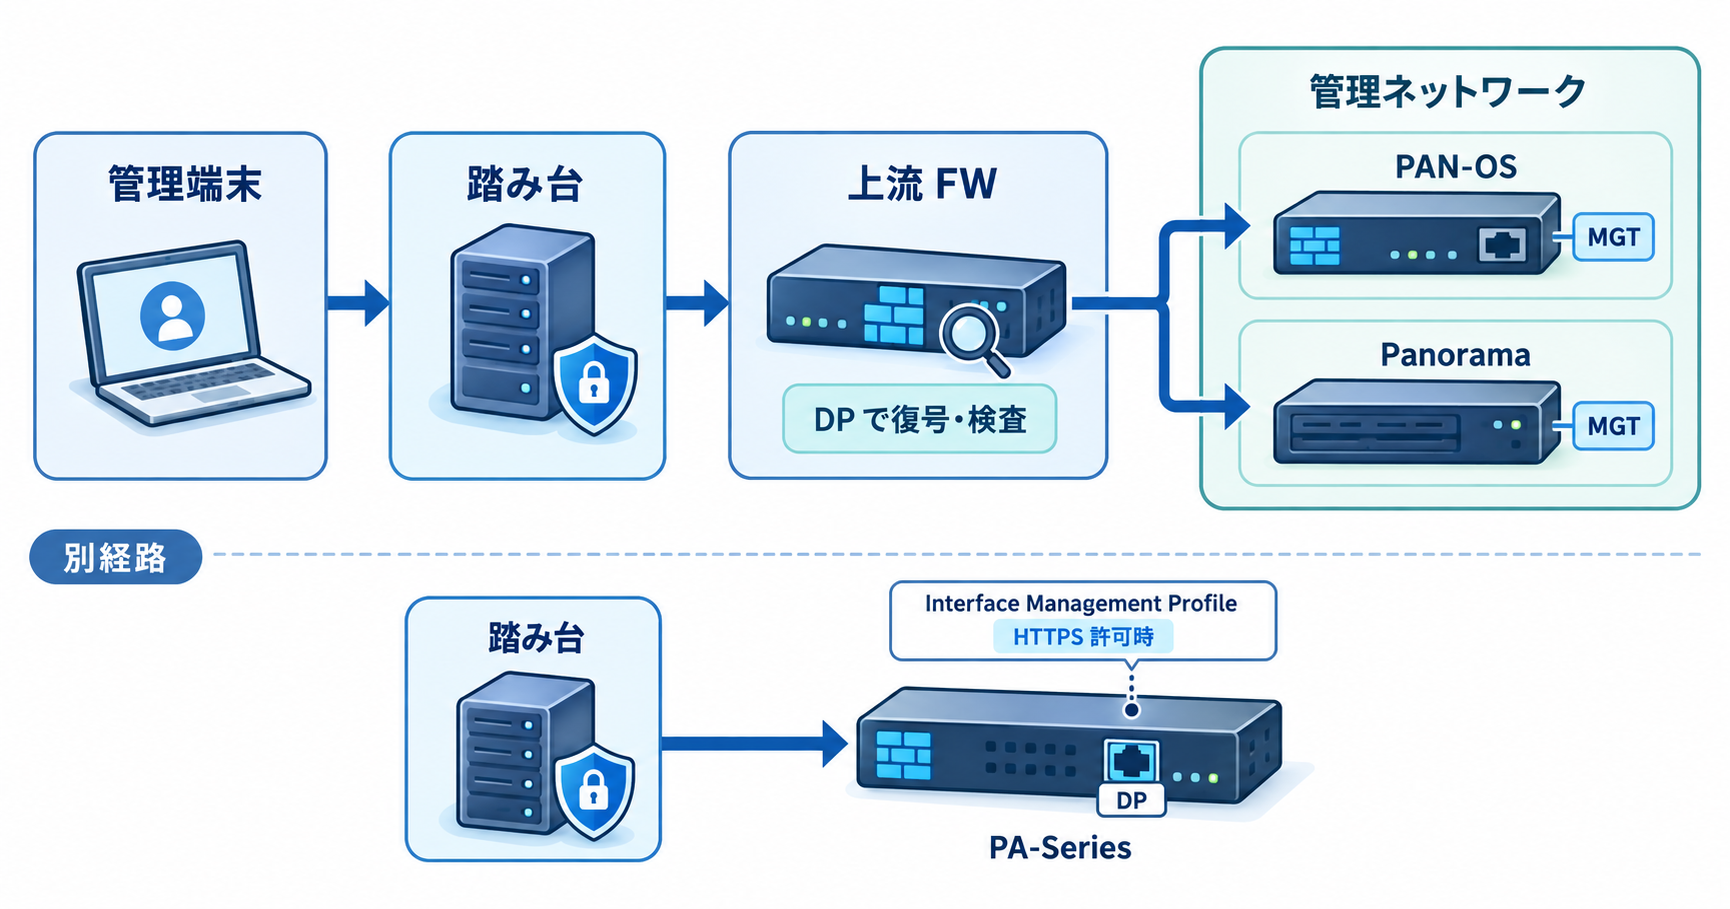
| 到達経路 | 管理アクセスを制御する設定 | 機器自身の Security Policy | 確認ポイント |
|---|---|---|---|
| 専用 MGT ポート(PA-Series / VM-Series) | Management Interface Settings(Device > Setup > Interfaces > Management)の許可サービスと Permitted IP Addresses | 直接適用できない | HTTPS の許可、Permitted IP Addresses、MGT 側ネットワークへの到達範囲 |
| DP インターフェース+Interface Management Profile | プロファイル(Network > Network Profiles > Interface Mgmt)の許可プロトコルと Permitted IP Addresses | 公式資料は管理宛ての Security Policy の作成を案内 | プロファイルの割り当て先、HTTPS の許可、外部ゾーンのインターフェースへの割り当て |
| Panorama(仮想 / M-Series) | MGT の Management Interface Settings | 直接適用できない(管理インターフェースは MGT のみ) | 管理対象ファイアウォールやログ収集に必要な通信を含めた許可範囲 |
| 踏み台・VPN・管理 VLAN・API 連携 | 上流のファイアウォール、VPN、踏み台のアクセス制御 | 上流ファイアウォールの DP を通る場合に適用できる | 監視・自動化ツールの API 接続元、VPN 利用者の到達範囲 |
MGT と DP では、管理アクセスを制御する仕組みが異なります。公式資料によると、MGT は Interface Management Profile を必要とせず、初期設定時に許可するプロトコルやサービス、IP アドレスを制限します。
参考: Palo Alto Networks(Use Interface Management Profiles to Restrict Access)
“The management (MGT) interface does not require an Interface Management profile.”
(管理(MGT)インターフェースには、Interface Management Profile は必要ありません。)
https://docs.paloaltonetworks.com/ngfw/networking/configure-interfaces/use-interface-management-profiles-to-restrict-access
同じ資料では、プロファイルを割り当てていない DP インターフェースは、すべての IP アドレス・プロトコル・サービスを既定で拒否するとされています。一方、プロファイルの Permitted IP Addresses を空にすると、そのインターフェースには IP アドレスの制限がかかりません。プロファイルを割り当てている場合は、許可リストの有無を必ず確認してください。
管理画面の到達性の確認ポイント
- インターネット側から、管理用の IP アドレスとポート(HTTPS)に到達できないか
- NAT や上流ファイアウォールで、管理用 IP アドレスを外部へ公開するルールがないか
- MGT の Permitted IP Addresses に、踏み台と管理ネットワーク以外のアドレスや広いレンジが含まれていないか
- 外部ゾーンや利用者セグメントの DP インターフェースに、HTTPS を許可した管理プロファイルが割り当てられていないか
- 監視ツール、自動化スクリプト、構成管理ツールなど、XML API の接続元をすべて把握しているか
- 管理ネットワーク内で、踏み台以外の端末から管理画面へ直接到達できないか
公式の管理アクセスのベストプラクティスは、管理インターフェースへのアクセスを専用の管理ネットワークに限り、外部からは VPN と踏み台を経由させる構成を推奨しています。外部到達性の確認を最優先とし、修正版を適用するまでは管理アクセスを踏み台と信頼済み IP アドレスに限定してください。
Threat Prevention で防げる条件
Advisory は Threat Prevention のシグネチャによる保護を案内していますが、保護が成立するのは、管理宛ての通信をファイアウォールの DP で復号・検査できる場合です。Threat Prevention のライセンスがあるだけでは、管理インターフェースへの攻撃は防げません。
対象の Threat ID とコンテンツバージョン
Advisory は Threat Prevention の利用者向けに、Threat ID 543004、97622、97623、97624、97625、97643、97647、97649、97652、97653、97656、97657、97658、97659、97662、97663、97664、97670、97671、97672、97673、97674、97676、97677、97678 の有効化を案内しています。提供元は Applications and Threats コンテンツバージョン 9162、9163、9164 以降です。
Advisory には ID ごとの収録バージョンが示されていないため、一覧のすべてを対象にするには、9164 以降の導入を確認するのが確実です。各 ID の内容は Threat Vault で確認できます。なお、Unit 42 の Threat Brief は一部の ID のみを記載しているため、Advisory の一覧を基準にしてください。
シグネチャによる防御が成立する条件
Advisory は、これらの Threat ID で保護するための条件として、管理宛て通信の DP 経由化、証明書の置き換え、復号、脅威防御の有効化を挙げています。運用上の確認項目に置き換えると、次のとおりです。
| 条件 | 確認内容 | 満たさない場合 |
|---|---|---|
| 管理宛ての通信が DP を通過する | 管理アクセスが DP インターフェースを経由する構成になっているか | MGT に直接届く通信は検査されない |
| 管理用の証明書を置き換える | 既定の証明書を、自社 CA などで発行した証明書に置き換えているか | Advisory が示す前提を満たさない |
| HTTPS を復号する | 管理宛ての通信に SSL Inbound Inspection を適用しているか | 暗号化されたままではシグネチャで検査できない |
| Security Policy で脅威防御を適用する | 管理宛ての通信に一致するルールに、Vulnerability Protection プロファイルを付与しているか | シグネチャが評価されない |
| コンテンツと Threat ID を有効にする | 検査を行うファイアウォールに 9164 以降を導入し、対象の Threat ID が有効か | 追加シグネチャが評価されない |
参考: Palo Alto Networks(Deploy Administrative Access Best Practices)
“You cannot apply Security policy directly to traffic on the MGT port”
(MGT ポートの通信に、Security Policy を直接適用することはできません。)
https://docs.paloaltonetworks.com/best-practices/10-1/administrative-access-best-practices/administrative-access-best-practices/deploy-administrative-access-best-practices
検査を行うのは、管理対象の機器ではなく、通信が通過する DP を持つファイアウォールです。別のファイアウォールで検査する構成では、そのファイアウォールのライセンスとコンテンツバージョンを確認してください。
Advisory がリンクしているベストプラクティス資料は PAN-OS 10.1 版です。証明書の置き換えと SSL Inbound Inspection の設定手順は、利用中の PAN-OS バージョンの公式資料で確認してください。
DP を管理の受付口にする構成と MGT 宛通信を検査する構成の違い
「DP 経由で検査する」には 2 つの異なる構成があります。影響範囲と設定の前提が異なるため、自社がどちらに当たるかを区別してください。
- DP インターフェースを管理アクセスの受付口にする構成
-
DP インターフェースに管理プロファイルを割り当て、そのインターフェースで管理 Web UI を受け付けます。Advisory が例として挙げている構成です。この DP インターフェース自体が影響範囲に入るため、Permitted IP Addresses による制限と、Security Policy・復号による検査の両方が必要です。ベストプラクティス資料は、この構成では DP ポートを管理専用とし、管理以外の通信を通さないよう求めています。
- MGT 宛ての通信を DP 経由で検査する構成
-
管理アクセスは MGT で受け付け、MGT に届く前の通信を、同じ機器の DP へ折り返す経路や、別のファイアウォールの DP に通して検査します。ベストプラクティス資料は、検査に使う DP ポートでは管理プロトコルを有効にしないよう求めています。複数のファイアウォールや Panorama を含む管理ネットワークでは、別のファイアウォールの DP で検査する構成が推奨されています。
どちらの構成でも、管理通信が検査経路を必ず通過し、迂回できる経路がないことが前提です。経路の一部だけを検査している状態では、シグネチャによる防御は成立しません。
Frontier Virtual Patching(ATP Plus)の位置付け
Advisory によると、PAN-OS 12.2.4 以降で Frontier Virtual Patching(Advanced Threat Prevention Plus)を利用している場合は、10 月 20 日 22:21(米国太平洋時間、日本時間 10 月 21 日 14:21)に公開された Threat ID 543004 で、先行して保護が提供されました。通常の Threat Prevention 向けの追加シグネチャとは、提供時期と対象バージョンが異なります。
Advisory が DP 経由・証明書・復号・脅威防御の条件を示しているのは Threat Prevention の段落です。ただし、Frontier Virtual Patching も Threat ID として提供されるため、本記事では同じ検査経路の条件が必要になると考えています。これは編集上の推論のため、適用条件の詳細は Palo Alto Networks のサポートで確認することをおすすめします。
運用担当者の対応手順と更新後の確認
対応は次の順序で進めます。手順は公式資料に基づいて整理したもので、PAN-OS 実機での動作確認は行っていません。CLI コマンドは、公式の CLI Cheat Sheet: Device Management(Next-Generation Firewall 向け)に掲載されているものです。
PA-Series、VM-Series、Panorama(仮想 / M-Series)を洗い出し、HA 構成の有無、Panorama による管理の有無、管理用 IP アドレスを一覧にします。クラウド上の VM-Series や、検証用に設置したままの機器も対象に含めます。
ファイアウォールでは、次のコマンドの出力にある sw-version で稼働中の PAN-OS ビルドを確認します。同じ出力の threat-version で、Applications and Threats コンテンツのバージョンも確認できます。HA 構成では両方のピアで確認します。Panorama の確認方法は、Panorama の公式資料を参照してください。
show system info前章の経路別比較と確認ポイントに沿って、MGT の Permitted IP Addresses、管理プロファイルの割り当て先、NAT と上流ファイアウォールの公開ルール、XML API の接続元を確認します。インターネットから到達できる機器を最優先にします。
稼働ビルドの保守ラインを修正版選択表と照合し、Advisory の最新の Product Status で状況を再確認します。ETA の行は、実際に提供されたことを確認してから更新日程を確定します。
Permitted IP Addresses を踏み台と管理ネットワークに限定し、外部ゾーンの DP インターフェースから HTTPS を許可した管理プロファイルを外します。管理用 IP アドレスを外部へ公開する NAT ルールがあれば停止します。設定変更で自分の管理アクセスを遮断しないよう、コンソールなど代替の接続手段を確保してから変更することをおすすめします。シグネチャによる防御を併用する場合は、前章の条件を満たしているかを確認します。
公式のアップグレード資料は、機器が自動で作成するバックアップとは別に、設定のバックアップを作成して外部に保存することを推奨しています。リリースノートで、修正版に必要な最小コンテンツバージョンと既知の問題も確認します。HA 構成では、対象バージョンの「Upgrade an HA Firewall Pair」(例: PAN-OS 10.2 版)で、プリエンプションの扱い、ピアを 1 台ずつ更新する順序、切り戻しの方法を確認してから計画を立てます。
対象バージョンの公式手順に従って、稼働中の保守ラインに対応するホットフィックスを適用します。ダウンロードやインストールなどのジョブが完了したかは、次のコマンドで確認できます。
show jobs processed次節の確認項目に沿って、ビルド、HA、管理画面、API 連携、Panorama との接続、ログ転送を確認します。あわせて、次章の観点でログを確認します。
更新後に確認する項目
| 確認項目 | 確認方法の例 |
|---|---|
| 稼働中の PAN-OS ビルド | show system info の sw-version が修正版になっているか |
| HA 両ピアのバージョン | 両方のピアで同じ確認を行い、ビルドが一致しているか |
| HA の役割と同期状態 | ダッシュボードの High Availability ウィジェットで状態と Running Config の同期を確認。セッション同期は、公式のアップグレード手順にある show high-availability interface ha2 のカウンターで確認 |
| 管理 Web UI(HTTPS) | 許可した踏み台からログインでき、許可していない経路からは到達できないか |
| XML API を利用する既存ツール | 監視・自動化ツールが API キーで正常に動作するか |
| Panorama と管理対象ファイアウォールの接続 | Panorama の管理対象デバイス一覧で接続状態を確認 |
| ログ転送と監視 | Panorama や Syslog などの転送先にログが届いているか、監視システムでの死活監視が正常か |
ログ保全と侵害兆候の確認
修正版の適用は今後の攻撃を防ぐための対応で、過去に攻撃を受けていないことを示すものではありません。管理インターフェースを外部に公開していた期間がある場合は、更新の前後でログを保全し、次の観点で確認することをおすすめします。
| 確認の観点 | 確認先の例 |
|---|---|
| 管理インターフェースへの不審なアクセス | 上流ファイアウォールのトラフィックログ、Threat ログ(DP で検査している場合) |
| 現在ログイン中の管理者 | show admins(Web UI、CLI、API に現在ログインしている管理者を表示) |
| 管理者アカウントの棚卸し | show admins all(ログイン状況にかかわらず、アクセス可能な管理者の一覧。ログイン履歴ではない) |
| 管理者のログイン履歴 | less mp-log authd.log(認証ログ)、認証基盤(RADIUS や SAML など)のログ |
| 身に覚えのない設定変更 | 設定ログとコミット履歴 |
| 不審な管理 API 操作 | 設定ログ、API キーを利用するアカウント、API の接続元 |
| 異常な再起動や管理サービスの障害 | システムログ、監視システムの記録 |
| 管理経路周辺の機器 | 踏み台、VPN、上流ファイアウォールのログ |
これらは一般的な調査の観点です。確認基準日時の時点で、Palo Alto Networks は今回の脆弱性について PAN-OS 固有の侵害指標(IOC)を公表していません。
MGT 宛ての通信を DP で検査していない構成では、管理インターフェースへの通信が Threat ログに記録されないため、Threat ログに該当シグネチャの記録がないことだけでは侵害を否定できません。上流機器や踏み台のログとあわせて判断してください。
Unit 42 は Threat Brief で、Cortex XDR の利用者向けに、NGFW の Threat ログから Threat ID 543004 などに一致する外部からの通信を抽出するクエリを公開しています。Cortex XDR を利用している場合は参考になります。不審な形跡が見つかった場合は、ログを保全したうえで、Palo Alto Networks のサポートやインシデント対応の専門窓口へ相談してください。
まとめ
CVE-2026-109618 / 109619 は PHP の脆弱性ですが、PAN-OS で影響を受けるのは管理 Web UI と XML API です。対応の優先度は管理画面にどの経路から到達できるかで判断し、到達性の制限と保守ライン別の修正版適用を並行して進めることが重要です。
- PAN-OS で影響を受けるのは管理 Web UI と XML API です。
- GlobalProtect と Captive Portal は影響を受けません。
- 修正版は稼働中の保守ラインに対応するビルドを選びます。
- ETA は提供予定日で、リリース済みとは限りません。
- 未修正の間は、管理アクセスを踏み台と信頼済み IP に限定します。
- シグネチャは、DP で復号・検査できる構成でのみ機能します。
- 更新後は HA の同期、API 連携、ログ転送まで確認します。
以上、最後までお読みいただきありがとうございました。