はじめに
Fortinet は 2026 年 10 月 21 日、FortiOS、FortiManager、FortiAnalyzer を対象とした協調的なセキュリティ更新を発表し、10 月 22 日に修正版を提供すると案内しました。修正には Critical / High の脆弱性が含まれる一方、個別の CVE や攻撃成立条件を記載した PSIRT アドバイザリは 11 月 10 日に公開される予定です。
詳細が分からない段階でも、管理者は「自社の機器が対象か」「管理画面にどこから到達できるか」「更新までに何を準備するか」を判断する必要があります。本記事では、公式発表と FortiOS の公式ドキュメントで確認できた範囲に絞り、FortiGate を中心に確認と準備の手順を整理します。
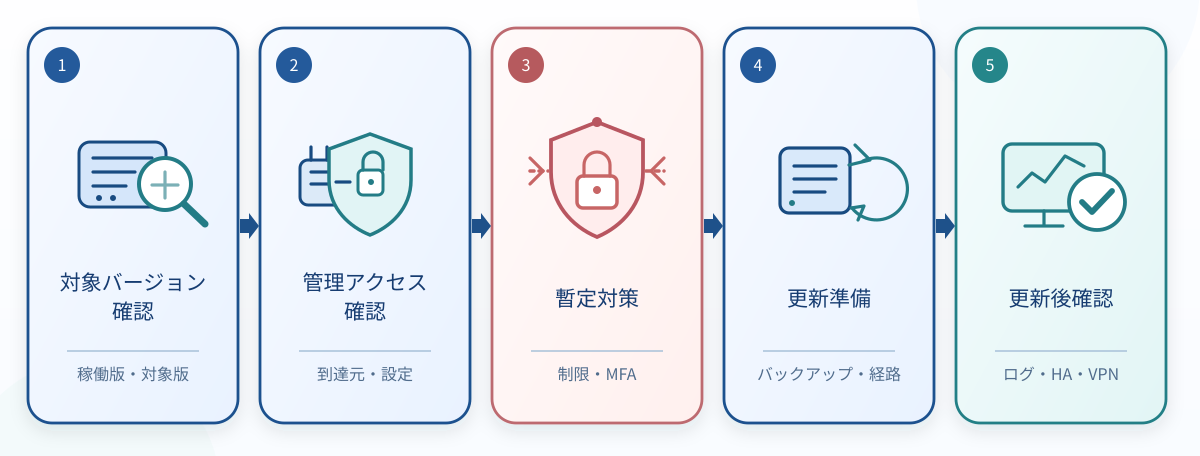
- 今回の更新で判明していることと、11 月 10 日まで未公開のこと
- FortiOS / FortiManager / FortiAnalyzer の影響バージョンと修正版
- FortiGate の管理アクセスの到達元を CLI と GUI で確認する方法
- 更新までの暫定対策と、設定変更時に管理不能を避ける注意点
- 更新前のバックアップ・確認事項と、更新前後に見たい管理操作ログ
結論として、表の影響バージョンに該当する FortiOS / FortiManager / FortiAnalyzer は、インターネットに面した機器から順に、更新経路と Known Issues を確認したうえで修正版へ更新することをおすすめします。更新までの間は、管理インターフェースへの到達元を信頼できる経路に絞ることで攻撃面を縮小できますが、攻撃成立条件は未公開のため、これだけで今回の脆弱性を防げるとは判断できません。
Fortinet セキュリティ更新(2026 年 10 月)の概要
今回の更新は、Fortinet が「Security Hardening Release」として事前告知したもので、AI を活用した社内のセキュリティテストで見つかった脆弱性の修正を含みます。発表内容は、Fortinet CISO の Carl Windsor 氏による公式ブログ(日本語版)にまとめられています。
発表内容と日程
| 項目 | 内容 |
|---|---|
| 発表日 | 2026 年 10 月 21 日 |
| 修正版の提供日 | FortiOS / FortiManager / FortiAnalyzer は 10 月 22 日。FortiMail / FortiAuthenticator は発表時点で提供済み |
| PSIRT アドバイザリの公開予定 | 11 月 10 日(Fortinet の月例公開日)に FortiGuard PSIRT で公開予定 |
| 深刻度 | Critical および High の修正を含む |
| 発見の経緯 | フロンティア AI モデルを組み込んだ社内のセキュリティテストで特定された脆弱性の修正を含む |
| 推奨される対応 | インターネットに面した機器を優先し、提供され次第の計画的な更新。10 月 22〜23 日の変更枠の確保を推奨 |
Fortinet の月例公開は米国太平洋時間で行われるため、日本時間では 11 月 11 日の確認になる可能性があります(編集上の推定)
詳細公開前に更新が推奨されている理由
Fortinet は今回のリリースを通常のメンテナンスではなく優先度の高い変更として扱うよう求め、その理由として次の 4 点を挙げています。
- Critical および High の修正が含まれる
- AI ツールにより、パッチの解析から攻撃コードの作成までが数週間ではなく数時間〜数日に短縮され得る
- 修正版が公開されると、差分から変更箇所が分かり、未更新の機器が狙われやすくなる(パッチ差分解析のリスク)
- AI により、深刻度の低い複数の脆弱性を組み合わせた攻撃が成立し得る
これらは、修正版の公開によって攻撃者側の準備期間が短くなるという見通しを示したものです。公式発表には、今回の修正対象が実際に悪用されたという記載は見当たりません。早期更新の強い推奨と、実際の悪用の確認は別の事柄として扱う必要があります。
現時点で判明していることと未公開のこと
| 区分 | 項目 | 状況(2026 年 10 月 23 日時点) |
|---|---|---|
| 判明 | 対象製品、影響バージョン、修正版 | 公式ブログに記載あり(次章の表) |
| 判明 | 深刻度の区分 | Critical と High を含む |
| 判明 | FortiOS 修正版の Release Notes | Document Library に 8.0.2、7.6.8、7.4.13、7.2.14 の Release Notes が掲載。7.4.13 の Change Log は 2026-10-22 が初版 |
| 未確認 | FortiManager / FortiAnalyzer 修正版の Release Notes | Document Library の掲載は 8.0.1、7.6.7、7.4.11、7.2.12 まで(修正版は未掲載) |
| 未公開 | 個別の CVE 番号、CVSS スコア、件数 | 11 月 10 日の PSIRT アドバイザリで公開予定 |
| 未公開 | 影響するコンポーネント、攻撃成立条件、認証の要否 | 公式発表に記載なし |
| 未公開 | 実際の悪用の有無 | 公式発表に悪用確認の記載なし |
| 未公開 | 検知方法、IoC、対応する仮想パッチの有無 | 公式発表に記載なし |
なお、FortiOS 7.4.13 の Resolved issues の CVE 欄には、10 月 23 日時点で CVE-2025-54821 のみが記載されています。今回の告知に対応する CVE は、Release Notes ではなくアドバイザリの公開後に確認する前提で読み進めることをおすすめします。
対象製品と修正版の一覧(FortiOS / FortiManager / FortiAnalyzer)
公式ブログに記載された影響バージョンと修正版を、系列ごとに並べると次のとおりです。FortiManager と FortiAnalyzer は同じバージョン範囲です。
| 系列 | FortiOS 影響 | FortiOS 修正版 | FortiManager / FortiAnalyzer 影響 | FortiManager / FortiAnalyzer 修正版 |
|---|---|---|---|---|
| 8.0 | 8.0.0〜8.0.1 | 8.0.2 以降 | 8.0.0〜8.0.1 | 8.0.2 以降 |
| 7.6 | 7.6.0〜7.6.7 | 7.6.8 以降 | 7.6.0〜7.6.7 | 7.6.8 以降 |
| 7.4 | 7.4.0〜7.4.12 | 7.4.13 以降 | 7.4.0〜7.4.11 | 7.4.12 以降 |
| 7.2 | 7.2.0〜7.2.13 | 7.2.14 以降 | 7.2.0〜7.2.12 | 7.2.13 以降 |
7.4 系と 7.2 系は、FortiOS と FortiManager / FortiAnalyzer で修正版の番号が 1 つずれています。FortiOS 7.4.12 は影響範囲に含まれ、FortiManager / FortiAnalyzer 7.4.12 は修正版という関係になるため、製品名とバージョンを組み合わせて照合します。
公式ブログの表には 7.0 以前の系列が記載されていません。記載がないことから影響の有無は判断できないため、該当する系列を運用している場合は、11 月 10 日のアドバイザリとサポート状況を確認し、サポート対象の系列への移行を含めて検討することをおすすめします。FortiManager / FortiAnalyzer は、10 月 23 日時点で Document Library に修正版の Release Notes が掲載されていません。提供状況は FortiCloud サポートポータルのダウンロードと Document Library で確認し、Release Notes の公開を待ってから更新経路と互換性を判断することをおすすめします。
FortiMail / FortiAuthenticator の関連更新
同じ取り組みの一環として、FortiMail と FortiAuthenticator は発表時点で修正版が提供されています。FortiMail は 8.0.2、7.6.7、7.4.9 以降が修正版で、7.2 系(7.2.0〜7.2.9)は 7.4 系以降への移行が案内されています。FortiAuthenticator は 8.0.4、6.6.11 以降が修正版です。本記事の手順は FortiOS を中心としているため、これらの製品は各製品の公式資料に沿って対応してください。
クラウド・SaaS 環境の扱い
- FortiSASE は、10 月 22 日のリリースより前に自動で更新されると案内されています。
- FortiManager Cloud は 10 月 22 日までに更新可能になる一方、手動での更新が必要な場合があります。
- パブリッククラウドのインスタンス向けの更新は、各クラウドパートナー経由で提供が進められており、それぞれの標準的なリリース手順に従うよう案内されています。
管理者が今すぐ確認すべき項目
ここでは FortiGate(FortiOS)を対象に、稼働バージョン、管理アクセスの到達元、更新までの暫定対策の順に確認します。いずれも本記事で実機検証したものではなく、Fortinet の公式資料に基づく手順です。GUI のメニュー名は出典に示した版の資料に基づくため、7.6 / 8.0 系では表記や配置が異なる場合があります。
① 稼働バージョンの確認
GUI では、Dashboard > Status の System Information ウィジェットにあるファームウェアの表示で確認できます。CLI では次のコマンドを実行します。
get system status出力の Version 行に、Version: FortiGate-61F v7.6.0,build3401,240724 (GA.F) のような形式でモデル、バージョン、ビルドが表示されます(Technical Tip: FortiOS firmware version terminology)。v7.6.0 の部分で系列(7.6)とパッチ番号(0)を読み取り、前章の表の影響範囲と照合します。たとえば v7.4.12 なら影響範囲に含まれ、7.4.13 以降が更新先になります。
HA 構成ではメンバーごとにバージョンを記録しておくと、更新後の照合に使えます。FortiManager / FortiAnalyzer は FortiOS とは別製品のため、本記事の CLI を流用せず、各製品の Administration Guide の手順で稼働バージョンを確認してください。
② 管理インターフェースの公開状況
FortiGate への管理アクセスは、インターフェースの管理アクセス設定、管理者ごとの Trusted Hosts、local-in policy の 3 か所で制御されます。まずはインターフェースごとに、HTTPS や SSH の管理アクセスが許可されているかを確認します。
show system interface各インターフェースの set allowaccess 行に、許可された管理プロトコル(ping https ssh など)が表示されます。WAN 側やインターネットに面したインターフェースに https や ssh が含まれていないかを確認します。GUI では Network > Interfaces で対象インターフェースを編集し、Administrative Access の項目で確認できます(Administration Guide: Interface settings)
次に、管理者アカウントごとの Trusted Hosts を確認します。
show system admin各アカウントの set trusthost1〜set trusthost10(IPv6 は ip6-trusthost1〜)に、ログインを許可する送信元アドレスが表示されます。Trusted Hosts は管理者アカウント単位の設定のため、1 つでも未設定のアカウントがあると、そのアカウントについては送信元を制限できていない状態になります。GUI では System > Administrators でアカウントを編集し、「Restrict login to trusted hosts」の設定を確認します(Cookbook: Using a trusted host)。REST API 用の管理者にも Trusted Hosts の設定があるため、あわせて確認します。
show system admin の出力には、暗号化されたパスワードなど認証に関わる情報が含まれる場合があります。記録として保存する場合はアクセスを制限した場所に保管し、チケットやチャットへ貼り付ける際は該当行を除くことをおすすめします。
最後に、local-in policy の有無と内容を確認します。IPv6 で管理アクセスを許可している場合は、2 行目のコマンドも実行します。
show firewall local-in-policy
show firewall local-in-policy6
local-in policy の既定の状態と GUI での扱いは、系列によって異なります。
| 系列 | GUI での扱い | 既定のポリシー |
|---|---|---|
| 7.4 系以前 | 作成・編集は CLI のみ。GUI はカスタムのポリシーを一覧表示しないため、CLI で確認する | 既定では定義されておらず、その状態では FortiGate 宛の通信は制限されない |
| 7.6 / 8.0 系 | 7.6.0 から Policy & Objects > Local-In Policy で作成・編集できる(System > Feature Visibility で表示を有効化) | 7.6.1 以降は、工場出荷状態の機器や新規作成した VDOM に、悪意のある送信元(ISDB の Malicious-Malicious.Server、Tor-Exit.Node、Tor-Relay.Node)からの通信を遮断するポリシーが自動で追加される。既存機器の更新では追加されない |
出典は FortiOS 7.4 の Administration Guide、7.6.0 の New Features にある GUI support for local-in policies と Enhanced security with default local-in policy です。既定のポリシーは ISDB を送信元に指定できる 7.4.4 以降であれば手動でも追加できると案内されているため、7.6.1 以降の機器でも、更新で移行した機器か新規導入の機器かで状態が異なる点に注意します。
参考: FortiOS 7.4.0 Administration Guide「Local-in policy」
“local-in policies control inbound traffic that is going to a FortiGate interface”
(local-in policy は、FortiGate のインターフェース宛の着信通信を制御します)
https://docs.fortinet.com/document/fortigate/7.4.0/administration-guide/363127/local-in-policy
それぞれの制御が対象とする通信は、次のように異なります。
- ファイアウォールポリシー
-
FortiGate を通過する通信(WAN から内部サーバーへの通信など)を制御します。FortiGate 自身の管理画面宛の通信は対象外です。
- 管理アクセス設定(allowaccess)
-
インターフェース単位で、HTTPS や SSH などの管理サービスを受け付けるかを決めます。送信元の指定はできません。
- Trusted Hosts
-
管理者アカウント単位で、ログインを許可する送信元アドレスを指定します。
- local-in policy
-
FortiGate のインターフェース宛の通信を、インターフェース、送信元、宛先、サービスの組み合わせで許可または拒否します。
ファイアウォールポリシーで外部からの通信を拒否していても、FortiGate 自身の管理画面宛の通信は制限されません。管理画面の公開状況は、ファイアウォールポリシーではなく上記の 3 か所で確認します。あわせて、上流のルーターやクラウドのセキュリティグループで管理ポートへの到達元を制限しているかも確認しておくと、実際の公開範囲を把握しやすくなります。
なお、外部から管理画面に到達できることが今回の脆弱性の攻撃成立条件であるかどうかは、公式情報では明らかになっていません。ここでの確認は、攻撃面を把握するためのものです。
③ 更新までの暫定対策
Fortinet は、すぐに更新できない場合の暫定策として、管理インターフェース(HTTPS / SSH)の到達元を信頼できる IP アドレスに制限するか外部インターフェースで無効にすること、FortiManager の管理画面をインターネットから到達できないようにすること、強力で一意の認証情報の使用と全管理者アカウントへの MFA の適用を挙げています。あわせて、アウトオブバンドでの管理、可能な範囲での VPN や SASE の背後への移動、仮想パッチの適用も推奨されています。
管理アクセスの設定変更は、操作中の管理セッションを切断し、管理者自身が接続できなくなる可能性があります。次の順に、既存の管理経路と代替手段を確認してから進めることをおすすめします。
管理者がどのインターフェース、どの送信元アドレスから接続しているかを洗い出し、変更後も使える経路(社内の管理セグメント、VPN 経由、専用の管理インターフェース)を決めます。設定を誤った場合に備え、コンソール接続などネットワークに依存しない代替手段を用意しておきます。
変更前の設定を保存します。手順は次章の「設定バックアップの取得」を参照してください。
GUI では System > Administrators で各アカウントを編集し、「Restrict login to trusted hosts」を有効にして許可する送信元を入力します。CLI では次のように設定します。現在作業している端末の送信元アドレスを必ず含め、未設定のアカウントを残さないようにします。既存の trusthost を上書きしないよう、空いている番号を使います。マルチ VDOM 構成では管理者は global の設定として扱われるため、設定する場所と、ほかの VDOM の管理者が使う経路への影響を確認します。
config system admin
    edit "<管理者名>"
        set trusthost1 <許可する送信元> <サブネットマスク>
    next
end外部インターフェースで管理アクセスを残す必要がある場合は、許可する送信元からの HTTPS / SSH を受け付け、それ以外を拒否する 2 つのポリシーを作成します。local-in policy には暗黙の拒否がないため、拒否のポリシーを許可のポリシーより下に明示的に置きます。7.6 / 8.0 系では、GUI の Policy & Objects > Local-In Policy からも作成できます。
CLI で作成する場合は、先に show firewall local-in-policy で既存のポリシーを確認します。edit に既存の ID を指定すると、そのポリシーの設定を上書きします。7.6.1 以降の新規導入機器では、既定の遮断ポリシーが ID 1 で作成されている例が公式資料に示されているため、ID を決め打ちせず、未使用の ID を割り当てます。
以下は Administration Guide の記載例を基にした説明用の構成例です。<未使用の ID> やインターフェース名、アドレスは環境に合わせて置き換え、そのまま本番環境に適用しないでください。
config firewall address
    edit "mgmt-allowed"
        set subnet <許可する送信元> <サブネットマスク>
    next
end
config firewall local-in-policy
    edit <未使用の ID(許可用)>
        set intf "<外部インターフェース名>"
        set srcaddr "mgmt-allowed"
        set dstaddr "all"
        set action accept
        set service "HTTPS" "SSH"
        set schedule "always"
    next
    edit <未使用の ID(拒否用)>
        set intf "<外部インターフェース名>"
        set srcaddr "all"
        set dstaddr "all"
        set action deny
        set service "HTTPS" "SSH"
        set schedule "always"
    next
end
追加後は再度 show firewall local-in-policy を実行し、次の点を確認します。
- 既存のポリシー(7.6.1 以降の既定の遮断ポリシー、HA 管理用の
ha-mgmt-intf-onlyを使うポリシーなど)が変更・削除されていない。 - 一覧の並び順で、許可のポリシーが拒否のポリシーより上にある。既存ポリシーとの順序も意図どおりになっている。
- 管理用の HTTPS / SSH ポートを既定値から変更している場合は、そのポートに合わせたサービスオブジェクトを指定している。
- 同じインターフェース・同じポートで SSL VPN などほかの機能を提供している場合、その通信を拒否していない。
- マルチ VDOM 構成では、管理アクセスを受ける VDOM で設定している。
外部からの管理が不要であれば、GUI の Network > Interfaces で対象インターフェースの Administrative Access から HTTPS と SSH のチェックを外します。CLI の set allowaccess は指定した値で一覧全体を置き換えるため、残したいプロトコルをすべて並べて指定します。次の例は、ping https ssh を許可していたインターフェースで ping だけを残す場合です。
config system interface
    edit "<外部インターフェース名>"
        set allowaccess ping
    next
end現在のセッションを閉じる前に、手順 1 で決めた経路から別のセッションで管理画面にログインできることを確認します。あわせて、VPN や公開サービスなど同じインターフェースを使う業務通信に影響がないことを確認します。
参考: Fortinet Releases Security Hardening Release for Multiple Products
“These steps reduce risk but do not replace the need for a timely upgrade.”
(これらの手順はリスクを軽減しますが、タイムリーなアップグレードの必要性に代わるものではありません)
https://www.fortinet.com/blog/ciso-collective/fortinet-releases-security-hardening-release-for-multiple-products
攻撃成立条件が未公開のため、管理アクセスの制限は攻撃面を縮小する対策であり、未公開の脆弱性をすべて防げるとは限りません。暫定対策は更新までのつなぎとして位置づけ、更新の計画を並行して進めることをおすすめします。
Fortinet が挙げる仮想パッチは、FortiOS 7.4.2 以降で local-in policy の virtual-patch を有効にして管理インターフェース宛の通信に適用できる仕組みです。ただし、今回の修正対象に対応するシグネチャが提供されているかは公式発表に記載がありません。仮想パッチの確認方法は『FortiGate 脆弱性の確認方法|PSIRT と仮想パッチの実機チェック』で解説しています。なお、FortiOS 7.4.13 では、HA-MGMT インターフェースを使う場合に local-in の仮想パッチが通信を検査しない問題(Bug ID 1328306)が修正されています。
FortiManager / FortiAnalyzer の確認ポイント
FortiManager は、管理画面がインターネットから到達できないことを確認します。FortiManager にも管理者ごとの Trusted Hosts があり、FortiManager 7.4 の Administration Guide では、制限していない管理者が 1 人でもいると、管理アクセスが有効なインターフェースで任意の送信元からのアクセス試行を受け付けると説明されています。FortiAnalyzer も同様に、管理画面の公開範囲を確認します。設定方法は FortiOS とは異なるため、各製品の公式資料に従ってください。
管理アクセスの変更は、遠隔地の機器ほど復旧に時間がかかります。変更作業は保守枠で実施し、コンソールなどの代替手段と、元に戻す手順を用意してから進めることをおすすめします。
アップグレード前に確認すること
修正版が提供されていても、現在のバージョンから直接更新できるとは限りません。FortiOS 7.4.13 の Release Notes でも、更新経路は Upgrade Path Tool で確認するよう案内されています。
参考: FortiOS 7.4.13 Release Notes「Upgrade information」
“Supported upgrade path information is available through the Upgrade Path Tool”
(サポートされるアップグレード経路の情報は、Upgrade Path Tool で確認できます)
https://docs.fortinet.com/document/fortigate/7.4.13/fortios-release-notes/832438/upgrade-information
| 確認項目 | 確認内容 | 参照先 |
|---|---|---|
| 設定バックアップ | 更新前の設定を暗号化して保存する。HA 構成では各メンバーの設定も保存する | 次節 |
| 更新経路 | モデル、現在のバージョン、修正版を Upgrade Path Tool に入力し、中継版の有無と更新回数を確認する | 次節 |
| Known Issues と Special notices | 修正版と中継版の Release Notes で、利用中の機能に影響する既知の問題や動作変更がないか確認する | 各版の Release Notes |
| HA 構成 | 更新方式(uninterruptible など)、Primary の切り替え、セッション引き継ぎの範囲を確認し、通信影響を業務側と合意する | 既存記事 |
| FortiManager / FortiAnalyzer との互換性 | 管理製品が FortiOS の修正版に対応しているかを Release Notes の Product integration and support で確認する。管理製品自体も今回の更新対象 | 各製品の Release Notes |
| メンテナンスウィンドウと復旧手段 | 更新回数と確認時間から作業枠を見積もり、切り戻しの方法と判断基準を決めておく | 既存記事 |
設定バックアップの取得
GUI では、画面右上の管理者名から Configuration > Backup を選択し、保存先と形式を指定して保存します。Encryption を有効にすると、設定ファイルをパスワードで保護できます。CLI のコマンドは FortiOS 8.0.1 で変わっているため、稼働中のバージョンに合わせて使い分けます。
FortiOS 8.0.0 以前(7.2 / 7.4 / 7.6 系を含む)では、execute backup config で FTP、TFTP、SFTP、USB などへ保存できます。SFTP の場合は次の形式です(FortiOS 7.4.6 Administration Guide: Configuration backups and reset)
execute backup config sftp <ファイル名> <SFTP サーバー>[:<ポート>] <ユーザー名> <パスワード> [<暗号化パスワード>]FortiOS 8.0.1 以降では、サーバーや USB への保存は新しい execute export config に置き換えられ、execute backup config の保存先はローカルと management-station(FortiManager など)に限定されました。execute export config では、設定の種類(standard / full / yaml)と機密情報の保護方式(encrypted / obfuscated / secrypt)を明示して指定します。公式資料に示されている書式は次のとおりです(Encrypted configuration export 8.0.1、FortiOS 8.0.1 Administration Guide: Configuration backup and restore)
execute export config {standard | full | yaml} {encrypted | obfuscated | secrypt} {ftp | scp | sftp | tftp | usb} <ファイル名> <サーバー> [<パスワード>]公式資料の例は TFTP のみで、SFTP や SCP で必要なサーバー側の認証情報の指定方法は確認できませんでした。実行前に CLI Reference の execute export と、機器上の ? によるパラメーターの表示で確認することをおすすめします。また、obfuscated は機密情報をマスクする方式で、そのファイルからは設定を復元できないため、切り戻し用には encrypted を選び、パスワードを別途保管します。8.0.1 以降は GUI での復元時にもパスワードの入力が必要です。
ファイル名には稼働中のバージョンとビルドを含めると、切り戻し時にどの版の設定かを判断しやすくなります。HA 構成での個別バックアップや VDOM 構成時の注意点は、『FortiGate 設定ファイルのバックアップとリストアの手順と HA 構成の注意点』で解説しています。
更新経路と Known Issues の確認
Upgrade Path Tool が中継版を示した場合は、その順に 1 段階ずつ更新し、各段階で状態を確認します。経路の読み方、各段階で次へ進める条件、HA の更新順序、作業時間の見積もりと切り戻しの選択肢は、『FortiGate アップグレードパスの確認方法|更新前の判断と注意点』で詳しく整理しています。
Release Notes は修正版だけでなく、経路上の中継版も確認します。たとえば FortiOS 7.4.13 の Release Notes には、Security Fabric を有効にしている場合はすべての FortiGate を 7.4.13 に更新する必要があるという注意が記載されています。Known issues と Special notices を確認し、利用中の機能に関係する項目を更新後の確認項目に加えます。
更新前後に確認したいログ
Fortinet は、パッチ適用の前後で異常な管理アクセスや未承認の設定変更がないかログを監視するよう推奨しています。ここで扱うのは一般的な不審操作の確認であり、今回の脆弱性の悪用を特定する公式の検知手順ではありません。脆弱性に固有の痕跡(IoC)は、10 月 23 日時点で公開されていません。
管理操作ログの確認場所とログ ID
FortiOS 7.2 / 7.4 の GUI では、Log & Report > System Events の General System Events で、Log Description やログ ID を条件にフィルターできます(Technical Tip: How to check/filter configuration changes logs)。FortiGate 本体のログ保持期間は機種やログ設定で異なるため、FortiAnalyzer や Syslog サーバーに転送している場合は、そちらで過去分も確認します。
| ログ ID | 意味 | 確認の観点 |
|---|---|---|
| 32001(0100032001) | Admin login successful | 想定外の送信元、時間帯、アカウントからのログイン成功がないか |
| 32002(0100032002) | Admin login failed | 特定の送信元からの連続した失敗や、存在しないアカウント名での試行がないか |
| 32003(0100032003) | Admin logout successful | ログイン成功と組み合わせ、セッションの開始と終了を追えるか |
| 44547(0100044547) | Object attribute configured | 管理者アカウント、インターフェース、ポリシーなどの追加・変更・削除が、変更記録と一致するか |
| 44546(0100044546) | Attribute configured | system.global など全体設定の変更が、承認された作業と一致するか |
ログイン系のログでは user(管理者名)、ui(https(10.0.0.1) のような接続方法と送信元)、srcip、status を、設定変更のログでは cfgpath(変更箇所)、cfgobj、cfgattr(変更内容)、action を確認します。次のような点が見つかった場合は、作業記録と照合し、説明できないものは調査対象とすることをおすすめします。
- 通常の管理端末や管理セグメント以外の送信元からのログイン成功
- 作成した覚えのない管理者アカウントや、REST API 用の管理者の追加
- 変更作業の時間帯以外に記録された設定変更
- 管理アクセス設定、Trusted Hosts、local-in policy の意図しない変更
更新前に show system admin の出力を保存しておくと、更新後に管理者アカウントの一覧を比較できます。
更新後の確認ポイント
get system statusのバージョンとビルドが、経路表の修正版と一致している- 想定した経路からのみ管理画面にログインでき、管理アクセスの設定が意図どおりに残っている
- 主要な業務通信が、実際の端末やサーバーから本来の経路で通る
- 拠点間 VPN やリモートアクセス VPN が確立している
- HA 構成では、全メンバーのバージョンと設定の同期がそろっている
- FortiAnalyzer や Syslog へのログ送信、FortiManager との接続が継続している
各項目の確認コマンドと判断の目安は、前述のアップグレードパスの記事に一覧でまとめています。
よくある質問
詳細公開の 11 月 10 日まで更新を待ってもよいですか
Fortinet は、詳細公開を待たずに修正版が利用可能になり次第更新するよう推奨しています。修正版はすでに公開されており、差分解析による攻撃手法の開発が始まり得る状態です。待つかどうかは各組織の判断ですが、待つ場合も更新経路の確認、バックアップ、保守枠の確保といった準備は先に進めておくことをおすすめします。
今回の脆弱性はすでに悪用されていますか
現時点の公式情報では不明です。公式発表には悪用を確認したという記載はなく、悪用されていないと明言する記載もありません。11 月 10 日の PSIRT アドバイザリと、米国 CISA の Known Exploited Vulnerabilities(KEV)カタログへの登録状況を確認する必要があります。
管理画面を外部公開していなければ安全ですか
攻撃成立条件や影響するコンポーネントが公開されていないため、安全とは判断できません。外部公開していないことは攻撃面を小さくする要素ですが、脆弱性が管理画面以外の機能にある可能性や、内部ネットワークからの攻撃の可能性は現時点で否定できません。Fortinet もインターネットに面した機器を優先としつつ、対象機器の更新を推奨しています。
すぐに更新できない場合はどう判断すればよいですか
更新できない理由(経路上の中継版が多い、Known Issues に該当する、業務停止が許容できない など)と更新予定日を記録し、その間の暫定対策として管理アクセスの到達元制限と MFA の適用を実施します。7.0 以前など公式ブログの表にない系列を運用している場合は、11 月 10 日のアドバイザリで影響を確認するとともに、サポート対象の系列への移行計画を立てることをおすすめします。
Fortinet や TAC に問い合わせる場合は何を準備すべきですか
Fortinet は、アップグレードの支援について Technical Support またはアカウントチームへの問い合わせを案内しています。問い合わせ前に、モデルとシリアル番号、get system status の出力、HA 構成の有無、Upgrade Path Tool の結果、FortiManager / FortiAnalyzer のバージョン、該当しそうな Known Issues を整理しておくと、回答を得やすくなります。公式資料の探し方は『Fortinet 公式情報の探し方|製品仕様から脆弱性情報までの調べ方』も参照してください。
まとめ
今回の Fortinet のセキュリティ更新は、Critical / High の修正を含む一方で、個別の脆弱性情報が 11 月 10 日まで公開されないという特徴があります。詳細を待つ間も、対象バージョンの照合、管理アクセスの到達元の確認、更新準備は進められます。
- 7.4 系の修正版は FortiOS が 7.4.13、FortiManager が 7.4.12 と製品で異なる。
- 個別の CVE、CVSS、攻撃条件は 11 月 10 日の PSIRT 公開まで不明
- 管理アクセスは allowaccess、Trusted Hosts、local-in policy の 3 か所で確認する。
- ファイアウォールポリシーでは FortiGate 自身宛の管理通信を制御できない。
- 到達元の制限は攻撃面を縮小する暫定策で、更新の代わりにはならない。
- 更新前にバックアップ、更新経路、Known Issues、管理製品の互換性を確認する。
- 更新前後に管理者ログインと設定変更のログを作業記録と照合する。
以上、最後までお読みいただきありがとうございました。