はじめに
本記事は 2026 年 10 月 21 日 23:00(日本時間)時点の情報を基に作成し、10 月 23 日の PHP 公式追加発表(CVE-2026-115560)と、10 月 26 日 21:30(日本時間)時点の悪用状況と配布元の修正状況を反映しました。
10 月 26 日追記: 10 月 24 日、研究者のハニーポットで、Apache mod_php(PHP 8.4.26)に対する外部からの攻撃によるコマンド実行が、詳細な証拠とともに報告されました。本番環境での侵害が確認されたものではありませんが、修正版の適用を急ぐ根拠が強まっています。詳細は「悪用状況と CISA KEV」と「侵害の痕跡を確認する」で解説します。
PHP 公式は 2026 年 10 月 21 日、認証不要のリモートコード実行(RCE)につながる重大な脆弱性 2 件(CVE-2026-109618、CVE-2026-109619)を公表し、修正版の PHP 8.5.12、8.4.27、8.3.36、8.2.35 を公開しました。深刻度は 2 件とも CVSS v4.0 で 9.2 です。
参考: PHP 公式(Security advisory: Critical remote code execution vulnerabilities, update now)
“All PHP users are strongly encouraged to update immediately.”
(すべての PHP 利用者に、直ちに更新することを強く推奨します。)
https://www.php.net/archive/2026.php#2026-10-21-5
- CVE-2026-109618 と CVE-2026-109619 の違いと、Web リクエストだけで RCE に至る理由
- 10 月 23 日に公表された別件の CVE-2026-115560 の成立条件と暫定対策
- PHP の修正版と、OS パッケージ・コンテナで修正を判断するときの注意点
- 自社環境で何を優先して更新すべきかの判断表
- WordPress・Linux・Docker 別の PHP バージョン確認と更新の完了条件
- すぐ更新できない場合に PHP 公式が示す暫定対策と、その限界
- ハニーポットで確認された攻撃成功の位置付けと、侵害の痕跡の確認方法
結論として、10 月 21 日公表の 2 件への対応では、Web リクエストを処理する PHP を修正版または配布元の修正済みパッケージへ更新する必要があります。インターネット公開環境、特に Apache mod_php を最優先してください。設定変更による暫定対策だけでは、この 2 件のリスクを十分には解消できません。なお、10 月 23 日に公表された CVE-2026-115560 は別件で、10 月 21 日の修正版には含まれません。
10 月 23 日追記: 未修正の CVE-2026-115560
PHP 公式は 2026 年 10 月 23 日、セッションのアップロード進捗機能に関係する、別の RCE 経路(CVE-2026-115560)を公表しました。10 月 21 日に修正された CVE-2026-109618 / CVE-2026-109619 とは別件で、PHP 8.5.12、8.4.27、8.3.36、8.2.35 を適用していても、今回の問題は未修正です。
ただし、攻撃経路が成立するのは、アプリケーションが次の条件をすべて満たす場合に限られます。
- PHP の設定で
session.serialize_handlerにphp_binaryまたはphp_serializeを指定している - アプリケーションが
session_start()を呼び出す前に、ini_set()でsession.serialize_handlerをphpに切り替えている - セッションのアップロード進捗機能(
session.upload_progress.enabled)が有効になっている
PHP 公式は、この組み合わせは実運用ではまれだと説明し、緊急修正ではなく次回の通常のバグ修正版で対応する方針です。2026 年 10 月 23 日の発表では、影響する PHP バージョンの範囲、修正が入る具体的なバージョン、CVSS スコアは示されていません。
暫定対策は session.upload_progress.enabled=0 の設定です。これは CVE-2026-109619 の対策として 10 月 21 日に案内されたものと同じです。すでに設定している場合は、その設定を維持すれば今回の CVE に対する追加対応は不要と PHP 公式は説明しています。設定を新たに変更する場合は、後述の適用箇所とワーカーの再起動に関する注意点も確認してください。
一方、実行時に session.serialize_handler を切り替えないアプリケーションは、今回公表された攻撃経路には該当しません。PHP 公式は、その場合はアップロード進捗機能を有効のまま利用できるとしています。無効化すると進捗表示を利用する機能に影響するため、アプリケーション側の利用有無も確認してください。なお、CVE-2026-115560 への暫定対策と、10 月 21 日の 2 件への修正版適用は、別々に対応が必要です。
参考: PHP 公式「Informational advisory: Session upload progress」(2026 年 10 月 23 日)
CVE-2026-109618 と CVE-2026-109619 とは
2 件とも PHP 本体(PHP エンジン)の脆弱性で、WordPress や特定のプラグインに起因するものではありません。技術的な詳細は、PHP の GitHub Security Advisory(GHSA)で公開されています。
| 項目 | CVE-2026-109618 | CVE-2026-109619 |
|---|---|---|
| 名称 | RCE via OOM corruption | RCE via stale global state |
| Advisory | GHSA-w8hw-w9fx-j79w | GHSA-6wmf-4rv5-p3rp |
| 原因の概要 | メモリ不足(OOM)時の処理で、初期化途中のリクエストデータが不正な状態で残る | リクエストが持つ内部状態が、メモリ解放後も PHP のワーカー内に残る |
| 攻撃の起点 | 細工した multipart リクエストで OOM を誘発 | 同じワーカーで処理される前後のリクエスト |
| 影響 | 認証不要の RCE | 認証不要の Use After Free、メモリー情報の漏えい、RCE |
| CVSS v4.0 | 9.2(CVSS:4.0/AV:N/AC:H/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N) | 9.2(CVSS:4.0/AV:N/AC:H/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N) |
CVE-2026-109618: OOM 処理によるメモリ破損
PHP は、メモリ不足のエラーが発生すると、処理を途中で打ち切って脱出します。GHSA によると、リクエストの開始処理の中には、内部データが初期化を終える前に参照可能になる箇所があります。そこでメモリ確保に失敗すると、データが不完全なまま残り、リクエストの終了処理がその不正なデータを正しいものとして扱ってしまいます。
攻撃者は、この状態を multipart 形式のリクエスト(ファイルアップロードなどで使う形式)で意図的に作り出せます。GHSA は、Content-Length のないリクエストが post_max_size の初期チェックを回避しうること、パートごとのヘッダー数に上限がないことなど、見かけ上は PHP の制限内に収まったまま大量のメモリを消費させる手法を挙げています。修正版では、OOM 時に処理を途中で打ち切る方式そのものが変更されています。
CVE-2026-109619: リクエスト間に残る内部状態
PHP-FPM や Apache mod_php のワーカーは、1 つのプロセスで複数のリクエストを順番に処理します。GHSA によると、エラー、セッション、オブジェクトなどの内部状態が、元のリクエストの終了後もワーカー内に残ることがあります。後続のリクエストが通常の初期化より前にこの状態を参照すると、解放済みのメモリを使う Use After Free が起き、RCE につながります。
攻撃には、状態を残すリクエストと、それを参照するリクエストが同じワーカーに届く必要があります。GHSA は、ワーカーの数や再生成によって 1 回あたりの成功率は下がるものの、条件自体はなくならないとしています。参照する処理として確認されているのは、INI 設定の診断メッセージとセッションのアップロード進捗の 2 つです。
なぜ Web リクエストだけで RCE に至るのか
2 件とも、問題の処理はアプリケーションのコードより前、PHP がリクエストを受け付けて解析・初期化する段階や、終了処理の段階で起きます。そのため、ログイン画面や特定の機能に到達しなくても、PHP が処理する URL へ細工したリクエストを送るだけで攻撃が成立する可能性があります。PHP 公式は、Apache mod_php で、認証不要のリクエストがアプリケーションコードの実行前に攻撃を成立させるエクスプロイトが実証されたとしています。
一方で、CVSS ベクターは攻撃の難易度が高く(AC:H)、攻撃の成立に前提条件がある(AT:P)ことを示しています。GHSA も、攻撃の成否は PHP のビルド、拡張機能、フロントエンドの動作、メモリー配置に左右されるとしています。
参考: GHSA-w8hw-w9fx-j79w(CVE-2026-109618)
“unauthenticated remote code execution as the web worker account”
(Web ワーカーのアカウント権限による、認証不要のリモートコード実行)
https://github.com/php/php-src/security/advisories/GHSA-w8hw-w9fx-j79w
攻撃が成立した場合に実行されるコードの権限は、PHP のワーカーを動かしているアカウントの権限です。直ちに root 権限が奪われるわけではありませんが、そのアカウントで読み書きできるファイル、データベースの接続情報、Web コンテンツは侵害される可能性があります。OS の権限昇格の脆弱性と組み合わされる可能性も考え、OS 側の更新も止めないことをおすすめします。
実行環境ごとの影響と実証状況
PHP 公式は、Web リクエストを処理するすべての PHP(PHP-FPM、Apache mod_php、php-cgi、FrankenPHP、LiteSpeed)を対象とし、mod_php のリスクが最も高いとしています。GHSA では、実際に攻撃が実証された環境と、ソースコードの解析から影響が推定された環境が区別されています。
| 実行環境 | CVE-2026-109618 | CVE-2026-109619 |
|---|---|---|
| Apache mod_php | 既定の設定で RCE を実証 | RCE の経路を確認済み |
| PHP-FPM | ソース解析で影響あり(エクスプロイトの成立までは未実証) | 条件付きで影響あり(セッション経路は FPM でも検証済み) |
| FrankenPHP | ソース解析で影響の可能性が高い(未実証) | 既定の設定では経路が未確立(影響なしとはされていない) |
| LiteSpeed(LSAPI) | アプリケーション次第で影響の可能性が高い(未検証) | 条件付きで影響の可能性 |
| php-cgi | PHP 公式の対象に含まれる(GHSA での個別評価は確認できず) | |
「未実証」は「影響なし」という意味ではありません。どの実行環境でも、更新が必要な点は同じです。
悪用状況と CISA KEV
悪用に関する情報は、性質の異なる複数の報告が重なっています。2026 年 10 月 26 日 21:30(日本時間)時点で確認できた主な情報は次のとおりです。
| 日付 | 情報 | 情報の性質 |
|---|---|---|
| 10 月 17 日 | AWS が MadPot(ハニーポット)で攻撃を検知(10 月 21 日に公表) | 攻撃を試みた通信の観測(成否は示されていない) |
| 10 月 21 日 | PHP 公式が修正版を公開。Cloudflare なども攻撃通信を観測 | 修正版の公開と、攻撃を試みた通信の観測 |
| 10 月 22 日 | Sophos が攻撃成功を報告したが、同日中に「スキャンと少数の失敗した攻撃試行」だったと訂正 | 攻撃を試みた通信の観測(成功の報告は撤回) |
| 10 月 24 日 | 研究者 0x4D31 のハニーポットで、攻撃リクエストに続くシェルの起動を確認 | 外部から攻撃されたハニーポットでのコマンド実行 |
| 10 月 25 日 | Unit 42 が、欧州政府機関への侵入を PHP2Shell に結び付けた 10 月 23 日の更新を撤回 | 本番環境での侵害事例としては確認されていない |
| 10 月 26 日 | BleepingComputer が、ハニーポットでの RCE 成功事例を報道 | 上記のハニーポット調査の報道 |
これらの報告は、次の 4 つの段階を区別して読む必要があります。
- 攻撃を試みた通信の観測
-
AWS や Cloudflare の報告が該当します。攻撃が成功したことまでは示していません。
- 研究環境での攻撃実証
-
PHP 公式が GHSA で示した、mod_php での RCE の実証が該当します。
- ハニーポットでのコマンド実行
-
10 月 24 日の 0x4D31 の報告が該当します。外部の攻撃者による攻撃が、実際にコマンド実行まで成功したことを示しています。
- 本番環境での侵害の確認
-
確認時点で、一般企業などの本番環境で侵害を確認したとする検証可能な報告は見当たりません。Sophos の攻撃成功の報告は訂正され、Unit 42 の事例も撤回されています。
0x4D31 の報告によると、観測は PHP 8.4.26 の Apache mod_php で、ワーカーは 1 つ、memory_limit は 128 MiB という、攻撃に有利な構成のハニーポットで行われました。攻撃が成功した 3 台に対し、2 つの送信元 IP アドレスから攻撃があり、実行段階の HTTP POST 35 件と、Apache ワーカーを親とする /bin/sh の起動 35 回が対応付けられています。これは 35 台のサーバーや 35 件の別々の侵害事案を意味するものではありません。研究者は、2 つの送信元が別々の攻撃者かどうかは判断できないとしています。また、メモリー情報の漏えいを使ってアドレス空間配置のランダム化(ASLR)に対応する攻撃の流れも観測されています。
参考: 0x4D31(PHP2Shell confirmed RCE report)
“no single alert or HTTP status was treated as proof of execution”
(単一のアラートや HTTP ステータスを、コマンド実行の証拠としては扱っていない)
https://github.com/0x4D31/honeypot-data/blob/main/reports/php2shell/2026-10-24-confirmed-rce.md
研究者は、パケットキャプチャ、Apache のアクセスログ、PHP のエラーログ、Tetragon のプロセスイベントを突き合わせてコマンド実行を確認しています。観測結果は CVE-2026-109618 と整合する一方で、CVE-2026-109619 が独立した攻撃経路として使われたことは確認されていません。これは研究者自身の観測結果で、第三者による独立した再検証は確認時点では公表されていません。
この結果は、Apache mod_php の脆弱なバージョンで、外部からの攻撃が実際に成功しうることを示しています。ただし、ワーカーが 1 つの有利な構成での結果であり、すべての mod_php / PHP-FPM 環境で同じように成功するとは限りません。また、修正版(PHP 8.4.27 など)で攻撃が成功したことを示すものでもありません。PHP-FPM などほかの実行環境も、影響対象である点は変わりません。
CISA KEV については、2026 年 10 月 26 日 21:30(日本時間)時点で CISA の公式カタログを直接確認できておらず、掲載の有無を確認できていません。研究者やベンダーによる攻撃の実証と、実環境での悪用の確認は別の情報として扱い、最新の状況は各機関の発表を確認してください。なお、別件の CVE-2026-115560 は、今回のハニーポットで観測された攻撃とは関係ありません。
影響を受ける PHP バージョンと修正版
サポート対象の 4 系列すべてで、修正版より前のバージョンが影響を受けます。
| 系列 | 影響を受けるバージョン | 修正版 | セキュリティサポート期限 |
|---|---|---|---|
| PHP 8.5 | 8.5.12 より前 | 8.5.12 | 2029 年 12 月 31 日 |
| PHP 8.4 | 8.4.27 より前 | 8.4.27 | 2028 年 12 月 31 日 |
| PHP 8.3 | 8.3.36 より前 | 8.3.36 | 2027 年 12 月 31 日 |
| PHP 8.2 | 8.2.35 より前 | 8.2.35 | 2026 年 12 月 31 日 |
| PHP 8.1 以前 | PHP 本家の更新対象外 | 配布元・LTS ベンダーのバックポートを確認 | 終了済み |
修正版はソースコードと Windows 版が PHP 公式のダウンロードページで提供されています。PHP 8.2 は 2026 年 12 月 31 日にサポートが終了するため、今回の更新とあわせて上位系列への移行も計画してください。
PHP 8.1 以前を使っている場合
PHP 8.1 以前は、PHP 本家の更新対象外です。今回は深刻度の高さから、PHP セキュリティチームが PHP 7.4、8.0、8.1 向けに最小限のソースバックポートを GitHub で提供しています。これは、ソースからビルドする利用者や LTS ベンダーを使えない利用者向けの措置で、PHP 7.4〜8.1 の通常サポートが再開されたわけではありません。
OS パッケージの PHP 8.1 以前を使っている場合は、配布元のバックポート提供状況を確認してください。修正が提供されない環境では、サポート対象系列への移行を優先して検討します。
OS ベンダーのバックポートとバージョン表記
PHP 公式によると、Linux ディストリビューションと LTS ベンダーには修正が事前に共有されています。ディストリビューションの PHP パッケージは、本家の新しいバージョンへ上げずに修正だけを取り込む(バックポートする)ことがあります。例えば Red Hat は、2026 年 6 月 30 日の RHSA-2026:33449(別の脆弱性 CVE-2026-6722 の修正)で、RHEL 9 の php-8.0.30 パッケージに修正を提供しています。
このため、OS パッケージの PHP は、本家のバージョン番号ではなく、ディストリビューションのセキュリティアドバイザリに記載された修正済みパッケージのバージョンで判断してください。php -v の表示が 8.3.36 などより古く見えても、修正済みの場合があります。2026 年 10 月 26 日 21:30(日本時間)時点で確認できた、主な配布元の状況は次のとおりです。表に記載のない OS や系列は、各配布元の情報を個別に確認してください。
| 配布元 | 確認時点の状況 | 確認先 |
|---|---|---|
| Ubuntu | USN-8948-1(10 月 21 日)で、26.10 / 26.04 LTS(php8.5)、24.04 LTS(php8.3: 8.3.6-0ubuntu0.24.04.13)、22.04 LTS(php8.1: 8.1.2-1ubuntu2.28)の修正パッケージを公開。USN-8948-2 で、20.04 / 18.04 LTS は Ubuntu Pro、16.04 / 14.04 LTS は Legacy Support アドオンで提供 | Ubuntu CVE ページ |
| Debian | DSA-6574-1 で Debian 13(trixie)の php8.4 を 8.4.27-1~deb13u1 に、DLA-4848-1 で Debian 12(bookworm)の php8.2 を 8.2.35-1~deb12u1 に修正。Debian 11 は追跡表に記載なし | Debian Security Tracker |
| RHEL 系 | RHEL 10 / 9 / 8 / 7 が影響対象(RHEL 7 は CVE-2026-109619 のみ)。一部の修正は提供済みで、追加の更新は作業中(10 月 23 日の更新時点)。例: RHEL 9 の php(RHSA-2026:87151)、RHEL 8 の php:7.4 モジュール(RHSA-2026:87080) | RHSB-2026-013、CVE ページ |
| Docker Official Image(php) | Docker が、更新済みのイメージを Docker Hub と Amazon ECR に公開したと発表(10 月 22 日)。発表に個別のタグの一覧はないため、使用中のタグとダイジェストを確認 | Docker の発表 |
| rpms.remirepo.net | PHP 公式が、10 月 21 日のリリース当日は更新が提供されないと注意喚起(その後の状況は未確認) | PHP 公式の発表 |
remirepo を使っている環境について、PHP 公式はディストリビューションのパッケージへの切り替えか、ソースからのビルドを促しています。ソースからビルドした環境や、サードパーティーの PHP 配布元を使う環境は、配布元が修正版を提供するまで更新されないため、提供状況を個別に確認してください。
自社環境で優先すべき対応
PHP 公式の発表と GHSA の実証状況をもとに、環境ごとの優先対応を整理しました。複数に当てはまる場合は、優先度が高い行に合わせてください。
| 利用環境 | 優先度 | 優先する対応 |
|---|---|---|
| インターネット公開の Apache mod_php | 最優先 | 攻撃が実証済みで、ハニーポットでは外部からの攻撃によるコマンド実行も確認。直ちに修正版を適用し、ワーカーへの反映と侵害の痕跡を確認 |
| インターネット公開の PHP-FPM / php-cgi / FrankenPHP / LiteSpeed | 高 | 未実証でも影響対象。速やかに更新し、全ワーカーへ反映 |
| WordPress / レンタルサーバー | 高 | ホスティング事業者の修正適用状況を確認。系列の変更が必要か確認 |
| Linux の OS パッケージ | 高 | 配布元の修正済みパッケージを確認し、速やかに適用 |
| Docker / コンテナ | 高 | 修正済みベースイメージで再ビルドし、再デプロイ |
| PHP 8.1 以前 | 高 | LTS 修正の有無を確認。提供がなければ移行か公開停止を検討 |
| 社内限定の PHP 環境 | 中 | 公開環境の次に更新。アクセス経路を確認 |
| CLI のみで使う PHP(Web リクエストを処理しない) | 低 | Web リクエスト経由の攻撃条件には通常該当しない。ただし更新不要ではないため、PHP 関連パッケージがあわせて更新されたかを確認 |
PHP の利用状況とバージョン確認方法
PHP のバージョンの確認方法と更新の担当者は、利用形態によって異なります。まず、自社の環境がどの形態に当たるかを整理してください。
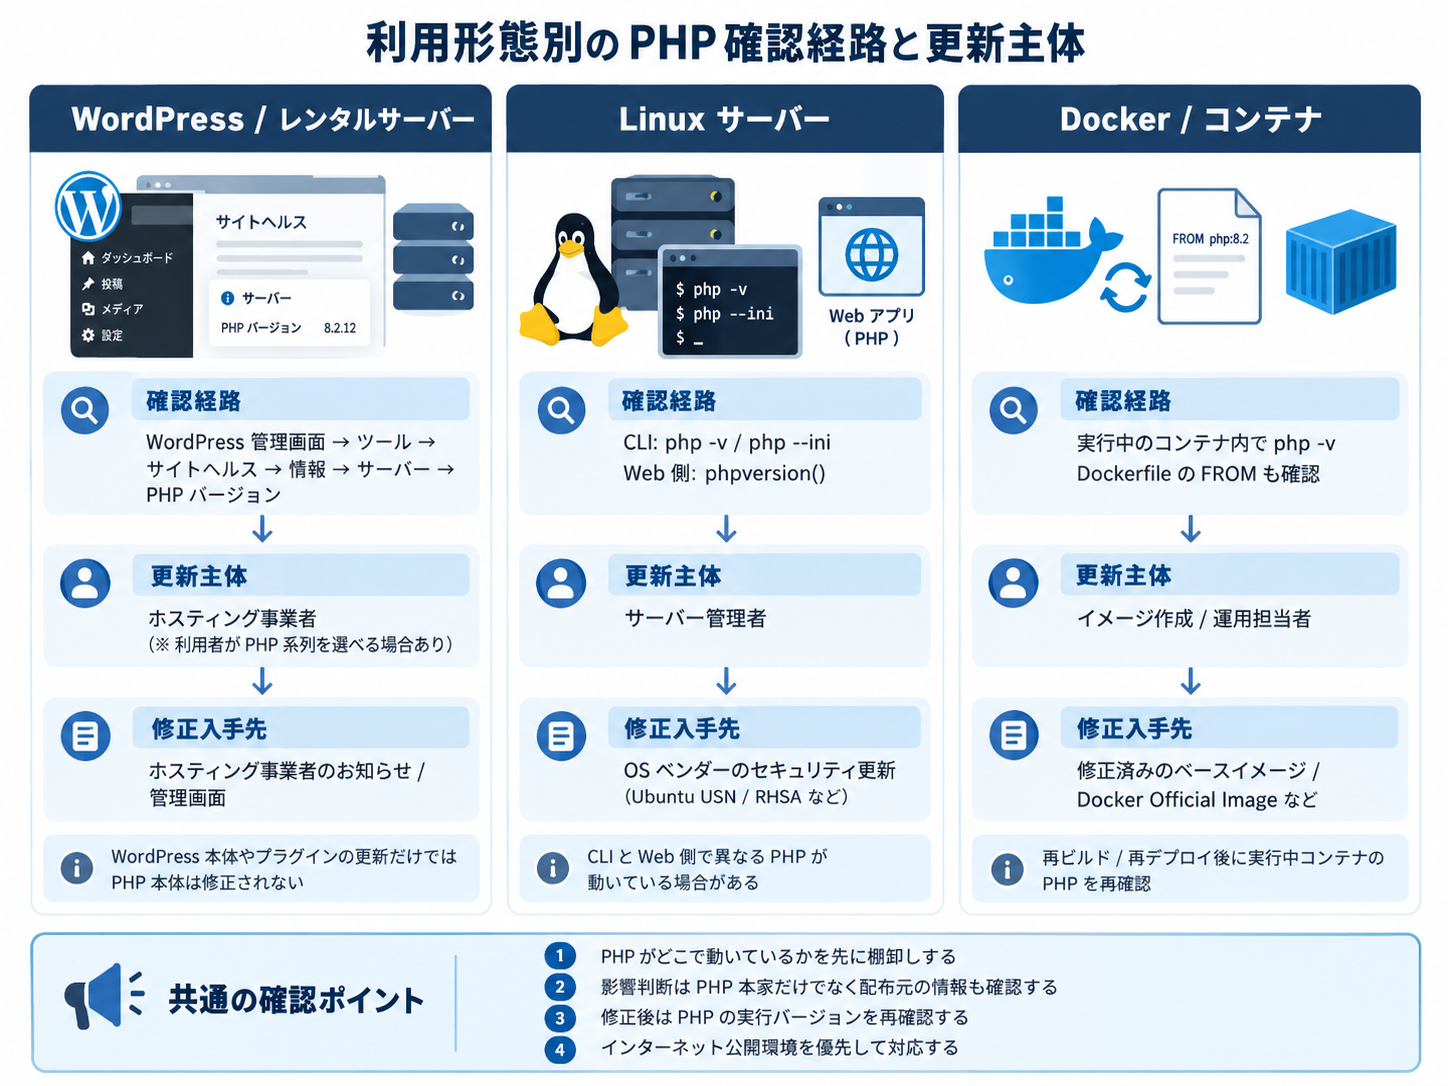
| 利用形態 | PHP の更新主体 | バージョンの確認先 | 修正の入手先 |
|---|---|---|---|
| WordPress(レンタルサーバー) | ホスティング事業者(系列の選択は利用者の場合あり) | サイトヘルス、ホスティング管理画面 | ホスティング事業者 |
| Linux サーバー(OS パッケージ) | サーバー管理者 | php -v、パッケージ一覧、Web 側の実行環境 | ディストリビューションのセキュリティ更新 |
| Linux サーバー(ソースビルドなど) | サーバー管理者 | php -v、Web 側の実行環境 | PHP 公式の修正版 |
| Docker / コンテナ | イメージの作成・運用担当者 | 実行中のコンテナ内の php -v | 修正済みのベースイメージ |
WordPress・レンタルサーバーで PHP バージョンを確認する
WordPress では、管理画面のサイトヘルスで PHP のバージョンを確認できます。WordPress 公式資料によると、サイトヘルスの「情報」タブにある「サーバー」セクションに、PHP を含むサーバー環境の情報が表示されます。
参考: WordPress.org(Site Health screen)
“Site Health screen is located in your dashboard under Tools > Site Health > Info.”
(サイトヘルス画面は、ダッシュボードの「ツール」 > 「サイトヘルス」 > 「情報」にあります。)
https://wordpress.org/documentation/article/site-health-screen/
WordPress 本体、テーマ、プラグインを更新しても、PHP 本体の脆弱性は修正されません。レンタルサーバーでは、PHP の修正を適用するのは基本的にホスティング事業者です。次の点を確認してください。
- 事業者のお知らせで、今回の脆弱性への対応状況と適用予定を確認する
- 管理画面で PHP の系列を選べる場合は、利用者側で修正済みの系列へ切り替える必要がないか確認する(PHP 8.1 以前を選んでいる場合は特に注意)
- 系列を切り替える前に、ファイルとデータベースのバックアップを取り、テーマやプラグインが新しい系列に対応しているか確認する
事業者が OS パッケージの修正を適用した場合、サイトヘルスに表示される PHP のバージョンが変わらないことがあります。表示だけで未修正と断定せず、事業者のお知らせで適用済みかを確認してください。
Linux サーバー(PHP / PHP-FPM)で PHP バージョンを確認する
コマンドラインでは、php -v で PHP のバージョンを、php --ini で読み込まれている設定ファイルを確認できます(PHP 公式のコマンドラインオプション資料)。
php -v
php --iniただし、php -v が示すのはコマンドライン(CLI)の PHP で、Web サーバーが実行する PHP-FPM や Apache mod_php の PHP とは異なる場合があります。複数のバージョンを併存させている環境では、Web サイトごとに使われているバージョンと、PHP-FPM と mod_php のどちらで動いているかを確認してください。今回は mod_php のリスクが最も高いため、この区別が優先度の判断に直結します。
Web 側の実行環境は、phpversion() で確認できます。PHP 公式マニュアルでは、この関数は実行中の PHP のバージョンを返すとされています。次の内容の一時ファイルを、アクセスを制限した場所に配置して確認します。
<?php echo phpversion();
確認用のファイルは、確認後すぐに削除してください。バージョン情報を外部から閲覧できる状態で残すと、攻撃者に有利な情報を与えることにつながります。
Ubuntu / Debian 系で OS パッケージの PHP を利用している場合は、dpkg -l で導入済みのパッケージとバージョンを確認できます(Ubuntu のパッケージ管理資料)。PHP 関連のパッケージに絞る場合は、次のように実行します。
dpkg -l | grep php表示されたパッケージのバージョンを、ディストリビューションのセキュリティアドバイザリに記載された修正済みバージョンと照合します。RHEL 系などほかのディストリビューションでは、各ベンダーのパッケージ管理資料に従って確認してください。
Docker / コンテナで PHP バージョンを確認する
コンテナでは、ホスト OS ではなくイメージ内の PHP が実行されます。実行中のコンテナ内のバージョンは、Docker 公式リファレンスにある docker exec で確認できます。CONTAINER はコンテナ名または ID に置き換えてください。
docker exec CONTAINER php -vDocker Hub の php イメージは、Docker コミュニティが管理する Docker Official Image で、PHP 本家が提供するイメージではありません。
参考: docker-library/php(GitHub)
“not to be confused with any official php image provided by php upstream”
(PHP 本家が提供する公式イメージと混同しないこと)
https://github.com/docker-library/php
Docker は、修正済みの Docker Official Image を公開したと発表しています(前述の配布元の表を参照)。使用中のタグとダイジェストが更新後のものかを確認し、実行中のコンテナ内で PHP のバージョンを確認してください。サードパーティーのイメージや社内のベースイメージを使っている場合は、それぞれの提供元の更新状況を確認します。
見落としやすい確認対象
- CLI と Web で異なるバージョンの PHP が動いているサーバー
- 1 台のサーバーで複数の PHP バージョンを併存させている環境
- 開発・検証用に立てたまま、インターネットに公開されているサーバー
- 部門や保守ベンダーが個別に運用し、管理台帳に載っていないサーバー
- 業務パッケージや運用ツールなど、内部に PHP を同梱している製品
- CI / CD やバッチ処理で使う PHP のコンテナイメージ
PHP 修正版の適用手順と完了条件
修正版は公開済みですが、OS パッケージやコンテナイメージは配布元によって提供時期が異なります。環境ごとに修正の入手先を確認しながら、次の流れで適用してください。
PHP を使う Web サイト、サーバー、コンテナを洗い出し、利用形態、PHP の系列、実行環境(mod_php / PHP-FPM など)、インターネット公開の有無、更新担当者を一覧にします。前章の判断表に沿って、適用の順番を決めます。
ソースからビルドした環境は、PHP 公式の修正版(8.5.12、8.4.27、8.3.36、8.2.35)を使います。OS パッケージやコンテナイメージを使う環境は、ディストリビューションのセキュリティアドバイザリ(Ubuntu の USN、Debian の DSA、Red Hat の RHSA など)やイメージの更新状況で、今回の CVE に対応する修正済みのものが公開されたかを確認します。過去の別の CVE に対する PHP の更新と混同しないよう、アドバイザリに CVE-2026-109618 / 109619 が記載されているかを確認してください。
更新前に、サーバーのスナップショット、設定ファイル、コンテナイメージのタグやダイジェストなど、元の状態へ戻すための情報を確保します。切り戻した場合は脆弱な状態に戻るため、切り戻しは不具合の解消までの一時的な措置として扱ってください。
同じ系列内のセキュリティ修正のため、大きな仕様変更は想定されていませんが、業務アプリケーションの主要な機能はステージング環境で確認してから本番へ適用することをおすすめします。インターネットに公開している mod_php の環境などは、確認範囲を絞り、適用までの時間を短くする判断も検討してください。
OS パッケージの環境では、対象の OS バージョンと PHP パッケージの配布元を確認し、配布元の手順に従って PHP 関連のパッケージを更新します。OS 全体の一括更新は PHP 以外のパッケージにも影響するため、更新範囲を確認してから実施してください。
パッケージの更新時にサービスが自動で再起動される環境もありますが、再起動されずに更新前の PHP のまま動き続けるワーカーが残る場合もあります。更新後は PHP-FPM や Apache(mod_php)のサービスとワーカーの状態を確認し、すべてのワーカーが更新後の PHP で動作していることを確かめてください。反映されていない場合は、PHP-FPM のサービスや、PHP を読み込んでいる Apache を再起動します。
コンテナでは、修正済みのベースイメージで再ビルドし、再デプロイします。Docker 公式リファレンスにある --pull オプションは新しいイメージの取得を試行するものですが、取得されたイメージが修正済みであることまでは保証しません。FROM でパッチバージョンやダイジェストを固定している場合は、--pull を付けても更新されないため、Dockerfile の指定を修正済みのものへ書き換える必要があります。稼働中のコンテナは新しいイメージへ自動では切り替わらないため、再作成まで行ってください。
環境ごとに次の条件を満たしたことを確認し、棚卸しの一覧に記録します。
- 修正版、または今回の CVE に対応する修正済みパッケージ・イメージを適用した
- PHP-FPM、Apache などのサービスとワーカーの状態を確認し、必要に応じて再起動して、稼働中のすべてのワーカーに反映した
- CLI だけでなく、Web 側の実行環境(サイトヘルスや
phpversion())で修正後のバージョンを確認した - コンテナが修正済みイメージで再作成され、実行中のコンテナ内で修正後のバージョンを確認した
- 主要な画面や処理が動作し、Web サーバーと PHP のエラーログに異常がない
修正前から外部に公開していた環境では、次の「侵害の痕跡を確認する」に沿って、攻撃の痕跡も確認してください。
侵害の痕跡を確認する
10 月 24 日のハニーポット調査では、HTTP リクエストと、Apache を親とするシェルの起動記録を関連付けたことで、コマンド実行を確認しています。Web のアクセスログだけでは攻撃の試行は分かっても、攻撃の成功までは判断できません。確認できる兆候と、単独で何が言えるかは次のとおりです。
| 兆候 | 主な確認先 | 単独で言えること |
|---|---|---|
| 同じ送信元からの不自然な multipart POST の連続 | Web のアクセスログ(POST の回数と送信元)、WAF / プロキシのログやパケットキャプチャ(Content-Type や本文) | 攻撃の試行の可能性。成功の証拠ではない |
リクエスト開始時の OOM エラー(Allowed memory size ... exhausted が Unknown on line 0 で発生) | PHP のエラーログ | 攻撃の試行の可能性。通常の負荷でも発生しうるため、成功の証拠ではない |
異常に大きな PHPSESSID を含む応答 | パケットキャプチャ、応答ヘッダーを記録する WAF / プロキシのログ | メモリー情報の漏えい段階の可能性。コマンド実行の証拠ではない。応答サイズの増加だけでは、巨大な PHPSESSID が送信されたとは断定できない |
| Apache ワーカーのクラッシュ(Segmentation fault) | Apache のエラーログ | 攻撃の失敗でも発生する。成功の証拠ではない |
| HTTP ステータス | アクセスログ | 成否の判断には使えない(200 でも失敗、成功時に記録が残らない場合もある) |
Apache / PHP ワーカーを親とする想定外のシェルや、curl・wget などの起動 | EDR、プロセス監視(auditd など) | コマンド実行の強い兆候。直ちにインシデントとして扱う |
| 不審な外部通信、Web ルートや一時ディレクトリへのファイル作成、cron などの永続化設定 | ネットワークログ、ファイルの変更履歴 | 侵害後の活動の可能性。ほかの記録と合わせて判断する |
一般的なアクセスログには、multipart の本文や Content-Type、応答の Cookie は記録されないことが多いため、WAF、プロキシ、パケットキャプチャなど、環境で記録しているデータに応じて確認方法を選んでください。攻撃の成功を判断するには、不審なリクエストの時刻や送信元ポートと、同じ時刻にワーカーが起動したプロセスや外部通信を突き合わせる必要があります。プロセスの起動記録が残らない環境では成功の有無を判断しきれないため、修正前の状態で公開していた期間が長い環境ほど、慎重に扱ってください。送信元 IP アドレスなどの IoC は本記事には転載しないため、確認には各調査報告の最新版を参照してください。
ログが残っている場合は、AWS が攻撃を検知した 10 月 17 日以降を調査期間の目安にしてください。ただし、10 月 17 日が最初の攻撃日と確定したわけではないため、ログの保存期間が許す範囲でさかのぼることをおすすめします。
不審な兆候が見つかった場合は、ログがローテーションで消える前に、Web サーバー、PHP、OS のログを別の場所へ保全します。コマンド実行の兆候がある場合は、対象ホストをネットワークから隔離し、再構築や再起動の前に、社内の CSIRT やインシデント対応の担当者へエスカレーションしてください。ワーカーの権限で読める認証情報(データベースの接続情報や API キーなど)は、漏えいした前提で変更を検討します。
修正版をすぐ適用できない場合の暫定対策
PHP 公式は、すぐに更新できない場合のリスク低減策を CVE ごとに示しています。ただし、これらは特定の攻撃経路を抑えるもので、適用しても PHP が安全な状態になるわけではありません。根本的な対策は修正版への更新のみです。修正版を適用するまでの一時的な措置として扱ってください。
CVE-2026-109618 の暫定対策
いずれも、OOM(メモリ確保の失敗)を起こしにくくして、脆弱な処理へ到達する経路を減らすための対策です。
| 対策 | 抑える経路 | 副作用・残存リスク |
|---|---|---|
memory_limit=-1 を、アプリケーションが上書きできない方法(FPM プールや Apache 設定の php_admin_value)で設定 | PHP のメモリ上限に達したことによる OOM | メモリを無制限に使えるため、リソース枯渇やサービス停止のおそれがある。OS 側のメモリ確保失敗では、なお脆弱な処理に到達しうる |
post_max_size を小さくする(アップロード不要なら 8M、必要なら 32M)。upload_max_filesize は post_max_size より小さくする | 大きなリクエストによるメモリ消費 | 大きなファイルのアップロードができなくなる |
| Web サーバーやプロキシで、リクエストサイズ、入力項目数、multipart のパート数、ヘッダー数、入れ子の深さを制限 | PHP の制限を回避して大量のメモリを消費させる multipart リクエスト | Content-Length のないリクエストも対象にする必要がある。multipart を使わないアプリケーションでは、multipart リクエスト自体の遮断も選択肢 |
| コンテナや cgroup によるメモリ制限(影響を受けたワーカーだけを停止する方針が望ましい) | サービス全体の停止(可用性の境界) | GHSA は、メモリ確保の失敗を防げる保証はなく、十分な対策ではないとしている |
memory_limit=-1 は副作用が大きいため、全環境へ一律に設定するのではなく、公開環境で更新までの時間が空く場合に、メモリ監視とあわせて検討してください。設定後は、プールやディレクトリ単位の設定で有限の値に戻っていないかも確認します。また、RLIMIT_AS や RLIMIT_DATA によるメモリ制限は、脆弱なメモリ確保の失敗をかえって引き起こすため、代替策として使わないよう PHP 公式が警告しています。
CVE-2026-109619 の暫定対策
いずれも、確認済みの攻撃経路(内部状態を残す処理と参照する処理)を塞ぐための対策です。
| 対策 | 対象 | 抑える経路と残存リスク |
|---|---|---|
session.upload_progress.enabled=0 を設定し、全ワーカーを再起動 | 全系列 | 確認済みのセッション経路を遮断。ほかの経路は残る。アップロード進捗表示の機能は使えなくなる |
fatal_error_backtraces=0 を設定し、全ワーカーを再起動 | PHP 8.5 のみ | mod_php で確認された Fatal Error のバックトレース経路のみを遮断 |
| リクエストごとに適用される不正・非推奨な設定を取り除き、初期化前の診断メッセージをなくす | 全系列 | INI 設定の診断メッセージを参照する経路を減らす |
| 攻撃者が到達できる Fatal Error や実行タイムアウトの原因を修正 | 全系列 | 内部状態が残るきっかけを減らす。コールバック、アップロード、インポート処理、終了処理での失敗も対象 |
session.upload_progress.enabled=0 は、リクエストの解析より前に適用される場所(php.ini、FPM プール、サーバー設定)で設定する必要があります。ini_set() や FPM の .user.ini では効果がありません。また、error_reporting、display_errors、@ 演算子で診断メッセージを非表示にしても対策にはなりません。GHSA は、アップロード進捗の機能を使っていなければ、更新後も session.upload_progress.enabled=0 を維持することを推奨しています。
WAF とアクセス制限の位置付け
Cloudflare は 2026 年 10 月 21 日、Free プランを含む WAF 利用者向けに、既知の攻撃経路に対する保護ルールを展開したと公表しました。Free プランは追加の操作なしで保護され、有償プランではマネージドルールセットがブロックモードで展開されているかの確認を求めています。ただし、Cloudflare 自身も WAF を使っていても PHP を更新するよう求めています。WAF だけで脆弱性を防げるわけではないため、PHP 本体の更新を優先してください。あわせて、管理画面や社内向けアプリケーションなどインターネットからのアクセスが不要なものは、送信元 IP アドレスの制限や VPN 経由のアクセスに限定し、使われていない PHP アプリケーションは停止を検討することをおすすめします。
まとめ
PHP 公式は、認証不要の RCE につながる CVSS v4.0 9.2 の脆弱性 2 件を公表し、PHP 8.2〜8.5 の修正版を公開しました。ハニーポットでは外部からの攻撃によるコマンド実行も確認されており、Web リクエストを処理する PHP は、公開環境と mod_php を優先して速やかに更新し、侵害の痕跡も確認することが重要です。
- 修正版は PHP 8.5.12、8.4.27、8.3.36、8.2.35 です。
- Apache mod_php では、ハニーポットで外部からの攻撃によるコマンド実行も確認されています。
- OS パッケージは、アドバイザリの修正済みバージョンで判断します。
- 更新後は、稼働中のすべてのワーカーへの反映を確認します。
- WordPress はプラグイン更新ではなく、PHP 本体の更新が必要です。
- コンテナは修正済みイメージで再ビルドし、再作成まで行います。
- 侵害の判断は、Web ログだけでなくプロセスの起動記録と合わせて行います。
- 別件の CVE-2026-115560 は未修正です。特殊なセッション設定を使う場合は、
session.upload_progress.enabled=0を次回の通常修正版が提供されるまで維持してください。
以上、最後までお読みいただきありがとうございました。