はじめに
Broadcom は 2026年11月19日、セキュリティアドバイザリ VMSA-2026-0009 を公開しました。最も深刻な CVE-2026-123890 は、vCenter の VMware Directory Service(vmdir)の認証回避で、CVSS 9.8(Critical)と評価されています。Google の Mandiant は、2026年9月上旬に修正公開前の悪用を確認しています。公式の回避策はありません。vCenter 8.0 は 8.0 U3m などの修正版を適用し、更新と並行して侵害の痕跡も確認します。
vCenter は ESXi ホスト、仮想マシン、バックアップ連携、外部ツールの認証を束ねる管理基盤です。認証境界が破られると、影響は vCenter 1台にとどまらず、配下の仮想基盤全体へ広がる可能性があります。一方で、vCenter を単体で運用している環境と、SDDC Manager がライフサイクルを管理する VMware Cloud Foundation(VCF)環境では、更新する対象も手順も異なります。
本記事では、VMSA-2026-0009 の一次情報をもとに、vCenter 単体と VCF を分けた更新判断と、適用前後に確認する項目を整理します。
- VMSA-2026-0009 と CVE-2026-123890 の概要、悪用状況に関する情報源ごとの違い
- vCenter の認証境界が破られた場合に、管理基盤の侵害がどこまで波及するか
- vCenter 単体、VCF 5.x、VCF / VSF 9.x、vCenter 7.0 で分かれる修正版と更新方法
- 到達制限、バックアップ / スナップショット、更新前後のログ・管理権限の確認手順
結論として、vCenter 単体の環境は vCenter を修正版へ更新します。VCF 環境では、vCenter と SDDC Manager の修正版をそれぞれ確認し、製品系列に対応した手順で更新します。2026年7月の VMSA-2026-0006 の修正版(vCenter 8.0 U3k など)を適用済みの環境も、今回の修正対象に含まれます。
7月のアドバイザリで公表された CVE-2026-59309 / CVE-2026-59310 の影響範囲と調査については、1『CVE-2026-59310 vCenter 脆弱性|影響確認と侵害調査』を参照してください。
VMSA-2026-0009 と CVE-2026-123890 の概要
VMSA-2026-0009 は vCenter、SDDC Manager、VMware Tools の5件の脆弱性を扱うアドバイザリです。全体の深刻度は Critical(CVSSv3 6.7〜9.8)で、5件とも回避策は「None」とされています。
| CVE | 対象 | 内容 | CVSSv3 | 攻撃の前提 |
|---|---|---|---|---|
| CVE-2026-123890 | vCenter(VMware Directory Service) | 認証回避 | 9.8 | vCenter へのネットワーク到達性 |
| CVE-2026-123891 | SDDC Manager | SQL インジェクション | 8.1 | 認証済みの攻撃者 |
| CVE-2026-123892 | SDDC Manager | コマンドインジェクション | 7.2 | 高い権限を持つ認証済みの攻撃者 |
| CVE-2026-123893 | SDDC Manager | root へのローカル権限昇格 | 6.7 | SDDC Manager の管理者権限 |
| CVE-2026-123894 | VMware Tools for Windows | SAML トークン署名の検証回避 | 6.7 | Guest Alias マッピングを使う Windows ゲスト上のローカル特権プロセス |
CVE-2026-123890 の CVSS v3.1 ベクターのうち、攻撃条件に関する部分は AV:N/AC:L/PR:N/UI:N です。認証情報もユーザー操作も不要とされています。CVE レコードでは、弱点の分類が CWE-288(代替経路またはチャネルを使った認証回避)とされています。報告者として Mandiant が謝辞に記載されています。
参考: CVE-2026-123890(CVE Record)
“VMware vCenter contains an authentication bypass vulnerability in the VMware Directory Service.”
(VMware vCenter の VMware Directory Service には、認証回避の脆弱性が存在します。)
https://www.cve.org/CVERecord?id=CVE-2026-123890
CVE-2026-123890 の悪用状況と情報源の違い
悪用状況は、情報源によって記載が異なります。
- Broadcom(VMSA-2026-0009)
-
アドバイザリ本文には、実環境での悪用に関する記載はありません。
- CISA(KEV)
-
確認できたCISA の KEV カタログはアドバイザリ公開前の 2026.11.18 版で、当該 CVE の掲載はありませんでした。悪用の判断には、Google の実環境での観測を参照します。
- Google(Mandiant)の調査
-
Google の Mandiant は、中国との関連が疑われる攻撃グループ ARMORY CASTLE(旧 UNC5221)が、2026年9月上旬に CVE-2026-123890 をゼロデイとして悪用したと報告しています。被害を受けたのは内部ネットワーク上にあり、7月公表の CVE-2026-59309 に対する修正を適用済みの vCenter です。調査では、SSO 管理者アカウントの作成と、ディレクトリデータベースの持ち出しが確認されました。
修正版の適用と並行して、少なくとも9月上旬まで遡って侵害の痕跡を確認します。Google が報告したのは内部ネットワーク上の vCenter への攻撃です。インターネットに公開していない環境も、管理ネットワークへの到達経路とあわせて確認してください。
出典: Google Cloud Blog: ARMORY CASTLE Exploits vSphere / Broadcom: VMSA-2026-0009
vCenter の認証境界が破られると何が起きるか
vmdir は vCenter Single Sign-On(SSO)のユーザー、グループ、ソリューションユーザーなどを保持するディレクトリサービスです。SSO はこの情報をもとにトークンを発行し、vSphere Client、API、連携製品が vCenter を操作する際の認証を担います。そのため、vmdir の認証回避は、vCenter の認証境界そのものを無効化しうる問題です。
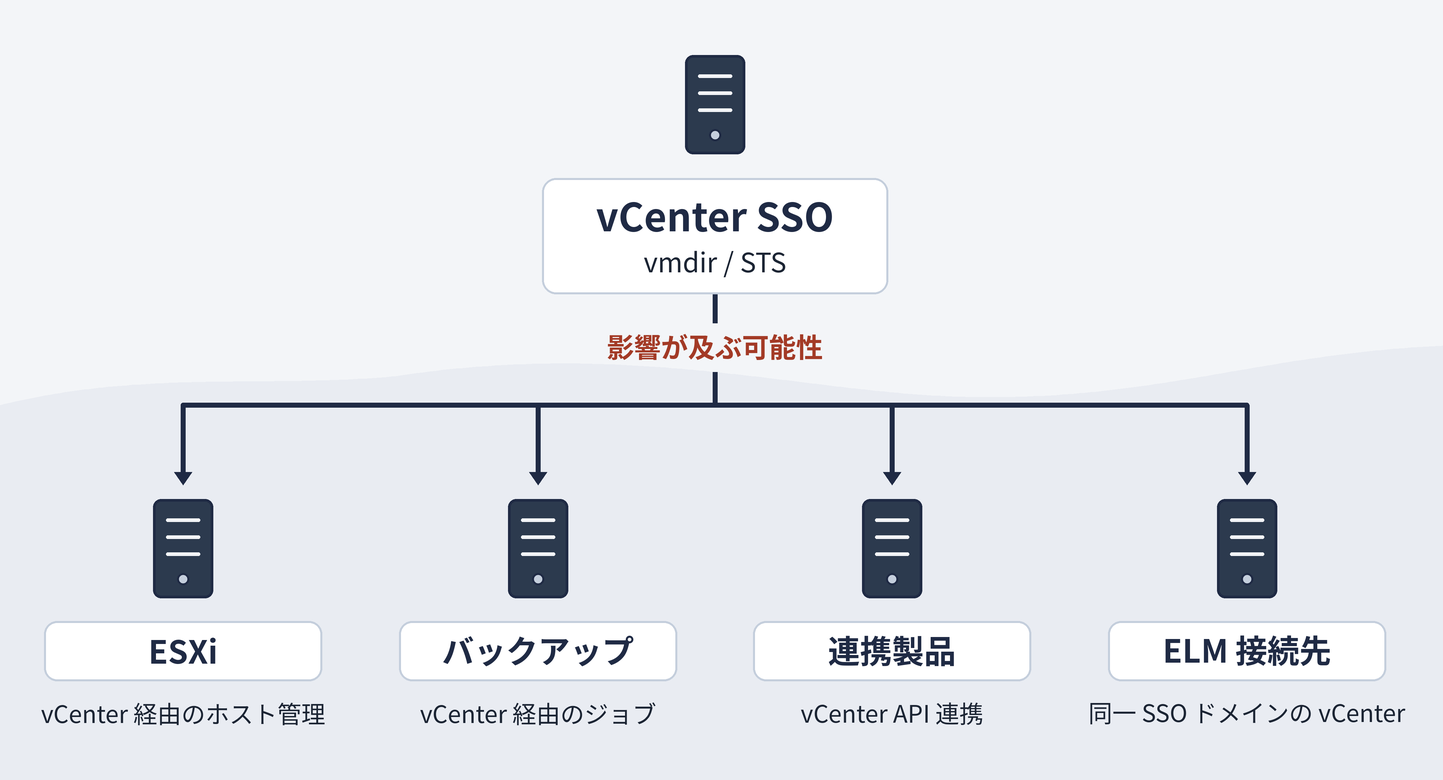
Broadcom は、対象システムに不正アクセスされる可能性を説明しています。以下は、vCenter の管理権限が奪われた場合に、構成や連携先の権限に応じて想定される影響です。
| 波及先 | 想定される影響 |
|---|---|
| ESXi ホスト・仮想マシン | 仮想マシンの停止・削除・コンソール操作、仮想ディスクの持ち出し、ホスト設定の変更 |
| SSO ドメイン | 管理者アカウントの追加、権限やアイデンティティソースの変更による永続化 |
| Enhanced Linked Mode(ELM)の接続先 | 同じ SSO ドメインを共有するほかの vCenter への影響 |
| バックアップ・連携製品 | vCenter に登録された連携用アカウントやバックアップ設定の悪用 |
| VCF の管理ドメイン | SDDC Manager、NSX など、vCenter と連携する管理コンポーネントへの横展開 |
Google は、攻撃に使われたツールに SAML トークンの署名用秘密鍵を抽出する機能があることも報告しています。修正版を適用した後も、すでに作られたアカウントや持ち出された秘密鍵には別途対応が必要です。更新前後の確認については後半で説明します。
CVE-2026-123890 の修正版|vCenter 単体と VCF で分ける更新判断
修正版は、vCenter を単体で運用しているか、VCF / VMware vSphere Foundation(VSF)の一部として運用しているかで分かれます。以下は VMSA-2026-0009 のレスポンスマトリクスと各リリースノートをもとに整理したものです。
| 環境 | vCenter の修正版 | 同時に確認する対象 | 更新の考え方 |
|---|---|---|---|
| vCenter 8.0(単体) | 8.0 U3m | VMware Tools(Windows ゲスト) | vCenter を直接パッチ適用 |
| VCF 5.x | 8.0 U3m | SDDC Manager 5.2.5(CVE-2026-123891〜123893) | vCenter は KB 88287 に沿って適用し、SDDC Manager も更新 |
| VCF / VSF 9.0.x | 9.0.2.0200 | SDDC Manager / VCF Installer 9.0.2.0100 | vCenter と SDDC Manager / VCF Installer で修正版の番号が異なる点に注意 |
| VCF / VSF 9.1.x | 9.1.1.0200 | SDDC Manager / VCF Installer 9.1.1.0200 | 9.1.1.0200 は 9.1 向けの修正を累積で含む |
| vCenter 7.0 | 公開修正版なし | 延長サポート契約の有無 | 延長サポート契約者は Broadcom サポートへ相談 |
| Telco Cloud Platform(3.0、4.x、5.0.x、5.1.x、5.2) / Telco Cloud Infrastructure(3.0) | KB 463116 を参照 | 製品ごとの適用手順 | KB の手順に従う |
出典: Broadcom: VMSA-2026-0009 / KB 463116
vCenter 8.0 単体: 8.0 U3m へ更新する
vCenter 8.0 U3m はバージョン 8.0.3.01200、ビルド 25934264 です。VMSA-2026-0006 対応で 8.0 U3k(ビルド 25600417)を適用した環境も、8.0 U3m 以降の修正版への更新が必要です。
更新時に影響しうる既知の問題として、次の項目を確認します。
- SKID を持たない旧来の VMCA ルート証明書は、8.0 Update 2a 以降へのプリチェックで失敗する(KB 94840 で再生成)
- ESXi ホストから vCenter の TCP 9087 に到達できないと、コンプライアンスチェックや vSphere HA の有効化が失敗することがある
- UMDS は廃止された URL が削除され、dl.broadcom.com のデポとエンタイトルメントトークンが必要になる(KB 390123)
- 更新中に vmdir が再起動する間、VAMI に「Failed to get ceip status」が表示されることがある(サービス復帰で解消)
出典: VMware vCenter 8.0 Update 3m Release Notes / KB 370533 / KB 390123
VCF 5.x: vCenter 8.0 U3m を適用し、SDDC Manager を 5.2.5 へ更新する
VCF 5.x では、vCenter 8.0 U3m(25934264)が CVE-2026-123890 の修正版です。SDDC Manager の CVE-2026-123891〜123893 は 5.2.5 で修正されます。Broadcom の FAQ では、VCF 5.x は KB 88287 に沿って vCenter 8.0 U3m を適用し、SDDC Manager も 5.2.5 へ更新するよう案内しています。
VCF 5.x の更新時は、次の点を事前に確認します。
- 現在の VCF から 5.2.5 へ直接アップグレードできるか、途中のバージョンを経由する必要があるかをリリースノートで確認する
- vCenter の更新前に、ファイルベースバックアップを取得する
- vCenter の並行アップグレードはサポートされない
- 2025年3月にデポの URL と認証方式が変更されており、KB 390098 に沿った設定変更がないとバンドルのダウンロードに失敗する
- 信頼ストアの変更に備え、プロキシやデポの証明書チェーンが更新後も検証できることを確認する
KB 88287 の 8.0 U3m の行では、VCF 5.2 / 5.2.1 で製品内の Flexible BOM を使うよう指定されています。この組み合わせでの Async Patch Tool による適用はサポート対象外です。現在の VCF バージョンと製品構成を KB 88287 で照合し、対応する適用経路を選んでください。
出典: VMware Cloud Foundation 5.2.5 Release Notes / KB 88287 / KB 313426 / Broadcom: VMSA-2026-0009 FAQ
VCF / VSF 9.x: vCenter と SDDC Manager の修正版番号を個別に確認する
VCF / VSF 9.0.x では、vCenter の修正版が 9.0.2.0200、SDDC Manager / VCF Installer の修正版が 9.0.2.0100 と、番号が異なります。9.1.x はどちらも 9.1.1.0200 です。SDDC Manager の SQL インジェクションとコマンドインジェクションは VCF が対象で、ローカル権限昇格は VSF の VCF Installer も対象です。VMSA-2026-0006 の修正版だった vCenter 9.0.2.0100 / 9.1.0.0300 を適用済みの環境も、今回の更新対象です。コンポーネントごとに現在のバージョンと修正版を照合してください。
VCF 9.1.1 への移行を予定している場合は、適用前に更新順序を確認してください。Broadcom の FAQ では、vCenter 8.0 U3m または 9.0.2.0200 の適用後は、ビルドの前後関係による制約(Back-in-Time)で VCF 9.1.1 にアップグレードできないと案内しています。FAQ は、先に 9.1.1 へ移行して同系列のセキュリティパッチを適用する方法と、移行先を 9.1.2 に変更する方法を挙げています。今回の vCenter パッチは vCenter Quick Patch の対象外です。詳細は Broadcom: VMSA-2026-0009 FAQ(Q27、Q39)を参照してください。
出典: SDDC Manager 9.1.1.0200 Release Notes / SDDC Manager 9.0.2.0100 Release Notes
vCenter 7.0: 延長サポート契約の有無で対応が分かれる
vCenter 7.0 は公開の修正版がなく、延長サポート契約がある場合は Broadcom サポートへ相談するよう案内されています。vSphere 7.0 の一般サポートは2025年10月2日に終了しています。延長サポート契約がない場合は、管理ネットワークの到達制限で露出を抑えながら、修正版が提供されているサポート対象系列への移行を急ぐ判断になります。Broadcom は 6.5 / 6.7 も影響を受ける前提で扱うよう案内しています。詳細は Broadcom: VMSA-2026-0009 FAQ(Q30〜Q32)を参照してください。
VMware Tools の CVE-2026-123894 は Windows ゲストが対象です。修正版は 13.x 系が 13.1.5.0、12.x / 11.x 系が 12.5.5 です。32 ビット Windows では、12.5.5 に含まれる 12.4.10 が該当します。Guest Alias マッピングの利用有無を確認し、ゲスト側の更新計画に組み込んでください。
VMSA-2026-0009 の対応手順
公式の回避策がないため、到達制限は修正版を適用するまでのリスク低減策として位置付けます。更新作業は以下の順に進めます。不審な形跡がある場合は、ログなどの証拠保全も並行して進めてください。
vSphere Client で vCenter を選択し、[サマリ]タブのバージョン情報でビルド番号を確認します。VAMI(https://<vCenter の FQDN>:5480)の[サマリ]でも確認できます。VCF 環境では、SDDC Manager の UI でワークロードドメインごとのバージョンを確認します。
VAMI と vSphere Client の[VMware vSphere について]では、表示されるバージョンが異なる場合があります。影響判定には、対象コンポーネントの系列とビルド番号を使います。vCenter は KB 326316 のビルド番号一覧や修正版のリリースノートと照合します。8.0 U3m のビルドは 25934264 です。
出典: KB 345263: Determining the build number of VMware ESXi and VMware vCenter Server / KB 326316: Build numbers and versions of VMware vCenter Server / KB 380386
攻撃の前提は vCenter へのネットワーク到達性です。ファイアウォールや ACL で、vCenter の管理インターフェイスへ到達できる送信元を、管理用の踏み台、ESXi ホスト、ELM の接続先 vCenter、SDDC Manager、バックアップサーバーなど必要な相手に絞ります。インターネットやユーザーセグメントから到達できる状態は、優先して解消します。
Google の調査では、vCenter の TCP 2012 への通信を伴う悪用が確認されています。TCP 2012 は ELM の vCenter 間通信でも使われます。ポートを一律に遮断する前に、送信元と用途を確認し、連携に必要な通信を維持してください。
更新前に vCenter のファイルベースバックアップを取得します。スナップショットは、単体の vCenter であればメモリを含めずにオンラインで取得できます。ELM 構成では、同じ SSO ドメインのすべての vCenter を正常にシャットダウンし、電源オフの状態で同時に取得します。切り戻す場合は、すべてのノードを戻してから電源を入れます。vCenter HA(VCHA)構成の vCenter はスナップショットを取得しません。vSphere Supervisor / VKS を使用している場合は、スナップショットで Supervisor のコントロールプレーンを復元できないため、ファイルベースバックアップを確保します。
参考: Broadcom KB 313886
“offline Snapshots (virtual machine powered off) of all nodes in the same SSO domain”
(同じ SSO ドメイン内のすべてのノードについて、仮想マシンの電源をオフにしたオフラインのスナップショットを取得する)
https://knowledge.broadcom.com/external/article/313886/
今回は Google の調査で9月上旬の悪用が確認されています。侵害が疑われる環境では、既存のバックアップやスナップショットに攻撃者が作成したアカウントなどが含まれている可能性を考慮し、復旧ポイントの選定を慎重に行ってください。
出典: KB 318333: Snapshot Best practices for vCenter Server Virtual Machines
ESXi や連携製品(バックアップ、NSX、Aria、SRM など)と修正版の互換性を、Broadcom Interoperability Matrixや各ベンダーのサポート表で確認します。vCenter 単体ではリリースノートの既知の問題を確認したうえで 8.0 U3m 以降の修正版を適用します。VCF では製品系列ごとの更新手順に沿って、デポ設定(KB 390098)や証明書の信頼ストアの変更を確認してから更新します。
適用後に、ビルド番号が修正版になったことと、サービスが正常に起動していることを確認します。そのうえで、次のセクションの観点で SSO の管理権限とログを再確認します。
適用前後に確認する SSO の管理権限とログ
以下は、SSO を経由した不正アクセスを想定して、vCenter の標準機能で確認できる項目を整理したものです。Google の公開レポートには、ファイルや通信先などの IoC(侵害の痕跡)が掲載されています。更新を待たずに確認を始め、侵害が疑われる場合は、関連するログや記録を保全してください。
| 確認対象 | 確認する内容 |
|---|---|
| SSO のユーザー・グループ | [管理]→[Single Sign-On]→[ユーザーおよびグループ]で、Administrators グループなどに見覚えのないユーザーやソリューションユーザーが追加されていないか |
| グローバル権限・アイデンティティソース | グローバル権限の付与先、アイデンティティソースの追加・変更がないか |
| SSO のログ | /var/log/vmware/sso/ 配下の websso.log、vmware-identity-sts.log、ssoAdminServer.log などで、不審なトークン発行や管理操作がないか |
| vmdir のログ | /var/log/vmware/vmdird/ 配下で、想定外の接続元や操作がないか |
| vCenter のイベント | vSphere Client の[監視]→[イベント]で権限変更やログインの記録を確認。権限に関する操作は /var/log/vmware/vpxd-svcs/authz-event.log も参照 |
| SSH の設定・接続記録 | VAMI の SSH 設定や接続記録を確認し、予定外の有効化や見覚えのない接続元がないか |
出典: KB 312194: Location of vCenter Server log files / KB 310254: Enabling debug logging for SSO and Authentication services in vCenter Server
ログはローテーションで古い期間が失われるため、9月上旬まで遡る場合は syslog 転送先や SIEM の記録もあわせて確認します。不審なアカウントや操作が見つかった場合は、インシデント対応として扱い、影響範囲の特定と封じ込めを進めます。SAML の署名用秘密鍵が持ち出された可能性がある場合は、STS の署名用鍵と証明書の交換を Broadcom サポートに相談してください。同じ SSO ドメインや連携製品も調査範囲に含め、影響に応じて資格情報の変更や復旧手順を決めます。
まとめ
CVE-2026-123890 は、ネットワーク到達性だけで vCenter の認証境界を越えられる可能性がある脆弱性で、公式の回避策はありません。vCenter 8.0 単体は 8.0 U3m、VCF は製品系列に応じた修正版へ更新し、更新と並行して SSO の管理権限とログを確認することが対応の柱になります。
- VMSA-2026-0009 の CVE-2026-123890 は vmdir の認証回避で、CVSS 9.8、回避策なし
- Google は、7月の修正を適用済みの vCenter が9月上旬にゼロデイとして悪用された事例を報告
- vCenter 8.0 単体は 8.0 U3m(ビルド 25934264)、VMSA-2026-0006 対応済みの 8.0 U3k も対象
- VCF 5.x は KB 88287 に沿って vCenter 8.0 U3m を適用し、SDDC Manager を 5.2.5 へ更新
- VCF / VSF 9.0.x は vCenter 9.0.2.0200 と SDDC Manager 9.0.2.0100 で番号が異なる
- vCenter 7.0 のパッチは延長サポート契約に基づき Broadcom へ相談。契約がない場合は到達制限と移行を急ぐ
- 適用前は構成に応じてバックアップ / スナップショットを取得し、適用前後に SSO 管理者・ログ・イベントを確認
以上、最後までお読みいただきありがとうございました。