はじめに
PHP は2026年11月19日(日本時間23時頃)、サポート中の4系列に向けたセキュリティ更新 PHP 8.5.13 / 8.4.28 / 8.3.37 / 8.2.36 を公開しました。10月21日の PHP2Shell(CVE-2026-109618 / CVE-2026-109619)の修正版には今回の修正が含まれていないため、10月の更新を適用済みの環境も更新の対象です。
一方で、今回 Critical とされた問題は、既定ではない設定や一般的でない構成で成立するものが中心で、CVE ごとに対象系列と条件が異なります。「どの設定を見ればよいのか」「自分で更新するのか、ホスティング事業者の対応を待つのか」で迷う方も多いと思います。本記事では、Web リクエストを処理している PHP の系列と配布元を特定し、実効設定とセッション保存先から対応の優先度を判断する流れを整理します。確認手順は筆者の実機検証ではなく、公式情報に基づく運用上の整理です。
- 11月の修正版と、10月の PHP2Shell 修正版との関係
- Critical 4件の対象系列と、本番環境で確認する設定
- CVE-2026-115560 で確認範囲が広がったセッション保存先の考え方
- 自主管理サーバー・Linux パッケージ・コンテナ・共用レンタルサーバー別の更新の進め方
結論として、PHP 8.2〜8.5 を Web で使っている環境は、10月の更新の有無にかかわらず、11月の修正版またはそれを取り込んだ配布元パッケージへの更新が必要です。更新の前後では、PHP 8.5 のバックトレース関連設定と、同じセッション保存先を使うアプリやプール間のシリアライズ形式を優先して確認します。共用レンタルサーバーでは PHP 本体の更新は事業者が行うため、事業者の告知で適用状況を確認します。
PHP 11月セキュリティ更新の修正版と10月の更新との違い
PHP 8.5.13 / 8.4.28 / 8.3.37 / 8.2.36 の修正版一覧
各系列の修正版は次のとおりです。PHP 公式のリリース告知と PHP 8 ChangeLog では、4系列とも11月19日付のセキュリティリリースとして掲載されています。
| 系列 | 10月21日の修正版(PHP2Shell) | 11月19日の修正版 |
|---|---|---|
| PHP 8.5 | 8.5.12 | 8.5.13 |
| PHP 8.4 | 8.4.27 | 8.4.28 |
| PHP 8.3 | 8.3.36 | 8.3.37 |
| PHP 8.2 | 8.2.35 | 8.2.36 |
PHP 8.1 以前は PHP プロジェクトの修正対象外です。ディストリビューションや LTS 事業者が独自にバックポートする場合があるため、利用中の配布元の告知を確認します。また、PHP 8.2 は2026年12月31日にサポート終了予定です(PHP 公式のサポート状況)。今回の更新とあわせて、移行計画も確認しておくと安全です。
10月の PHP2Shell 対策後も更新が必要な理由
10月21日の修正版は CVE-2026-109618 / CVE-2026-109619 を修正したもので、今回の修正は含まれていません。PHP2Shell の経緯と10月時点の対応は、『PHP2Shell(CVE-2026-109618 / CVE-2026-109619)の解説記事』で整理しています。
特に CVE-2026-115560 は、10月23日の時点では修正版がなく、session.upload_progress.enabled=0 による回避策のみが案内されていました。当時の告知は、影響を受ける条件を次のように限定していました。
参考: PHP 公式(2026年10月23日の告知)
“Applications that never change the serialize handler at runtime can keep the feature enabled.”
(実行時にシリアライズハンドラーを変更しないアプリケーションは、この機能を有効のままにできます。)
https://www.php.net/archive/2026.php#2026-10-23-1
11月の正式アドバイザリでは、アプリ内での実行時切り替えに加えて、同じセッション保存先を異なる形式で読み書きする構成も確認対象になりました。10月の告知をもとに「実行時に切り替えていないので対象外」と判断した環境も、保存先の共有状況を見直す必要があります。
なお、PHP は11月18日の事前告知で、Critical の問題の成立条件を次のように説明しています。
参考: PHP 公式(2026年11月18日の事前告知)
“The issues rated CRITICAL require either non-default configuration or uncommon setups.”
(CRITICAL と評価された問題は、既定ではない設定か、一般的でない構成を必要とします。)
https://www.php.net/archive/2026.php#2026-11-18-1
Critical 4件の対象系列と確認する設定
本記事では、今回の修正のうち Critical として扱われ、設定や構成によって影響が分かれる次の4件を取り上げます。深刻度の評価や詳細な成立条件は、CVE 番号のリンク先にある各アドバイザリを確認してください。
| CVE | 対象系列(修正版) | 本番環境で確認する点 | アドバイザリで示された実証状況 |
|---|---|---|---|
| CVE-2026-115560 | 8.2 / 8.3 / 8.4 / 8.5(8.2.36 / 8.3.37 / 8.4.28 / 8.5.13) | アップロード進捗機能の実効値、セッション形式、保存先の共有状況 | 10月の告知後に、第三者が検証環境での再現コードを公開 |
| CVE-2026-129481 | 8.3 / 8.4 / 8.5(8.3.37 / 8.4.28 / 8.5.13)。8.2 は対象外 | セッション終了処理の経路。OPcache 無効は公式の再現構成 | この経路でのコード実行は未実証 |
| CVE-2026-129474 | 8.5(8.5.13) | バックトレースに引数を含める設定(zend.exception_ignore_args)の実効値 | 8.5 系のリモート経路でコード実行を実証 |
| CVE-2026-129182 | 8.5(8.5.13) | 致命的エラーのバックトレース(fatal_error_backtraces)と構成ごとの条件 | メモリ破損とクラッシュを実証。この経路でのコード実行は未実証 |
確認できた範囲では、4件とも実環境での悪用は報告されていません(2026年11月19日時点)。研究環境での再現やコード実行の実証は、実環境での悪用とは区別して扱います。
CVE-2026-115560 はセッション形式と保存先の共有を確認する
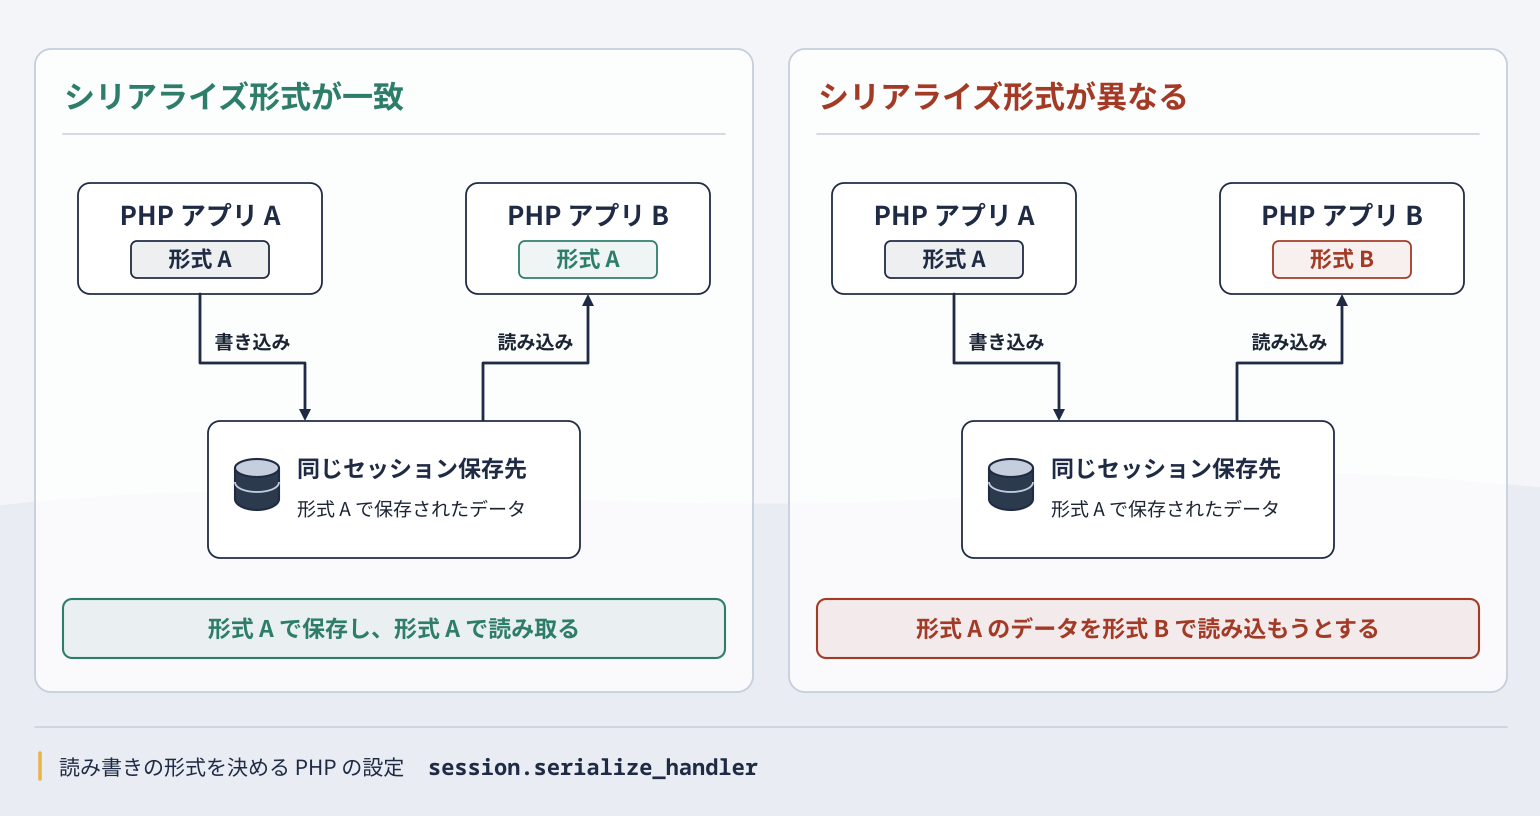
アップロード進捗機能(session.upload_progress)は、ファイルアップロードの進捗をセッションへ書き込む機能です。セッションを書き込む処理と読み込む処理でシリアライズ形式(session.serialize_handler)が異なると、攻撃者が送ったデータを意図しない形式で解釈する経路が生じます。
修正版では、アップロード進捗機能が既定で無効になります。ただし、php.ini や PHP-FPM のプール設定で明示的に有効化している場合は、更新後も有効のままです。更新後は既定値ではなく、Web 側で実際に有効な値を確認します。
確認の対象は、10月時点の条件だったアプリ内の切り替えだけではありません。
- アプリ内の
ini_set()による実行時の形式の切り替え - 同じセッション保存先を、異なる形式で使う別アプリ
- 同じセッション保存先を、異なる形式で使う別の PHP-FPM プールや別バージョンの PHP
アップロード進捗機能が必要な運用では、同じ保存先にアクセスするすべての読み書き処理で形式を一致させるか、アプリやプールごとに保存先を分離します。機能を使っていない場合は、無効のまま運用します。
PHP 8.5 はバックトレース関連の設定を確認する
CVE-2026-129474 と CVE-2026-129182 は、PHP 8.5 系のみが対象です。どちらも、致命的エラーなどで生成されるバックトレースの扱いに関わる問題です。
CVE-2026-129474 は、マジックメソッド(__call() / __callStatic())を経由したバックトレースに関する use-after-free で、バックトレースに引数を含める設定(zend.exception_ignore_args=0)が確認ポイントです。アドバイザリで示されたリモート経路の対象は 8.5 系で、コード実行が実証されています。PHP 8.5 を使っている環境は、この設定の実効値を最初に確認します。
zend.exception_ignore_args の値は、どの php.ini を読み込むかで変わります(PHP マニュアル: コア php.ini ディレクティブ)。たとえば Docker 公式イメージは php.ini-development と php.ini-production をテンプレートとして同梱し、どちらを使うかは利用者に任せています(Docker Hub の php イメージ)。既定値やテンプレートの値に頼らず、実行中の Web 側で確認します。
CVE-2026-129182 は、CVE-2026-109619 の修正後に見つかった別経路で、致命的エラーのバックトレースを保持するグローバル領域(last_fatal_error_backtrace)に関する use-after-free です。PHP 8.5 で追加された fatal_error_backtraces(既定値 1)の実効値と、アドバイザリに記載された構成ごとの条件を確認します(PHP マニュアル: エラー処理の実行時設定)。メモリ破損とクラッシュは実証されていますが、この経路でのコード実行は実証されていません。
10月の CVE-2026-109619 のアドバイザリでは、PHP 8.5 で fatal_error_backtraces=0 を設定して全ワーカーを再起動する方法が、確認済みの経路に限った緩和策として示されていました。今回の2件に対する暫定策の有無と範囲は各アドバイザリで確認し、暫定策を更新の代わりにしないようにします。
CVE-2026-129481 はセッション終了処理の経路
CVE-2026-129481 は、CVE-2026-109619 の修正後に残っていた、中断されたセッション終了処理の後に発生する use-after-free です。対象は 8.3 / 8.4 / 8.5 系で、8.2 系は対象外です。アドバイザリでは OPcache を無効にした構成が再現構成として示されており、この経路でのコード実行は実証されていません。OPcache 無効の環境だけが対象と読み替えず、該当系列は修正版へ更新します。
Critical 4件以外で確認しておきたい修正
今回のリリースには、PHP-FPM、PHP-CGI、セッション、SOAP、Phar などの修正も含まれます。PHP-FPM を使う環境では、ChangeLog に「PHP-FPM request smuggling through an unread HTTP request body」として掲載された CVE-2026-129289 も確認対象です。報道では、Web サーバーと PHP-FPM の間で FastCGI 接続を再利用する構成が条件として挙げられています。深刻度と条件は GHSA-qc49-hpvq-g2w6 で確認してください。
本番環境で動く PHP と実効設定を確認する手順
CLI と Web では、PHP の実行ファイルや読み込む設定が異なる場合があります。以下の確認は、Web リクエストを処理しているインスタンスを対象に進めます。
WordPress では、管理画面の「ツール」→「サイトヘルス」→「情報」タブの「サーバー」で、Web 側の PHP バージョンを確認できます。サーバーにログインできる環境では、実際にリクエストを受けている実行形態を特定します。
- PHP-FPM(バージョンやプールが複数ある場合はすべて)
- Apache mod_php
- コンテナ(イメージのタグとビルド日)
- LiteSpeed、FrankenPHP など、そのほかの実行環境
シェルで php -v を実行して表示されるのは CLI の版で、Web 側と一致するとは限りません。
対象の仮想ホストやプールに、次のような確認用スクリプトを一時的に配置します。セッション保存先のパスなども表示されるため、アクセス元を制限し、確認後は削除します。
<?php
header('Content-Type: text/plain; charset=UTF-8');
$keys = [
    'session.upload_progress.enabled',
    'session.serialize_handler',
    'session.save_handler',
    'session.save_path',
    'zend.exception_ignore_args',
    'fatal_error_backtraces',
    'opcache.enable',
];
echo 'PHP_VERSION = ', PHP_VERSION, PHP_EOL;
echo 'PHP_SAPI = ', PHP_SAPI, PHP_EOL;
foreach ($keys as $key) {
    echo $key, ' = ', var_export(ini_get($key), true), PHP_EOL;
}
ini_get() は、そのリクエストで有効な値を返し、存在しない設定には false を返します(PHP 8.4 以前の fatal_error_backtraces など)。PHP_SAPI は fpm-fcgi や apache2handler などの値で実行形態を示します。参考: PHP マニュアル: ini_get / PHP マニュアル: 設定ファイル
実効値は、PHP-FPM のプール設定、.user.ini、.htaccess、Web サーバーから渡す設定、アプリ内の ini_set() で変わります。session.upload_progress.enabled は ini_set() では変更できませんが、session.serialize_handler や zend.exception_ignore_args は実行時に変更できます。まず設定ファイルを検索します。
grep -RnE 'session\.(upload_progress\.enabled|serialize_handler|save_handler|save_path)|zend\.exception_ignore_args|fatal_error_backtraces' /etc/php* /etc/apache2 /etc/httpd /etc/nginx 2>/dev/null続いて、ドキュメントルートやアプリのディレクトリで実行時の変更を検索します。
grep -RnE --include='*.php' --include='.user.ini' --include='.htaccess' 'serialize_handler|upload_progress|exception_ignore_args|fatal_error_backtraces' /var/wwwパスは配布元や構成に合わせて変更します。プラグインやライブラリ(vendor 配下)も検索対象に含めます。参考: PHP マニュアル: セッションの実行時設定 / PHP マニュアル: FPM の設定
CVE-2026-115560 の判断では、個々のアプリの設定だけでなく、保存先を共有する処理の組み合わせを確認します。
- セッションの保存方式と保存先(
session.save_handler/session.save_path) - その保存先を読み書きするアプリ、PHP-FPM プール、PHP のバージョン
- それぞれの
session.serialize_handlerの実効値と、実行時の切り替えの有無 - アップロード進捗機能を有効にしているアプリやプールの有無
同じ保存先で形式が一致しない組み合わせが見つかった場合は、形式をそろえるか、保存先を分離します。
確認結果をもとに、次の順で優先度を判断します。いずれの場合も、修正版への更新が対応の基本です。
- PHP 8.5 で
zend.exception_ignore_argsが 0 の環境は、CVE-2026-129474 の条件を確認し、更新を優先する - アップロード進捗機能が有効で、同じ保存先に異なる形式が混在する環境は、更新とあわせて形式の統一か保存先の分離を行う
- PHP 8.5 で
fatal_error_backtracesが有効な環境は、CVE-2026-129182 のアドバイザリで構成ごとの条件を確認する - 上記に当てはまらない環境も、4件以外の修正を含むため、修正版へ更新する
提供形態別の PHP 更新と適用後の確認
自分で更新するのか、事業者の対応を確認するのかは、PHP をだれが管理しているかで決まります。
- 自主管理サーバー・VPS
-
利用者が更新します。PHP の入手元(OS パッケージ、サードパーティーのリポジトリ、コントロールパネル、ソースビルド)ごとに修正案内を確認し、更新後は PHP-FPM や Apache の状態を確認して、修正が稼働中の全ワーカーに反映されたことを確かめます。ConoHa VPS や ConoHa for GAME のように、利用者が OS を管理する環境もここに含まれます。
- Linux ディストリビューションのパッケージ
-
上流の版番号に上げず、修正だけをバックポートする場合があります。版番号ではなく、各ディストリビューションのセキュリティ告知やトラッカーで、CVE 番号ごとの修正状況を確認します。
- コンテナ
-
稼働中のコンテナは自動では更新されません。修正版を含むベースイメージで再ビルドし、再デプロイします。イメージのタグやダイジェストを固定している場合は、その指定も更新します。
- 共用レンタルサーバー
-
PHP 本体の更新は事業者が行います。版番号を維持したまま修正を適用する事業者もあるため、表示上の版ではなく事業者の告知で適用状況を確認します。たとえば ConoHa は11月19日の告知「【重要】PHPの脆弱性への対応状況とお客様へのお願い」で、11月19日時点では ConoHa WING 利用者の作業は不要と案内しています。適用完了は続報で確認します。10月の PHP2Shell 対応でも、利用中の PHP バージョンを維持したままパッチを適用したと案内していました(ConoHa WING の10月22日の告知)。
更新後に確認すること
更新後は、手順2の確認用スクリプトやサイトヘルスで、次の点を確認します。
- 稼働中の Web 側の PHP が修正版、または修正を取り込んだパッケージになっている
session.upload_progress.enabledなど、今回確認した設定の実効値が意図どおりになっている- 代表的なログイン、ログアウト、セッションの継続が動作する
- 使用しているファイルアップロード機能や、アップロード進捗の表示が動作する
- PHP や Web サーバーのエラーログに、新しい警告やエラーが出ていない
更新後にアップロード進捗の表示が動かなくなった場合は、修正版で既定値が無効になった影響が考えられます。再び有効にする前に、同じセッション保存先を使うすべての処理で形式がそろっているか、保存先が分離されているかを確認してください。
まとめ
2026年11月19日の PHP セキュリティ更新は、10月の PHP2Shell 修正版とは別の修正を含むため、PHP 8.2〜8.5 を Web で使っている環境は更新が必要です。Critical の4件は対象系列と成立条件が異なるため、Web 側の実効設定とセッション保存先の共有状況を確認し、優先度を判断します。
- 11月19日の修正版は PHP 8.5.13 / 8.4.28 / 8.3.37 / 8.2.36
- 10月の PHP2Shell 修正版を適用済みでも、11月分の修正は別途必要
- Critical 4件は、CVE ごとに対象系列と確認する設定が異なる
- CVE-2026-115560 は、同じセッション保存先を異なる形式で使う構成も確認対象
- PHP 8.5 は、バックトレース関連設定の実効値を優先して確認
- 共用レンタルサーバーは事業者の告知、VPS やコンテナは利用者自身で更新
以上、最後までお読みいただきありがとうございました。