はじめに
Oracle は 2026 年 11 月 17 日(米国時間)、月次の Critical Security Patch Update(CSPU)で MySQL の脆弱性 CVE-2026-114952 を公開しました。認証不要・ネットワーク経由で悪用でき、CVSS 3.1 基本値は 9.1(Critical)です。影響範囲は MySQL Server 8.4 / 9.7 / 26.10 系と MySQL Cluster で、修正パッチは My Oracle Support で提供されています。
SNS では自動投稿アカウントによる「MySQL: 4 new CVEs、最大 9.1」といった速報が流れています。ただし Oracle のアドバイザリを確認すると、11 月の MySQL 関連パッチは 10 件で、最も高いスコアは MySQL Shell の 9.8 です。また、CVE-2026-114952 のコンポーネントは「Client programs」で、確認すべきホストはデータベースサーバーだけとは限りません。
本記事では、Oracle の一次情報と CVE Record をもとに、影響範囲の判断ポイントと確認手順を整理します。
- CVE-2026-114952 の CVSS、影響バージョン、悪用状況
- November 2026 CSPU の MySQL リスクマトリクスに掲載された 10 件の全体像
- 「Client programs」の脆弱性で確認すべきホストの範囲
- バージョンの確認コマンドと、パッチ適用までの対応方針
結論として、MySQL Server 8.4.0〜8.4.13、9.7.0〜9.7.4、26.10 を使用している環境は影響を受けます。サーバー本体に加えて、mysql などのクライアントプログラムが導入されたアプリケーションサーバーや踏み台サーバーも棚卸しの対象に含め、My Oracle Support の修正情報に沿って更新を計画してください。
CVE-2026-114952 の概要
CVE-2026-114952 は、Oracle が CNA として登録した MySQL の脆弱性です。CVE Record と Oracle のリスクマトリクスで確認できる内容は次のとおりです。
| 項目 | 内容 |
|---|---|
| 対象製品 | MySQL Server、MySQL Cluster |
| コンポーネント | Client programs |
| プロトコル | MySQL Protocol |
| 認証なしでのリモート悪用 | 可能(Yes) |
| CVSS 3.1 基本値 | 9.1(Critical) |
| CVSS ベクター | CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:N |
| 影響バージョン(MySQL Server) | 8.4.0〜8.4.13、9.7.0〜9.7.4、26.10 |
| 影響バージョン(MySQL Cluster) | 8.0.0〜8.0.50、8.4.0〜8.4.13、9.7.0〜9.7.4、26.10 |
| 公開日 | 2026 年 11 月 17 日(CVE 予約は 2026 年 10 月 22 日) |
| 発見者(Oracle のクレジット) | Kentaro Takeda of YouMind |
CVE Record の説明文では、攻撃が成功した場合、MySQL Server / MySQL Cluster からアクセスできる重要データ、またはすべてのデータに対して、不正な作成・変更・削除と不正な読み取りが可能になるとされています。CVSS の影響は機密性と完全性で、可用性への影響はありません。
参考: CVE Record(CVE-2026-114952)
“Easily exploitable vulnerability allows unauthenticated attacker with network access”
(容易に悪用可能な脆弱性により、ネットワークアクセスを持つ認証されていない攻撃者が侵害できる)
https://www.cve.org/CVERecord?id=CVE-2026-114952
Oracle は脆弱性の種類(CWE)や攻撃手法の詳細を公開していません。一部のまとめサイトでは「認証バイパス」「権限管理の不備」などと分類されていますが、いずれも Oracle の記載ではなく、第三者による推定や要約です。
November 2026 CSPU の MySQL リスクマトリクス掲載の 10 件
Oracle は 2026 年から、四半期ごとの Critical Patch Update(CPU)の間を補う形で CSPU を公開しています。November 2026 CSPU には Oracle MySQL 向けの新規セキュリティパッチが 10 件含まれ、リスクマトリクスには次の 10 件の CVE が掲載されています。同じパッチで対処される追加の CVE は、表とは別に記載されています(後述)。
| CVE | 製品 | コンポーネント | 認証なしでのリモート悪用 | CVSS |
|---|---|---|---|---|
| CVE-2026-115557 | MySQL Shell | Shell: Core Client (Python) | 可能 | 9.8 |
| CVE-2026-114952 | MySQL Server、MySQL Cluster | Client programs | 可能 | 9.1 |
| CVE-2026-92392 | MySQL Server、MySQL Cluster | Server: Packaging (curl) | 可能 | 8.1 |
| CVE-2026-114951 | MySQL Server、MySQL Cluster | Server: Logging | 不可(高権限が必要) | 7.2 |
| CVE-2026-114950 | MySQL Server、MySQL Cluster | Server: Optimizer | 不可(高権限が必要) | 7.2 |
| CVE-2026-114949 | MySQL Server、MySQL Cluster | Server: Replication | 不可(高権限が必要) | 7.2 |
| CVE-2026-127428 | MySQL Server、MySQL Cluster | Server: GIS | 不可 | 7.1 |
| CVE-2026-114953 | MySQL Server、MySQL Cluster | Server: Replication | 不可 | 6.5 |
| CVE-2026-114122 | MySQL Workbench | Workbench (electron) | 不可 | 3.9 |
| CVE-2026-114948 | MySQL Cluster | Cluster: JS module | 不可 | 2.5 |
影響を受けるのは、MySQL Shell と MySQL Workbench では 26.10.0 です。MySQL Server / MySQL Cluster の各 CVE は、CVE-2026-114952 と同じバージョン範囲を対象としています(CVE-2026-114948 は MySQL Cluster のみ)。
SNS の「4 件・最大 9.1」との違い
自動投稿の速報で「4 件」とされていたのは、CVE-2026-114949〜114952 の連番の 4 件と考えられます。このうち CVE-2026-114952 以外の 3 件は、いずれも高い権限が必要な 7.2 です。速報だけを見ると、MySQL Shell の 9.8 や、同梱 curl に起因する 8.1 を見落とす可能性があります。対応範囲の判断は、自動投稿の要約ではなく Oracle のリスクマトリクスで行ってください。
MySQL Shell の 9.8 は同梱 CPython 由来
最もスコアが高い CVE-2026-115557 は、CVE Record では Python Software Foundation が登録した CPython の脆弱性です。侵害された中間証明書を ssl モジュールで拒否する対応に関するもので、Oracle はこのパッチでほかに 4 件の CVE にも対処するとしています。MySQL Shell は Python を同梱しているため、MySQL 製品として 9.8 と評価されています。
同様に、CVE-2026-92392 は MySQL Server に同梱される curl に起因するもので、Oracle は同じパッチでほかに 23 件の CVE にも対処するとしています。
CVE-2026-114952 の影響範囲を判断するポイント
「Client programs」コンポーネントとは
Oracle のリスクマトリクスで確認できるのは、コンポーネントが Client programs、プロトコルが MySQL Protocol、認証なしでリモートから悪用できるという点です。影響を受ける個別の実行ファイルや通信の方向は、公開情報からは特定できません。攻撃の前提条件も公開されていないため、影響バージョンを使用しているかどうかで判断してください。
サーバー以外に確認すべきホスト
コンポーネントが Client programs であるため、mysql や mysqldump などのクライアントプログラムが導入されたホストも棚卸しの対象になります。MySQL サーバーを運用していないホストにも影響バージョンが残っていることがあるため、次のホストも確認してください。
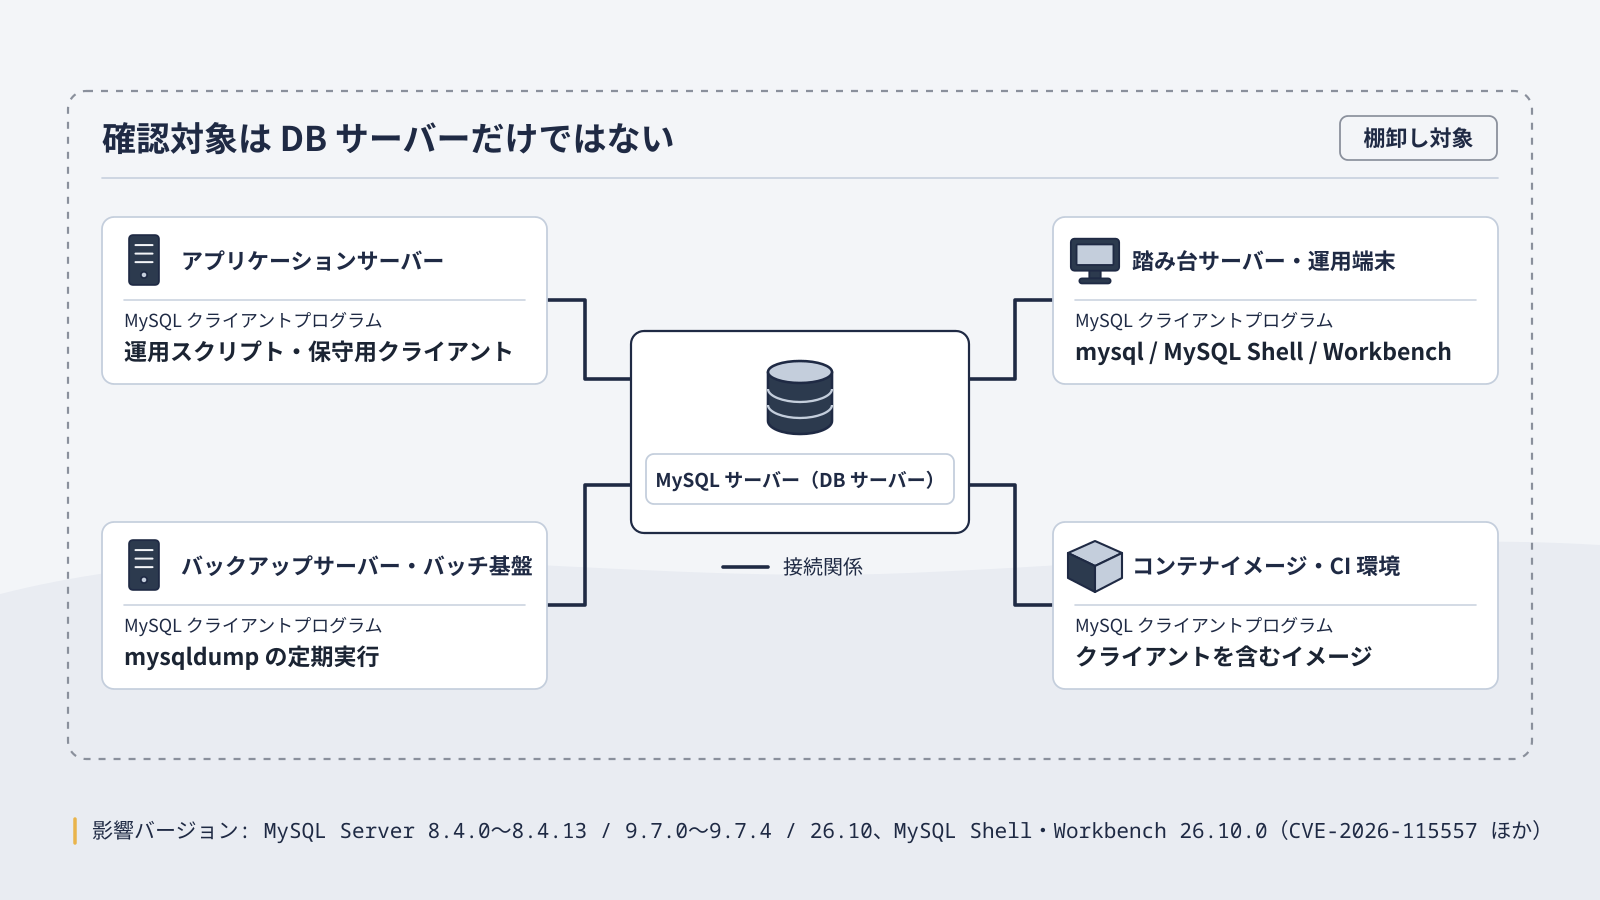
- アプリケーションサーバー
-
運用スクリプトや保守作業用に MySQL のクライアントパッケージを導入しているケースがあります。
- 踏み台サーバー・運用端末
-
複数の DB へ接続する管理者用の環境です。用途に応じてクライアントのバージョンが混在していることがあります。
- バックアップサーバー・バッチ基盤
-
mysqldumpなどを定期実行する環境です。DB サーバーとは別ホストで動いていることが多く、更新対象から漏れやすくなります。 - コンテナイメージ・ CI 環境
-
MySQL の公式イメージや、クライアントを含むビルド用イメージです。イメージの再作成まで古いバージョンが残ります。
MySQL 8.0 系の扱い
MySQL Server の影響バージョンに 8.0 系は記載されていません。MySQL 8.0 は 2026 年 4 月にサポートが終了しており、Oracle のアドバイザリはサポート対象のバージョンを評価の対象としています。記載がないことは「8.0 系は影響を受けない」ことを意味しません。一方で、MySQL Cluster は 8.0.0〜8.0.50 が影響範囲に含まれています。MySQL Server 8.0 を使用している環境は、サポート対象の 8.4 または 9.7 系への移行を優先して検討してください。
悪用状況と SSVC
執筆時点(2026 年 11 月 18 日)で、CVE-2026-114952 は CISA の KEV カタログに登録されておらず、悪用の報告も確認できていません。CVE Record に CISA ADP が付与した SSVC の値は次のとおりです。
| SSVC 項目 | 値 | 意味 |
|---|---|---|
| Exploitation | none | 悪用や PoC の公開は確認されていない |
| Automatable | yes | 攻撃を自動化できる |
| Technical Impact | total | 攻撃者がソフトウェアの動作を全面的に制御できる、または情報をすべて取得できる影響 |
現時点で悪用は確認されていませんが、自動化が可能で影響が大きいと評価されています。技術的な詳細が公開された時点で状況が変わる可能性があるため、KEV と Oracle アドバイザリの更新を継続して確認してください。
影響有無の確認手順
次の手順で、影響バージョンを使用しているホストを洗い出します。
DB サーバーに限らず、前述のアプリケーションサーバー、踏み台、バックアップ基盤、コンテナイメージも含めて確認します。RHEL 系では次のコマンドでインストール済みパッケージを確認できます。
rpm -qa | grep -i mysqlDebian / Ubuntu 系では次のコマンドを使用します。
dpkg -l | grep -i mysqlmysql クライアントの --version オプションでバージョンを表示します。
mysql --version稼働中のサーバーには、接続後に次の SQL を実行します。
SELECT VERSION();MySQL Shell は --version オプションでバージョンを確認できます。26.10.0 の場合は CVE-2026-115557 の対象です。MySQL Workbench は、運用端末のインストール済みアプリケーション一覧で 26.10.0 かどうかを確認してください。
mysqlsh --version確認したバージョンを、前述の影響バージョン表と照合します。OS ディストリビューションのパッケージを使用している場合は、各ディストリビューションのセキュリティアドバイザリで対応状況もあわせて確認します。
対応方針とパッチ適用までの暫定策
修正パッチの入手先
Oracle は MySQL 製品の修正情報を、My Oracle Support の Patch Availability Document(CPU440)に掲載しています。執筆時点で確認できた公開版の最新リリース(8.4.13、9.7.4、26.10.0)は、いずれも影響範囲に含まれています。公開済みの最新版へ更新しただけでは対処にならない点に注意してください。
修正を含むコミュニティ版のバージョン番号は、執筆時点の MySQL リリースノートでは確認できていません。商用サポート契約がある場合は My Oracle Support の文書を、コミュニティ版の場合は MySQL のリリースノートとダウンロードページの更新を確認してください。
参考: Oracle Critical Security Patch Update Advisory – November 2026
https://www.oracle.com/security-alerts/cspunov2026.html
パッチ適用までの暫定策
Oracle は CVE-2026-114952 の回避策を公開していません。以下は CVE-2026-114952 に特化した対策ではなく、MySQL 環境で一般的に行われる露出低減策です。パッチ適用の代わりにはなりません。
- 踏み台やバッチ基盤からの 3306/TCP などの通信を、必要な宛先だけに制限する
- MySQL サーバーの待ち受けポートへのアクセス元を、必要なホストだけに制限する
- 不要になったクライアントパッケージや MySQL Shell / Workbench を削除し、更新対象を減らす
クライアントの脆弱性は、DB サーバーの定期メンテナンス計画だけでは更新漏れが起きがちです。パッケージの導入状況を構成管理ツールや資産管理台帳で横断的に確認できると、今回のようなケースでも対象を早く特定できます。
まとめ
CVE-2026-114952 は、認証不要でネットワーク経由で悪用できる CVSS 9.1 の MySQL の脆弱性で、コンポーネントは Client programs です。November 2026 CSPU にはほかにも MySQL Shell の 9.8 などが含まれており、影響範囲の判断は Oracle のリスクマトリクスで行う必要があります。
- 影響は MySQL Server 8.4.0〜8.4.13、9.7.0〜9.7.4、26.10 と MySQL Cluster
- 11 月の MySQL 関連パッチは 10 件で、最高スコアは MySQL Shell の 9.8
- アプリケーションサーバー、踏み台、バックアップ基盤のクライアントも確認対象
- 8.0 系は記載がないだけで、影響を受けないことの確認にはならない
- 執筆時点で KEV 未登録、SSVC は Automatable: yes、Technical Impact: total
- 修正情報は My Oracle Support の CPU440 で確認し、公開版の更新も継続して確認する
以上、最後までお読みいただきありがとうございました。