はじめに
2026 年 10 月 15 日、Siemens は Siemens Software Center の DLL サイドローディング脆弱性 CVE-2026-110936 を公表し、10 月 19 日には実際の攻撃で悪用されていることを確認しました。攻撃では、正規のデジタル署名を持つ Siemens Software Center に攻撃者自身が用意した DLL を組み合わせ、ClickFix 型の誘導によって利用者の PC へ持ち込んでいます。
このため、Siemens Software Center を業務で使用していない組織でも、「未導入なので対象外」と判断して調査を終えることはできません。本記事では、正規導入端末の更新判断と、未導入端末を含む侵害確認を分けて整理します。
- CVE-2026-110936 の影響バージョン、修正版、CVSS と KEV 登録状況
- 正規署名付き EXE と悪意のある DLL を組み合わせた攻撃の仕組み
- Siemens Software Center を導入していない PC も侵害確認が必要な理由
- Siemens の公表情報に基づく Windows 端末の調査項目と確認方法
- 修正版 4.0.9.8 への更新と、侵害が疑われる場合の対応判断
結論として、Siemens Software Center を正規に導入している端末は、4.0.9.8 以降への更新と更新後のバージョン確認が必要です。これとは別に、導入の有無にかかわらず、Siemens が公表した侵害の兆候で Windows 端末を調査し、確認した範囲を記録することを推奨します。更新は今後の悪用を防ぐ対策であり、過去の侵害の有無を確認する作業ではありません。
CVE-2026-110936 の概要と影響バージョン
CVE-2026-110936 は CWE-427(制御されていない検索パス要素)に分類される脆弱性です。Siemens Software Center が、検証されていない検索パスから DLL を読み込むことに起因します。
| 項目 | 内容 |
|---|---|
| 対象製品 | Siemens Software Center |
| 影響バージョン | 4.0.9.8 未満のすべてのバージョン |
| 修正版 | 4.0.9.8 以降 |
| CWE | CWE-427: Uncontrolled Search Path Element |
| CVSS v3.1 | 6.7(AV:L/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H) |
| CVSS v4.0 | 8.4(AV:L/AC:L/AT:N/PR:H/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N) |
| 実悪用 | Siemens が確認(2026 年 10 月 19 日公表) |
| CISA KEV | 2026 年 10 月 20 日に追加 |
| 報告者 | Huntress Labs の Jose Oregon 氏 |
参考: Siemens Security Advisory SSA-580366
“This could allow an authenticated local attacker to place a specially crafted DLL”
(認証済みのローカル攻撃者が、細工した DLL を配置できる可能性があります。)
https://productcert.siemens.com/productcert/html/ssa-580366.html
CVSS v3.1 は 6.7(Medium)、CVSS v4.0 は 8.4(High)と、バージョンによって深刻度の区分が異なります。どちらのベクターもローカルからの攻撃と高い権限を前提としています。ネットワーク越しに認証なしで任意のコードを実行できる種類の脆弱性ではありません。ただし、Siemens が実悪用を確認しているため、スコアだけで対応の優先度を下げないことを推奨します。
公表から KEV 追加までの経緯
| 日付 | 出来事 |
|---|---|
| 2026 年 10 月 15 日 | Siemens が SSA-580366 V1.0 を公開 |
| 2026 年 10 月 17 日 | V1.1 で Siemens Software Center の修正方法を追記 |
| 2026 年 10 月 19 日 | Siemens ProductCERT が実悪用を公表し、Advisory V1.2 で同記事への参照を追記 |
| 2026 年 10 月 20 日 | CISA が KEV Catalog に追加 |
KEV への追加は、CISA が 2026 年 10 月 20 日付で公開した Alert「CISA Adds Six Known Exploited Vulnerabilities to Catalog」で確認できます。米国連邦機関向けの対応期限は執筆時点で確認できていないため、KEV Catalog の最新のエントリを参照してください。
正規署名付きソフトを悪用した攻撃の仕組み
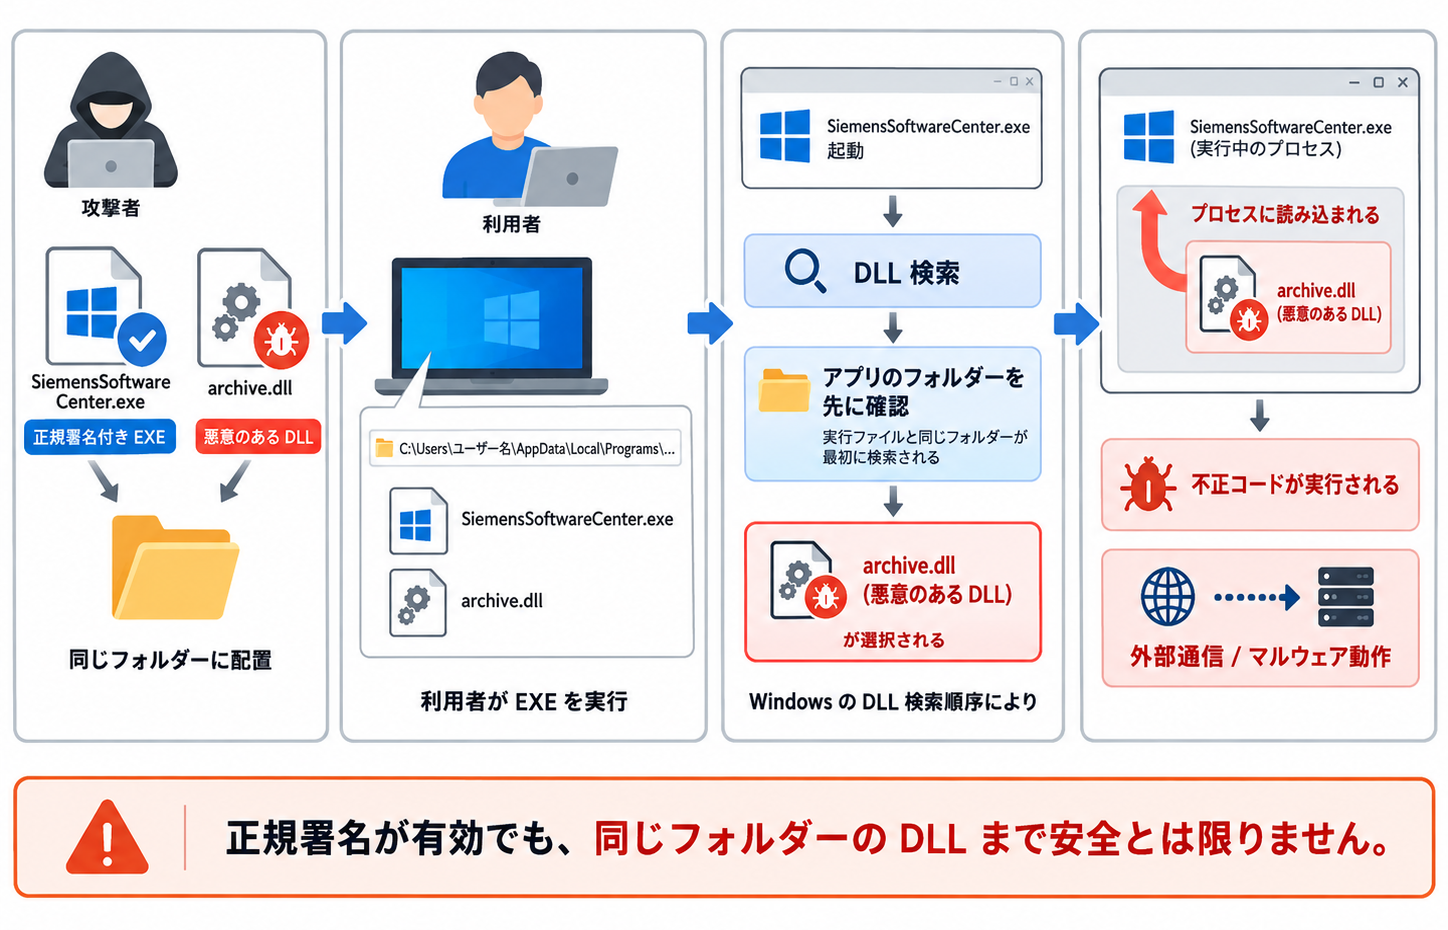
今回の攻撃の要点は、改ざんされていない正規の EXE が、同じフォルダーに置かれた攻撃者の DLL を読み込んでしまう点にあります。
DLL サイドローディングと Windows の DLL 検索順序
Windows のアプリケーションが DLL をフルパスで指定せずに読み込む場合、OS は決められた順序で DLL を探します。パッケージ化されていないデスクトップアプリでは、システムフォルダーより先に「アプリケーションを読み込んだフォルダー」が検索されます。
このため、正規の EXE と同じフォルダーに、EXE が読み込む DLL と同じ名前の不正な DLL を置くと、EXE の起動時に不正な DLL が読み込まれます。この手法が DLL サイドローディングです。
参考: Dynamic-link library search order(Microsoft Learn)
“If an attacker gains control of one of the directories that’s searched”
(攻撃者が検索対象のディレクトリのいずれかを制御できる場合)
https://learn.microsoft.com/en-us/windows/win32/dlls/dynamic-link-library-search-order
Siemens によると、攻撃時点の最新版だった 3.5.8.7 は、自身のフォルダーにある補助ファイルを検証せずに読み込んでいました。Siemens のプログラム自体は改ざんされておらず、不正なコードは攻撃者が用意した DLL に含まれていたと説明されています。
脆弱性の成立条件と実際の攻撃を分けて考える
本件では、脆弱性そのものの成立条件、報告された初期侵入の手法、DLL 読み込み後の動作を区別して理解することが重要です。
| 段階 | 内容 | 根拠 |
|---|---|---|
| 脆弱性の成立条件 | アプリケーションが検索するフォルダーに、細工した DLL を配置できる認証済みのローカル攻撃者が前提 | SSA-580366、CVSS ベクター |
| 報告された初期侵入 | ClickFix 型の誘導を起点に、攻撃者が配布した MSI(AllMyBasic.msi)が msiexec.exe で実行され、SiemensSoftwareCenter.exe が起動される | Siemens ProductCERT、The Hacker News |
| DLL 読み込み後の動作 | 同梱された不正な DLL が読み込まれ、攻撃者のサーバーと通信する。The Hacker News は RAT の展開と報じている | Siemens ProductCERT、The Hacker News |
つまり、今回の初期侵入は利用者自身の操作が起点であり、脆弱性単体でリモートから侵入できるわけではありません。ClickFix の一般的な手口や多層防御の考え方は「ClickFix 攻撃の仕組みと多層防御|FileFix・ConsentFix への備え」で解説しています。
Siemens は、この活動を Romulus と呼ばれるマルチプラットフォームの ClickFix キャンペーンに関連付けています。ほかのソフトウェアを使った ClickFix の事例で報告された手口や IOC を、本件で確認された事実として扱わないよう注意が必要です。
Siemens 製品を導入していない PC も確認すべき理由
今回の攻撃では、正規ソフトと不正な DLL がセットで持ち込まれます。そのため、組織が Siemens Software Center を導入しているかどうかは、侵害調査の対象範囲を決める根拠になりません。
- 導入の有無とファイル配置は別の問題
-
資産管理台帳で未導入とされている端末でも、攻撃者が持ち込んだ EXE と DLL がユーザーのプロファイル配下に置かれる可能性があります。Siemens も、導入したことのない PC のスタートアップアプリやタスクスケジューラに Siemens Software Center があることを兆候に挙げています。
- 有効な署名は実行内容全体を保証しない
-
デジタル署名で確認できるのは、EXE の発行元と EXE 自体が改ざんされていないことです。同じフォルダーから読み込まれる DLL の内容までは保証しません。
- 更新と侵害調査は別の作業
-
4.0.9.8 への更新は、正規導入端末で今後の悪用を防ぐ対策です。更新によって、過去に読み込まれた不正な DLL の実行結果や、追加された自動起動の登録が取り消されるわけではありません。
- CVE 対応の完了は侵害がないことの証明ではない
-
修正版の適用状況と、侵害の痕跡の有無は別々に確認し、記録する必要があります。
Siemens は、持ち込まれた EXE 自体は正規のファイルであるため、Siemens のファイルのハッシュではなく、フォルダーと挙動で検知するよう求めています。正規ファイルのハッシュで検知や遮断を行うと、正規導入端末も一律に対象となり、持ち込まれた事例との区別ができません。
参考: Active Exploitation of CVE-2026-110936 in Siemens Software Center(Siemens ProductCERT)
“Detect on folder and behaviour, not on the Siemens file fingerprint”
(Siemens のファイルのフィンガープリントではなく、フォルダーと挙動で検知してください。)
https://productcert.siemens.com/news/2026/10/19/active-exploitation-of-cve-2026-110936-in-siemens-software-center
未導入の Windows 端末が脆弱であるという意味ではなく、未導入の端末も「攻撃によって持ち込まれていないか」を確認する対象になる、という点が重要です。
Windows 端末での侵害確認と IOC
Siemens は、ファイル・フォルダー、プロセス、自動起動、通信先の観点で侵害の兆候を公表しています。ここでは、その兆候を確認する方法を、EDR がない環境と EDR / SIEM がある環境に分けて整理します。
Siemens が公表した侵害の兆候
| 区分 | 兆候 | 補足 |
|---|---|---|
| 実行パス | AppData\Local\Programs 配下から SiemensSoftwareCenter.exe が実行されている | 防御側の調査項目として Siemens が明示 |
| 親プロセス | SiemensSoftwareCenter.exe が msiexec.exe から起動されている | 実行パスと組み合わせて確認 |
| フォルダー | AppData\Local\Programs 配下の SM Software Provisioning Service | マルウェアが作成すると Siemens が説明 |
| ファイル | SiemensSoftwareCenter.exe と同じ場所にある activate.bak、statinfosta.DB | EXE の隣のファイル一覧で確認 |
| ファイル | AppData\Local\FTSuite 配下の ftc.uml | フォルダー名とファイル名の組み合わせで確認 |
| DLL | 既定のインストールフォルダー以外にある Siemens Software Center の EXE の隣の想定外の DLL | Siemens は archive.dll の SHA-256 を公開 |
| 自動起動 | 導入したことのない PC のスタートアップアプリやタスクスケジューラにある Siemens Software Center | 正規導入の記録と照合 |
| 通信先 | Siemens が公開した IP アドレス 2 件とドメイン 1 件 | 公開時点で稼働中 2 件、停止済みの配布元 1 件 |
IP アドレス、ドメイン、ハッシュ値は更新される可能性があるため、本記事には転載していません。照合には Siemens ProductCERT の公式ページの最新版を使用してください。Siemens は、停止済みの配布元についても、停止前にダウンロードした端末は感染している可能性があるとして、ログの検索対象に含めるよう推奨しています。
EDR がない環境で実施できる確認
Windows 標準の PowerShell で、Siemens が公表したファイルや自動起動の兆候を確認できます。以下はいずれも読み取りのみのコマンドで、管理者として実行した PowerShell では他のユーザーのプロファイルも検索対象にできます。Microsoft の公式リファレンスに基づく確認例であり、筆者の実機で検証したものではありません。Windows PowerShell 5.1 と PowerShell 7 系で結果が異なる可能性もあるため、テスト端末で動作を確認してから展開することを推奨します。
ユーザープロファイルごとに AppData 配下の SiemensSoftwareCenter.exe を検索し、パス、更新日時、ファイルバージョンを表示します。最後の行は、アクセス拒否などで検索できなかったパスを表示します。
$errs = @()
$hits = foreach ($p in Get-ChildItem -LiteralPath 'C:\Users' -Directory -Force) {
    Get-ChildItem -LiteralPath (Join-Path $p.FullName 'AppData') -Filter 'SiemensSoftwareCenter.exe' -File -Recurse -Force -ErrorAction SilentlyContinue -ErrorVariable +errs
}
$hits | Select-Object FullName, LastWriteTime, @{Name='FileVersion';Expression={$_.VersionInfo.FileVersion}}
$errs | ForEach-Object { $_.TargetObject } | Sort-Object -Unique正規導入の記録がない端末で見つかった場合や、AppData\Local\Programs 配下で見つかった場合は、以降の手順で関連する兆候を確認します。
AppData\Local 配下の activate.bak、statinfosta.DB、ftc.uml を 1 回の再帰検索で確認します。
$errs = @()
$names = 'activate.bak', 'statinfosta.DB', 'ftc.uml'
$hits = foreach ($p in Get-ChildItem -LiteralPath 'C:\Users' -Directory -Force) {
    Get-ChildItem -LiteralPath (Join-Path $p.FullName 'AppData\Local') -File -Recurse -Force -ErrorAction SilentlyContinue -ErrorVariable +errs | Where-Object { $names -contains $_.Name }
}
$hits | Select-Object FullName, LastWriteTime
$errs | ForEach-Object { $_.TargetObject } | Sort-Object -Unique続いて、SM Software Provisioning Service フォルダーの有無を確認します。
foreach ($p in Get-ChildItem -LiteralPath 'C:\Users' -Directory -Force) {
    $dir = Join-Path $p.FullName 'AppData\Local\Programs\SM Software Provisioning Service'
    if (Test-Path -LiteralPath $dir) { $dir }
}
手順 1 で見つかったフォルダーの DLL を一覧化し、SHA-256 を算出します。パスは実際のフォルダーに置き換えてください。
Get-ChildItem -Path '<SiemensSoftwareCenter.exe があるフォルダー>' -Filter '*.dll' -Force | Get-FileHash -Algorithm SHA256 | Select-Object Path, Hash算出したハッシュを、Siemens が公開した archive.dll の SHA-256 と照合します。一致しない場合でも、想定外の DLL があれば調査対象として扱います。
実行ファイルまたは引数に SiemensSoftwareCenter を含むタスクを検索します。cmd.exe や powershell.exe を介して実行するタスクでは、対象が引数側に記載されるためです。
Get-ScheduledTask | Where-Object {
    $_.Actions.Execute -like '*SiemensSoftwareCenter*' -or
    $_.Actions.Arguments -like '*SiemensSoftwareCenter*'
} | Select-Object TaskPath, TaskName, State
スクリプトファイルを経由する間接実行など、タスクの定義に名前が現れない登録はこの検索では見つかりません。該当がない場合も、作成日時が不審なタスクは個別に確認します。
ログオン時に自動実行されるコマンドも確認します。
Get-CimInstance -ClassName Win32_StartupCommand | Where-Object { $_.Command -like '*SiemensSoftwareCenter*' } | Select-Object Name, Command, Location, User実行中の SiemensSoftwareCenter.exe について、実行パスと親プロセス ID を表示します。
Get-CimInstance -ClassName Win32_Process -Filter "Name = 'SiemensSoftwareCenter.exe'" | Select-Object ProcessId, ParentProcessId, ExecutablePath, CommandLineParentProcessId から親プロセスを特定できます。ただし、親プロセスがすでに終了している場合は確認できないため、過去の起動経緯は次項のログで確認します。
検索結果が 0 件でも、侵害がないとは断定できません。権限不足で読めなかったフォルダーや、C:\Users 以外へ移されたプロファイルなど、検索対象外の場所に痕跡が残っている可能性があります。手順 1・2 で表示される検索できなかったパスも、調査記録に残します。再帰検索はファイル数が多い端末で時間を要するため、大規模環境では業務時間外の実行や、配布ツールによる段階的な実行を推奨します。
参考: Get-ChildItem(Microsoft Learn)
EDR / SIEM がある環境で追加する調査
過去の実行履歴や通信履歴は、端末の現状確認だけでは把握できません。EDR や SIEM がある環境では、次の観点を追加することを推奨します。
- プロセス作成ログで、親が
msiexec.exe、子がAppData\Local\Programs配下のSiemensSoftwareCenter.exeとなる実行を検索する SiemensSoftwareCenter.exeが既定のインストールフォルダー以外で DLL を読み込んだ記録を確認する(Sysmon で ImageLoad を記録している場合はイベント ID 7)- プロキシ、DNS、ファイアウォールのログで、停止済みの配布元を含む公式 IOC への通信を遡って検索する
- 該当端末で、
SiemensSoftwareCenter.exeの起動前後のスクリプト実行、外部通信、自動起動の登録を時系列で確認する
Windows のセキュリティログのイベント ID 4688 にも、新しいプロセス名と作成元プロセス名が記録されます。ただし、「プロセス作成の監査」を事前に有効化している必要があり、コマンドラインは別のポリシーを有効化しない限り記録されません(Microsoft Learn: 4688(S) A new process has been created)。
SOC / 情シス向けの確認チェックポイント
Siemens の公表情報をもとに、調査対象ごとの証跡と次の行動を整理しました。表の行動は運用上の提案であり、組織のインシデント対応手順を優先してください。
| 調査対象 | 見るべき証跡 | 異常を発見した場合の次の行動 |
|---|---|---|
| Windows 端末(導入の有無を問わない) | SM Software Provisioning Service、FTSuite\ftc.uml、activate.bak、statinfosta.DB の有無 | 端末を隔離し、インシデント対応へ移行 |
| プロセス実行履歴 | msiexec.exe → SiemensSoftwareCenter.exe の起動、AppData\Local\Programs からの実行 | 端末を隔離し、MSI の入手経路を確認 |
| 自動起動 | スタートアップアプリ、タスクスケジューラの Siemens Software Center | 正規導入の記録と照合し、記録がなければインシデント対応へ |
| EXE と同じフォルダーの DLL | 想定外の DLL、公開ハッシュとの一致 | ファイルを削除せずに保全し、解析を依頼 |
| 境界・DNS のログ | 停止済みの配布元を含む公式 IOC への通信 | 通信元の端末を特定し、端末側の調査へ |
| 正規導入端末 | バージョンが 4.0.9.8 以降か | 4.0.9.8 未満なら更新し、兆候がある場合は更新より調査を優先 |
| 調査結果の記録 | 対象端末数、確認項目、ログの保存期間、IOC の照合日時 | 問題が見つからない場合も確認範囲と限界を記録 |
IOC が見つからないことは、侵害がないことの証明にはなりません。攻撃基盤は短期間で変わる可能性があり、ログの保存期間外の通信や、公表されていない派生の攻撃は検出できません。照合した日時と範囲を記録し、IOC が更新された際に再照合することを推奨します。
修正版 4.0.9.8 への更新と対応判断
侵害の兆候の確認を更新より先に行い、兆候がない正規導入端末を更新します。未導入の端末であっても、判断フローは「対応不要」で終わりません。
影響確認と対応の判断フロー
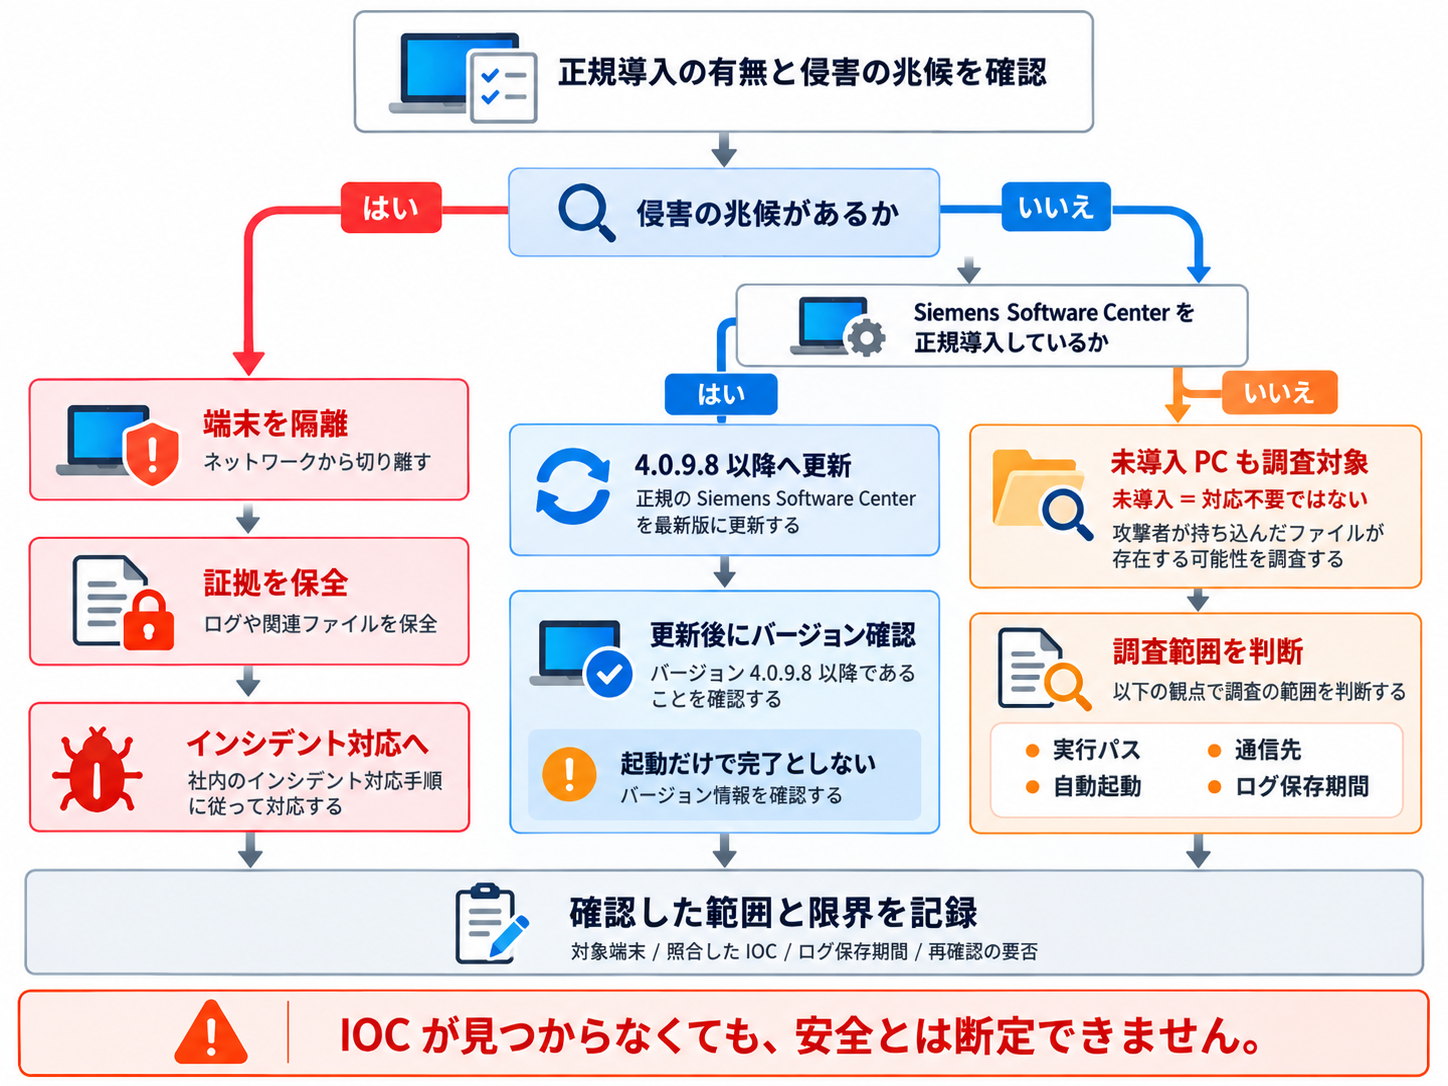
資産管理ツールやソフトウェア配布の記録から、正規に導入している端末を特定します。あわせて、前章の兆候で該当端末を確認します。台帳上の未導入は、侵害調査の対象外とする根拠にしません。
IOC の一致や不審な動作が見つかった端末は、更新よりも隔離、証拠保全、インシデント対応を優先します。詳細は後述の「侵害の兆候が見つかった場合の優先対応」を参照してください。
侵害の兆候が確認されず、4.0.9.8 未満が導入されている端末を更新します。具体的な確認項目は次項で整理します。
未導入の端末も調査対象から外さず、ClickFix 型の攻撃の観測状況、EDR の導入範囲、ログの保存期間を踏まえて、調査する端末と方法を決めます。
問題が見つからない場合も、対象端末、確認項目、照合した IOC の日時、ログの保存期間、検索できなかった範囲を記録します。IOC が見つからないことを、安全確認の完了として扱いません。
正規導入端末の更新と更新後の確認
侵害の兆候が確認されなかった正規導入端末は、4.0.9.8 以降へ更新します。Siemens によると、既存のインストールは次回の起動時に自動で更新されます。最新版は Siemens の公式ダウンロードページからも入手できます。
| 確認項目 | 内容 |
|---|---|
| 現在のバージョン | 資産管理ツールのソフトウェア情報や、Windows の「設定」の「インストールされているアプリ」で確認する |
| 自動更新 | アプリケーションを起動する。更新は起動時に行われるため、長期間起動していない端末は旧バージョンのまま残っている可能性がある |
| 更新完了の確認 | 起動後に改めてバージョンを確認し、4.0.9.8 以降であることを記録する。起動しただけで完了と扱わない |
| 自動更新できない場合 | Siemens の公式ダウンロードページから最新版を入手する。Siemens 以外の配布元から入手しない |
Siemens は、攻撃者が正規の署名付きプログラムを公式以外の経路で配布していたとして、Siemens のソフトウェアは公式の配布元からのみ入手するよう推奨しています。
侵害の兆候が見つかった場合の優先対応
兆候が見つかった端末では、通常の更新作業よりもインシデント対応を優先します。Siemens は、該当 PC を隔離し、プロセスを先に停止してから、スタートアップの登録とタスクを削除し、パスワードをリセットするよう推奨しています。
ファイルや自動起動の登録を削除する前に、組織のインシデント対応手順に沿って証拠を保全することを推奨します。再インストールや更新によって痕跡が上書きされる可能性があるため、調査前に無条件で実行しないでください。
- EDR のネットワーク隔離など、端末の状態を保ったまま通信を遮断できる方法を優先する
- メモリやディスクの保全の要否を、インシデント対応の担当者や外部の専門事業者と判断する
- パスワードのリセットは、侵害が疑われる端末とは別の端末から実施する
- 同じ MSI の入手経路や、同時期に同じ通信先へ接続した端末がないかを確認する
まとめ
CVE-2026-110936 は、Siemens Software Center の DLL 読み込みの不備に起因する脆弱性で、Siemens が実悪用を確認しています。攻撃では正規署名付きの EXE が持ち込まれるため、正規導入端末の更新と、未導入端末を含む侵害調査を別の作業として進めることが重要です。
- 影響を受けるのは Siemens Software Center 4.0.9.8 未満のすべてのバージョンです。
- CVSS v3.1 は 6.7、v4.0 は 8.4 で、ローカル攻撃を前提とする脆弱性です。
- 攻撃者は正規署名付きの EXE に不正な DLL を組み合わせて持ち込んでいます。
- Siemens は自社の製品や配信経路が侵害された認識はないと説明しています。
- 未導入の PC も、公表された兆候で侵害の有無を確認する対象になります。
- 正規導入端末は起動後にバージョンを確認し、4.0.9.8 以降であることを記録します。
- IOC が見つからない場合も、確認した範囲と限界を記録しておくことを推奨します。
以上、最後までお読みいただきありがとうございました。