はじめに
2026 年 10 月 16 日、CISA は Fortinet 製品の CLI に存在するパストラバーサルの脆弱性 CVE-2025-61624 を Known Exploited Vulnerabilities(KEV)カタログに追加しました。Fortinet がアドバイザリー FG-IR-26-122 として 2026 年 4 月 14 日に公開済みの脆弱性ですが、その後 Palo Alto Networks Unit 42 が、FortiManager の侵害を起点とした攻撃の中でこの脆弱性が FortiGate の root 権限奪取に使われ、新たなマルウェア PEERSTITCH が展開されたことを報告しています。
CVSS は Medium で、悪用には管理者としての認証が必要です。そのため 4 月の公開時点では優先度を下げた環境もあると考えられますが、実際の攻撃では漏えいした管理者認証情報と組み合わせて悪用されています。本記事では、影響の有無を判断するための確認手順と、侵害を疑う場合の調査観点を整理します。
- CVE-2025-61624 の仕組みと、悪用に必要な管理者権限の条件
- 製品・系列ごとの影響バージョンと修正版、仮想パッチの位置付け
- FortiGate で実施できる読み取り系の影響確認手順
- Unit 42 が報告した FortiManager 侵害から PEERSTITCH 展開までの流れ
- 侵害の痕跡を確認する観点と、更新後に必要な対策
結論として、FortiOS 7.6.0~7.6.4、7.4.0~7.4.9 と、7.2・7.0・6.4 の全バージョンが影響を受けます。認証なしで単独悪用できる脆弱性ではありませんが、管理者認証情報が漏えいしている環境では、FortiOS の管理者権限から OS の root 権限へ到達する手段として悪用されています。修正版への更新に加え、FortiManager を含む管理基盤の侵害有無と、Auto Script・管理操作ログ・クラッシュログの確認を並行して進めることを推奨します。
CVE-2025-61624 とは|悪用に必要な権限と影響
CVE-2025-61624 は、FortiOS、FortiPAM、FortiProxy、FortiSwitchManager の CLI に存在するパストラバーサル(CWE-22)の脆弱性です。細工した引数を既存の CLI コマンドへ渡すことで、本来書き込めない場所へのファイル書き込みや削除が可能になります。
参考: Fortinet PSIRT(FG-IR-26-122)
“may allow a privileged attacker to achieve arbitrary write or delete files”
(特権を持つ攻撃者が、任意のファイルの書き込みまたは削除を行える可能性がある)
https://fortiguard.fortinet.com/psirt/FG-IR-26-122
| 項目 | 内容 |
|---|---|
| CVE | CVE-2025-61624 |
| Fortinet アドバイザリー | FG-IR-26-122(Path Traversal in CLI) |
| 種別 | パストラバーサル(CWE-22) |
| 攻撃の前提 | 認証済みの管理者(Attack Type: Authenticated) |
| 影響(Fortinet の分類) | Escalation of privilege |
| CVSS v3.1(Fortinet PSIRT) | Base 6.0 / Temporal 5.4(Medium) |
| Fortinet の初回公開 | 2026 年 4 月 14 日 |
| Known Exploited(Fortinet PSIRT) | Yes |
| CISA KEV 追加日 / 期限 | 2026 年 10 月 16 日 / 2026 年 10 月 19 日 |
| ランサムウェアでの使用(KEV) | Unknown |
CVSS の値は情報源により表記が異なります。Fortinet PSIRT は Base Score 6.0、Temporal Score 5.4 を掲載しています。CVE レコード(CNA: Fortinet)の baseScore 欄は 5.4 ですが、併記されたベクターに Temporal 指標(E:P/RL:O/RC:C)が含まれており、この値は PSIRT の Temporal Score と一致します。本記事では Fortinet PSIRT の評価を採用します。
攻撃成立の前提条件
CVE レコードの説明では、悪用には admin プロファイルを持ち、少なくとも読み書き(read-write)権限がある認証済みアカウントが必要とされています。インターネットから認証なしで直接成立する攻撃ではありません。一方で、管理者パスワードの漏えい、他の脆弱性による認証回避、管理基盤の侵害などで管理者権限を得た攻撃者にとっては、侵害を深める手段になります。
FortiOS の管理者権限と root 権限の違い
FortiOS の管理者は、super_admin であっても、Fortinet が用意した制限付きの管理 CLI の範囲で操作します。シェルは提供されず、ファイルシステムや稼働中のプロセスを直接操作することはできません。Unit 42 は、この境界を越えて基盤 OS の root 権限へ到達するために CVE-2025-61624 が使われたと報告しています。
参考: Unit 42(Palo Alto Networks)
“to escalate from FortiOS administrative access to root on the underlying firewall operating system”
(FortiOS の管理者アクセスから、基盤となるファイアウォール OS の root 権限へ昇格するために)
https://unit42.paloaltonetworks.com/fortimanager-cve-2024-47575-peerstitch-malware/
Unit 42 の分析では、問題の箇所は Auto Script(config system auto-script)の処理です。スクリプトのオブジェクト名が検証されないため、../ を含む名前を付けるとスクリプト本文が想定外の場所に書き込まれ、Auto Script エンジンの権限で実行されるとしています。root で動作するデーモンの設定ファイルや起動スクリプトを書き換えられれば、管理 CLI では本来できない任意のプログラム実行につながります。なお、Fortinet の公式説明は「書き込みまたは削除」であり、Unit 42 は「root としての読み書き」と記述しています。具体的に脆弱なコマンドを Fortinet は公表していません。
影響を受けるバージョンと修正版
Fortinet PSIRT の記載に基づく影響範囲と対応は次のとおりです(2026 年 10 月 18 日時点)。7.2 以前の FortiOS など「修正済みリリースへの移行」とされた系列には、同じ系列内の修正版がありません。
| 製品 | 系列 | 影響バージョン | 対応 |
|---|---|---|---|
| FortiOS | 7.6 | 7.6.0~7.6.4 | 7.6.5 以降へ更新 |
| FortiOS | 7.4 | 7.4.0~7.4.9 | 7.4.10 以降へ更新 |
| FortiOS | 7.2 / 7.0 / 6.4 | 全バージョン | 修正済みリリースへ移行 |
| FortiProxy | 7.6 | 7.6.0~7.6.4 | 7.6.5 以降へ更新 |
| FortiProxy | 7.4 | 7.4.0~7.4.11 | 7.4.12 以降へ更新 |
| FortiProxy | 7.2 / 7.0 | 全バージョン | 修正済みリリースへ移行 |
| FortiPAM | 1.8 | 影響なし | 対応不要 |
| FortiPAM | 1.7 | 1.7.0 | 1.7.1 以降へ更新 |
| FortiPAM | 1.6~1.0 | 全バージョン | 修正済みリリースへ移行 |
| FortiSwitchManager | 7.2 | 7.2.0~7.2.7 | 7.2.8 以降へ更新 |
| FortiSwitchManager | 7.0 | 7.0.0~7.0.6 | 7.0.7 以降へ更新 |
CVE レコードの対処欄には、FortiSASE については Fortinet 側で修正済みのため利用者の対応は不要との記載があります。また、Siemens が追加した情報として、FortiGate NGFW を搭載する RUGGEDCOM APE1808 も影響を受ける製品として登録されています。該当製品を運用している場合は、Siemens のアドバイザリーもあわせて確認してください。
系列をまたぐ更新では、現行バージョンから目標バージョンへ直接更新できるとは限りません。PSIRT も Fortinet のアップグレードパスツールの利用を案内しています。確認方法は『FortiGate アップグレードパスの確認方法|更新前の判断と注意点』で解説しています。
仮想パッチ FG-VD-59270.0day の位置付け
PSIRT には、仮想パッチ「FG-VD-59270.0day」が FMWP データベースのバージョン 25.120 で提供されていると記載されています。FortiOS の管理者ガイドでは、FMWP(Firmware Virtual Patch)データベースを Local-in Policy の virtual-patch 設定で FortiGate 宛ての管理通信に適用する仕組みが説明されており、利用には有効な FMWR(Firmware)ライセンスが必要です。
ただし、仮想パッチが提供されていることと、今回のような管理 CLI 経由の悪用を防げることは別の問題です。PSIRT にはこのシグネチャの適用条件や、どの通信を検査し、どの経路の操作を防げるのかは記載されておらず、調査時点では公式情報から防御範囲を確認できていません。Unit 42 の事例では、攻撃者は正規の管理者認証情報や管理基盤を経由して操作しています。仮想パッチは更新までの暫定的なリスク低減策として扱い、修正版への更新の代わりにはしないことを推奨します。設定手順は『FortiGate 仮想パッチの設定手順|FortiOS 脆弱性の暫定緩和』を参照してください。
FortiGate での影響確認方法
次の手順は、設定を変更しない表示系コマンドで構成しています。コマンドの構文は FortiOS の CLI リファレンス(config system auto-script ほか)で確認したものです。VDOM を有効にしている環境では、config global で表示されるグローバル設定側も確認してください。
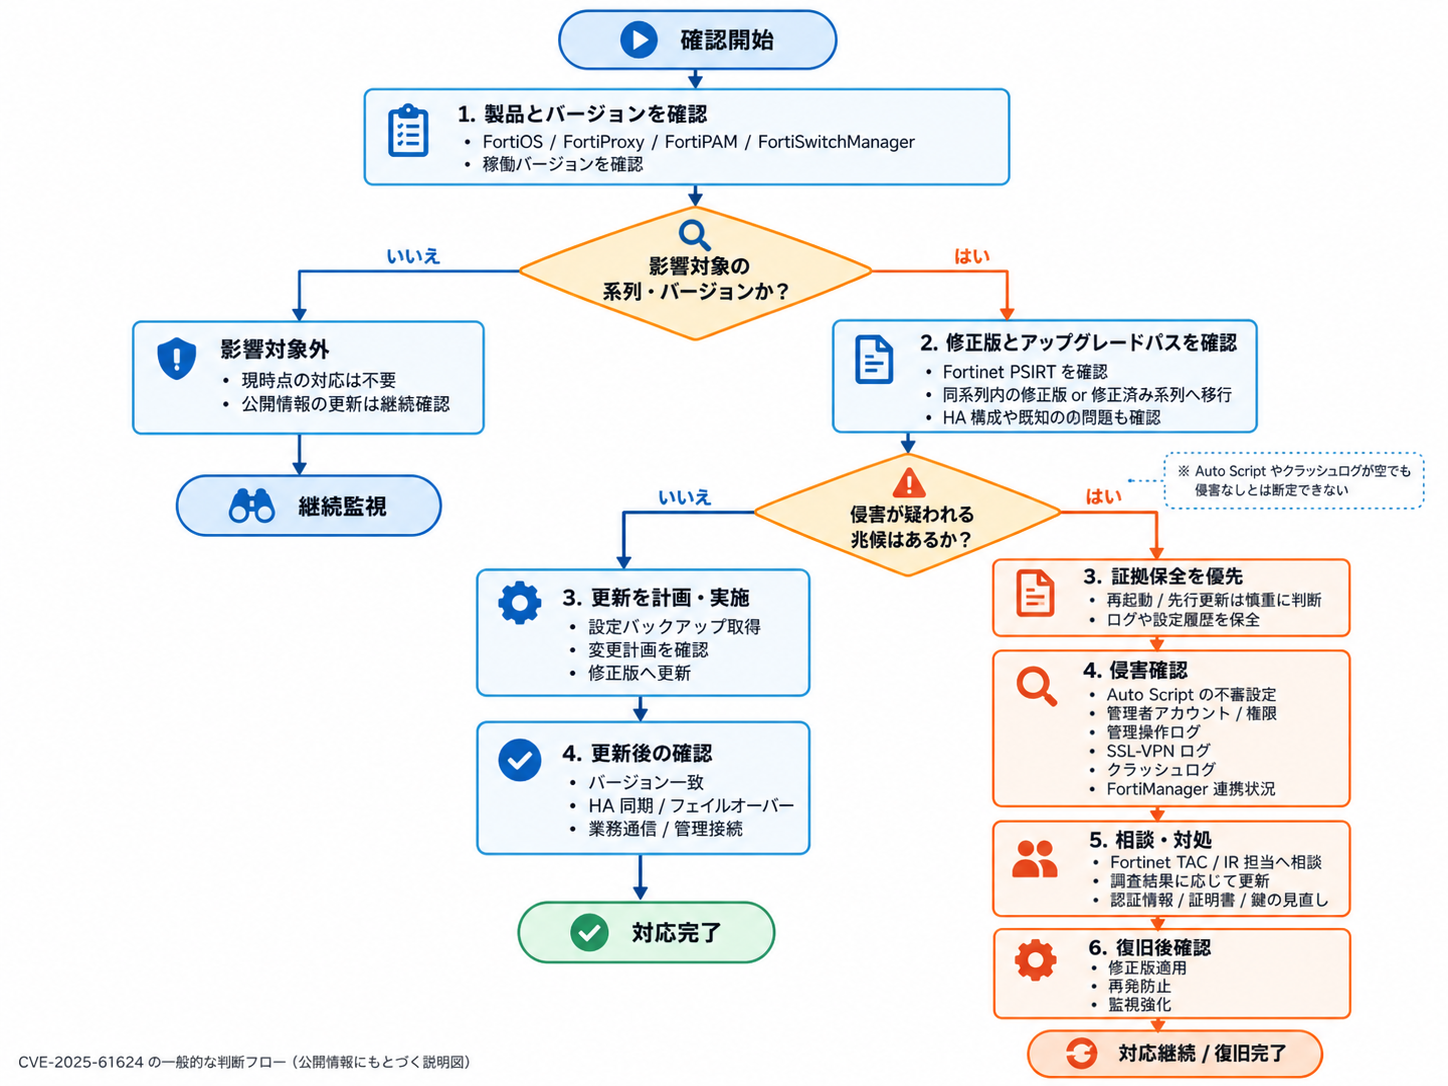
出力の Version 行で、稼働中の FortiOS バージョンを確認し、前述の影響範囲と照合します。HA 構成では各メンバーのバージョンを確認します。
get system status登録されている Auto Script の名前と内容を確認します。運用上作成した覚えのないスクリプトや、名前に ../ のようなパス表記を含むものがないかを確認します。
show system auto-script管理者アカウントの一覧、割り当てられた管理プロファイル、Trusted Host の設定を確認します。不明なアカウントや、運用上不要な読み書き権限を持つアカウントがないかを確認します。
show system adminshow system accprofileFortiManager による集中管理を利用している場合は、接続先が想定どおりの FortiManager になっているかを確認します。あわせて、FortiManager 自体のバージョンと、過去の FortiManager 脆弱性への対応状況も確認します。
show system central-management
Auto Script が登録されていないことだけで、侵害がないと判断しないでください。Unit 42 の事例では、攻撃者は悪用に使った Auto Script や不正な管理者アカウントを実行後すぐに削除しています。設定の現状に加えて、次の章で紹介する履歴やログの確認が必要です。
実際の攻撃事例と PEERSTITCH
Unit 42 は 2026 年 10 月 14 日、通信系のマネージドサービス事業者で 2024 年 9 月に発生した多段階の侵入を報告しました。攻撃グループは CL-STA-0954(UNC5820 とも呼ばれる)として追跡されています。CVE-2025-61624 は初期侵入ではなく、侵入後の権限昇格に使われた脆弱性です。
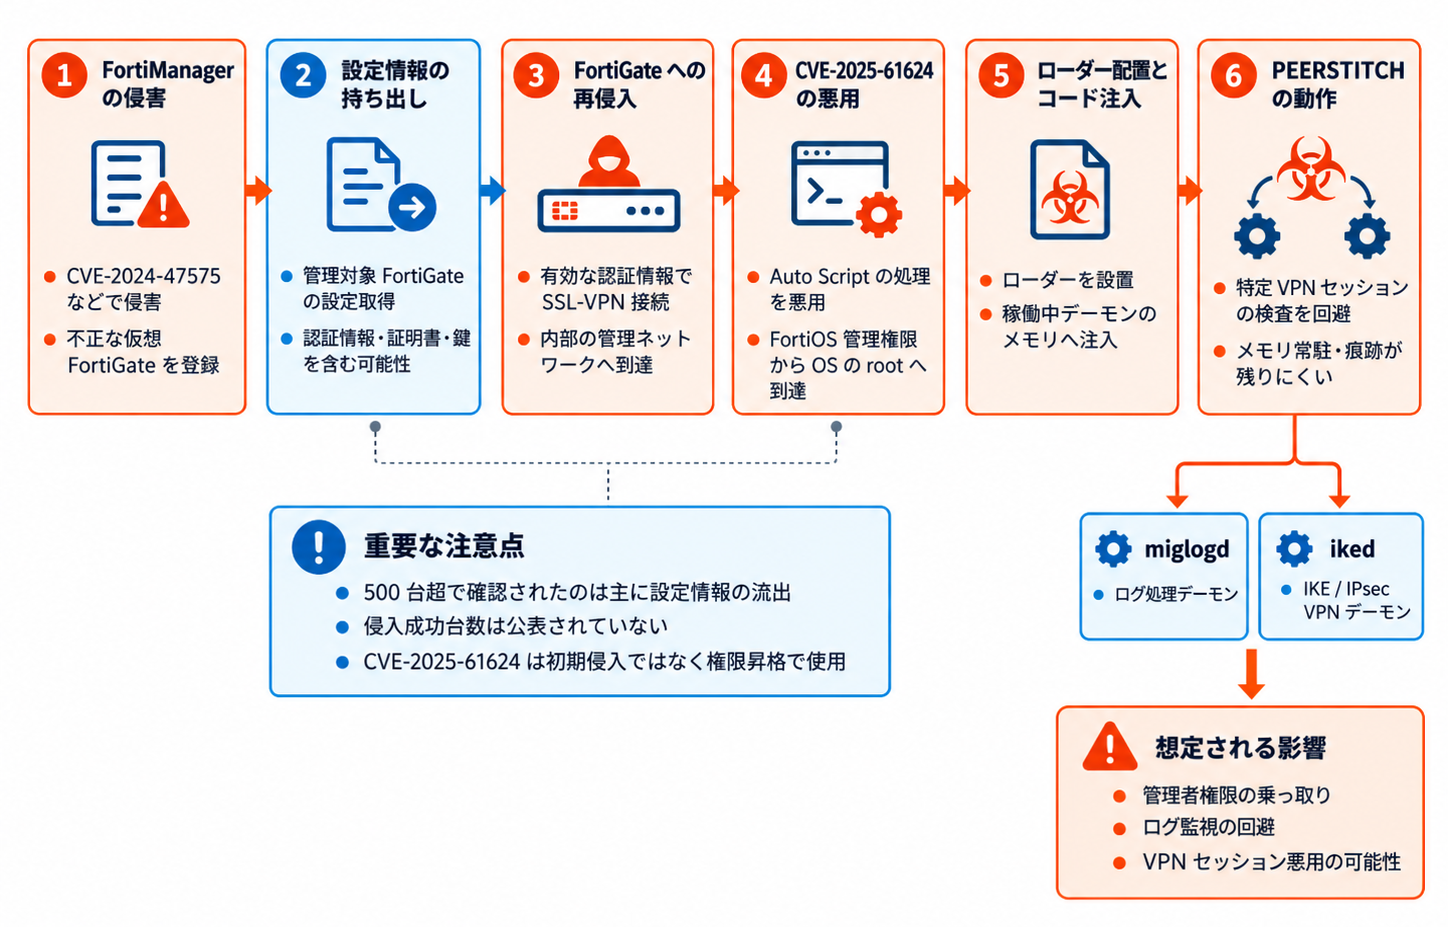
FortiManager の侵害から PEERSTITCH 展開までの流れ
| 段階 | Unit 42 の報告内容 | 関係する脆弱性 |
|---|---|---|
| 1. 初期侵入 | 集中管理用の FortiManager を侵害し、不正な仮想 FortiGate を登録 | CVE-2024-47575(FortiManager) |
| 2. 情報の窃取 | 500 台超の管理対象 FortiGate の設定、認証情報の暗号文、証明書と秘密鍵などを含むアーカイブを持ち出し | 同上 |
| 3. 偵察 | 侵害した FortiManager から配下の FortiGate へパケットキャプチャ設定を配信し、通信を傍受 | – |
| 4. 再侵入 | 攻撃者が正規の認証情報を使って境界の FortiGate に SSL-VPN 接続。Unit 42 は、持ち出された設定内の管理者と SSL-VPN のパスワードが復元可能であることを自ら検証(攻撃者自身の復元方法は報告に明記なし) | – |
| 5. 権限昇格 | 一部の FortiGate で Auto Script のパストラバーサルを悪用し、root 権限でローダーを設置 | CVE-2025-61624 |
| 6. PEERSTITCH の展開と遠隔操作経路の確保 | メモリ常駐型の PEERSTITCH を展開。これとは別に、Apache の mod_md(ACME)を悪用したリバースシェルを設置 | CVE-2025-61624 |
| 7. 痕跡の消去 | ログ関連デーモンの停止、クラッシュログの消去、Auto Script や不正アカウントの削除 | – |
読み違えやすい点として、500 台超の FortiGate について確認されたのは設定情報と認証情報の流出であり、500 台超への侵入ではありません。Unit 42 は調査範囲を事業者自身の環境に限っており、事業者が管理していた顧客ネットワークは調査していないと明記しています。CVE-2025-61624 が悪用された台数についても「一部のファイアウォール」とされ、具体的な数は公表されていません。
観測事実と Unit 42 の評価の区別
| 区分 | 内容 |
|---|---|
| 観測事実として報告 | FortiManager の侵害、設定アーカイブの持ち出し、正規の認証情報による SSL-VPN 接続、Auto Script の悪用、PEERSTITCH の展開、痕跡消去。パスワードが復元可能であることは Unit 42 自身の検証結果 |
| 中程度の確度の評価 | FortiGateCloud という名前の管理者による設定取得は、攻撃者が FGFM で FortiManager になりすましたもの。管理トンネルの断続的な切断は、監視を妨げるため意図的に起こされたもの |
| 可能性として言及 | なりすましや切断に CVE-2024-26009、CVE-2024-26008 が使われた可能性(ログからは確認できず) |
| 帰属 | 侵入後の活動の一部が、国家支援が疑われる攻撃者の侵入事例と重なるとの記述にとどまる |
PEERSTITCH の仕組みと検出が難しい理由
PEERSTITCH は ARM64 向けの Linux 実行ファイルで、実行中の FortiOS デーモン 2 つのメモリにコードを注入して動作します。注入先は次のデーモンです。
- miglogd
-
システムログとトラフィックログを処理する中心的なログデーモンです。
- iked
-
IKE / IPsec VPN の鍵交換などを処理するデーモンです。
Unit 42 によると、注入されたコードは両デーモンを通過する正規のデータの中から特定の目印を探し、見つかったセッションの識別子をもう一方のデーモンのメモリへ直接書き込みます。iked 側はその識別子に一致する VPN セッションについて、FortiOS の既定のセキュリティ検証を迂回する分岐を通ります。
注入後は実行ファイルをディスクから削除し、待ち受けポートも外部への通信も自ら作りません。このため、ファイルの有無を調べる検査やポートスキャン、通信の監視では見つけにくいと Unit 42 は説明しています。また、メモリ上にのみ存在するという性質から、再起動やファームウェア更新で痕跡そのものが失われる可能性がある点にも注意が必要です(編集部の推論)
侵害の痕跡を確認する方法
Unit 42 の報告をもとに、管理者が確認できる観点を整理します。侵害の疑いがある場合は、再起動やファームウェア更新の前に証拠保全を優先してください。ログの収集方法と長期保存の設定は「FortiGate ログ管理とフォレンジックの手順|長期保存と監査設定」で解説しています。
| 確認対象 | 確認する観点 |
|---|---|
| 設定の変更履歴 | FortiManager のリビジョン履歴や設定バックアップを比較し、名前に ../ を含む Auto Script が過去に存在しなかったか |
| 管理操作ログ(イベントログ) | 想定外の送信元からの管理者ログイン、不明な管理者アカウントの作成と削除、FortiGate Cloud を利用していないのに FortiGateCloud という名前のアカウントが操作していないか |
| SSL-VPN のログ | 通常と異なる送信元からの、正規アカウントによる接続がないか |
| パケットキャプチャ設定 | 運用で設定していないキャプチャ設定が配信されていないか(報告では TFTP、RADIUS、LDAP などが対象) |
| クラッシュログ | miglogd、iked、syslogd の Signal 11(Segmentation fault)がないか。ログが不自然に消えていないか |
| ログ転送の欠落 | FortiAnalyzer や Syslog サーバーへのログ転送が、特定の時間帯だけ途切れていないか |
| 通信ログ | Unit 42 が公開した IoC の IP アドレスや URL との通信がないか |
クラッシュログは次のコマンドで表示できます。Fortinet Community の技術記事によると、クラッシュログを消去する diagnose debug crashlog clear は FortiOS 7.4.10 と 7.6.5 から削除されています。脆弱なバージョンでは攻撃者が消去できるため、クラッシュログが空であることも侵害なしの根拠にはなりません。
diagnose debug crashlog readIoC(ハッシュ値、ファイル名、IP アドレス、URL)と YARA ルールは、Unit 42 の報告に掲載されています。転載による更新漏れを避けるため、本記事では一覧を掲載しません。照合する際は報告の最新版を参照してください。
通常の CLI では確認できない項目
Unit 42 が示す検出手法のうち、デーモンのメモリマップの確認、コード領域の改ざん検査、/proc 経由のメモリ書き込みの監査は、OS のシェルや専用のフォレンジック手段を前提としたものです。FortiOS の管理 CLI から利用者が実施できる作業ではありません。侵害の疑いがある場合は、Fortinet のサポート(TAC)やインシデント対応の専門家へ相談し、調査手順の指示を受けることを推奨します。
推奨対策と更新後の確認
基本の対応は修正版への更新です。そのうえで、今回の攻撃が管理者認証情報と管理基盤を起点にしている点を踏まえ、管理面の保護をあわせて見直します。
修正版への更新と HA 環境での確認
- 更新前に設定のバックアップを取得し、アップグレードパスとリリースノートの既知の問題を確認します。
- 侵害の疑いがある場合は、更新より先に証拠保全と調査の要否を判断します。
- HA 構成では、更新後に全メンバーのバージョンが一致していること、同期状態、フェイルオーバーの挙動、業務通信の疎通を確認します。
- FortiManager で管理している場合は、FortiManager 側の対応バージョンと、管理対象として正しく認識されているかを確認します。
管理者権限と管理アクセスの保護
- 読み書き権限を持つ管理者アカウントを必要最小限にし、不要なアカウントを削除します。
- 管理インターフェースへのアクセス元を Trusted Host や Local-in Policy で限定します。
- FortiManager を最新の修正版に保ち、管理用の通信をインターネットから到達できない経路に置きます。
管理アクセスの制限方法は『FortiGate 管理アクセス制限の手順|Trusted Host と Local-in-Policy』で解説しています。
侵害の可能性がある場合はファームウェア更新だけで完了としない
Unit 42 は、管理基盤が侵害された時点で、そこに保存されていた認証情報と証明書は侵害されたものとして扱うべきだと結論付けています。持ち出された信頼情報は、更新して無効化するまで有効なままです。FortiManager や FortiGate の侵害が疑われる場合は、ファームウェア更新に加えて、管理者と SSL-VPN のパスワード、VPN の事前共有鍵、証明書と秘密鍵の更新を計画してください。メモリ常駐型のマルウェアが関係するため、復旧方法は調査結果をもとに Fortinet サポートと相談して決めることを推奨します。
KEV の対応期限 2026 年 10 月 19 日は、CISA の拘束的運用指令(BOD 26-04)に基づく米国連邦政府機関向けの期限です。日本の一般企業に法的な期限が課されるものではありませんが、KEV では今回の脆弱性に「フォレンジックトリアージが必要」と付記されており、更新前に侵害の有無を確認する重要性を示しています。
まとめ
CVE-2025-61624 は管理者権限を前提とする脆弱性ですが、管理基盤の侵害や認証情報の漏えいと組み合わさることで、FortiGate の root 権限奪取に悪用されました。修正版への更新と並行して、管理面の侵害有無を確認することが対応の中心になります。
- FortiOS は 7.6.0~7.6.4、7.4.0~7.4.9 と 7.2・7.0・6.4 系列の全バージョンが影響対象
- 悪用には読み書き権限を持つ管理者としての認証が必要です。
- Unit 42 の事例では FortiManager 侵害後の権限昇格に使われました。
- 500 台超で確認されたのは設定流出であり、侵入台数ではありません。
- Auto Script やクラッシュログが空でも侵害なしとは判断できません。
- 仮想パッチは暫定策であり、修正版への更新が基本の対応
- 侵害が疑われる場合は認証情報と証明書の更新まで計画します。
以上、最後までお読みいただきありがとうございました。