はじめに
本記事の情報は、2026 年 10 月 21 日 8:00(日本時間)時点で確認したものです。PHP 公式の修正版はまだ公開されていません。公式の詳細発表後に、内容を更新します。
PHP のセキュリティチームは 2026 年 10 月 20 日、重大な脆弱性 2 件に対応するセキュリティリリースを事前に予告しました。公開予定は 2026 年 10 月 21 日 14:00 UTC(日本時間 10 月 21 日 23:00)で、深刻度は 2 件とも CVSS v4.0 で 9.2 とされています。
一方で、影響バージョン、技術的な原因、修正版は、公式の詳細発表まで公表されていません。CVE-2026-109618 と CVE-2026-109619 という識別番号や、リモートコード実行(RCE)、PHP 5 以降への影響といった情報は、主に watchTowr など第三者の報告に基づくものです。本記事では、公式の詳細発表前の情報をもとに、公式が確認した事実と未確認の報告を分けて整理します。
参考: PHP 公式(Upcoming Critical PHP Security Release)
“It is scheduled for Wednesday, 21 October 2026 at 14:00 UTC.”
(2026 年 10 月 21 日(水)14:00 UTC に予定されています。)
https://www.php.net/archive/2026.php#2026-10-20-1
- PHP 公式の予告内容と、第三者の報告で未確認の点
- 現時点の PHP のサポート状況と、影響バージョンを判断するときの注意点
- WordPress・Linux・Docker 別の PHP バージョン確認方法
- 今すぐできる準備と、修正版の公開後に必要となる対応
- 修正版をすぐ適用できない場合に検討する対応
結論として、修正版が公開される前の今のうちに、PHP が動いている環境と更新担当者を洗い出し、公開後すぐに更新できる状態を整えることが最優先です。影響バージョンは公式発表で確定するため、第三者の報告だけで「影響なし」「すべて影響」と判断せず、公開後は PHP 公式、または利用している配布元(OS ベンダー、ホスティング事業者、コンテナイメージ)の修正版を確認してください。
CVE-2026-109618 と CVE-2026-109619 とは
2 件の脆弱性について現時点で公開されている情報は、出典によって範囲が異なります。まず、誰が何を述べているかを分けて確認します。
PHP 公式・watchTowr・CERT-EU の発表内容
| 項目 | PHP 公式(予告) | watchTowr | CERT-EU(2026-018) |
|---|---|---|---|
| CVE 番号 | 予告文に記載なし | CVE-2026-109618、CVE-2026-109619 | CVE-2026-109618、CVE-2026-109619 |
| 深刻度 | 2 件とも CVSS v4.0 9.2 | CEO が BleepingComputer に「CVSS 10」と説明(FAQ の v3.1 欄は 0.0 表示) | CVSS 9.2 |
| 脆弱性の種類 | 重大な脆弱性(種類は未公表) | RCE と報告 | RCE につながる可能性(リーク情報に基づく) |
| 影響バージョン | 修正版リリース時に公表 | PHP 5 以降と報告(公式未確認と明記) | PHP 5 以降に影響する可能性 |
| 悪用状況 | 記載なし(悪用確認時は前倒し公開の可能性) | 悪用は報告されていない | 記載なし |
| 推奨対応 | 今のうちに準備し、公開後すぐ更新 | 公式発表を確認し、公開後すぐ適用 | 即時適用の準備。困難な場合は公開アプリケーションの隔離を検討 |
PHP 5 以降への影響について、watchTowr 自身も公式の確認が取れていないことを明記しています。
参考: watchTowr(PHP Remote Code Execution FAQ)
“though no vendor advisory has confirmed this yet”
(ただし、ベンダーのアドバイザリではまだ確認されていない)
https://watchtowr.com/intelligence/php-cve-2026-109618-faq/
また、watchTowr の FAQ は公式発表を 10 月 22 日と記載していますが、PHP 公式の予告は 10 月 21 日 14:00 UTC です。日程は PHP 公式の予告を基準にしてください。BleepingComputer の報道によると、watchTowr は CVE-2026-109618 を再現できたと考えていますが、技術情報は修正版の公開まで出さない方針です。
未公表の項目と判断の注意点
2 件とも、対象コンポーネント、認証の要否、成立に必要な設定や拡張、影響を受ける処理、CVSS ベクターは未公表です。また、CVE-2026-109618 / 109619 という番号と、PHP 公式が予告した 2 件との対応関係は、PHP 公式ではまだ確認されていません。
CERT-EU は CVSS 9.2 という値に触れ、認証不要の RCE の可能性に言及しています。これは CERT-EU の見解であり、PHP 公式が攻撃条件を確認・公表したものではありません。CVSS のスコアだけでは、認証の要否や攻撃の成立条件は判断できません。「認証不要で任意の PHP サーバーへ侵入できる」「WordPress サイトがすべて影響を受ける」と断定できる情報は、現時点ではありません。
CVE レコード(CVE.org、NVD)の詳細と CISA KEV への掲載は、現時点で確認できていません。watchTowr の FAQ も、KEV は未掲載と表示しています。
影響を受ける PHP バージョンと環境
公式の影響バージョンと修正版は、修正版のリリースと同時に公表されます。現時点で確認できるのは、PHP 公式のサポート状況と、2026 年 9 月 24 日にリリースされた各系列の最新版です。
| 系列 | サポート状況(現時点) | セキュリティサポート期限 | 現行の最新版 | 今回の影響 / 修正版 |
|---|---|---|---|---|
| PHP 8.5 | アクティブサポート | 2029 年 12 月 31 日 | 8.5.11 | 公式発表待ち |
| PHP 8.4 | アクティブサポート | 2028 年 12 月 31 日 | 8.4.26 | 公式発表待ち |
| PHP 8.3 | セキュリティ修正のみ | 2027 年 12 月 31 日 | 8.3.35 | 公式発表待ち |
| PHP 8.2 | セキュリティ修正のみ | 2026 年 12 月 31 日 | 8.2.34 | 公式発表待ち |
| PHP 8.1 以前 | サポート終了 | 終了済み | ― | サポート方針上、本家の修正対象外 |
表の「現行の最新版」は 9 月 24 日に公開されたリリースで、今回の脆弱性の修正版ではありません。現行の最新版を適用済みの環境でも、今回の修正版は別途適用が必要になる見込みです。
サポート終了系列(PHP 8.1 以前)を使っている場合
PHP 公式は、サポートが終了した系列の利用者に対し、できるだけ早いアップグレードを求めています。
参考: PHP 公式(Supported Versions)
“they may be exposed to unpatched security vulnerabilities”
(修正されていないセキュリティ脆弱性にさらされる可能性がある)
https://www.php.net/supported-versions.php
PHP 8.1 以前を使う環境では、サポート対象系列への移行計画を前倒しで検討してください。SNS などでは「修正は PHP 8 系のみ」とする情報も出ていますが、公式発表では確認できていません。OS ベンダーなどが独自に長期サポートを提供している場合は、次項のとおり配布元の情報を確認します。
OS ベンダーのバックポートとバージョン表記
Linux ディストリビューションの PHP パッケージは、本家の新しいバージョンへ上げずに、修正だけを取り込む(バックポートする)ことがあります。例えば Red Hat は、2026 年 6 月 30 日の RHSA-2026:33449 で、RHEL 9 の php-8.0.30 パッケージに CVE-2026-6722 の修正を提供しています。
このため、php -v の表示が本家の修正版より古く見えても、未修正とは限りません。OS パッケージの PHP は、本家のバージョン番号ではなく、ディストリビューションのセキュリティアドバイザリに記載されたパッケージバージョンで判断してください。逆に、本家の修正版が公開されていても、ディストリビューションの修正パッケージが公開されるまでは、パッケージ更新だけでは修正されません。
PHP の利用状況とバージョン確認方法
PHP のバージョンの確認方法と更新の担当者は、利用形態によって異なります。まず、自社の環境がどの形態に当たるかを整理してください。
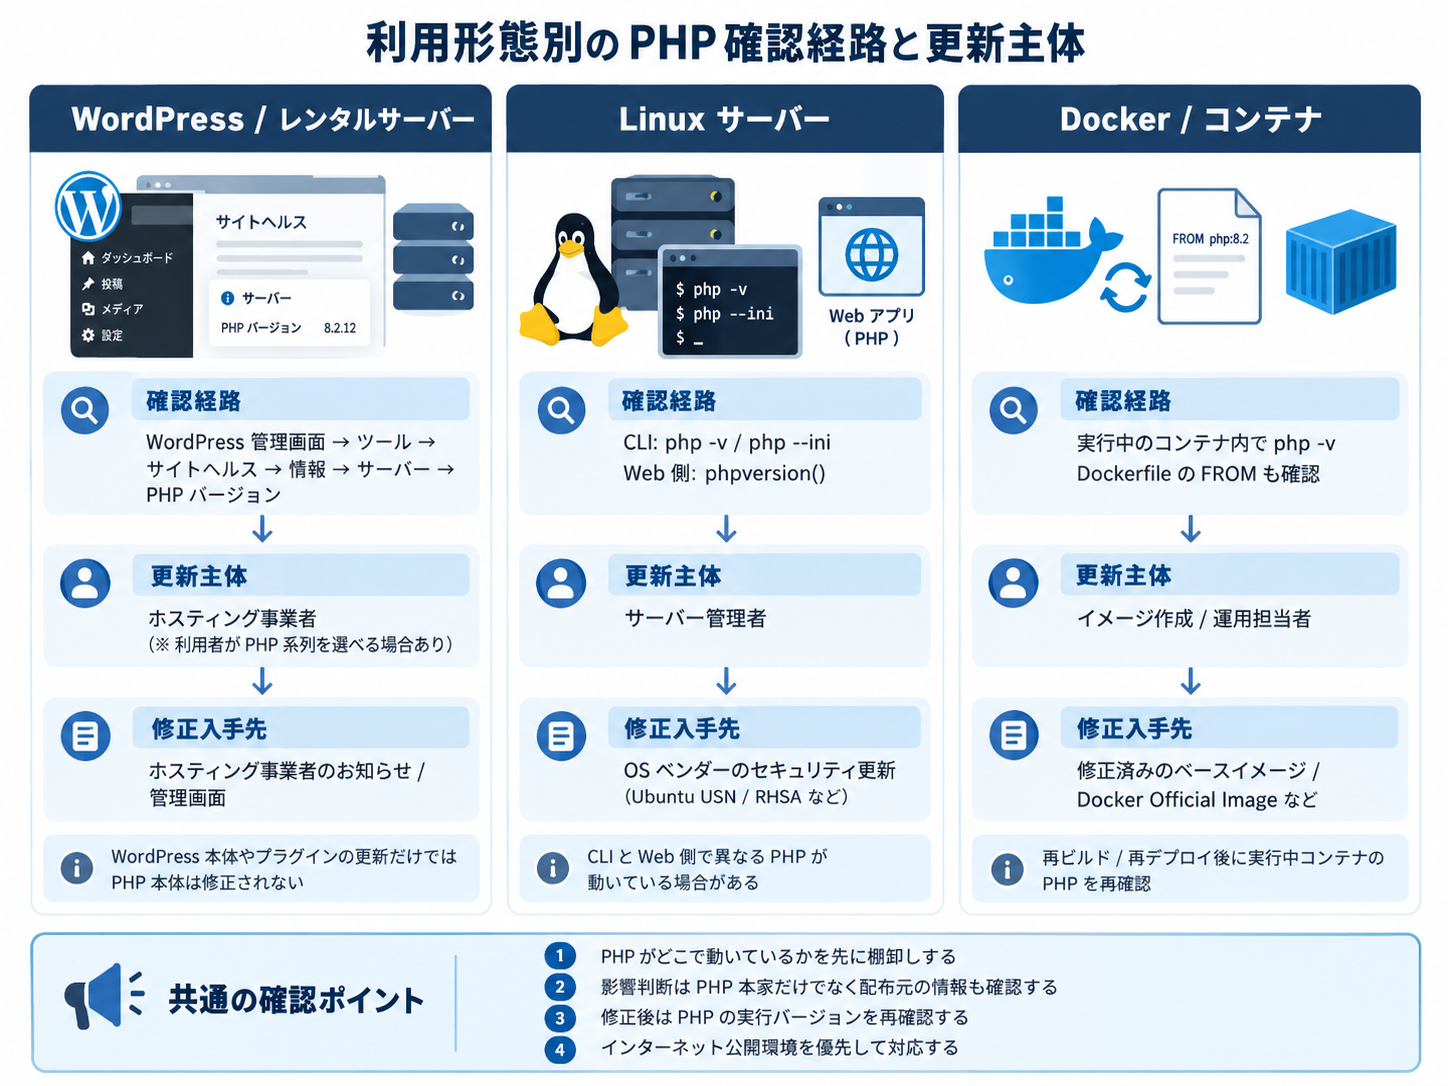
| 利用形態 | PHP の更新主体 | バージョンの確認先 | 修正の入手先 |
|---|---|---|---|
| WordPress(レンタルサーバー) | ホスティング事業者(系列の選択は利用者の場合あり) | サイトヘルス、ホスティング管理画面 | ホスティング事業者 |
| Linux サーバー(OS パッケージ) | サーバー管理者 | php -v、パッケージ一覧、Web 側の実行環境 | ディストリビューションのセキュリティ更新 |
| Linux サーバー(ソースビルドなど) | サーバー管理者 | php -v、Web 側の実行環境 | PHP 公式の修正版 |
| Docker / コンテナ | イメージの作成・運用担当者 | 実行中のコンテナ内の php -v | 修正済みのベースイメージ |
WordPress・レンタルサーバーで PHP バージョンを確認する
WordPress では、管理画面のサイトヘルスで PHP のバージョンを確認できます。WordPress 公式資料によると、サイトヘルスの「情報」タブにある「サーバー」セクションに、PHP を含むサーバー環境の情報が表示されます。
参考: WordPress.org(Site Health screen)
“Site Health screen is located in your dashboard under Tools > Site Health > Info.”
(サイトヘルス画面は、ダッシュボードの「ツール」 > 「サイトヘルス」 > 「情報」にあります。)
https://wordpress.org/documentation/article/site-health-screen/
同資料は、サーバー設定の変更にはホスティング事業者への問い合わせが必要な場合があるとしています。WordPress 本体、テーマ、プラグインを更新しても、PHP 本体の脆弱性は修正されません。レンタルサーバーでは PHP の修正版をホスティング事業者が適用するのが一般的なため、事業者のお知らせで今回の脆弱性への対応状況と適用予定を確認してください。管理画面で PHP の系列を選べるサービスでは、サポート終了系列を選んでいないかもあわせて確認します。
Linux サーバー(PHP / PHP-FPM)で PHP バージョンを確認する
コマンドラインでは、php -v で PHP のバージョンを、php --ini で読み込まれている設定ファイルを確認できます(PHP 公式のコマンドラインオプション資料)。
php -v
php --iniただし、php -v が示すのはコマンドライン(CLI)の PHP で、Web サーバーが実行する PHP-FPM や Apache モジュールの PHP とは異なる場合があります。複数のバージョンを併存させている環境では、Web サイトごとに使われているバージョンを確認してください。
Web 側の実行環境は、phpversion() で確認できます。PHP 公式マニュアルでは、この関数は実行中の PHP のバージョンを返すとされています。次の内容の一時ファイルを、アクセスを制限した場所に配置して確認します。
<?php echo phpversion();
確認用のファイルは、確認後すぐに削除してください。バージョン情報を外部から閲覧できる状態で残すと、攻撃者に有利な情報を与えることにつながります。
Ubuntu / Debian 系で OS パッケージの PHP を利用している場合は、dpkg -l で導入済みのパッケージとバージョンを確認できます(Ubuntu のパッケージ管理資料)。PHP 関連のパッケージに絞る場合は、次のように実行します。
dpkg -l | grep phpRHEL 系などほかのディストリビューションでは、各ベンダーのパッケージ管理資料に従って確認してください。
Docker / コンテナで PHP バージョンを確認する
コンテナでは、ホスト OS ではなくイメージ内の PHP が実行されます。実行中のコンテナ内のバージョンは、Docker 公式リファレンスにある docker exec で確認できます。CONTAINER はコンテナ名または ID に置き換えてください。
docker exec CONTAINER php -vDocker Hub の php イメージは、Docker コミュニティが管理する Docker Official Image で、PHP 本家が提供するイメージではありません。
参考: docker-library/php(GitHub)
“not to be confused with any official php image provided by php upstream”
(PHP 本家が提供する公式イメージと混同しないこと)
https://github.com/docker-library/php
現時点では、まず実行中のコンテナごとに PHP のバージョンを確認し、使っているベースイメージとタグを記録しておくことを優先してください。コンテナの修正はイメージの更新に依存するため、PHP 公式の修正版の公開後に、利用しているタグのイメージが更新されたかを確認します。サードパーティーのイメージや社内のベースイメージを使っている場合は、それぞれの提供元の更新状況を確認してください。
見落としやすい確認対象
- CLI と Web で異なるバージョンの PHP が動いているサーバー
- 1 台のサーバーで複数の PHP バージョンを併存させている環境
- 開発・検証用に立てたまま、インターネットに公開されているサーバー
- 部門や保守ベンダーが個別に運用し、管理台帳に載っていないサーバー
- 業務パッケージや運用ツールなど、内部に PHP を同梱している製品
- CI / CD やバッチ処理で使う PHP のコンテナイメージ
PHP セキュリティ更新の適用判断と手順
修正版の番号と具体的な更新手順は、PHP 公式の発表後に確定します。ここでは、公開前から進められる準備と、公開後に適用する流れを整理します。
PHP を使う Web サイト、サーバー、コンテナを洗い出し、利用形態、PHP の系列、インターネット公開の有無、更新担当者を一覧にします。ホスティング事業者や保守ベンダーが更新する環境は、連絡先と対応予定の確認方法も整理します。
日本時間 10 月 21 日 23:00 以降、PHP 公式のニュースと PHP のセキュリティアドバイザリで、影響バージョンと修正版を確認します。PHP 公式は、脆弱性の詳細が公開された場合や悪用が確認された場合に、予定より早く公開する可能性があるとしています。OS パッケージやコンテナイメージを使う環境では、ディストリビューションのセキュリティアドバイザリ(Ubuntu の USN、Red Hat の RHSA など)やイメージの更新状況もあわせて確認します。
更新前に、サーバーのスナップショット、設定ファイル、コンテナイメージのタグやダイジェストなど、元の状態へ戻すための情報を確保します。切り戻した場合は脆弱な状態に戻るため、切り戻しは不具合の解消までの一時的な措置として扱ってください。
業務アプリケーションの主要な機能は、ステージング環境で確認してから本番へ適用することをおすすめします。インターネットに公開している重要なシステムは、確認範囲を絞り、適用までの時間を短くする判断も検討してください。
OS パッケージの環境では、修正パッケージの公開後に、対象の OS バージョンと PHP パッケージの配布元(ディストリビューション公式のリポジトリか、サードパーティーのリポジトリか)を確認し、配布元の手順に従って更新します。OS 全体の一括更新は PHP 以外のパッケージにも影響するため、更新範囲を確認してから実施してください。具体的な更新手順は、修正版の公開後に本記事へ追記します。更新後は、PHP-FPM や Web サーバーなど PHP を読み込んでいるサービスが、更新後の PHP で動作している状態にしてください。
コンテナでは、修正済みのベースイメージで再ビルドし、再デプロイします。Docker 公式リファレンスにある --pull オプションは新しいイメージの取得を試行するものですが、取得されたイメージが修正済みであることまでは保証しません。ベースイメージのタグに修正が反映されているかを確認してください。FROM でパッチバージョンやダイジェストを固定している場合は、--pull を付けても更新されないため、Dockerfile の指定を修正済みのものへ書き換える必要があります。
CLI だけでなく、Web 側の実行環境(サイトヘルスや phpversion())と、実行中のコンテナ内のバージョンが修正版になっていることを確認します。OS パッケージの場合は、アドバイザリに記載された修正パッケージのバージョンと照合します。あわせて主要な画面や処理、エラーログを確認し、対象環境ごとの完了状況を棚卸しの一覧に記録します。
修正版をすぐ適用できない場合の対応
現時点で、PHP 公式は回避策を公表していません。CERT-EU は、すぐに修正できない場合の選択肢として、インターネットに公開しているアプリケーションの隔離を挙げています。
参考: CERT-EU(Security Advisory 2026-018)
“consider isolating internet-facing applications from public networks until a fix is available”
(修正が利用可能になるまで、インターネットに面したアプリケーションを公開ネットワークから隔離することを検討する)
https://cert.europa.eu/publications/security-advisories/2026-018/
隔離はサービスの停止を伴うため、業務への影響とあわせて判断します。影響を抑える選択肢として、次の対応を検討してください。
- 公開範囲の縮小
-
管理画面、社内向けアプリケーション、検証環境など、インターネットからのアクセスが不要なものは、送信元 IP アドレスの制限や VPN 経由のアクセスに限定します。
- 不要なサービスの停止
-
使われていない Web サイトや、保守が止まっている PHP アプリケーションは、停止や撤去を検討します。
- 適用の優先順位付け
-
インターネットに公開している環境や、重要なデータを扱う環境から順に修正版を適用できるよう、計画を立てておきます。
- 監視の強化
-
Web サーバーと PHP のエラーログ、想定外のプロセスやファイルの作成を、通常より注意して確認します。
WAF については、技術的な詳細が公表されていないため、今回の脆弱性を防げるかどうかは現時点では判断できません。WAF ベンダーが対応するシグネチャーを公表した場合も、修正版を適用するまでの補助的な対策として扱い、修正版の適用を優先してください。
まとめ
PHP 公式は、CVSS v4.0 9.2 の脆弱性 2 件を修正するセキュリティリリースを、日本時間 10 月 21 日 23:00 に予定しています。影響バージョンと修正版は公式発表で確定するため、第三者の報告と区別しながら、公開後すぐに更新できる準備を進めることが重要です。
- CVE 番号、RCE、PHP 5 以降への影響は第三者の報告で、公式には未確認です。
- 公開前に、PHP の稼働環境と更新担当者を洗い出しておきます。
- WordPress はサイトヘルスで確認し、PHP 本体の更新は事業者に確認します。
- Linux サーバーは、CLI と Web 側の PHP バージョンを分けて確認します。
- OS パッケージは、アドバイザリに記載されたパッケージバージョンで判断します。
- コンテナは修正済みイメージで再ビルドし、実行中のバージョンを確認します。
- すぐ更新できない環境では、公開範囲の縮小や隔離を検討します。
以上、最後までお読みいただきありがとうございました。