はじめに
Cisco は 2026 年 10 月 7 日(日本時間 10 月 8 日)、Cisco NX-OS Software の NX-API 機能に存在するリモートコード実行の脆弱性 CVE-2026-76471 を公表しました。CVSS v3.1 のベーススコアは 9.8(Critical)で、Nexus 3000 / 9000 では認証不要のリモート攻撃者が root 権限で任意のコードを実行できる可能性があります。
Nexus では NX-API が既定で無効のため、すべての機器が影響を受けるわけではありません。一方で、Ansible などの自動化や監視連携のために NX-API を有効化している環境は多く、自社の機器が条件に該当するかを早めに切り分ける必要があります。
- CVE-2026-76471 の概要と深刻度
- Nexus と UCS 6300 で異なる影響の条件
- 影響の有無を判定する確認手順
- 修正版の確認方法と、Live Protect シールド lp00074 の適用条件
- アップグレード後に確認すべき項目
結論として、NX-API が有効で、かつ脆弱なリリースを稼働している Nexus 3000 / 9000(スタンドアロン NX-OS モード)は、修正版へのアップグレードが必要です。Cisco は回避策がないと明記しているため、機種とリリース、NX-API の有効状態を確認し、Cisco Software Checker で修正版を特定してください。UCS 6300 シリーズ Fabric Interconnect も対象で、こちらは NX-API の設定に関係なく修正版の適用が対処になります。
CVE-2026-76471 の概要
CVE-2026-76471 は、NX-API に送信されるデータの入力検証が不十分なことに起因するヒープベースのバッファオーバーフローです。細工した HTTP リクエストを NX-API へ送信されると、root 権限での任意のコード実行や、プロセスのクラッシュによる機器のリロード(DoS)につながる可能性があります。
| 項目 | 内容 |
|---|---|
| CVE | CVE-2026-76471 |
| Advisory ID | cisco-sa-napi-rce-r2shwu2j |
| CVSS v3.1 | 9.8(Critical)AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:HUCS 6300 は認証が必要なため、Cisco の重大度評価(SIR)は High |
| CWE | CWE-122(ヒープベースのバッファオーバーフロー) |
| Cisco Bug ID | CSCwu46199(Nexus 3000 / 9000)、CSCwu58579(UCS 6300) |
| 初版公開 | 2026 年 10 月 7 日 16:00 GMT(日本時間 10 月 8 日 1:00) |
| 悪用状況 | Cisco PSIRT は公表事例・悪用を認識していない(社内のセキュリティテストで発見) |
| CISA KEV | 未登録(2026 年 10 月 8 日版のカタログで確認) |
| CISA ADP(SSVC) | Exploitation: none、Automatable: yes、Technical Impact: total |
参考: CVE Record(CVE-2026-76471)
“could allow an unauthenticated, remote attacker to execute arbitrary code with root privileges”
(認証されていないリモートの攻撃者が、root 権限で任意のコードを実行できる可能性がある)
https://www.cve.org/CVERecord?id=CVE-2026-76471
悪用未確認でも優先度が高い理由
現時点で悪用は確認されていませんが、Nexus では認証不要・攻撃条件の複雑さが低い・影響が root 権限という組み合わせになり、スイッチの制御を奪われるリスクに直結します。CISA の SSVC でも Automatable(自動化可能)が yes、Technical Impact が total と評価されています。悪用の報告を待たず、影響の判定から着手することをおすすめします。
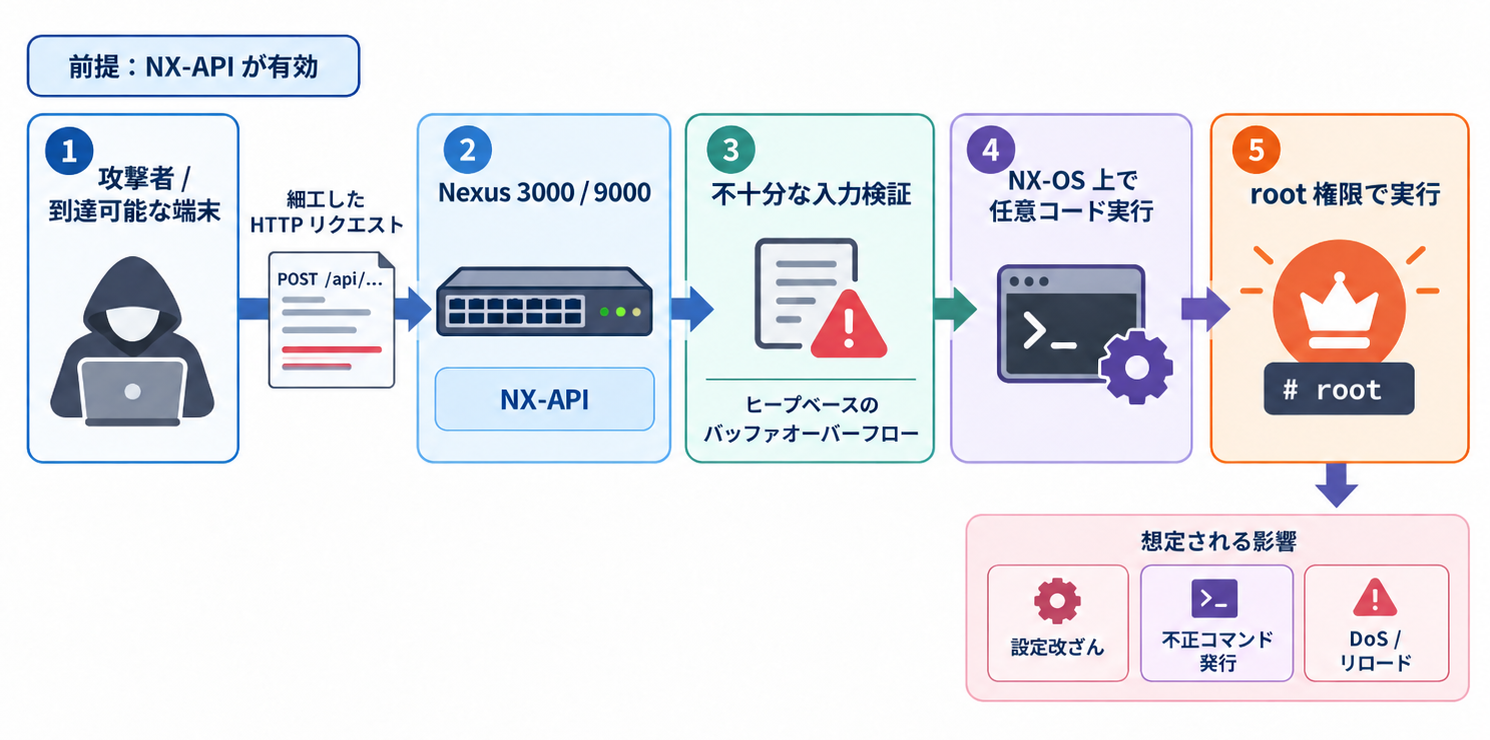
影響を受ける製品と条件
Cisco のアドバイザリでは、脆弱なリリースを実行している次の 3 製品が対象です。Nexus と UCS で攻撃の経路と前提条件が異なります。
| 製品 | 影響を受ける条件 | 攻撃の前提 |
|---|---|---|
| Nexus 3000 シリーズ | 脆弱なリリース、かつ NX-API が有効 | 認証不要(NX-API は既定で無効) |
| Nexus 9000 シリーズ(スタンドアロン NX-OS モード) | 脆弱なリリース、かつ NX-API が有効 | 認証不要(NX-API は既定で無効) |
| UCS 6300 シリーズ Fabric Interconnect | 脆弱なリリース | UCS Manager の XML API 経由で、低権限の有効な認証情報が必要 |
UCS 6300 シリーズは NX-API の設定に依存しない
UCS 6300 シリーズでは、攻撃経路が UCS Manager の XML API です。XML API は既定で有効で、機能を失わずに無効化することはできないとアドバイザリに記載されています。認証情報が必要なため重大度は High に引き下げられていますが、設定変更による回避はできず、修正版の適用が対処になります。
影響を受けないと確認された製品
アドバイザリでは、次の製品は影響を受けないと明記されています。
- Nexus 9000 シリーズ(ACI モード)
- Nexus 7000 シリーズ、MDS 9000 シリーズ
- UCS 6400 / 6500 / 6600 シリーズ Fabric Interconnect、UCS X-Series Direct Fabric Interconnect 9108 100G
- Firepower 1000 / 2100 / 4100 / 9300 シリーズ
- Secure Firewall 200 / 1200 / 3100 / 4200 / 6100 シリーズ
Nexus で影響の有無を判定する手順
Nexus 3000 / 9000 では、NX-API が有効であることと、脆弱なリリースを稼働していることの両方がそろった場合に影響を受けます。次の順に確認してください。コマンドは Cisco のアドバイザリと Cisco Nexus 9000 Series NX-OS Programmability Guide, Release 10.6(x) に基づいています。
show version で機種と稼働中の NX-OS リリースを確認します。対象は Nexus 3000 と、スタンドアロン NX-OS モードの Nexus 9000 です。ACI モードの Nexus 9000 は対象外です。
show version次のコマンドで NX-API の状態を確認します。
show feature | include nxapiアドバイザリに掲載されている、NX-API が有効な場合の出力例は次のとおりです。enabled と表示された場合は、手順 3 で脆弱なリリースかどうかを確認します。NX-API が無効であれば、リリースにかかわらず影響の条件に該当しません。
switch# show feature | include nxapi
nxapi 1 enabledCisco Software Checker でプラットフォームと手順 1 のリリースを指定し、CVE-2026-76471 の修正状況と First Fixed リリースを確認します。アドバイザリは NX-OS の修正版を一覧で示しておらず、Software Checker での確認を案内しています。
修正前のリリースで NX-API が有効な場合は、NX-API を業務で利用しているか、どこから到達できるかを確認します。show nxapi では、状態と HTTP / HTTPS の待ち受けポート、証明書情報を確認できます。Programmability Guide によると、NX-OS 9.2(1) 以降の既定は HTTPS ポート 443 で、HTTP ポート 80 は無効です。
show nxapiこの結果をもとに、次章の暫定対応(NX-API の無効化、到達元の制限、Live Protect)の可否と、アップグレードの時期を判断します。
NX-API を有効にした覚えがなくても、自動化ツールの導入時や構築テンプレートで feature nxapi が投入されている場合があります。台数が多い環境では、構成管理のバックアップから feature nxapi の行を検索すると、確認漏れの防止につながります。
修正版と暫定対応
恒久対策は修正版へのアップグレードです。Cisco は回避策を提供しておらず、Live Protect のシールドはアップグレードまでの一時的な緩和策と位置付けられています。
参考: Cisco Security Advisory(cisco-sa-napi-rce-r2shwu2j)
“There are no workarounds that address this vulnerability.”
(この脆弱性に対処する回避策はありません。)
https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-napi-rce-r2shwu2j
NX-OS は最新リリースでも Software Checker で確認する
CVE レコードの影響バージョンには、9.2(1) 以降の 9.2 系、9.3(1)〜9.3(17)、10.3(1)〜10.3(9)、10.4(1)〜10.4(7)、10.5(1)〜10.5(5)、10.6(1)〜10.6(3s) などが列挙されています。現行の 10.x 系でも影響を受ける可能性があるため、「最新版だから対象外」と判断せず、Software Checker の結果で修正版を確定してください。
UCS 6300 シリーズの修正版
2026 年 10 月 9 日時点で確認できたアドバイザリの修正版は次のとおりです。適用前にアドバイザリの最新版で修正版の表を再確認してください。
| リリース | UCS Manager 管理モード | Intersight 管理モード |
|---|---|---|
| 4.2 以前 | 修正版へ移行 | 修正版へ移行 |
| 4.3 | 4.3(6j) | 4.3(6.260049) |
Live Protect シールド lp00074 は 10.6(3) 限定
CVE-2026-76471 向けの Live Protect シールドは lp00074(ファイル名 lp00074-10.6.3-v1.lps)です。Live Protect は機器を再起動せずに緩和策を適用できる仕組みですが、lp00074 の Release Notes では、適用条件が次のように限定されています。
- 対応 NX-OS リリースは 10.6(3) のみ
- 対応ハードウェアは、Nexus 9000 の FX / FX2 / FX3 / GX / GX2 / H1 / H2R 系や N9K-C9408、一部の Smart Switch など、Release Notes に列挙された型番のみ
- シールドの展開には SSH、Telnet、NX-API のいずれかによるアクセスが必要
9.3 系や 10.3〜10.5 系を稼働している機器では lp00074 を使用できないため、暫定対応は NX-API の無効化や到達元の制限が中心になります。適用した場合は、次のコマンドでシールドが enforce モードで動作していることと、検知ログを確認できます。
show nxsecure policy status
show nxsecure log lp00074
Live Protect の仕組みは、Cisco Nexus 9000 の RCE 脆弱性(CVE-2026-20212)の記事でも解説しています。
NX-API を使っていない場合は無効化も選択肢
Cisco が回避策なしとしているのは、NX-API を使用したまま脆弱性を防ぐ設定がないという意味です。一方で、Nexus は NX-API が無効であれば影響の条件に該当しないため、NX-API を利用していない機器では無効化によって条件から外れます。無効化のコマンドは Programmability Guide に記載されています。
configure terminal
no feature nxapi
ただし、NX-API を使う自動化ツールや監視連携が停止するため、利用状況を確認してから実施してください。無効化した場合も、修正版へのアップグレード計画は維持することをおすすめします。
NX-API が必要な環境では、管理セグメントからのみ到達できるよう ACL やファイアウォールで制限すると、攻撃を受ける範囲の縮小につながります。ただし、到達できる端末からの攻撃は防げないため、アップグレードの代替にはなりません。
アップグレード後の確認項目
アップグレード後は、修正の適用と業務への影響を次の観点で確認します。
show versionで、Software Checker で確認した修正版が稼働していること- NX-API を継続利用している場合は、
show nxapiの状態と、自動化ツール・監視連携からの API 実行が成功すること - vPC などの冗長構成が正常に稼働し、業務通信に影響がないこと
- lp00074 を適用していた場合は、Release Notes のとおり 10.6(4) 以降への更新後にシールドの運用モードが N/A になっていること
vPC 構成のスイッチを更新する場合は、Cisco Nexus 9000 vPC 設定のベストプラクティスで構成の前提を確認したうえで作業計画を立てることをおすすめします。
環境別の対応優先度
アドバイザリの条件をもとに、環境ごとの対応優先度の目安を整理しました。優先度は編集部の判断であり、Cisco の公式分類ではありません。
| 環境 | 優先度 | 対応 |
|---|---|---|
| 未修正のリリースで NX-API が有効、管理ネットワーク外から到達できる | 最優先 | 到達元の制限、10.6(3) なら lp00074 の適用検討、アップグレードの早期実施 |
| 未修正のリリースで NX-API が有効、管理セグメントに限定されている | 高 | 修正版を確定し、計画的にアップグレード |
| NX-API が無効 | 条件非該当 | 無効状態を維持し、次回の更新で修正版を選定 |
| UCS 6300 シリーズ Fabric Interconnect | 高 | 4.3(6j) などの修正版へアップグレード(4.2 以前は修正版へ移行) |
| ACI モードの Nexus 9000、Nexus 7000、UCS 6400 以降など | 対象外 | 対応不要 |
まとめ
CVE-2026-76471 は、NX-API を有効にした Nexus 3000 / 9000 と UCS 6300 シリーズに影響する脆弱性です。回避策はないため、機種・リリース・NX-API の有効状態を確認したうえで、修正版へのアップグレードを計画してください。
- Nexus では認証不要の攻撃者が root 権限でコードを実行できる可能性
- Nexus は NX-API 有効かつ脆弱なリリースの場合に影響を受けます。
- UCS 6300 は認証情報が必要ですが、設定変更では回避できません。
- NX-OS の修正版は Cisco Software Checker で確定する必要があります。
- Live Protect の lp00074 は 10.6(3) の特定モデル限定の暫定策
- 更新後は修正版の稼働と NX-API 連携、冗長構成を確認します。
以上、最後までお読みいただきありがとうございました。