はじめに
Google Cloud は 2026 年 10 月 8 日(米国時間)、イベント「Gemini at Work 2026」の基調講演で、企業の業務向けに設計した汎用 AI エージェント「Gemini エージェント」を発表しました。質問への回答だけでなく、資料作成やデータ分析、コードの作成と実行まで、1 つのエージェントに任せることを目指した製品です。
一方で、「これまでの Gemini と何が違うのか」「個人向けの Gemini Spark とどう違うのか」が分かりにくい発表でもあります。また、エージェントが社内システムや外部サービスへ自律的にアクセスする以上、企業で導入する際は通信の統制や権限管理が欠かせません。本記事では、発表内容の整理から始め、後半でインフラ担当者向けに Agent Gateway の仕組みと導入上の注意点を解説します。
本記事の情報は 2026 年 10 月 9 日時点で確認した公式情報に基づきます。発表直後のため、提供状況や仕様は今後更新される可能性があります。
- Gemini at Work 2026 で Google が発表した内容と Gemini エージェントでできること
- 個人向け Gemini アプリ、Gemini Spark、企業向け Gemini エージェントの違い
- 企業向けエージェントで通信統制が必要な理由と Agent Gateway の仕組み
- Gemini Enterprise で Agent Gateway を導入する際のリージョン、権限、コストの注意点
- 今回の発表から読み取れる Google の方向性
結論として、Gemini エージェントは「質問に答える AI」から「目的を渡して仕事を任せる AI」へ進めた企業向けの製品で、個人向けの Gemini Spark とは管理機能と接続先の範囲が大きく異なります。企業で使う場合は、エージェントの外向き通信を Agent Gateway で許可制にする設計が基本ですが、Gemini Enterprise では対応モードや配置リージョンに制約があり、ゲートウェイを経由しない通信もある点に注意が必要です。Gemini エージェント自体の提供開始時期や料金は、確認時点で公式に示されていません。
Gemini エージェントとは|発表内容と何ができるか
Gemini エージェントは、質問応答、ナレッジワーク、画像・メディアの生成、コードの作成と実行を、1 つのエージェントと 1 つの API で提供する業務向けの汎用エージェントです。基調講演では、指示ではなく目的を渡し、完成した成果物を受け取る使い方が示されました。
Google が発表した主な機能
基調講演の発表を、機能ごとに整理します。いずれも Google の発表内容で、提供時期は個別に示されていないものが大半です。
| 発表項目 | 内容 |
|---|---|
| 単一のエージェント | チャットでの質問応答、割り当てた目的の自律的な遂行、コード生成を 1 つの窓口で提供。タスクの予約実行やイベントへの応答にも対応 |
| 利用経路 | Web、iOS / Android、Windows / Mac、コマンドライン、Google Workspace、Microsoft 365、Slack から利用でき、専用 UI を持たないヘッドレス利用も可能 |
| クラウドでの継続実行 | クラウド上で動作し、数時間から数日かかる作業も PC を閉じた後に継続 |
| マルチエージェント | 個別の ID を持つサブエージェントを生成して並列・順次処理を実行。チームの一員として振る舞うコワーカーエージェントも作成可能 |
| モデルの選択 | Gemini ファミリーと Anthropic の Claude モデルから、タスクに合うモデルを選んで実行。今後ほかのモデルにも対応予定 |
| ツール・スキル・メモリー | Salesforce、ServiceNow、Jira、BigQuery などとの接続、社内外の MCP サーバーへの接続、社内共有のツール / スキルのレジストリ、4 種類のメモリー |
| Workspace 内での動作 | Gmail、Drive、Docs、Slides、Sheets、Chat、Calendar の中で直接動作 |
| データ・業界特化 | Knowledge Catalog などのデータ分析機能。金融と法務向けの特化版をプレビュー提供し、政府、医療、小売は今後提供予定 |
| ガバナンスとコスト | エージェントごとの ID、権限、監査証跡、Agent Sandbox、Agent Gateway、支出上限などの管理機能 |
従来の Gemini との違い
Gemini にはこれまでも、個人向けの Gemini Spark のように、バックグラウンドで作業を進めるエージェント機能が提供されてきました。ただし、多くの利用場面では、ユーザーが質問や指示を入力して回答や文章を受け取る対話型の使い方が中心でした。
今回の Gemini エージェントは、こうした自律実行を企業の業務向けにまとめた点が特徴です。目的を受け取ったエージェントが作業を計画し、社内システムや業務 SaaS を使い分けて成果物を返し、作業はクラウド上で継続して必要に応じてサブエージェントへ分担されます。さらに、企業の管理者がエージェントの ID、権限、通信、費用を統制する仕組みが一体で提供される点が、個人向けの製品との大きな違いです。
業務での利用例
次の 2 つの例のうち、1 つ目は Google が基調講演で示した例、2 つ目は本記事が説明のために用意した想定例です。
- Google が示した例: 会議調整と報告資料の作成
-
「来週、いつもの地域イベント担当者と会議を設定して」と依頼すると、Gemini が Chat スペースのメンバーや前回イベントのスレッドから対象者を特定し、予定を確認したうえで日程調整のメールを始めます。また、上司から最新状況をスライドで求めるメールが届くと、Workspace がそれを委任可能なタスクとして認識し、1 クリックで Gemini に任せる選択肢を表示します。
- 想定例: インフラ運用の週次報告
-
運用チームが「先週の障害チケットを集計し、再発傾向と対策案を週次報告書にまとめて」と依頼する使い方です。ServiceNow や Jira との接続は発表に含まれていますが、この一連の流れを Google がデモしたわけではありません。実際に使う場合は、接続先ごとの権限設計と、後述する通信統制が前提になります。
個人向け Gemini・Gemini Spark との違い
Google には、個人向けの Gemini アプリと、2026 年 5 月の Google I/O で発表された個人向けエージェント「Gemini Spark」があります。今回の Gemini エージェントは、これらとは別に企業向けとして発表されたものです。
個人向けと企業向けの位置付けの比較
公式情報で確認できた範囲を整理します。確認できなかった項目は「未確認」としています。
| 項目 | Gemini アプリ | Gemini Spark | Gemini エージェント(企業向け) |
|---|---|---|---|
| 対象ユーザー | 個人 | 個人(18 歳以上の Google AI Pro / Ultra 契約者)。一部のビジネスユーザーにも提供 | 企業の従業員とチーム |
| 主な用途 | 対話による質問応答、文章作成、調査 | メール、カレンダー、ドキュメントなど個人のデジタル作業を 24 時間バックグラウンドで代行 | ナレッジワーク、データ分析、コード実行などの業務を目的単位で委任 |
| 利用環境 | Web、モバイル | Web、モバイル、macOS アプリ(ベータ版、米国の Ultra 契約者から) | Web、モバイル、デスクトップ、CLI、Workspace、Microsoft 365、Slack |
| 外部サービスとの連携 | Google のサービスとの連携 | Gmail、カレンダー、Drive などの Google アプリ、Canva、Dropbox など。カスタム MCP にも順次対応 | Salesforce、ServiceNow、Jira、各種データベース、社内外の MCP サーバーなど |
| 管理機能 | 個人のアカウント設定が中心 | 連携アプリは既定でオフで、ユーザーが設定で有効化。管理者向け機能は未確認 | エージェント ID、権限、監査証跡、Agent Gateway、支出上限などを組織で管理 |
| 提供状況 | 一般提供 | 一部の国で提供中。対象を順次拡大 | 2026 年 10 月 8 日に発表。提供開始時期、対象エディション、料金は未確認 |
Gemini Spark の紹介ページでも、企業向けには Gemini Enterprise を通じた Gemini エージェントが案内されています。個人の作業を代行する Spark と、組織の統制下で業務を担う Gemini エージェントは、用途だけでなく管理の主体が異なると考えると整理しやすくなります。
Gemini Enterprise・Agent Platform・Agent Gateway の関係
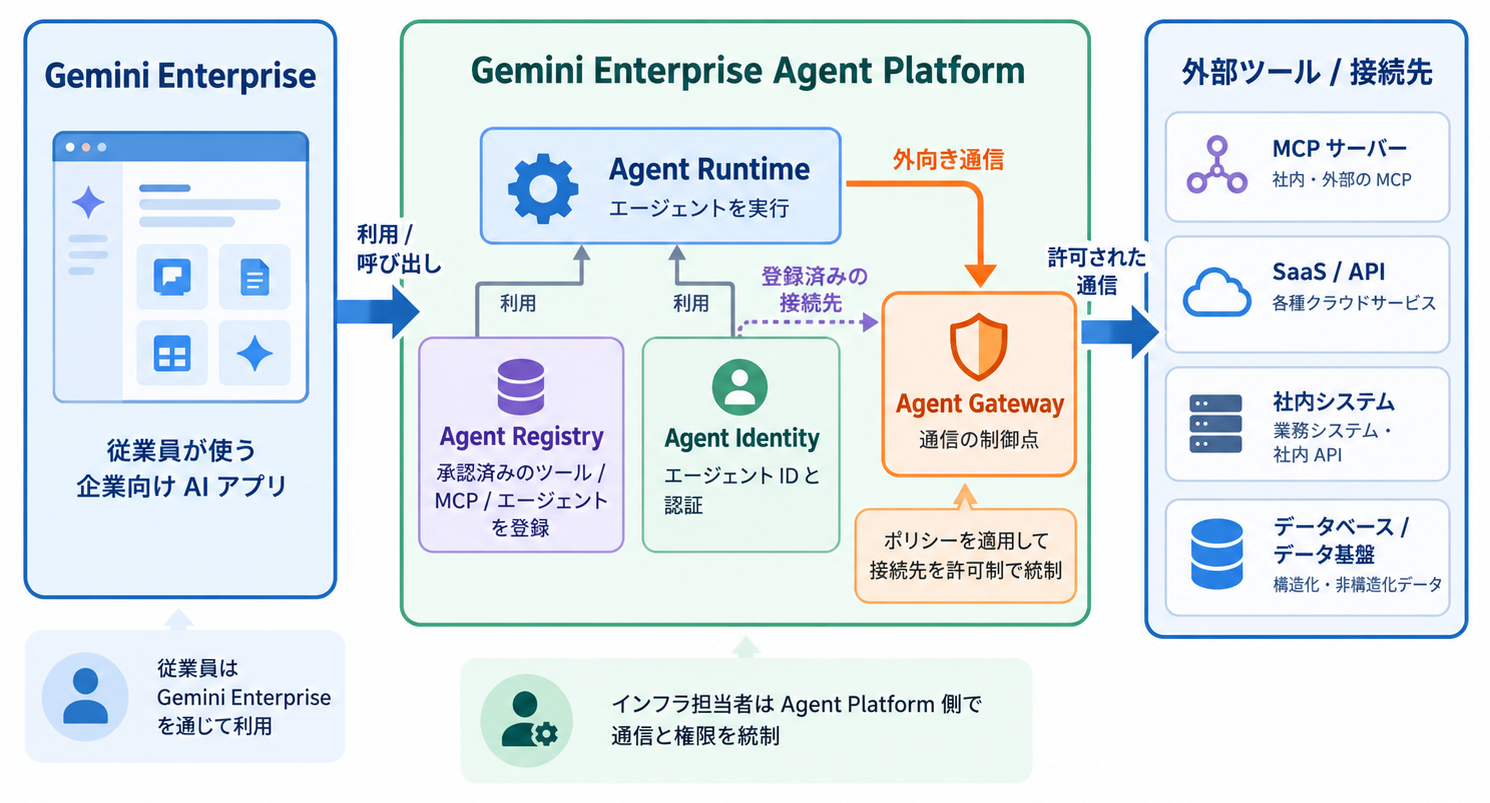
企業向けの名称は似ているため、本記事では次のように区別します。
- Gemini Enterprise
-
従業員が利用する企業向けの AI アプリケーションです。基調講演の導入事例の多くは、Gemini Enterprise の利用事例として紹介されています。
- Gemini Enterprise Agent Platform
-
エージェントを構築、実行、統制するための Google Cloud の基盤です。Agent Runtime、Agent Registry、Agent Identity、Agent Gateway などで構成されます。
- Agent Gateway
-
Agent Platform の構成要素の 1 つで、ゲートウェイを経由するエージェントの通信にポリシーを適用する制御点です。Agent Runtime のエージェントと Gemini Enterprise の通信に適用できますが、Gemini Enterprise では外向き通信のみが対象で、ゲートウェイを経由しない通信もあります。
つまり、従業員は Gemini Enterprise を通じてエージェントを使い、インフラ担当者は Agent Platform 側でゲートウェイを経由する通信と権限を統制する関係です。
Agent Gateway とは|企業向けエージェントに通信統制が必要な理由
エージェントは人の操作を待たずに、社内システムや外部の MCP サーバーへ自律的にアクセスします。サブエージェントが生成されれば通信の主体も増えるため、「どのエージェントが、どこへ、何を送ったか」を通信経路上で統制できないと、情報漏えいや想定外の操作を防ぐことが難しくなります。
基調講演でも、企業でのエージェント活用の成否は「統制できるか」と「費用をまかなえるか」で決まるとし、統制の論点として「エージェントは誰か」「何を許可されているか」「何をしたか」「何に触れてはならないか」の 4 つの問いを示しました。最後の問いに答えるのが Agent Gateway だと説明されています。
参考: Google Cloud Blog(Gemini at Work 2026 基調講演)
“All traffic — in, out, and between agents — passes through Agent Gateway”
(エージェントの内向き、外向き、エージェント間のすべての通信が Agent Gateway を通過します)
https://cloud.google.com/blog/products/ai-machine-learning/welcome-to-gemini-at-work-2026
ただし、これは基調講演での説明です。後述のとおり、公式ドキュメント上は Gemini Enterprise で利用できるのは外向き(egress)モードのみで、ゲートウェイを経由しない通信も記載されています。以下は公式ドキュメントに基づいて解説します。
Agent Gateway を構成するガバナンス要素
Agent Gateway は単体で動くのではなく、ID、登録簿、ポリシーと組み合わせて機能します。
| 要素 | 役割 |
|---|---|
| Agent Identity | 各エージェントに SPIFFE ID を割り当て、認証、アクセス制御、監査の主体にする。mTLS と DPoP による暗号学的な認証が既定で適用される |
| Agent Registry | 承認済みのエージェント、ツール、MCP サーバー、エンドポイントを登録するディレクトリ。ゲートウェイは接続前にこの登録を参照する |
| ポリシー | IAM Unified Access Policies、Model Armor によるコンテンツ検査、自然言語で記述する Semantic Governance Policies、Service Extensions を使った外部の認可エンジン |
| Agent Gateway | 上記のポリシーを通信経路上で適用する場所。mTLS の終端、MCP・REST・gRPC などのプロトコル変換、ポリシー評価を担う |
| Agent Observability | ゲートウェイが生成した通信のテレメトリーを受け取り、エージェントの行動を可視化する |
ネットワーク設計の観点で特に重要なのは、外向き通信が既定で遮断される点です。
参考: Agent Gateway overview(Google Cloud Documentation)
“By default, all connections are blocked unless an explicit IAM policy grants access.”
(明示的な IAM ポリシーでアクセスを許可しない限り、すべての接続は既定で遮断されます)
https://docs.cloud.google.com/gemini-enterprise-agent-platform/govern/gateways/agent-gateway-overview
2 つのモードと対応ランタイム
Agent Gateway には、クライアントからエージェントへの通信を守る Client-to-Agent と、エージェントから外部への通信を守る Agent-to-Anywhere の 2 つのモードがあります。対応状況はランタイムによって異なります。
| モード | 用途 | Agent Runtime | Gemini Enterprise |
|---|---|---|---|
| Client-to-Agent(ingress) | Cursor、Claude Code、Gemini CLI などのクライアントから、Google Cloud 上のエージェントやツールへの通信を保護 | 対応 | 非対応 |
| Agent-to-Anywhere(egress) | エージェントから、社内外の MCP サーバー、API、ほかのエージェントへの通信を保護 | 対応 | 対応 |
外向き通信がゲートウェイを通過する順序
Agent-to-Anywhere モードでは、エージェントの外向きリクエストは次の順序で評価されます。どの段階で拒否されたかを切り分けるために、順序を把握しておくと障害対応に役立ちます。
- エージェント ID を持つエージェントの外向きリクエストを、ゲートウェイが受け取ります。
- IAP が、宛先に対する
iap.resources.egressViaIAP権限をエージェント ID に付与した IAM ポリシーがあるかを確認します。Principal Access Boundary ポリシーもこの段階で評価されます。 - 宛先が Agent Registry に登録されているかを確認します。未登録の宛先は、宛先 URL を対象とした明示的なポリシーがない限り拒否されます。
- Model Armor、Semantic Governance Policies、外部の認可エンジンなど、設定済みの検査を適用します。
- すべての検査を通過したリクエストを宛先へ転送します。
従来の API ゲートウェイとの比較
「ゲートウェイ」という名称から既存の API ゲートウェイと同じ位置付けに見えますが、守る通信の向きと主体が異なります。次の表は、一般的な API ゲートウェイの構成と、公式ドキュメントで確認できる Agent Gateway の仕様を筆者が対比したものです。
| 観点 | 従来の API ゲートウェイ(一般的な構成) | Agent Gateway |
|---|---|---|
| 主な通信の向き | 外部クライアントから自社 API への公開側 | エージェントから外部ツール・MCP サーバー・API への外向きが中心 |
| 主体の識別 | API キー、OAuth クライアント、ユーザー | エージェントごとの SPIFFE ID |
| 許可の単位 | API、パス、メソッド | Agent Registry に登録した宛先。MCP はツール単位の条件も指定可能 |
| 中身の検査 | レート制限、スキーマ検証など | Model Armor によるプロンプトインジェクションや機密情報漏えいの検査、自然言語のルール |
| 対象プロトコル | REST、gRPC など | HTTP ベースの通信全般(MCP、A2A を含む)。リクエスト属性の抽出は MCP のみ対応 |
筆者の見解として、Agent Gateway は既存の API ゲートウェイを置き換えるものではなく、エージェントの外向き通信に特化した制御点と捉えると、既存のプロキシや SWG(Secure Web Gateway)の設計と並べて検討しやすくなります。なお、API リファレンスには Google 管理のプロキシに加え、既存の Application Load Balancer や Secure Web Proxy に接続する self-managed の構成も定義されています。ただし、セットアップ手順で確認できたのは Google 管理の構成のみです。
ゲートウェイを経由しない通信
Gemini Enterprise のドキュメントには、Gemini Enterprise のエージェント同士の直接通信や、エージェントとデータコネクター(カスタム MCP サーバーを含む)の直接通信では、Agent Gateway のポリシーが適用されないと記載されています。ゲートウェイで統制したい MCP サーバーやエージェントは、データコネクターとして直接追加するのではなく、Agent Registry に登録してからアプリへインポートする構成にする必要があります。あわせて、ガバナンスポリシーを適用できるのは、ゲートウェイに関連付けたレジストリ内のリソースに限られます。
Gemini Enterprise で導入する際の制約と注意点
Gemini Enterprise と組み合わせる場合は、Agent Runtime より制約が多くなります。ここでは、リージョン、監査のみモード、権限、導入手順、コストの順に確認します。手順やコマンドは公式ドキュメントに基づくもので、筆者の環境での実機検証は行っていません。
リージョンの対応関係とデータ所在の考え方
Gemini Enterprise アプリに紐付ける Agent Gateway は、アプリのロケーションに対応するリージョンへ配置する必要があります。関連付けられるレジストリは最大 2 つで、1 つは global、もう 1 つはリージョンまたはマルチリージョンのレジストリです。
| アプリのロケーション | ゲートウェイのリージョン | 関連付けできるレジストリ |
|---|---|---|
| global | us-central1 | global、us、us-central1 |
| us | us-central1 | global、us、us-central1 |
| eu | europe-west1 | global、eu、europe-west1 |
マルチリージョンの us と eu のレジストリは、エージェント、エンドポイント、MCP サーバーの手動登録に対応していません。また、Gemini Enterprise のリリースノートには日本の国内リージョンへの言及がありますが、上記の対応表には global、us、eu のみが記載されています。国内リージョンのアプリで Agent Gateway を利用できるかは、確認時点の公開ドキュメントでは確認できませんでした。
データ所在を検討する際は、次の 4 つを同一視しないことが重要です。
| 観点 | 公式情報で確認できたこと |
|---|---|
| ゲートウェイの配置リージョン | アプリのロケーションに応じて上記の表のとおりに決まる |
| 通信経路 | ゲートウェイを有効にすると、LLM 呼び出しを含む Gemini Enterprise の通信がゲートウェイを経由する |
| モデルの処理場所 | アプリのリージョンに応じて案内される。リリースノートには、リージョン内でのデータ所在と ML 処理を伴う提供の記載がある(例: 2026 年 10 月 8 日のシンガポールリージョン) |
| データの保存場所 | ゲートウェイの配置リージョンがデータの保存場所を意味するとの記載は確認できなかった |
参考: Route Gemini Enterprise traffic through Agent Gateway(Google Cloud Documentation)
“Enabling Agent Gateway routes all Gemini Enterprise traffic, including LLM calls, through the gateway.”
(Agent Gateway を有効にすると、LLM 呼び出しを含む Gemini Enterprise のすべての通信がゲートウェイを経由します)
https://docs.cloud.google.com/gemini-enterprise-agent-platform/govern/gateways/agent-gateway-ge-deploy
筆者の理解では、ゲートウェイの配置はデータ所在の要件そのものではなく、通信がどこを経由するかに関わる要素です。データ所在の要件がある場合は、アプリのロケーション、モデルの処理場所、保存場所を Gemini Enterprise のドキュメントで個別に確認し、そのうえでゲートウェイの配置が要件と矛盾しないかを確認することをおすすめします。
監査のみモードで確認できること・できないこと
Gemini Enterprise アプリにゲートウェイを紐付けた時点で、既存のエージェント通信はすべて即座にゲートウェイ経由へ切り替わります。そのため公式ドキュメントでは、IAP を監査のみ(dry-run)モードで先に展開し、設定を検証してから強制へ移行する方法が推奨されています。
参考: Troubleshoot Agent Gateway connectivity(Google Cloud Documentation)
“IAP logs denials but does not enforce them.”
(IAP は拒否をログに記録しますが、拒否を強制しません)
https://docs.cloud.google.com/gemini-enterprise-agent-platform/troubleshooting/troubleshoot-agent-gateway
ここで注意したいのは、監査のみモードで強制が止まるのは IAP による IAM ポリシーの評価だけという点です。ゲートウェイの紐付け自体で通信経路が変わるため、IAM 以外の要因で通信が失敗する可能性は残ります。トラブルシューティングのドキュメントでも、監査のみモードで 403 が返る場合は、ゲートウェイのプロキシや宛先側が原因の可能性が高いとされています。
| 区分 | 監査のみモードでの扱い |
|---|---|
| IAP による IAM ポリシーの評価 | 拒否はログに記録されるが、通信は止めない |
| ホスト名の一致 | ゲートウェイはホスト名を厳密に照合し、部分一致は扱わない。例えば aiplatform.googleapis.com の登録では us-central1-aiplatform.googleapis.com は対象外になる |
| TLS と証明書 | 自己署名やプライベート CA の宛先では、trustConfig などの設定がないと接続に失敗する可能性がある |
| Principal Access Boundary | 宛先を含まない境界ポリシーが有効な場合、IAM のバインドが正しくても失敗する可能性がある |
| Model Armor などの追加検査 | IAP の監査のみモードとは別の設定で、個別に有効化と検証が必要 |
IAP のログで監査のみモードのリクエストを絞り込むには、ログクエリーに protoPayload.metadata.iamEnforcementMode="DRY_RUN" を追加します。ゲートウェイ側の拒否は、Cloud Logging の networkservices.googleapis.com/Gateway で httpRequest.status=403 として確認できます。
認可拡張の設定値とサービスアカウントの権限
IAP を参照する認可拡張の設定例は、資料によって値が異なります。本記事では、確認時点の公式ドキュメントの例に合わせています。
| 資料 | failOpen | iapPolicyVersion | 備考 |
|---|---|---|---|
| Set up Agent Gateway(2026-10-08 更新)、Delegate authorization(2026-10-06 更新) | false | “V2” | V2(Unified Access Policy)の利用を強く推奨 |
| Codelab「Govern agentic workloads with Agent Platform」 | true | 記載なし | gcloud の alpha / beta コマンドや v1alpha1 の API を使用。設定値の理由は説明されていない |
本記事が failOpen: false と V2 を採用した理由は、更新日が新しく、Agent Gateway の手順として示された公式ドキュメントの値であるためです。Service Extensions の API リファレンスでは、failOpen は拡張の呼び出しが失敗またはタイムアウトした際の挙動を決める設定で、既定値は FALSE です。V1 は従来の Allow ポリシー、V2 は Unified Access Policy を指し、ドキュメントは V2 を推奨しています。Codelab の値は採用理由が説明されていないため、本記事の手順には採用していません。
導入時に必要な権限は、次のとおりです。Discovery Engine Service Agent の権限は、Gemini Enterprise の通信をゲートウェイへ流すための前提で、公式ドキュメント「Route Gemini Enterprise traffic through Agent Gateway」の「Permissions required」に、必要な権限とカスタムロールの作成・付与手順が記載されています。具体的な権限名とコマンドは、同ページの最新の記載に従ってください。
| 対象 | 必要な権限・ロール | 用途 |
|---|---|---|
Discovery Engine Service Agent(service-PROJECT_NUMBER@gcp-sa-discoveryengine.iam.gserviceaccount.com) | Agent Registry の参照権限と、Agent Gateway の参照・使用権限をまとめたカスタムロール | Gemini Enterprise アプリがレジストリの登録情報を参照し、ゲートウェイ経由で通信する |
| ゲートウェイを設定する管理者 | ゲートウェイに対する networkservices.agentGateways.use | 認可ポリシーをゲートウェイへ関連付ける |
| Gemini Enterprise の管理者 | Gemini Enterprise の管理者ロール | Agent Registry から MCP サーバーやエージェントをアプリへインポートする |
| Agent Gateway のサービスエージェント | roles/agentgateway.serviceAgent | Network Services API を初めて有効にした際に自動で付与される(公式 Codelab の説明) |
ゲートウェイのサービスアカウント(service-PROJECT_NUMBER@gcp-sa-dep.iam.gserviceaccount.com): ゲートウェイのプロジェクト | roles/modelarmor.calloutUser、roles/serviceusage.serviceUsageConsumer | Model Armor を使う場合に、ゲートウェイから Model Armor を呼び出す |
| 同上: テンプレートのプロジェクト | roles/modelarmor.user | Model Armor を使う場合に、テンプレートを利用する。ゲートウェイと同じプロジェクトでも付与が必要 |
Agent Gateway の導入手順
Gemini Enterprise アプリの外向き通信を Agent Gateway で統制する手順です。公式ドキュメント(Set up Agent Gateway、Route Gemini Enterprise traffic through Agent Gateway)をもとに構成しています。
Gemini Enterprise アプリのロケーションから、ゲートウェイのリージョンと関連付けるレジストリを決めます。対応関係は前述の表のとおりです。
ゲートウェイを配置するプロジェクトで、最低限必要な API を有効化します。Gemini Enterprise アプリをホストするプロジェクトでは Discovery Engine API、Model Armor を使う場合は Model Armor API も必要です。
gcloud services enable \
    compute.googleapis.com \
    networksecurity.googleapis.com \
    networkservices.googleapis.com \
    iam.googleapis.com \
    iap.googleapis.com \
    agentregistry.googleapis.com \
--project=PROJECT_ID公式ドキュメントの「Permissions required」に従い、Agent Registry の参照権限と Agent Gateway の参照・使用権限を含むカスタムロールを作成し、Discovery Engine Service Agent へ付与します。付与先のプロジェクト、権限名、コマンドは、同ページの最新の記載を確認してください。
エージェントが呼び出す MCP サーバー、エンドポイント、エージェントを、ゲートウェイに関連付けるレジストリへ登録します。未登録の宛先も URL 単位のポリシーで許可できますが、ツール単位の制御を行うには登録が推奨されています。
ゲートウェイの定義を YAML ファイル(例: my-agent-gateway-egress.yaml)に記述します。
name: AGENT_GATEWAY_NAME
protocols:
  - MCP
googleManaged:
  governedAccessPath: AGENT_TO_ANYWHERE
registries:
  - AGENT_REGISTRY_URI_1
  - OPTIONAL_AGENT_REGISTRY_URI_2
YAML をもとにゲートウェイを作成します。LOCATION には手順 1 で決めたリージョンを指定します。
gcloud network-services agent-gateways import AGENT_GATEWAY_NAME \
 --source="my-agent-gateway-egress.yaml" \
--location=LOCATIONIAP を参照する認可拡張を YAML ファイル(例: iap-request-authz-extension.yaml)に定義します。iamEnforcementMode: "DRY_RUN" を指定すると、IAM ポリシーの評価結果を強制せずにログへ記録します。
name: AUTHORIZATION_EXTENSION_NAME
service: iap.googleapis.com
failOpen: false
timeout: 1s
metadata:
  iapPolicyVersion: "V2"
  iamEnforcementMode: "DRY_RUN"
認可拡張を作成します。
gcloud beta service-extensions authz-extensions import AUTHORIZATION_EXTENSION_NAME \
  --source=iap-request-authz-extension.yaml \
  --location=LOCATION
ゲートウェイと認可拡張を結び付ける認可ポリシーを YAML ファイル(例: iap-request-authz-policy.yaml)に定義し、作成します。
name: AUTHORIZATION_POLICY_NAME
target:
  resources:
    - "projects/PROJECT_ID/locations/LOCATION/agentGateways/AGENT_GATEWAY_NAME"
policyProfile: REQUEST_AUTHZ
action: CUSTOM
customProvider:
  authzExtension:
    resources:
      - "projects/PROJECT_ID/locations/LOCATION/authzExtensions/AUTHORIZATION_EXTENSION_NAME"
gcloud network-security authz-policies import AUTHORIZATION_POLICY_NAME \
--source=iap-request-authz-policy.yaml \
--location=LOCATION登録した宛先ごとに、エージェント ID へ iap.resources.egressViaIAP 権限を付与する IAM Unified Access Policy を作成します。新しい組織では、マネージド組織ポリシー制約 constraints/iam.managed.disableAccessPolicyBindings が既定で有効になっており、ポリシーをリソースにバインドできないため、先に強制を無効化してください。
Google Cloud コンソールの[Gemini Enterprise]から対象アプリを選択し、[Security]の[Configuration]タブにある[Agent Gateway configuration]へ、projects/PROJECT_ID/locations/LOCATION/agentGateways/AGENT_GATEWAY_NAME の形式でゲートウェイのリソース名を入力して保存します。保存した時点で既存の通信が切り替わるため、手順 6 の監査のみモードを適用した状態で実施します。
ゲートウェイを紐付けただけでは、アプリはどの宛先を利用できるかを認識しません。Agent Registry に登録した MCP サーバーや A2A エージェントを、レジストリ上のリソース名でアプリへインポートします。その後、外部ツールを呼び出す質問を送信し、IAP の監査ログとゲートウェイのログを確認します。
監査ログで想定外の拒否がないことを確認したら、認可拡張の metadata から iamEnforcementMode: "DRY_RUN" を削除して再適用し、ポリシーを強制します。
監査のみモードの期間は、エージェントが現在どの宛先へ通信しているかを棚卸しする機会にもなります。ログから宛先の一覧を作成し、レジストリ登録と許可ポリシーに反映すると、強制モード移行後の手戻りを減らせます。
そのほかの制約
- Gemini Enterprise では、ゲートウェイはデプロイしたプロジェクトとリージョンの範囲だけを統制します。統制用プロジェクトから複数プロジェクトをまとめる構成は、Agent Runtime の egress モードのみ対応です。
- 1 つのゲートウェイで統制できる Agent Registry の登録リソースは 5,000 までで、egress ゲートウェイに設定できる認可ポリシーは 4 つまでです。
- VPC Service Controls の境界をエージェント通信へ適用できるのは、2026 年 9 月 8 日以降に作成し、エージェント接続テンプレートで VPC 接続を構成したゲートウェイに限られます。
- プライベート CA を使う宛先向けの
trustConfigでは、PEM ファイルを手動でローテーションする必要があります。 - Workforce Identity Federation はプレビューのため、Agent Platform と Agent Gateway でのサポートは限定的です。
- 承認済みのゲートウェイ以外への紐付けを制限したい場合は、カスタム組織ポリシー制約で Gemini Enterprise アプリのゲートウェイ設定を制御できます。
支出上限に達するとエージェントが停止する
基調講演では、通信の統制と並んで費用の統制も導入の成否を分ける要素とされました。2026 年 8 月に発表された請求関連の機能と今回の追加分を合わせると、主な機能は次のとおりです。
| 機能 | 内容 |
|---|---|
| マルチモデル / Smart Routing | タスクごとに性能とコストが見合うモデルへ処理を振り分け |
| プロジェクト単位の支出上限 | Cloud Billing コンソールで月次の上限を設定。到達するとエージェントの API 呼び出しが一時停止し、コンソールから再開できる |
| 予算アラート | 上限の 50%、80%、100% でメール通知 |
| 超過(overage)設定 | 継続稼働を優先する場合、上限超過分を従量課金へ移行 |
| Flexible Savings Plans | 月次の支出をコミットし、1 年で 10%、3 年で 20% の割引 |
参考: Google Cloud Blog(FinOps for the AI era)
“If a project hits its limit, the agent’s API calls temporarily pause”
(プロジェクトが上限に達すると、エージェントの API 呼び出しは一時停止します)
https://cloud.google.com/blog/products/ai-machine-learning/flexible-billing-and-cost-controls-for-agents-on-google-cloud
Gemini Enterprise 自体の利用形態としては、ユーザー単位のサブスクリプションと従量課金が案内されています。Gemini エージェントは数時間から数日にわたるタスクをクラウド側で実行し続けるため、上限に達すると処理が途中で止まります。業務フローに組み込むプロジェクトでは、停止を許容するか、超過を許可して継続させるかを事前に決めておくことを推奨します。また、Gemini エージェントや Agent Gateway 自体の料金は、確認時点で公式の料金ページから確認できませんでした。導入前に最新の料金情報を確認してください。
Google の発表から読み取れる狙い
最後に、Google が公式に表明している方針と、それを踏まえた筆者の考察を分けて整理します。
Google は基調講演で、仕事の起点がプロンプトの入力画面に移りつつあると述べ、Gemini エージェントには指示ではなく目的を渡すと説明しました。また、モデルを選べること、半導体からセキュリティまでを Google が統合して提供すること、顧客の入力と出力は顧客のものであることを「約束」として掲げています。利用経路に Microsoft 365 や Slack、モデルに Anthropic の Claude を含めている点も、公式に示された方針です。
以下は、これらの発表を踏まえた筆者の考察です。
質問応答ツールから業務実行基盤へ
クラウドでの継続実行、サブエージェント、専用アカウントを持つコワーカーエージェントは、いずれも AI を「相談相手」から「業務を担う実行主体」に位置付け直す機能です。評価の基準も、回答の正確さから、任せた仕事を最後まで安全に完了できるかへ移ると考えられます。
統制機能で企業導入の障壁を下げる
エージェントに業務を任せるほど、情報システム部門やセキュリティ部門の承認が導入の障壁になります。Agent Gateway、エージェント ID、監査証跡、支出上限を同じ発表で打ち出したのは、この承認プロセスに必要な説明材料をそろえる狙いがあると筆者は見ています。ネットワーク担当者が慣れたプロキシ型の制御点で統制できる点は、既存の運用に組み込みやすい要素です。
Workspace と Google Cloud を組み合わせた業務基盤
従業員が使う窓口は Workspace や Gemini Enterprise、統制とデータは Google Cloud という役割分担が、今回の発表でより明確になりました。メールや文書の文脈を持つ Workspace と、データ基盤や通信統制を持つ Google Cloud を組み合わせることで、業務アプリと基盤の両方を Google の上に集約する構図と考えられます。一方で、Microsoft 365 や Slack、他社モデルにも対応する姿勢を示しており、既存環境を置き換えずに入り込む戦略とも読み取れます。
まとめ
Gemini at Work 2026 で発表された Gemini エージェントは、目的を渡して業務を任せる企業向けの汎用エージェントです。個人向けの Gemini Spark とは管理の主体と接続先の範囲が異なり、企業で使う場合は Agent Gateway による通信統制と費用管理が導入の前提になります。提供時期や料金は未発表のため、公式情報の更新を確認しながら準備を進めることをおすすめします。
- Gemini エージェントは目的を受け取り、成果物まで仕上げる業務向けの AI です。
- 個人向けの Gemini Spark とは、管理機能と接続先の範囲が異なります。
- Agent Gateway はエージェントの外向き通信を既定で遮断し、許可制にします。
- Gemini Enterprise は egress のみ対応で、経由しない通信もあります。
- ゲートウェイの配置リージョンとデータの保存場所は分けて確認します。
- 監査のみモードでも、IAM 以外の要因による通信失敗は起こり得ます。
- 支出上限に達するとエージェントが停止するため、超過設定を決めておきます。
以上、最後までお読みいただきありがとうございました。