はじめに
Gyazo は、スクリーンショットを撮影すると自動でアップロードされ、URL を共有するだけで相手に見せられるサービスです。手順の共有、問い合わせ対応、検証結果の記録など、業務のやり取りで使ってきた方も多いと思います。
2026 年 9 月 16 日、Gyazo を提供する株式会社 Helpfeel が、第三者による不正アクセスと、ユーザー情報および画像メタデータの外部流出を公表しました。報道では件数の大きさが目立ちますが、実務で判断が必要なのは、自分や自社が対象に含まれるのか、どこまでが確認された事実でどこからが推測なのか、そして何を確認すれば区切りをつけられるのか、という点です。
- 公式発表で確認されている流出範囲と、画像の内容に及びうる影響
- 利用者が確認・対応する手順と、参照した公式ヘルプの所在
- 画像のアクセスポリシーとメタデータ公開設定の関係を実機で確認した結果
- 削除操作の後も同じ URL から閲覧できた観測例と、その解釈の限界
- 情シスが社内の利用状況を棚卸しするときの確認項目
Gyazo を使ったことがあるなら、まず Gyazo のパスワード変更と、同一・類似のパスワードを使っている他サービスのパスワード変更が、公式から依頼されています。そのうえで実務の本題になるのは、過去にアップロードした画像に何が写っていたかの確認です。流出が確認されたのはユーザー情報と画像メタデータで、そこには画像 URL を構成する情報や OCR テキストが含まれ、一部の非公開画像が第三者に閲覧された可能性も否定されていません。
Gyazo で確認された不正アクセスの概要
公式発表によると、2026 年 9 月 11 日に Gyazo の画像アップロードサーバーに存在した脆弱性を悪用され、第三者がシステム上で任意のコマンドを実行する不正アクセスが発生しました。同日夜に不正な挙動を検知し、9 月 12 日未明までに侵入経路の遮断と不正な接続の切断を実施、原因となった脆弱性の修正も完了しています。その後の調査で、データベースへのアクセスと情報の外部流出が確認されました。
| 日付 | 公表されている動き |
|---|---|
| 9 月 11 日 | 画像アップロードサーバーの脆弱性を悪用した不正アクセスが発生。同日夜に検知し調査・対応を開始 |
| 9 月 12 日 | 初期対応を完了。侵入経路の遮断と、原因となった脆弱性の修正を完了 |
| 9 月 14 日 | 情報の外部流出を確認。二次被害防止のため画像配信の停止などの措置を実施 |
| 9 月 15 日 | 追加措置を実施。対策完了後に新規アップロードされた画像の配信を再開。個人情報保護委員会へ報告 |
| 9 月 16 日 | 現時点で確認できた漏えい範囲と影響を公表 |
公表内容は 2026 年 9 月 16 日時点で確認できた範囲であり、外部の専門機関によるフォレンジック調査を含めて調査は継続中とされています。本記事の内容も、続報によって前提が変わる可能性があります。
流出が確認された情報の範囲
ユーザーに関する情報は約 2,362 万件
ユーザーに関するデータ約 2,362 万件の流出が確認されています。含まれる情報の種類と範囲はユーザーごとに異なるとされており、全員がすべての項目に該当するわけではありません。
| 情報の種類 | 補足 |
|---|---|
| 名前、メールアドレス、プロフィール情報、利用言語 | 名前はユーザーが指定した氏名やニックネーム等の任意の文字列 |
| パスワードのハッシュ値 | 平文のパスワードではない |
| 利用者 ID、端末 ID、ログインセッション ID | 認証や識別に関わる値 |
| X 連携用トークン、Google SSO のメールアドレス | それぞれ連携していた場合 |
| 登録日時、最終ログイン日時、契約プラン、課金ステータス、利用統計 | カード番号等の決済情報は含まれない |
約 2,362 万件にはメールアドレス等を登録していない匿名アカウントも含まれており、実際に個人情報の流出対象となる人数は調査中とされています。件数をそのまま被害者数として扱うことはできません。なお、漏えいした認証関連の情報については、仕様と悪用可能性を精査したうえで、必要な無効化・制限等の対策を実施済みと説明されています。
ハッシュ方式や解析の難易度は公表されていません。安全性を利用者側で推測するより、案内どおりパスワードを変更するほうが確実です。
画像メタデータは約 4.9 億件と約 240 万件
画像に関するメタデータは、主に 2019 年 1 月以前に登録された画像に関する約 4.9 億件(画像に関するデータ全体の約 14.4%)に加えて、別途条件を絞って取得された約 240 万件の流出が確認されています。約 240 万件の抽出条件は公表されていないため、2019 年以降のアップロードだから対象外、とは判断できません。
流出したメタデータに含まれるとされている情報は次のとおりです。
- 画像 ID(画像 URL を構成する情報)
- アップロード元 IP アドレス、User-Agent
- EXIF 位置情報(画像に含まれる場合)
- 画像の OCR テキスト、画像タイトル、取得元 URL 等のメタデータ
- 非公開画像のパスフレーズ(ハッシュ化されたもの)
参考: 株式会社 Helpfeel「Gyazo」への不正アクセスによる情報漏えいに関するお知らせとお詫び
「この情報を用いて対象となる画像にアクセスし、不正に閲覧される恐れがあります」
https://updates.gyazo.com/ja/gyazo-henobu-zheng-akusesuniyoruqing-bao-lou-einiguan-suruozhi-rasetoocha-bi-1rvqoM
画像の内容にどこまで影響しうるか
今回の発表で「メタデータ」と呼ばれている情報には、画像の中身につながる要素が二通り含まれています。
ひとつは画像 ID です。これは画像 URL を構成する情報であり、これを用いて対象の画像にアクセスされる恐れがあると説明されています。あわせて、非公開画像のファイル一覧が取得されていたことも確認されており、一部の非公開画像が第三者に閲覧された可能性を完全には否定できないとされています。画像そのものを一括で持ち出されたとは公表されていませんが、画像の内容に影響が及ばないとも言えない状態です。
もうひとつは OCR テキストです。OCR スキャンは、アップロードした画像に写っている文字をテキストとして読み取る機能です。読み取られたテキスト自体が流出対象に含まれているため、画像が新たに閲覧されなくても、画像に写っていた文字情報が外部に出ている可能性があります。業務画面のキャプチャであれば、ホスト名や設定値のような文字列がこれにあたります。
ただし、OCR スキャンは公式ヘルプで有料アカウント限定の機能とされ、設定ページで有効化して利用するものと案内されています。すべての画像に OCR テキストが存在するわけではなく、全画像の文字情報が流出したという意味でもありません。自分のアカウントで OCR スキャンを有効にしていたかどうかが、確認の手がかりになります。
なお、不正アクセスによる画像データの消失は確認されていないとされています。
誤って言い換えられやすい 3 点
- 「パスワードそのものが流出した」
-
流出が確認されたのはハッシュ値です。平文のパスワードが流出したとは公表されていません。ハッシュ方式は公表されていないため、安全だとも言えず、変更の依頼が出ています。
- 「約 4.9 億件と約 240 万件を足せばよい」
-
2 つの件数に重複があるかは公表されていません。合算した数値を被害規模として社内で共有すると、後の訂正が必要になる可能性があります。
- 「Helpfeel と Cosense からも情報が流出した」
-
両サービスは Gyazo と異なるシステム構成で、そのシステムからの情報流出は確認されていないとされています。両サービス上で Gyazo の画像が表示できない事象は、画像配信停止の影響であり別の話です。
利用者が確認・対応すること
公式から依頼されているのは、Gyazo のパスワード変更、同一・類似のパスワードを使っている他サービスのパスワード変更、そして本件に関連した不審なメールやメッセージへの注意です。ここから先は、その依頼を踏まえて筆者が整理した確認手順であり、公式の要請そのものではありません。
なお、影響を受けた可能性がある利用者へは登録メールアドレス宛に案内を送る予定とされ、その対象は調査状況を踏まえて決定するとされています。メールアドレスを登録していない匿名アカウントなど、連絡が難しい場合は Web サービス画面を通じた案内が予定されています。通知が届いていないことだけを根拠に、対象外と判断することはできません。
Gyazo はメールアドレスを登録しない匿名アカウントでも使えるため、登録メールが見当たらないことだけを根拠に「使っていない」と判断できません。PC とスマートフォンのアプリ、ブラウザー拡張機能、Cosense 経由のアップロードまで含めて、過去に使った経路を確認することが推奨されます。
公式ヘルプのパスワードの変更では、ログイン後に設定ページの「パスワードの変更」から、現在のパスワードと新しいパスワードを入力する手順が案内されています。現在のパスワードが分からない場合は、パスワードのリセットで、ログインページの「パスワードを忘れた?」から再設定します。
公式が依頼している内容です。Gyazo と同じ、あるいは似たパスワードを使っているサービスがあれば、そちらも変更します。ハッシュ値の解析可否にかかわらず、使い回しの解消は他の漏えい事案への備えにもなります。
公式ヘルプの2 段階認証ログインでは、既存の有効なログインとは異なる IP アドレスからのログイン時に、登録メールアドレスへ認証コードを送る仕組みが説明されています。利用者が個別に有効化する設定としては案内されていないため、「2 段階認証を有効にする」という対処にはあたりません。身に覚えのない認証コードのメールが届いた場合は、パスワードのリセットを検討します。X 連携を使っていない場合は、連携の解除も検討します。
Google SSO のメールアドレスは、連携していた場合に流出対象へ含まれるとされています。一方、公式ヘルプのログインで案内されているのは登録メールアドレスとパスワードによるログインで、Google アカウントで登録した場合のパスワード変更手順は確認できませんでした。該当する場合は設定ページの表示を確認し、判断がつかなければ問い合わせ窓口を利用することになります。
キャプチャ一覧をさかのぼり、何が写っているかを確認します。確認対象の例としては、業務システムの画面、顧客や取引先の情報、認証情報、社内のサーバー名やホスト名、内部 URL、設定値などが挙げられます。これらは確認すべき観点であって、実際に漏えいが確認された情報の一覧ではありません。
画像に認証情報が写っていた場合は、画像の削除とパスワード変更で終わらせず、写っていた認証情報そのものの失効や再発行を社内の担当者と検討することが推奨されます。
実機検証: アクセスポリシーとメタデータ、削除後の挙動
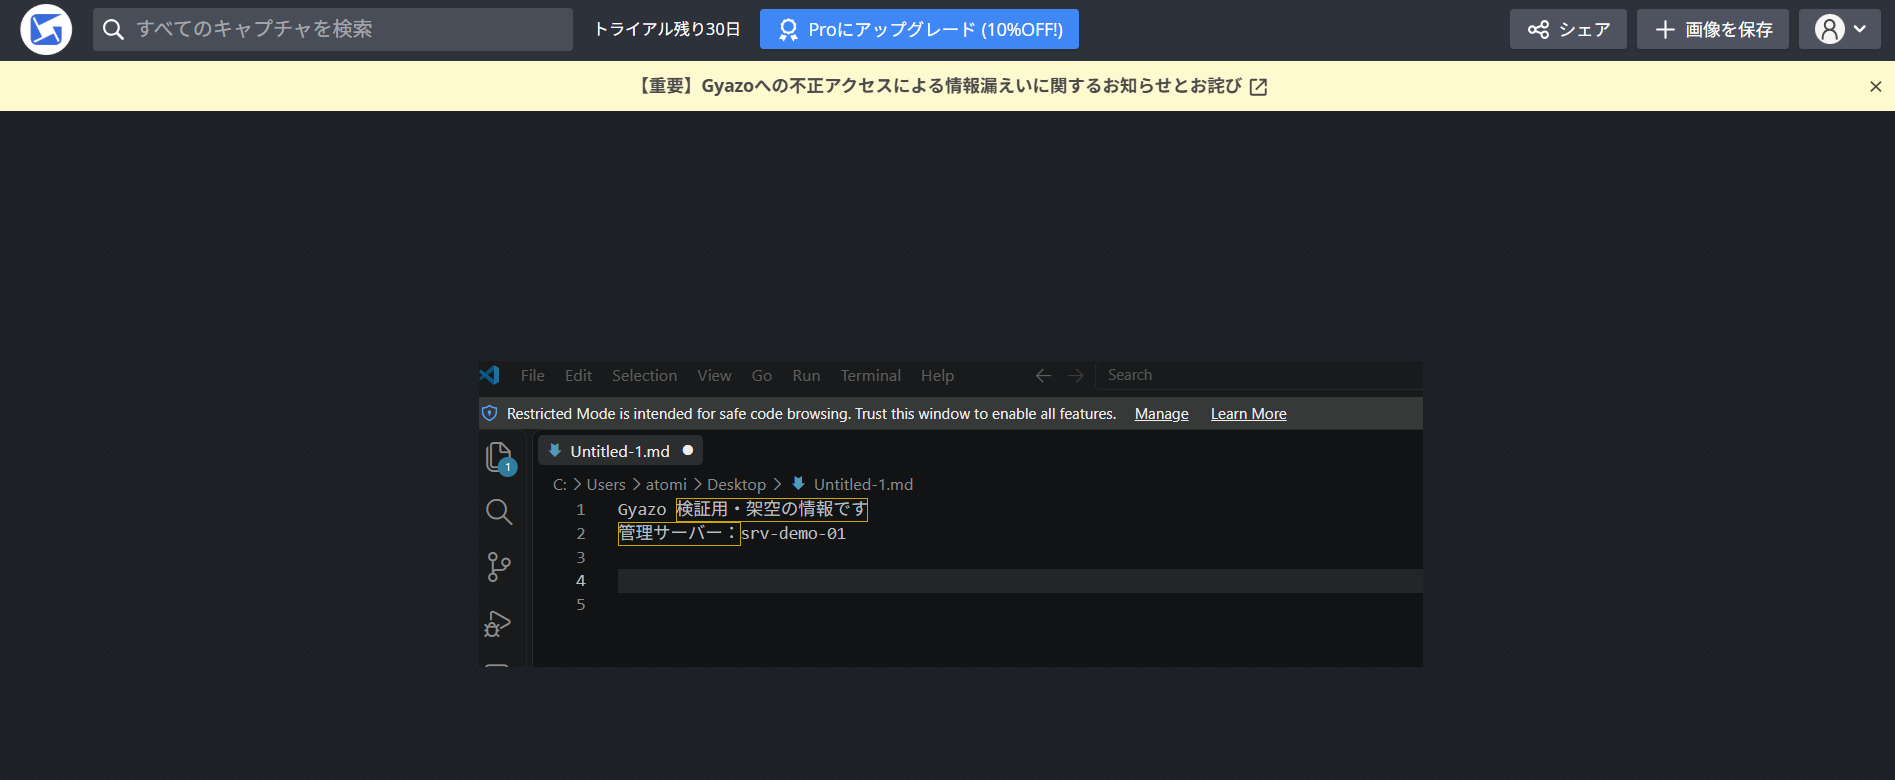
ここからは筆者の実機検証です。今回の攻撃や脆弱性の再現ではなく、検証時点での通常操作と閲覧挙動の確認になります。架空の情報を撮影した検証用画像を使い、実在の業務情報は含めていません。検証環境の画面には「トライアル残り 30 日」の表示があり、無料プランでの確認ではありません。
また、公式の経緯では 9 月 15 日に、対策完了後の新規アップロード画像について配信が再開されています。今回の検証対象はその再開後にアップロードした新しい画像であり、過去の画像の流出有無や修正の完全性を判断できるものではありません。
撮影した画像は URL を知っていれば未ログインでも閲覧できる
検証用の画像を撮影すると、そのまま Gyazo の画像ページに表示されました。
続いて、同じ画像ページの URL を PC の Edge の InPrivate ウィンドウで開きました。未ログイン状態でも画像が表示され、画面右上にはログインと新規登録の案内が出ています。
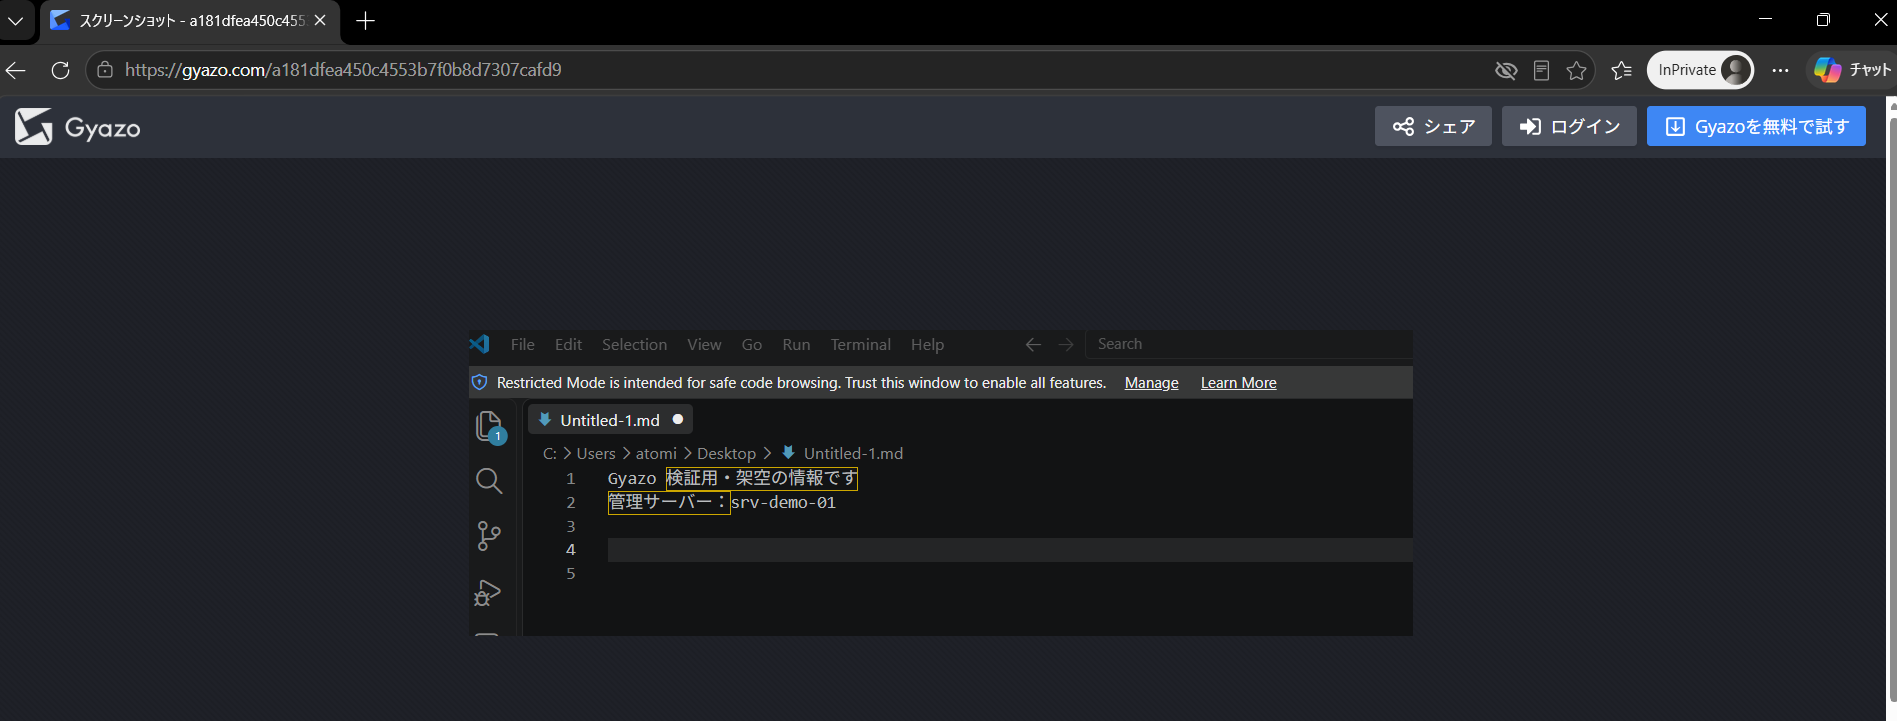
これは不具合ではなく、Gyazo の仕様どおりの挙動です。画像の公開範囲は初期設定が「リンクを知っている全員」であり、URL を知っている人はログインしていなくても画像にアクセスできます。
参考: Gyazo ヘルプ「画像の公開範囲」
「リンクを知っている人のみが画像にアクセスできます」
https://help-ja.gyazo.com/画像の公開範囲-69784c77fe43f152a22279dc
メタデータの公開設定と、画像を誰が見られるかは別の設定
設定ページの「セキュリティとプライバシー」では、画像のメタデータと画像のアクセスポリシーが別々の項目として並んでいます。検証環境では、メタデータが「デフォルトで他の人には見えません。」、アクセスポリシーが「デフォルトでリンク共有で閲覧可能です。」と表示され、選択値は「リンクを知っている全員」でした。アクセスポリシーの項目には PRO のバッジが付いています。
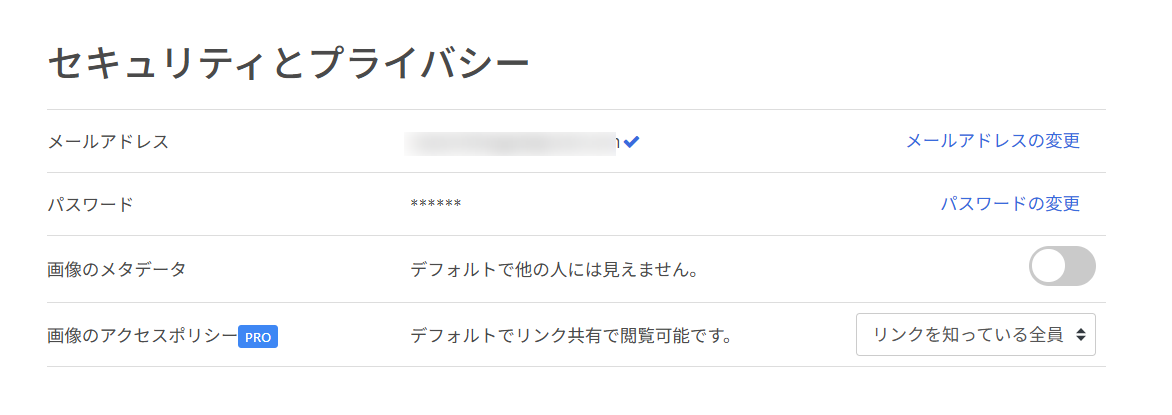
メタデータの公開設定は、画像タイトルや取得元 URL といった属性情報を共有相手に見せるかどうかの設定であり、画像そのものを誰が閲覧できるかとは別の設定です。メタデータが非公開でも、URL を知っている人は画像を閲覧できます。
参考: Gyazo ヘルプ「画像のメタデータを公開する」
「キャプチャした画像の属性情報は、初期設定では非公開になっています」
https://help-ja.gyazo.com/画像のメタデータを公開する-5ef44b45986a2e001e670e1a
OCR で読み取られたテキストの扱いは、公式ヘルプのページによって記述に差があります。OCR スキャンのページでは、情報を共有する設定にして URL を共有した場合でも、OCR で読み取られた情報は画像を閲覧する人には公開されないと説明されています。一方、画像のメタデータを公開するのページには、OCR された情報もメタデータを公開しない限り本人だけが見られる、と読める記述があります。共有相手に見える属性情報の例としては、画像タイトルや取得元 URL を挙げるのが確実で、OCR テキストをそれらと同じ扱いにはできません。
ここで整理しておきたいのは、共有相手に何を見せるかという公開設定と、今回のようにサービス側が不正アクセスを受けて情報が外部へ出ることは、別の問題だという点です。公開設定は共有相手への表示範囲を決めるもので、両者を同じ話として扱うと、対応の判断を誤ります。
公開範囲を「パスワードによる保護」や「自分のみ」へ変更する機能は、現在の公式ヘルプで有料アカウント限定とされています。検証環境でもアクセスポリシーの項目に PRO のバッジが付いていました。過去にすべての利用者がどの設定で使っていたかを断定することはできませんが、公開範囲を変更していない画像は「リンクを知っている全員」の状態にあります。
削除操作の後に観測した挙動
次に、確認ダイアログから検証用画像の削除を実行しました。削除後、キャプチャ一覧から検証用画像が消え、画像が 1 枚もない状態の画面になりました。
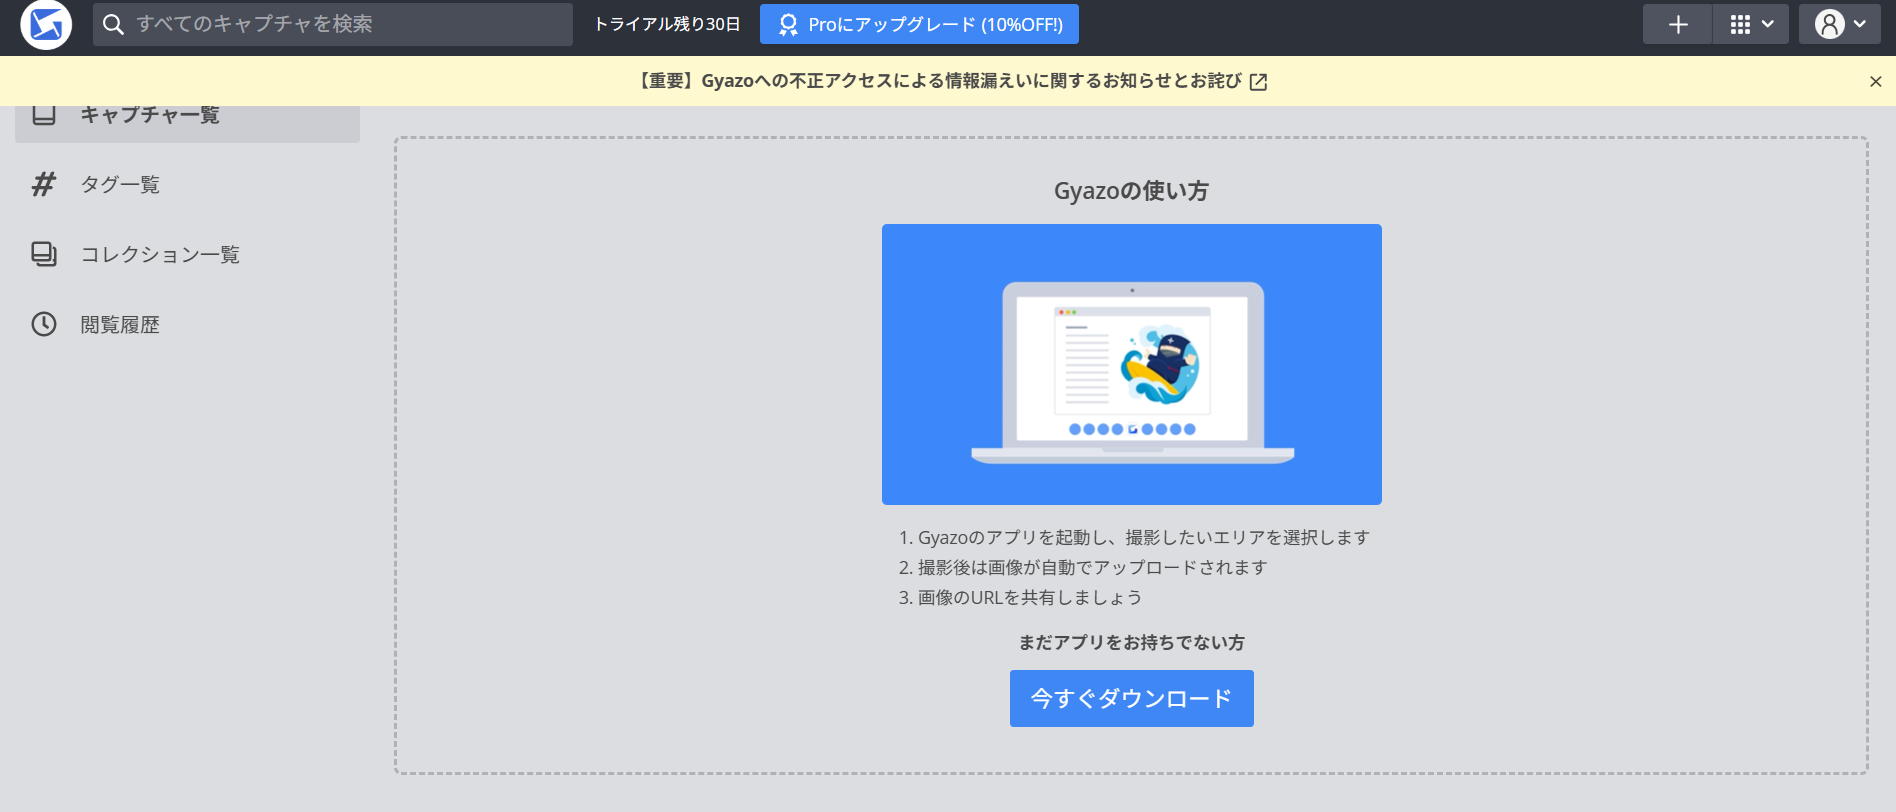
ここで、削除前から開いたままにしていた InPrivate ウィンドウで Shift+F5 による再読み込みを行うと、画像は表示されました。さらに、削除操作から約 10 分後、スマートフォンのモバイル回線から同じ画像ページの URL を開いたところ、画像を閲覧できました。
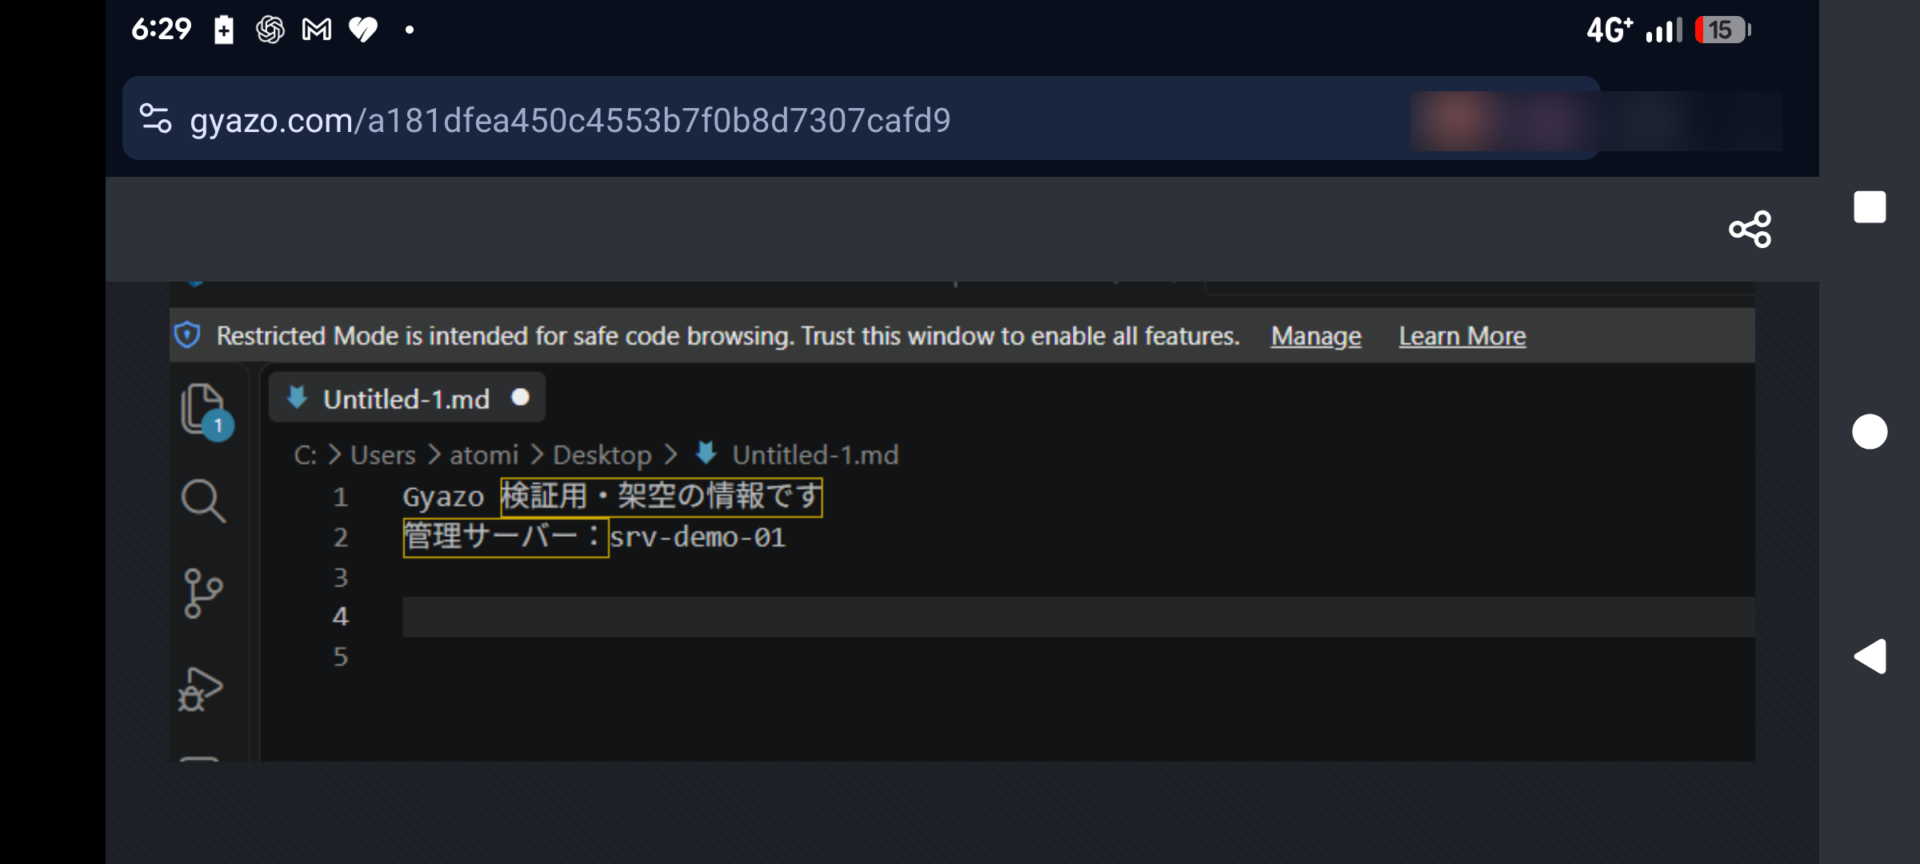
その後、削除操作から約 1 時間が経過した時点でも、同じ URL から画像を閲覧できる状態でした。いずれも連続して監視した結果ではなく、その時点で確認した観測です。サーバー内部の削除状態、キャッシュの有無、削除処理の反映遅延といった原因は確認できていません。
| 観測した項目 | 今回確認できたこと | 確認できていないこと |
|---|---|---|
| 未ログインでの閲覧 | URL を知っていれば未ログインのブラウザーからも画像を閲覧できた | すべての画像や設定で同じ結果になるか |
| 設定の表示 | メタデータの公開設定とアクセスポリシーが別々の項目として表示された | 表示と内部の制御が完全に一致しているか |
| 削除後の閲覧 | 一覧から消えた後も、約 10 分後と約 1 時間後に同じ URL から閲覧できた | 原因、いつまで閲覧できるか、他の利用者で再現するか |
この観測から「削除しても永久に残る」「削除機能に欠陥がある」「今回の情報漏えいが原因」といった結論は導けません。実務上の学びは別のところにあります。キャプチャ一覧から消えたことの確認と、共有 URL から閲覧できなくなったことの確認は、別々の作業として扱う必要があります。
情シスが確認すべきこと
Gyazo は個人アカウントのまま業務で使われやすいツールです。会社として契約していないことは、社内で使われていないことを意味しません。次の順に整理すると、報告と対応の範囲を決めやすくなります。
- 部署内の利用実態を把握する。個人アカウントでの業務利用、ブラウザー拡張機能、Cosense 経由のアップロードを含める
- 共有済み URL の所在を洗い出す。チャット、チケット、手順書、議事録、社外へ送ったメールなどが対象になる
- 画像に写っていた可能性がある情報を分類する。業務画面、顧客情報、認証情報、社内システム情報などは確認の観点であり、漏えいが確認された情報ではない
- 認証情報が写っていた場合は、失効と再発行の要否を、対象システムの担当者と検討する
- 公式の続報を追う担当と、社内報告のルートを決めておく。調査は継続中で、範囲が更新される可能性がある
画像の後始末には、いくつか制約があります。公式ヘルプのアカウントの画像をすべて削除したいでは、アカウントに保存されているすべての画像を一括で削除する機能はないとされ、代替としてアカウントの削除と再作成、またはログイン後の問い合わせが案内されています。アカウントの削除は他の画像や共有リンクにも影響するため、本件への標準的な対応として選ぶものではありません。
一方、公開範囲の一括変更は有料アカウント限定の機能として案内されており、キャプチャ一覧ページから一度に 100 件までまとめて変更できるとされています。削除と公開範囲の変更は影響が異なるため、どちらを選ぶかは残したい記録との兼ね合いで判断することになります。
業務で参照している画像を先に消すと、手順書やチケットからの参照が切れます。どの画像がどこから参照されているかを記録してから進めることをおすすめします。
そして、削除や設定変更で回収できないものがあります。すでに外部へ流出した情報や、第三者が保存した画像のコピーは対象外です。これらは今後のアクセスを減らす手段であって、過去の流出をなかったことにする手段ではありません。だからこそ、認証情報のように「写っていた事実」だけで対応が必要になるものを先に洗い出す価値があります。
まとめ
今回確認されているのは、ユーザー情報と画像メタデータの流出です。メタデータには画像 URL を構成する情報と OCR テキストが含まれ、一部の非公開画像が第三者に閲覧された可能性も否定されていません。パスワード変更を済ませたあと、自分と自社が何を撮って共有してきたかを確認するところまでが、今回の対応範囲になります。
- ユーザー関連データ約 2,362 万件と、画像メタデータ約 4.9 億件および別途約 240 万件の流出を確認
- 流出したパスワードはハッシュ値、決済情報は含まれないとされている
- 画像 URL を構成する情報と OCR テキストがメタデータに含まれる
- 一部の非公開画像が第三者に閲覧された可能性は否定されていない
- 公式の依頼は Gyazo と使い回し先のパスワード変更、不審な連絡への注意
- メタデータの公開設定と画像のアクセスポリシーは別の設定
- 検証では削除操作の約 10 分後と約 30 分後も同じ URL から閲覧できた
以上、最後までお読みいただきありがとうございました。