
はじめに
Citrix は、NetScaler ADC と NetScaler Gateway のメモリーオーバーフローの脆弱性 CVE-2026-88779 を、Security Bulletin CTX697174 で公開しました。公式ブログでは標的型攻撃での悪用が観測されたと説明されており、CISA も Known Exploited Vulnerabilities(KEV)カタログに追加しています。
今回の注意点は、前回の CTX697096(CVE-2026-88771〜88778)に基づく更新を終えた環境でも、SAML を構成していれば再更新の対象になることです。「前回の修正ビルドを適用済みだから対応不要」とは判断できません。
- CVE-2026-88779 の影響と、対象となる管理主体・系列
- SAML SP / IdP の構成と稼働ビルドから該当性を判断する方法
- 前回の脆弱性対応後に再更新が必要になる条件
- 更新までに利用できる Global Deny List の条件と限界
- 再更新後に全ノード・認証・業務通信を確認する流れ
NetScaler を SAML SP または SAML IdP として構成している顧客管理環境は、同じ系列の修正ビルド(14.1-73.41 以降、13.1-64.28 以降、または該当する FIPS / NDcPP ビルド)への更新が必要です。前回の通常版の修正ビルド 14.1-73.37、13.1-64.23 / 13.1-64.24 は、今回の修正基準を満たしていません。更新までの間は、条件を満たす環境に限り Global Deny List による緩和策を利用できますが、更新の代替にはなりません。
CVE-2026-88779 の影響と対象環境
Citrix の公式評価はサービス拒否(DoS)で、SAML の構成有無が影響の前提条件です。まず脆弱性の性質と悪用状況、更新を担う主体と系列を整理します。
公式に示された影響と悪用状況
| 項目 | 内容 |
|---|---|
| 脆弱性の種類 | メモリーオーバーフローによるサービス拒否(DoS) |
| CWE | CWE-119(Improper Restriction of Operations within the Bounds of a Memory Buffer) |
| CVSS v4.0 | 8.7(機密性・完全性への影響は None、可用性への影響は High) |
| 前提条件 | NetScaler ADC または NetScaler Gateway が SAML SP または SAML IdP として構成されていること |
| 悪用状況 | Citrix の公式ブログで標的型攻撃の観測を説明。CISA KEV にも掲載 |
参考: Citrix Security Bulletin CTX697174
“NetScaler ADC or NetScaler Gateway must be configured as a SAML SP OR SAML IdP”
(NetScaler ADC または NetScaler Gateway が SAML SP または SAML IdP として構成されている必要があります)
https://support.citrix.com/external/article/CTX697174/citrix-netscaler-adc-and-citrix-netscale.html
公式ブログでは、繰り返し悪用された場合にサービス停止が継続し得ることも説明されています。SAML 認証を前提とした VPN や公開アプリケーションの利用に影響が及ぶ可能性があります。
Citrix は顧客データの完全性への影響を特定していないと説明していますが、これは公式評価の範囲を示すもので、情報漏えいや侵害が起きないことを保証するものではありません。また、ノルウェー国家安全保障局(NSM)の注意喚起では、当初の任意コード実行(RCE)に関する記述と、その後の Citrix による DoS 評価との違いが説明されています。報道には RCE の可能性に触れるものもありますが、Citrix の公式評価は DoS であり、本 CVE による RCE は確定していません。報道や研究者の観測を読む際は、攻撃リクエストに不審なコマンド文字列が含まれていたことと、そのコマンドの実行に成功したことを区別することをおすすめします。
対象となる管理主体と影響ビルド
CTX697174 の対象は、顧客管理の NetScaler ADC / Gateway です。更新を担う主体は次のように分かれます。
- 顧客管理の NetScaler ADC / Gateway
-
利用者が同じ系列の修正ビルドへ更新します。
- Secure Private Access Hybrid で利用する NetScaler インスタンス
-
影響を受けるとされており、利用者が推奨ビルドへ更新する必要があります。
- Citrix 管理のクラウドサービス / Adaptive Authentication
-
Cloud Software Group が必要なソフトウェア更新を適用します。
| 系列 | 影響を受けるビルド | 修正ビルド |
|---|---|---|
| ADC / Gateway 14.1 | 14.1-73.41 より前 | 14.1-73.41 以降 |
| ADC / Gateway 13.1 | 13.1-64.28 より前 | 13.1-64.28 以降の 13.1 系 |
| ADC 14.1-FIPS | 14.1-73.41 FIPS より前 | 14.1-73.41 FIPS 以降の 14.1-FIPS 系 |
| ADC 13.1-FIPS / 13.1-NDcPP | 13.1-37.282 より前 | 13.1-37.282 以降の 13.1-FIPS / 13.1-NDcPP 系 |
通常版・FIPS・NDcPP はビルド番号の体系が異なるため、異なる系列のビルド番号を横断して比較しないでください。例えば 13.1-FIPS / 13.1-NDcPP の修正基準は 13.1-37.282 であり、通常版 13.1 の 13.1-64.28 とは比較できません。また、表に掲載のない旧系列を、掲載がないことだけを理由に安全と判断しないことをおすすめします。旧系列を運用している場合は、公式情報でサポート状況を確認したうえで、サポート対象の系列への移行を検討してください。
CISA KEV の掲載内容
CISA が公開している KEV データ(カタログバージョン 2026.10.04)では、CVE-2026-88779 は次のように登録されています。
| 項目 | 内容 |
|---|---|
| 追加日(dateAdded) | 2026-10-04 |
| 対応期限(dueDate) | 2026-10-07 |
| ランサムウェアでの利用 | Unknown |
| フォレンジックトリアージ | Yes |
| Required Action の概要 | ベンダーの指示に従った緩和策の適用。BOD 26-04 と CISA の Forensics Triage Requirements に従い、緩和策がない場合は製品の使用中止を求める内容 |
参考: CISA Known Exploited Vulnerabilities Catalog
“could allow for a denial of service”
(サービス拒否を引き起こす可能性があります)
https://www.cisa.gov/known-exploited-vulnerabilities-catalog?field_cve=CVE-2026-88779
この対応期限は、米国連邦政府機関に向けた拘束的運用指令(BOD 26-04)に基づくものです。日本企業に直接課される期限ではありませんが、実悪用が確認された脆弱性として対応の優先度を判断する材料になります。
SAML 構成と修正ビルドの確認方法
該当性は「SAML SP / IdP の構成」と「同じ系列の修正ビルドとの照合」の両方で判断します。どちらか一方だけを見て対象外と判断しないことが重要です。
対象が顧客管理のインスタンスか、Secure Private Access Hybrid で利用する NetScaler インスタンスかを確認します。そのうえで、稼働中のバージョンとビルド番号を表示します。FIPS / NDcPP 版を運用している場合は、通常版とは別の系列として扱います。
show ns versionshow ns version は、アプライアンスのバージョンとビルド番号を表示するコマンドです(参考: ns-version(13.1) / ns-version(current release))
稼働中の設定を表示し、設定テキストに次の文字列が含まれるかを確認します。
show ns runningConfig- SAML SP として構成されている場合:
add authentication samlAction - SAML IdP として構成されている場合:
add authentication samlIdPProfile
これらは設定テキスト内で探す文字列であり、確認のために実行するコマンドではありません。add で始まる行は SAML の設定を追加する構文のため、CLI へ入力しないでください(参考: System base operations)。
show ha nodeshow ha node は、HA ペアの各ノードの設定と状態(Primary / Secondary など)を表示します(参考: HA-node(13.1))。ビルドの確認は、プライマリーだけでなくセカンダリーを含む全ノードで実施することをおすすめします。
手順 1 で確認したビルドを、前章の表にある同じ系列の修正ビルドと照合します。SAML SP / IdP の構成があり、修正ビルドより前であれば更新対象です。
SAML SP / IdP の判定で誤解しやすい点
外部の IdP を利用していても、NetScaler 側が SAML SP として認証を受ける構成であれば前提条件に該当し得ます。「NetScaler を IdP にしていないので対象外」とは判断できません。公式ブログでは、Gateway または AAA の仮想サーバーで SAML を利用する構成を前提として説明しています。
SAML の設定オブジェクトは存在するものの、ポリシーや仮想サーバーで使われていない場合について、公式資料は対象外とする基準を示していません。未使用であることを根拠に独自に対象外と判断せず、設定が見つかった場合は更新対象として扱うことをおすすめします。
show ns runningConfig は未保存の設定を含む稼働中の設定を、show ns ns.conf は最後に保存された設定を表示します(参考: ns-runningConfig)。保存済みの設定だけを確認すると、未保存の SAML 設定を見落とす可能性があります。保存済み設定と稼働中設定の差分は、引数なしの diff ns config で確認できます(参考: ns-config(13.1))。管理パーティションを利用している場合は、各パーティションの設定も確認対象に含めることをおすすめします。
前回の脆弱性対応後に再更新が必要かの判断
前回の CTX697096 で案内された通常版の修正ビルドは、いずれも今回の修正基準より前のビルドです。
| 稼働ビルド(通常版) | SAML SP / IdP の構成あり | SAML SP / IdP の構成なし |
|---|---|---|
| 14.1-73.37(前回の修正ビルド) | 14.1-73.41 以降へ再更新が必要 | CVE-2026-88779 の前提条件には該当しない |
| 13.1-64.23 / 13.1-64.24(前回の修正ビルド) | 13.1-64.28 以降へ再更新が必要 | CVE-2026-88779 の前提条件には該当しない |
| 14.1-73.41 以降 | CVE-2026-88779 は修正済み | CVE-2026-88779 は修正済み |
| 13.1-64.28 以降の 13.1 系 | CVE-2026-88779 は修正済み | CVE-2026-88779 は修正済み |
参考: Citrix 公式ブログ(Understanding and Addressing CVE-2026-88779)
“please upgrade your deployment again”
(環境を再度アップグレードしてください)
https://community.citrix.com/techzone-blogs/110_security-updates/understanding-and-addressing-cve-2026-88779-in-citrix-netscaler-adc-and-citrix-netscaler-gateway/
前回の更新を完了していても、SAML SP / IdP の構成があれば今回の修正ビルドへの再更新が必要です。一方、CVE-2026-88772 の DTLS に関する条件や、CVE-2026-88778 に関する追加設定は、今回の該当条件ではありません。また、今回の条件に該当しないことは、前回の脆弱性への対応が不要であることを意味しません。前回分の条件と更新時の注意点は、CVE-2026-88771〜88778(CTX697096)の解説記事を参照してください。
更新までの緩和策と Global Deny List の利用条件
公式ブログでは、修正ビルドへ更新するまでの緩和策として、Global Deny List のシグネチャーが案内されています。利用できる環境は限られており、更新の代替にはなりません。
Global Deny List を利用できる条件
| 条件 | 内容 |
|---|---|
| NetScaler Console | NetScaler Console サービス、または Cloud Connect を利用するオンプレミスの NetScaler Console で管理していること |
| Virtual patching | NetScaler Console の設定で「Virtual patching」のステータスが Enabled であること |
| 対象ビルド(通常版 14.1) | 14.1-73.37 以上かつ 14.1-73.41 未満 |
| 対象ビルド(通常版 13.1) | 13.1-64.23 以上かつ 13.1-64.28 未満 |
| シグネチャー | *Default Signatures の Encrypted Version が v24 以上であること |
参考: NetScaler Docs(Manage global lists to bypass WAF or deny requests)
“only available to customers using NetScaler Console on-prem or NetScaler Console service”
(NetScaler Console のオンプレミス版または NetScaler Console サービスを利用している顧客のみが利用できます)
https://docs.netscaler.com/en-us/citrix-adc/current-release/application-firewall/profiles/manage-global-bypass-deny-lists.html
公式ブログでは、Global Deny List 機能が 14.1-60.52、13.1-63.21 以降で既定で有効になると説明されています。これは機能の既定状態に関する情報であり、今回の緩和策の対象範囲とは別です。今回の緩和策の対象は、上表のビルド範囲にある通常版です。FIPS / NDcPP 版は今回の案内の対象範囲に含まれていないため、通常版の範囲から適用可否を推定せず、Citrix Support へ確認してください。
シグネチャーの適用状況を確認する
NetScaler Console の設定画面で、Virtual patching のステータスが Enabled になっていることを確認します。
show appfw signatures出力の *Default Signatures で、Encrypted Version が v24 以上であることを確認します。
stat denylist global AAA_REQUESTルールの評価カウンターや Last Hit Time などの統計を確認します。
以下は公式手順に基づく運用上の考察です。カウンターが 0 の場合でも、観測期間が短い、対象となる SAML 通信がまだ発生していないなどの理由が考えられるため、それだけで機能が無効とは断定できません。反対に、カウンターが増加していても、今回の脆弱性の悪用成功や侵害の証明にはなりません。確認した日時とカウンター値を記録し、時間をおいて再確認することをおすすめします。
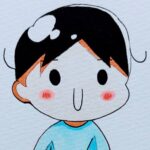
Global Deny List は更新までの露出低減策です。適用を確認した後も、修正ビルドへの更新計画は止めずに進めてください。設定変更や機能の詳細が必要な場合は公式ブログからリンクされた Global Deny List の資料を確認し、第三者が公開している Responder 設定や攻撃パターンを検証なしに流用しないことをおすすめします。
再更新の進め方と対応完了の確認
再更新では、「ビルドが上がったこと」と「認証・業務サービスが正常であること」を分けて確認します。以下は一般的な運用上の提案であり、具体的な手順は対象系列の公式資料に従ってください。
更新前の準備
- 稼働中の設定を保存し、設定ファイルや証明書などのバックアップを取得します。
- 対象ビルドのリリースノートを確認し、利用中の認証方式との互換性を確認します。
- スタンドアロン、HA ペアなど構成に合った更新順序と作業時間帯を決めます。
- 切り戻し先が影響ビルドになる場合は脆弱性が再び残るため、切り戻しの判断基準をあらかじめ決めておきます。
更新手順は Upgrade and downgrade a NetScaler appliance が入口になります。この資料は 14.1 向けのため、13.1 を運用している場合は対応する系列の資料を確認してください。HA ペアの更新手順も公開されていますが、構成や接続方式によって切り替え時の影響は異なります。HA 構成であることだけを理由に無停止とは判断せず、メンテナンス時間の確保を検討してください。
更新後の確認
各ノードで show ns version を実行し、全ノードが同じ系列の修正ビルド以降になっていることを確認します。
show ha node で、各ノードの状態、Primary / Secondary の役割、同期状態が想定どおりであることを確認します。
実際の利用者アカウントで SAML によるログインを実施し、SP / IdP として構成しているフローが正常に完了することを確認します。
VPN 接続、公開アプリケーション、負荷分散の対象サービスなど、NetScaler を経由する業務通信が正常であることを確認します。
不審な再起動や認証異常がある場合
更新前後に、説明のつかない再起動、認証サービスの停止、SAML ログインの異常が見られた場合は、発生時刻、対象ノード、関連するログなどを保全したうえで、Citrix Support とインシデント対応担当者へ相談することをおすすめします。CISA KEV でも、本 CVE はフォレンジックトリアージの対象とされています。
再起動が発生したことだけで、本 CVE の悪用や RCE と断定することはできません。一方、調査の完了まで更新を無条件に延期すると、脆弱な状態が続きます。保全の範囲と所要時間、露出の低減、更新、詳細調査の進め方を関係者と調整し、並行して進めることを検討してください。
まとめ
CVE-2026-88779 は、SAML SP / IdP として構成された顧客管理の NetScaler ADC / Gateway に影響する、実悪用が確認された DoS の脆弱性です。前回の脆弱性対応を終えた環境でも、SAML 構成があれば同じ系列の修正ビルドへの再更新が必要です。
- Citrix の公式評価は DoS で、本 CVE による RCE は確定していません。
- SAML SP と SAML IdP のどちらの構成も前提条件に該当します。
- 外部 IdP と連携する NetScaler SP 構成も確認対象です。
- 前回の修正ビルド 14.1-73.37、13.1-64.23 / 64.24 は再更新の対象です。
- 通常版・FIPS・NDcPP のビルド番号は横断して比較しません。
- Global Deny List は条件付きの緩和策で、更新の代替ではありません。
- 更新後は全ノードのビルド、HA、SAML ログイン、業務通信を確認します。
以上、最後までお読みいただきありがとうございました。