はじめに
2026 年 9 月 29 日、OpenSSL プロジェクトはセキュリティアドバイザリーを公開し、14 件の脆弱性を修正しました。このうち OpenSSL が唯一 High と評価したのが、DTLS のハンドシェイク再送処理に関する CVE-2026-84782 です。
OpenSSL は OS、ミドルウェア、ネットワーク機器、業務アプリケーションに広く組み込まれています。そのため「自社のどのアプリケーションを確認すればよいか」「OS の更新とベンダーの修正のどちらを適用するのか」「何をもって対応完了とするか」を整理する必要があります。一方で、本脆弱性は DTLS を使う処理に限られた問題であり、一般的な HTTPS 通信と同じ扱いにはできません。
本記事では、DTLS の利用有無、OpenSSL の組み込み方、配布元の修正判定、更新後の反映と確認という順で、対応の判断材料を整理します。実機での検証は行っておらず、コマンドは公式資料に基づく確認例として掲載しています。
- CVE-2026-84782 で起き得ることと、評価主体ごとの深刻度・悪用状況
- 上流の修正版と、OpenSSL 3.0 など有償サポート限定の系列の扱い
- DTLS の利用と OpenSSL の組み込み方から確認対象を絞る手順
- Ubuntu を例にした、配布元の修正版の照合方法
- 更新後の反映方法と、対応完了と判断する基準
結論として、本脆弱性の影響を受けるのは、OpenSSL の DTLS 実装を使うアプリケーションです。OS パッケージ、製品同梱、コンテナーなど OpenSSL の提供元ごとに配布元の修正を適用し、対象のプロセスが修正済みのライブラリで稼働していることを確認した時点で、対応完了と判断します。なお、同時に修正された脆弱性には DTLS と無関係のものも含まれるため、DTLS を使っていないことは今回の更新全体を見送る理由にはなりません。
CVE-2026-84782 と DTLS の影響
CVE-2026-84782 は、DTLS のハンドシェイクメッセージを再送する処理の不備です。最初に OpenSSL の説明に沿って起き得ることを整理し、続いて評価主体ごとの深刻度と、誤解しやすい点を確認します。
書き込みが中断した状態で再送が起きると発生する
DTLS は、UDP など到達を保証しないトランスポート上で、TLS に相当する保護を提供するプロトコルです。ハンドシェイクメッセージが失われた場合に備えて、タイマーによる再送の仕組みを持っています。
OpenSSL のアドバイザリーによると、ハンドシェイクメッセージは複数の断片に分けて書き出され、下位のトランスポートが一時的にデータを受け付けられない場合、書き込みはメッセージの途中で中断(WANT_WRITE)します。この中断中に再送タイマーが発火すると、再送処理は中断中の書き込みと同じ内部バッファーと位置情報を使い、位置を先頭に戻さないまま読み出していました。その結果、送るべきでない別のメッセージの残りを含んだ再送メッセージが作られ、割り当てたバッファーの末尾を越えて読み出す場合があります。
参考: OpenSSL Security Advisory(2026 年 9 月 29 日)
“can disclose a heap memory to the peer as plaintext handshake data”
(ヒープメモリの内容を、平文のハンドシェイクデータとして通信相手へ露出させ得る)
https://openssl-library.org/news/secadv/20260929.txt
読み出しがマップされていないメモリ領域に達した場合は、クラッシュによる DoS になるとされています。また、再送が中断中の書き込みの管理情報を上書きする問題もあり、デバッグビルドではプロセスが中断(abort)すると説明されています。修正では、再送前に読み出し位置をメッセージの先頭へ戻し、書き込みが中断している間は再送を行わないように変更されました。
公式に説明されている影響は、ヒープメモリの一部の露出と、クラッシュによる DoS です。任意コード実行や、秘密鍵などの特定の情報が必ず漏えいするとは説明されていません。露出する内容はその時点でヒープ上に残っていたデータであり、何が含まれるかは状況に依存すると考えられます(編集部の補足)。
評価主体ごとの深刻度と悪用状況
深刻度の表現は評価主体によって異なります。OpenSSL は CVSS を付与せず、独自の基準で High と評価しています。
| 評価主体 | 評価 | 内容 |
|---|---|---|
| OpenSSL(CNA) | High | OpenSSL のセキュリティポリシーに基づく評価。CVSS は付与していない |
| CISA-ADP(Vulnrichment) | CVSS v3.1 基本値 8.2 | AV:N/AC:L/PR:N/UI:N/S:U/C:L/I:N/A:H。SSVC は Exploitation が none、Automatable が yes、Technical Impact が partial(2026 年 9 月 29 日 UTC の評価) |
| Red Hat | Important、CVSS v3.1 基本値 7.4 | AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:N/A:H |
| Ubuntu | 優先度 High | OpenSSL が High と評価していることを理由として表示 |
CISA-ADP と Red Hat では、攻撃の複雑さ(AC)と機密性への影響(C)の評価が分かれています。CVSS の値を優先度付けに使う場合は、どの主体の値かを明記して扱うことをおすすめします。
悪用状況について、OpenSSL のアドバイザリーには実際の悪用に関する記載がなく、CISA-ADP の SSVC では評価時点の Exploitation が none とされています。これは評価時点で悪用が確認されていないことを示すもので、今後も悪用されないことを意味するものではありません。KEV への掲載状況は、CISA の KEV カタログで最新の状況を確認し、掲載された場合は優先度を見直すことをおすすめします。
TLS と DTLS を区別して影響を判断する
影響の判断で誤りやすい点を、区分ごとに整理します。
- TCP 上の一般的な TLS 通信
-
本脆弱性は DTLS の再送処理の問題です。TCP 上の TLS で動作する HTTPS サーバーなどが、OpenSSL を使っていることだけで本脆弱性の対象になるわけではありません。
- UDP・WebRTC・VPN の利用
-
UDP の通信、WebRTC、VPN を利用していることだけでは、該当の根拠になりません。その機能が OpenSSL の DTLS 実装を使っているかを、製品ドキュメントやベンダーの回答で確認します。
- クライアント側の利用
-
アドバイザリーでは、中断した書き込みを再開する呼び出しとして
SSL_accept()とSSL_connect()の両方が挙げられています。サーバーだけでなく、DTLS で接続するクライアント側のアプリケーションや機器も確認対象に含めることをおすすめします(編集部の解釈)。 - FIPS モジュールの利用
-
OpenSSL は、影響を受けるコードが FIPS モジュール境界の外側にあるとしています。FIPS モジュールに影響がないことは、FIPS プロバイダーを使うアプリケーション全体が安全であることを意味しません。DTLS を使っていれば、同様に確認と更新の対象です。
Red Hat も、RHEL の大半のワークロードを占める TCP 上の標準的な TLS 接続は影響を受けないとしたうえで、影響範囲を次のように説明しています。
参考: Red Hat(CVE-2026-84782)
“the flaw strictly affects software using Datagram Transport Layer Security (DTLS) over UDP”
(この欠陥は、UDP 上で DTLS を使うソフトウェアに限って影響する)
https://access.redhat.com/security/cve/cve-2026-84782
Red Hat は、ノンブロッキング I/O の構成であることも条件に挙げています。これは Red Hat による評価で、OpenSSL のアドバイザリーは「トランスポートが一時的にデータを受け付けられない場合」と説明しています。アプリケーションの I/O 方式を確認できない場合は、条件を満たし得る前提で扱うことをおすすめします。
OpenSSL の修正版と提供条件
上流の修正版は 7 系列に用意されていますが、3.0 以前の系列は有償サポートの契約者だけに提供されます。ここでは、提供条件と系列のサポート期限との関係を整理します。
| 系列 | 修正版 | 上流からの提供 | 上流の公開サポート期限 |
|---|---|---|---|
| 4.0 | 4.0.3 | 一般公開 | 2027 年 5 月 14 日 |
| 3.6 | 3.6.5 | 一般公開 | 2026 年 11 月 1 日 |
| 3.5(LTS) | 3.5.9 | 一般公開 | 2030 年 4 月 8 日 |
| 3.4 | 3.4.8 | 一般公開 | 2026 年 10 月 22 日 |
| 3.0 | 3.0.23 | Premium support 顧客向け | 終了(2026 年 9 月 7 日) |
| 1.1.1 | 1.1.1zj | Premium support 顧客向け | 終了 |
| 1.0.2 | 1.0.2zs | Premium support 顧客向け | 終了 |
出典: OpenSSL Security Advisory、OpenSSL Release Strategy(2026 年 10 月 2 日に確認)
アドバイザリーは、サポート中の系列だけを分析の対象とし、サポートが終了した 3.1、3.2、3.3 は分析していないと明記しています。表にない系列を「非該当」と扱わず、サポート対象の系列への移行や配布元の修正で対応することをおすすめします。
OpenSSL 3.0 のサポート終了後の対応
OpenSSL 3.0 は、2026 年 9 月 7 日に上流の公開サポートを終了しました。OpenSSL の告知では、次のように説明されています。
参考: OpenSSL 3.0 End of Life
“it will no longer receive publicly available security fixes”
(今後、一般公開のセキュリティ修正は提供されない)
https://openssl-library.org/post/2026-09-16-eol30/
ただし、これは上流からの提供条件です。OS や製品のベンダーは、自社のサポート期間に基づいて修正を取り込み、提供する場合があります。後述する Ubuntu 22.04 LTS / 24.04 LTS は 3.0 系を基にしたパッケージで、今回の修正を取り込んだ版が公開されています。3.0 系を使う環境では、次のいずれかで対応します。
- OS・製品のベンダーが提供する修正済みのパッケージやリリースを適用する
- 自前ビルドで 3.0 系を使っている場合は、OpenSSL の有償サポート契約で 3.0.23 を入手する
- サポート中の系列へ移行する
OS が管理するライブラリを、上流のソースから手動でビルドした版で置き換える方法は、一律にはおすすめしません。パッケージ管理と競合し、以降の配布元の修正が適用されない状態を招くおそれがあるためです(編集部の見解)。
今回のパッチ適用と系列の移行を分けて考える
3.4 と 3.6 は、それぞれ 2026 年 10 月 22 日と 11 月 1 日に上流のサポート期限を迎えます。今回は同じ系列内の修正版(3.4.8、3.6.5)を適用し、系列の移行は別の計画として扱うことをおすすめします。
移行先を検討する際は、互換性の範囲に注意が必要です。OpenSSL の Release Strategy では、3.0 以降の API / ABI の互換性は同じメジャー番号の範囲で保証するとされています。3.x から 4.0 への更新はメジャー番号が変わるため、アプリケーションの再ビルドや動作確認を伴う可能性があります。移行先は、2030 年 4 月 8 日までサポートされる 3.5 LTS などを候補に、利用製品の対応状況、互換性、配布元の方針を確認したうえで判断します。
自環境への影響を確認する手順
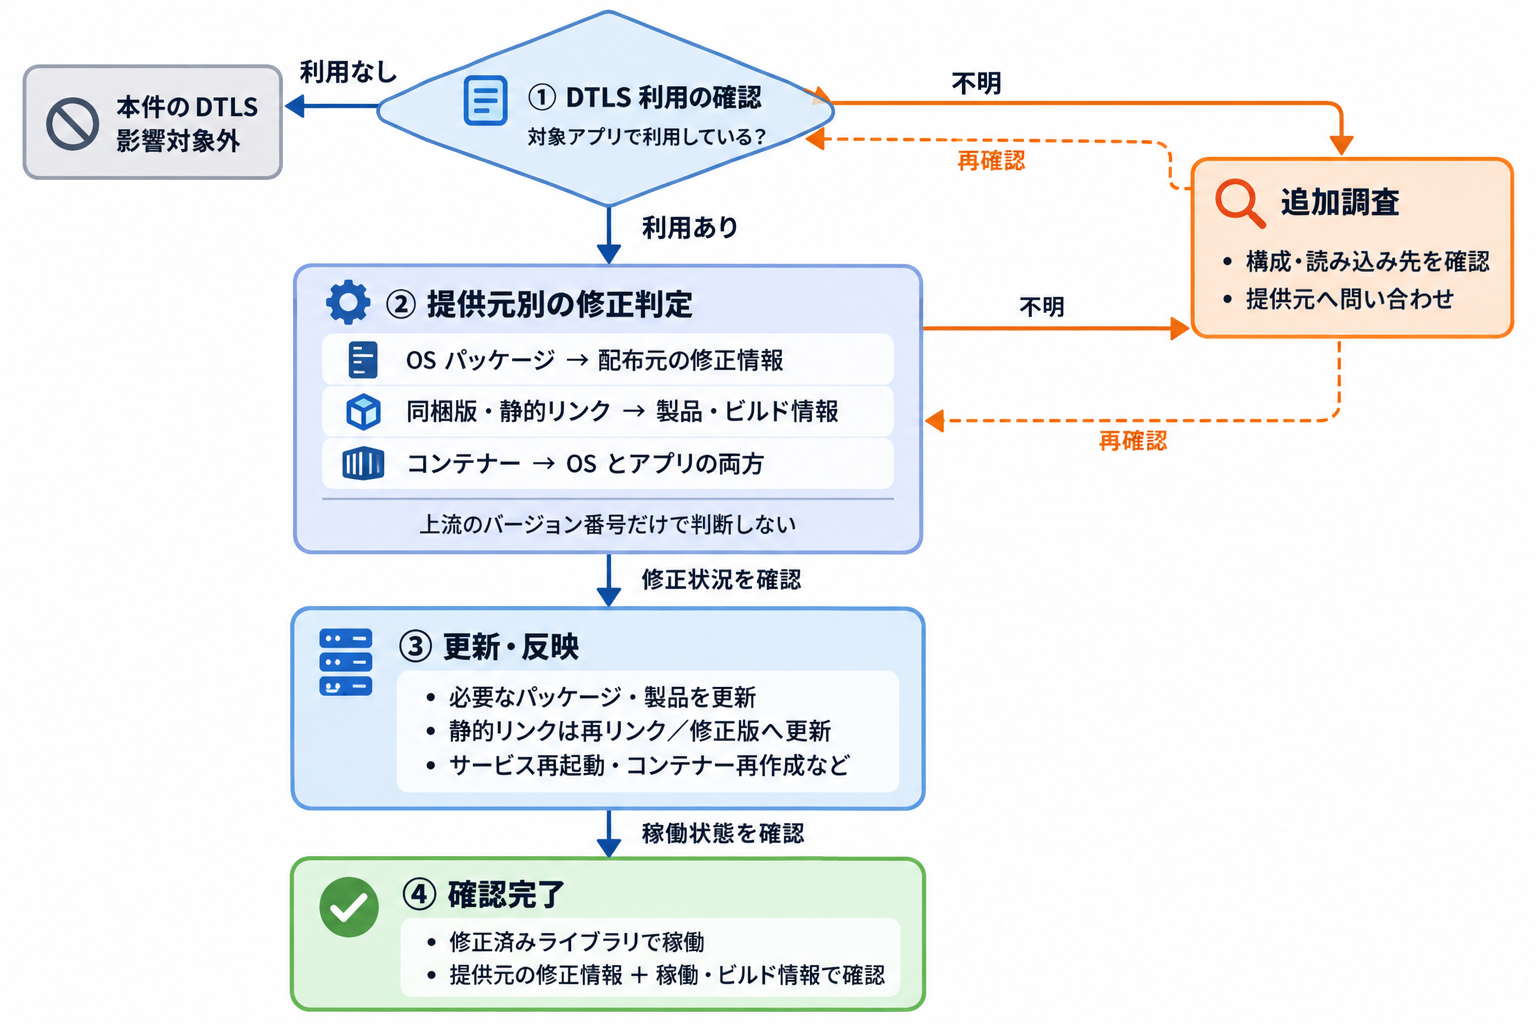
確認は「DTLS を使っているか」「その OpenSSL はどこから提供されているか」「提供元は修正を出しているか」の順で進めます。判断できない項目は非該当とせず、追加調査の対象として残します。
対象と DTLS の利用を洗い出す
サーバー、クライアント、ネットワーク機器、コンテナーを対象に、DTLS を使う機能があるかを調べます。根拠として使える情報は次のとおりです。
- アプリケーションや機器の設定(DTLS の有効化、UDP の待ち受けや接続先)
- 製品ドキュメントやリリースノートにある、暗号ライブラリと DTLS の記載
- SBOM に記載された OpenSSL のコンポーネントとバージョン
- ベンダーのセキュリティアドバイザリーや、問い合わせへの回答
DTLS や OpenSSL の利用を確認できない対象は「不明」として追加調査に回し、非該当として処理しないことをおすすめします。OpenSSL 以外のライブラリで DTLS を実装した製品は本 CVE の対象外ですが、その判断もベンダーの情報に基づいて行います。
OpenSSL の組み込み方を区別する
同じサーバー上でも、OpenSSL の提供元はアプリケーションごとに異なる場合があります。提供元によって、修正の入手先と反映方法が変わります。
| 組み込み方 | 修正の入手元 | 確認の注意点 |
|---|---|---|
| OS パッケージ(共有ライブラリ) | OS の配布元(USN、RHSA など) | 更新後に再起動されていないプロセスは、旧ライブラリを使い続ける |
| 製品同梱 | 製品ベンダー | OS の更新では修正されない。ベンダーの修正リリースを確認する |
| 静的リンク | アプリケーションの提供元 | 共有ライブラリとして見えないため、ビルド情報や SBOM で確認する。修正済み OpenSSL での再リンク、または提供元の修正済みバイナリーへの更新が要る |
| 自前ビルド | 自組織(上流の修正版で再ビルド) | 3.0 以前の系列は、上流の修正版が有償サポート限定 |
| コンテナーイメージ | ベースイメージの提供元と自組織 | ホスト OS の更新では修正されない。ベースイメージの OS パッケージに加え、アプリケーションが同梱・静的リンクした OpenSSL もそれぞれ修正し、コンテナーを再作成する |
Ubuntu の CVE ページでは、同じ OS 上でも OpenSSL を内包するパッケージが別に扱われています。たとえば 22.04 LTS の nodejs は OpenSSL 1.1.1m を内包するとされ、2026 年 10 月 2 日の確認時点で Vulnerable(影響あり)と表示されています。edk2 も各リリースで Needs evaluation(評価が必要)の状態です。ホスト OS の libssl を更新しただけで、同梱版やコンテナー内の OpenSSL まで修正済みとは扱わないことをおすすめします。
製品本体と同梱ライブラリを分けて確認する考え方は、Apache Tomcat の脆弱性|構成別の影響確認と更新判断でも Tomcat Native を例に整理しています。ただし、Tomcat が扱うのは TCP 上の TLS であり、本 CVE の DTLS とは対象が異なります。
Linux では、稼働中のプロセスが読み込んでいる libssl のパスを、プロセスのメモリマップ(/proc/pid/maps)で確認できます。<PID> は、確認したいプロセスの実際のプロセス ID に置き換えて実行します。OS のライブラリディレクトリーか、製品のディレクトリー配下かによって、提供元を切り分ける材料になります。
grep libssl /proc/<PID>/maps表示されるのはマッピング元のファイルのパスで、現在ディスク上にある同じパスのファイルと同一とは限りません。マニュアルでは、マッピング元のファイルが削除されている場合はパス名の末尾に (deleted) が付くとされており、パッケージの更新でファイルが置き換えられた後も旧ファイルを読み込み続けているプロセスでは、この表示になる場合があります。ただし、マニュアル自体がこの表示はあいまいになり得ると注記しています。(deleted) がないことだけで修正済みとは判断せず、提供元の修正状況、更新後のプロセスの再起動、再起動後の読み込み先を組み合わせて確認することをおすすめします。また、静的リンクの場合は libssl が表示されないため、何も表示されないことを OpenSSL 不使用の根拠にはしません。
openssl version -a は入口として使う
openssl version -a は、コマンドラインの openssl が使う OpenSSL のバージョン、ビルド日、OPENSSLDIR などを表示します。公式リファレンスでは、-a はほかのすべてのオプションを指定した場合と同じ情報を表示するとされています。
openssl version -aただし、この出力が示すのは、そのコマンドが使う OpenSSL です。同梱版、静的リンク、コンテナー内のライブラリを使うアプリケーションとは一致しない場合があります。また、配布元のパッケージでは上流の番号を基にした表示となるため、修正の取り込み(バックポート)の有無をこの出力だけでは判断できないことがあります。DTLS の実使用や、全アプリケーションの安全性をこの出力で判断しないことをおすすめします。
Ubuntu で配布元の修正版を照合する例
Ubuntu は USN-8847-1 で、本 CVE を含む修正を 26.04 LTS、24.04 LTS、22.04 LTS 向けに公開しています。対象パッケージと修正版は次のとおりです(2026 年 10 月 2 日に確認)。
| リリース | パッケージ | 修正版 |
|---|---|---|
| 26.04 LTS | libssl3t64 | 3.5.5-1ubuntu3.6 |
| 24.04 LTS | libssl3t64 | 3.0.13-0ubuntu3.16 |
| 22.04 LTS | libssl3 | 3.0.2-0ubuntu1.30 |
24.04 LTS の 3.0.13-0ubuntu3.16 は、上流の修正版 3.0.23 より番号が小さく見えますが、配布元が修正を取り込んだパッケージです。修正の有無は上流の番号ではなく、配布元が公開した、リビジョンまで含むパッケージバージョンで判断します。バージョンの比較は文字列の大小ではなく、パッケージ管理の比較規則に従う必要があります。なお、20.04 LTS 以前のリリースについては、Ubuntu の CVE ページで Ubuntu Pro 経由の修正版が案内されています。上流のバージョンと配布元の判定を分けて扱う考え方は、Linux カーネル脆弱性 3 件|KEV 掲載後の影響判定と完了確認でも整理しています。
ホスト上では、インストール済みのパッケージバージョンを確認します。24.04 LTS / 26.04 LTS では libssl3t64、22.04 LTS では libssl3 を指定します。
apt policy libssl3t64Installed の行が USN の修正版以上であるかを確認します。policy は、Ubuntu の apt マニュアルで apt-cache の機能として案内されているサブコマンドです。Ubuntu Pro Client を利用できる環境では、システムを変更しない --dry-run を付けて、CVE 単位で影響を受けるパッケージと修正版の有無を確認できます(Ubuntu Pro Client のドキュメント)。
pro fix --dry-run CVE-2026-84782これらはホストの OS パッケージを対象とした判定です。USN の修正版を、製品同梱版やコンテナー内のライブラリの判定に流用しないことをおすすめします。
確認結果を棚卸し表に残す
確認結果は、対象ごとに次の項目で記録することをおすすめします。表は記入する観点の例で、確認済みのデータではありません。
| 項目 | 対象サービス | DTLS 利用 | OpenSSL の提供元・配置 | 修正根拠 | 反映方法 | 確認結果 |
|---|---|---|---|---|---|---|
| 記入する内容 | サービス名、ホスト、役割(サーバー / クライアント) | あり / なし / 不明と、その根拠 | OS パッケージ、製品同梱、静的リンク、自前ビルド、コンテナー | USN などの通知番号、ベンダーの回答と修正版 | 再起動、サービスの再起動、コンテナーの再作成、製品の更新 | 確認日、確認方法、残課題 |
| 不明な場合の扱い | 担当者が不明でも一覧に残す | 追加調査の対象とする | 提供元へ確認する | 根拠がなければ未対応として扱う | 提供元の手順を確認する | 未確認として記録する |
更新の反映と対応完了の確認
パッケージやライブラリを更新するだけでは、すべての対象プロセスへの反映を保証できません。提供元に応じた修正の適用、プロセスへの反映、完了の確認までを一連の作業として扱います。
OS パッケージは、配布元の更新を適用します。Ubuntu の案内では、インストール済みのパッケージをすべて最新版へ更新する方法が示され、個別のパッケージだけを選んで更新しないよう推奨されています。
なお、Ubuntu Server のドキュメントによると、Ubuntu 24.04 LTS 以降は needrestart が既定で、影響するサービスを自動的に再起動します。そのため、次のコマンドの実行中にもサービスが再起動し得ます。業務への影響を避けたいサービスがある場合は、更新前に除外設定と作業時間帯を確認することをおすすめします。
sudo apt update && sudo apt upgrade製品同梱は製品ベンダーの修正リリース、自前ビルドは同じ系列の上流修正版での再ビルドで対応します。静的リンクの場合は、修正済みの OpenSSL を用いてアプリケーションを再リンクするか、提供元の修正済みバイナリーへ更新します。コンテナーでは、修正済みのベースイメージで OS パッケージを更新したうえで、アプリケーションがコピーした同梱ライブラリや静的リンクした実行ファイルも、それぞれの提供元で修正・更新します。
USN-8847-1 は、更新後の再起動を案内しています。
参考: Ubuntu USN-8847-1
“After a standard system update you need to reboot your computer”
(標準的なシステム更新の後には、コンピューターの再起動が必要)
https://ubuntu.com/security/notices/USN-8847-1
OS をすぐに再起動できない場合、更新時に自動で再起動されなかったサービスや、自動再起動から除外したサービスは、旧ライブラリを使い続けている可能性があります。再起動が必要なサービスは、needrestart の一覧表示モードで確認できます(needrestart のマニュアル(24.04 LTS))。この実行は更新後の状況を確認するもので、先行する更新時の自動再起動を抑止する設定ではありません。
sudo needrestart -r lコンテナーは新しいイメージでの再作成、製品は製品の手順に従った更新と再起動で反映します。
次の 3 点を確認できた時点で、その対象の対応完了と判断します。
- 組み込み方に応じた修正の根拠がある(OS パッケージは
apt policyの Installed やpro fix --dry-runの結果、製品同梱は製品の修正リリース、自前ビルドや静的リンクはビルド情報や SBOM) - 更新後に対象のプロセスを再起動し、再起動後の読み込み先が想定した提供元のライブラリである
- DTLS を使う機能で正常に接続でき、ログにエラーやクラッシュの記録がない
パッケージを入れただけ、または再起動しただけの状態は、対応完了として扱わないことをおすすめします。途中の状態は、次のように区別して記録します。
| 状態 | 判断 | 次の作業 |
|---|---|---|
| パッケージは更新済みだが、旧ライブラリを使用するプロセスが残っている | 未完了 | 対象サービスまたは OS の再起動 |
| ホスト OS は更新済みだが、同梱版・静的リンク・コンテナー内の OpenSSL に修正の根拠がない | 未完了(提供元ごとに別に管理) | 提供元への確認、再リンク、イメージの再ビルド |
| 製品ベンダーの修正が未提供 | 未完了(修正待ち) | ベンダーの回答と案内の確認 |
| DTLS の利用有無が不明 | 未確認 | 追加調査、提供元への問い合わせ |
同時修正された脆弱性の確認点
今回のアドバイザリーでは、CVE-2026-84782 を含む 14 件が修正されました。OpenSSL の評価は High が 1 件、Moderate が 1 件、Low が 12 件です。Low の多くは QUIC、SM2、証明書の処理などに関するもので、DTLS とは別の条件で成立します。たとえば CVE-2026-35189 は証明書の CRL 配布点の処理に関する問題で、クライアントや、クライアント証明書を求めるサーバーで DoS につながり得るとされ、アドバイザリーが分析した 7 系列(4.0、3.6、3.5、3.4、3.0、1.1.1、1.0.2)が対象です。
DTLS を使っていないことは本 CVE を非該当とする材料になりますが、今回の更新全体を見送る理由にはなりません。主題と混同しやすい 2 件を、本 CVE と比較します。
| CVE | OpenSSL の評価 | 対象系列 | 成立条件 | 影響 |
|---|---|---|---|---|
| CVE-2026-84782 | High | 4.0、3.6、3.5、3.4、3.0、1.1.1、1.0.2 | DTLS のハンドシェイクの書き込みが中断している間の再送 | ヒープメモリの露出、クラッシュ / DoS |
| CVE-2026-84783 | Moderate | 4.0 のみ | マルチスレッドの TLS クライアント、またはクライアント証明書を求めるマルチスレッドの TLS サーバーで、同じ信頼済み CA への最初の証明書チェーンの構築が複数の接続で同時に起きる | 解放済みメモリの読み取りによるクラッシュ(DoS) |
| CVE-2026-75806 | Low | 4.0、3.6、3.5、3.4、3.0、1.1.1(1.0.2 は対象外) | AEAD の暗号スイートを使う確立済みの DTLS 1.2 の関連付けに、規定の長さに満たない未認証のデータグラムが届く | 対象の関連付けに限った DoS(メモリ安全性と機密性への影響はないとされる) |
CVE-2026-75806 も DTLS の問題ですが、対象はハンドシェイク後の確立済みの通信で、情報の露出は伴いません。CVE-2026-84783 は 4.0 のみが対象のため、4.0 を使う自前ビルドや製品同梱版で確認が必要になります。Ubuntu の場合、CVE-2026-75806 を含む修正は同じ USN-8847-1 で提供されています。
まとめ
CVE-2026-84782 は DTLS のハンドシェイク再送処理に限られた問題ですが、OpenSSL の組み込み方が多様なため、確認の範囲は OS パッケージにとどまりません。DTLS の利用、OpenSSL の提供元、配布元の修正、稼働プロセスへの反映を順に確認することが対応の要点です。
- OpenSSL が High と評価した DTLS ハンドシェイク再送処理の脆弱性
- 公式の影響はヒープメモリの一部露出とクラッシュによる DoS
- 上流の 3.0 以前の修正版は有償サポートの契約者だけに提供
- 修正の判定は上流の番号ではなく配布元のパッケージで行う。
- ホスト OS の更新だけでは同梱版やコンテナーは修正されない。
- 稼働プロセスが修正済みのライブラリを使うまで確認する。
- DTLS を使わない環境も同時修正分を踏まえて更新を検討する。
以上、最後までお読みいただきありがとうございました。