はじめに
2026 年 10 月 28 日(日本時間 10 月 29 日)、Cisco は Secure Firewall ASA Software と Secure Firewall Threat Defense(FTD)Software の Remote Access SSL VPN に存在する DoS 脆弱性 CVE-2026-76418 を公開しました。Cisco PSIRT は同月中に実際の悪用を認識しており、修正版の公開時点ですでに攻撃が観測されている状況です。
本脆弱性は、トンネルグループ(接続プロファイル)に二次認証を設定している場合に成立します。SSL VPN を使っているかどうかだけでは判断できず、どのトンネルグループに二次認証が設定されているかまで確認する必要があります。
- CVE-2026-76418 の攻撃条件と、Cisco の悪用確認と CISA KEV 登録の違い
- 3 つの条件と
tunnel-group-list enableの有無による影響判定の進め方 - ASA と FTD(FMC 管理 / FDM 管理)での設定の確認方法
- Cisco が示す 2 つの緩和策と、利用者の操作性や認証強度への影響
- 修正版の選び方と、更新前後に確認する項目
脆弱なリリースを使用し、SSL VPN のログインサービスに攻撃者が到達でき、確認対象のトンネルグループに二次認証が設定されている場合、影響を受ける構成です。確認対象は tunnel-group-list enable の有無で変わり、グループ一覧を無効にしていても DefaultWEBVPNGroup の二次認証は確認が必要です。恒久対策は修正版への更新であり、二次認証に関わる緩和策は認証強度や利用者の操作に影響するため、更新までの暫定措置として扱うことをおすすめします。
CVE-2026-76418 の概要と悪用状況
本脆弱性は、Remote Access SSL VPN サービスで、トンネルグループに二次認証が設定されている場合のロジックエラーに起因します。認証されていないリモートの攻撃者が、SSL VPN への接続時に細工したリクエストを送信することで、機器を予期せず再起動させ、サービス拒否(DoS)状態を引き起こす可能性があります。
| 項目 | 内容 |
|---|---|
| Advisory ID | cisco-sa-asaftd-tunnel-dos-s6mgkb75 |
| CVE | CVE-2026-76418 |
| Cisco Bug ID | CSCwx26625 |
| CWE | CWE-690 |
| CVSS v3.1 | 8.6(High) |
| 初回公開 | 2026 年 10 月 28 日 19:15 GMT(日本時間 10 月 29 日 04:15) |
| 回避策 | なし(特定の構成向けの緩和策あり) |
| 対象外と明記された製品 | Secure FMC Software、cdFMC、Cloud-delivered Firewall、Secure Access |
攻撃条件と影響範囲
CVSS ベクターは CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:N/I:N/A:H です。ネットワーク経由で、権限や利用者の操作を必要とせずに攻撃が成立し、影響は可用性に限られます。機密性と完全性への影響は、いずれも None と評価されています。
攻撃者が有効な VPN アカウントを持っている必要はなく、VPN ログインに成功する必要もありません。Cisco は、影響判定の注記でこの点を明記しています。
参考: Cisco Security Advisory cisco-sa-asaftd-tunnel-dos-s6mgkb75
“A successful VPN login is not required to reach the affected processing path.”
(影響を受ける処理経路に到達するために、VPN ログインの成功は必要ない)
https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-asaftd-tunnel-dos-s6mgkb75
本脆弱性は、リモートコード実行や認証バイパスではありません。ただし、再起動するのはファイアウォール本体であるため、SSL VPN の利用者だけでなく、その機器を経由するすべての通信が停止する可能性があります。二次認証は認証強度を高める設定ですが、本脆弱性ではその設定自体が影響条件になる点に注意が必要です。
Cisco の悪用確認と CISA KEV の登録状況
Cisco は、2026 年 10 月に PSIRT が本脆弱性の実際の悪用を認識したと公表しています。一方、アドバイザリには攻撃元の IP アドレスや通信の特徴といった IoC、攻撃手法の詳細は記載されていません。
CISA の KEV カタログについては、本記事の執筆時点(2026 年 10 月 30 日)で確認した範囲では、本 CVE の登録を確認できませんでした。Cisco による悪用の確認と、CISA による KEV への登録は別の判断です。KEV に未登録であることは、悪用されていないことを意味しません。最新の登録状況は CISA の KEV カタログで確認してください。
KEV に登録された場合、米国連邦機関向けの対応期限は BOD 26-04 に基づき、外部公開の有無などの組み合わせで決まります。期限の決まり方は、関連記事『BOD 26-04 とは|KEV と外部公開で決まる対応期限の読み方』で整理しています。
CVE-2026-20349 との違い
2026 年 8 月に公開された CVE-2026-20349 も ASA / FTD の Remote Access SSL VPN に存在する DoS 脆弱性ですが、原因、影響構成、対処方法が異なる別の脆弱性です。
| 項目 | CVE-2026-76418 | CVE-2026-20349 |
|---|---|---|
| 原因 | 二次認証を設定したトンネルグループでのロジックエラー | HTTP リクエスト処理時のエラーチェック不足 |
| 影響構成の条件 | SSL VPN が有効で、確認対象のトンネルグループに二次認証が設定されている | SSL VPN、IKEv2 のクライアントサービス、ZTNA のいずれかが有効 |
| Cisco が提供する対処 | 修正版(First Fixed Release) | Hot Fix |
| 回避策・緩和策 | 回避策なし、二次認証に関する緩和策あり | 回避策なし |
| CISA KEV | 執筆時点で登録を確認できず | 2026 年 8 月 11 日に登録 |
一方の脆弱性への対応状況から、もう一方の影響有無を判断しないことが重要です。CVE-2026-20349 の影響構成と Hot Fix については、関連記事『CVE-2026-20349|Cisco ASA/FTD DoS の悪用確認と対処の手順』を参照してください。Hot Fix を適用済みの機器での更新先の考え方は、後述の修正版のセクションで扱います。
ASA / FTD の影響条件と確認方法
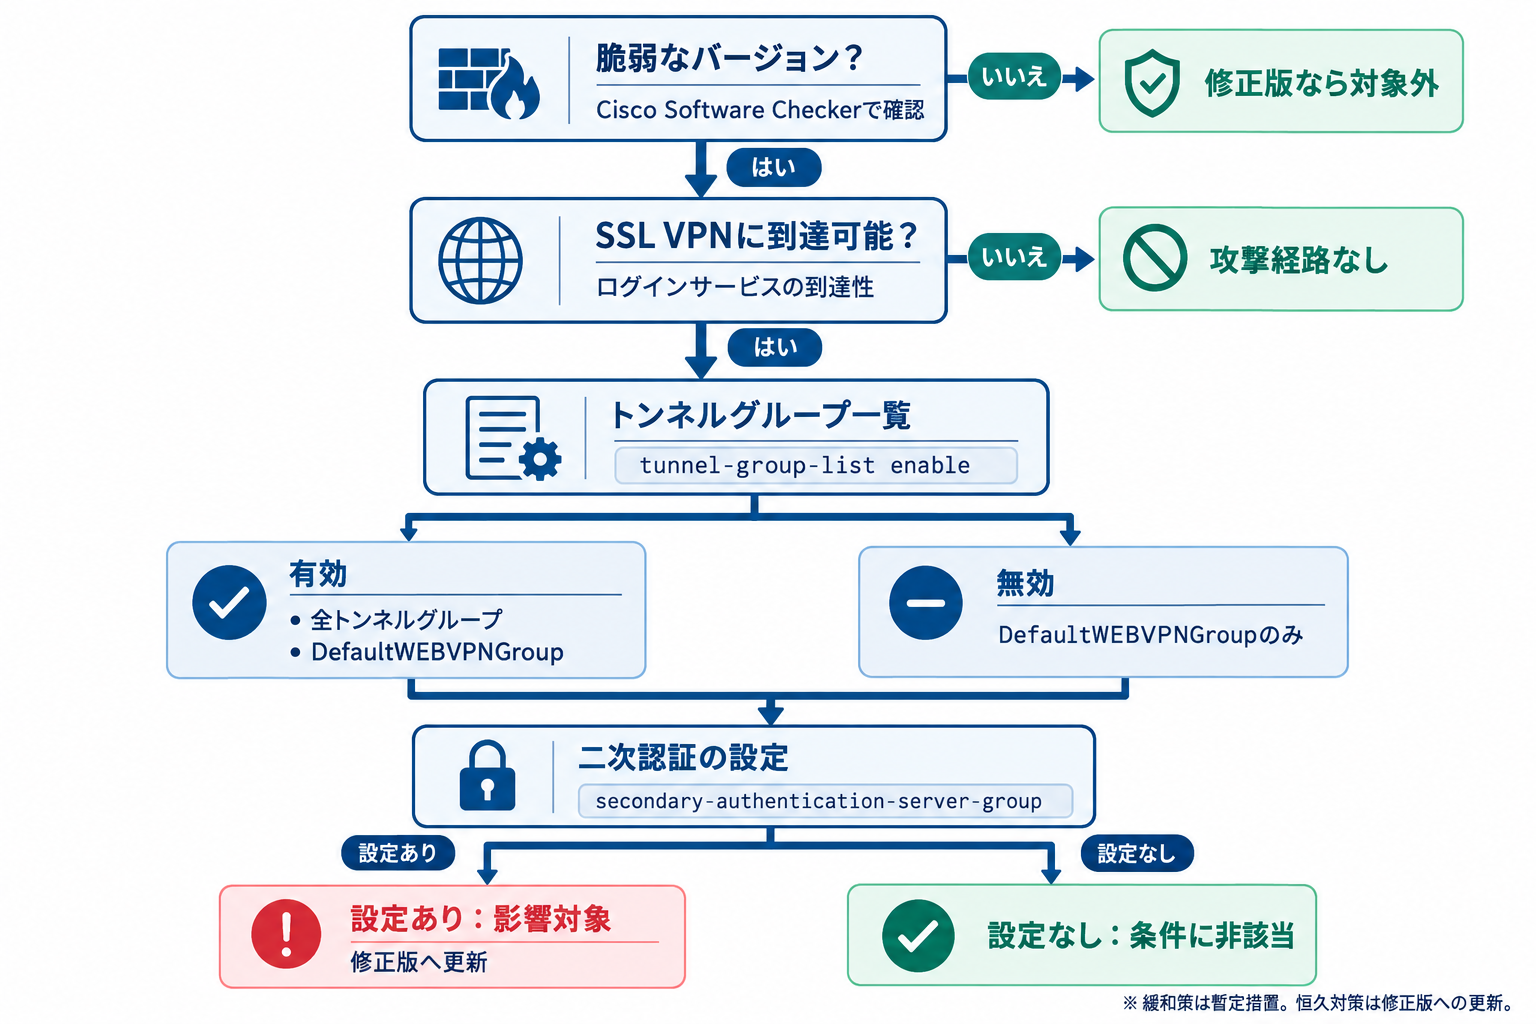
影響を受けるのは、次の 3 つの条件をすべて満たす機器です。いずれか 1 つでも満たさなければ、本脆弱性の影響を受ける構成には当たりません。
| 条件 | 内容 | 主な確認対象 |
|---|---|---|
| A | 脆弱な ASA / FTD Software を使用している | 稼働中のリリース、Cisco Software Checker |
| B | Remote Access SSL VPN のログインサービスに攻撃者が到達できる | webvpn 配下の enable <interface_name> |
| C | 確認対象のトンネルグループに二次認証が設定されている | secondary-authentication-server-group |
影響判定フロー
次の順序で確認すると、早い段階で対象外の機器を除外できます。
ASA と FTD のどちらかを確認し、稼働中のリリースを後述の修正版の表と照合します。修正版以降で稼働していれば条件 A を満たしません。修正版の表に記載のない系列は、影響なしと判断せずに判定を保留し、Cisco Software Checker で確認します。
webvpn 配下に enable が設定されたインターフェイスがあるかを確認します。条件は攻撃者が到達できるかどうかであり、インターネット側に限りません。社内ネットワークからのみ到達できるインターフェイスでも、その範囲にいる攻撃者からは到達できます。
webvpn 配下に tunnel-group-list enable があるかを確認し、次の表に従って二次認証を確認する範囲を決めます。
確認範囲のトンネルグループに secondary-authentication-server-group が設定されているかを確認します。設定があれば影響を受ける構成、なければ影響を受けない構成と判定します。
| 構成 | 確認する対象 |
|---|---|
tunnel-group-list enable が有効 | すべてのトンネルグループと DefaultWEBVPNGroup |
tunnel-group-list enable が無効 | DefaultWEBVPNGroup の二次認証設定 |
一覧が有効な場合の確認対象は、ログイン画面のグループ一覧に表示されるプロファイルに限られません。エイリアスを有効にしていないプロファイルや、group-url だけで接続させているプロファイルも含め、設定上存在するトンネルグループすべてが対象です。また、Cisco は、一覧を無効にしても DefaultWEBVPNGroup が二次認証を使っている場合は影響が残ると説明しています。
判定で注意が必要なケース
- Cisco が示す条件は、機器の
secondary-authentication-server-groupによる二次認証の設定です。SAML の IdP 側や RADIUS サーバー側で多要素認証を実装している場合、MFA を使っていることだけでは条件 C に該当するとも、該当しないとも判断できません。機器側の設定で確認します。 - FTD では、未デプロイの変更がある場合など、管理画面のポリシーと機器で稼働中の設定が一致しないことがあります。判定はデプロイ済みの稼働設定で行います。
- DefaultWEBVPNGroup は既定のトンネルグループであり、既定値のままの項目は
show running-configの出力に現れないことがあります。既定値を含めて表示し、確認します。
ASA での確認方法
以下はいずれも設定を変更しない show コマンドで、特権 EXEC モードで実行します。まず、稼働中のバージョンを確認します。
show version出力の Cisco Adaptive Security Appliance Software Version の値を、修正版の表と照合します。続いて、SSL VPN の有効化とトンネルグループ一覧の設定を確認します。
show running-config webvpnenable <interface_name> の行があれば、そのインターフェイスで SSL VPN が有効です。同じ出力で、tunnel-group-list enable の有無も確認できます。次に、トンネルグループの二次認証設定を確認します。
show running-config tunnel-group各トンネルグループの general-attributes 配下に secondary-authentication-server-group があるかを確認します。DefaultWEBVPNGroup は、既定値を含めて表示します。
show running-config all tunnel-group DefaultWEBVPNGroup既定値を含めて表示すると、二次認証を使っていないトンネルグループでは secondary-authentication-server-group none と表示されます。none 以外のサーバーグループ名が設定されているかで判断します。出力例は Cisco の設定例ドキュメントで確認できます。tunnel-group-list enable の役割は、Cisco のグループ選択の設定ドキュメントで説明されています。
FTD での確認方法(FMC 管理 / FDM 管理)
FTD のリモートアクセス VPN は管理画面から設定するため、管理方式ごとに確認する画面が異なります。
| 管理方式 | 確認する画面 | 確認する項目 |
|---|---|---|
| FMC 管理 | Devices > VPN > Remote Access で対象のポリシーを編集 | Access Interfaces の Allow Users to select connection profile while logging in、各 Connection Profile の AAA にある Use secondary authentication |
| FDM 管理 | Remote Access VPN の Connection Profiles | 各接続プロファイルの二次認証(Secondary Identity Source) |
FMC の接続プロファイルの一覧には DefaultWEBVPNGroup も含まれるため、独自に作成したプロファイルとあわせて確認します。Access Interfaces の接続プロファイル選択は、ログイン時に利用者がプロファイルを選べるようにする設定です。CLI 上の tunnel-group-list enable として反映されているかは、次に示す稼働設定で確認すると判断の確度が上がります。二次認証の設定項目は、Cisco の Remote Access VPN Secondary Authentication の設定手順で説明されています。
管理画面での確認に加えて、デプロイ済みの稼働設定を FTD の CLI で確認します。FTD の CLI でも show running-config を使用でき、FMC からは Threat Defense CLI ツールで show コマンドを実行する方法が公式ドキュメントで案内されています。
show running-config webvpn
show running-config tunnel-group
確認する観点は ASA と同じです。なお、Secure FMC Software 自体は本脆弱性の対象外ですが、FMC や cdFMC から管理されている FTD は対象となり得るため、管理対象のデバイスごとに確認します。
修正版へ更新するまでの緩和策と注意点
Cisco は、本脆弱性を解消する回避策はないとしています。そのうえで、ユーザーが設定したトンネルグループ一覧、または DefaultWEBVPNGroup で二次認証を無効にする緩和策を案内しています。いずれも脆弱性を解消するものではなく、Cisco は修正版へ更新するまでの一時的な手段と位置づけています。
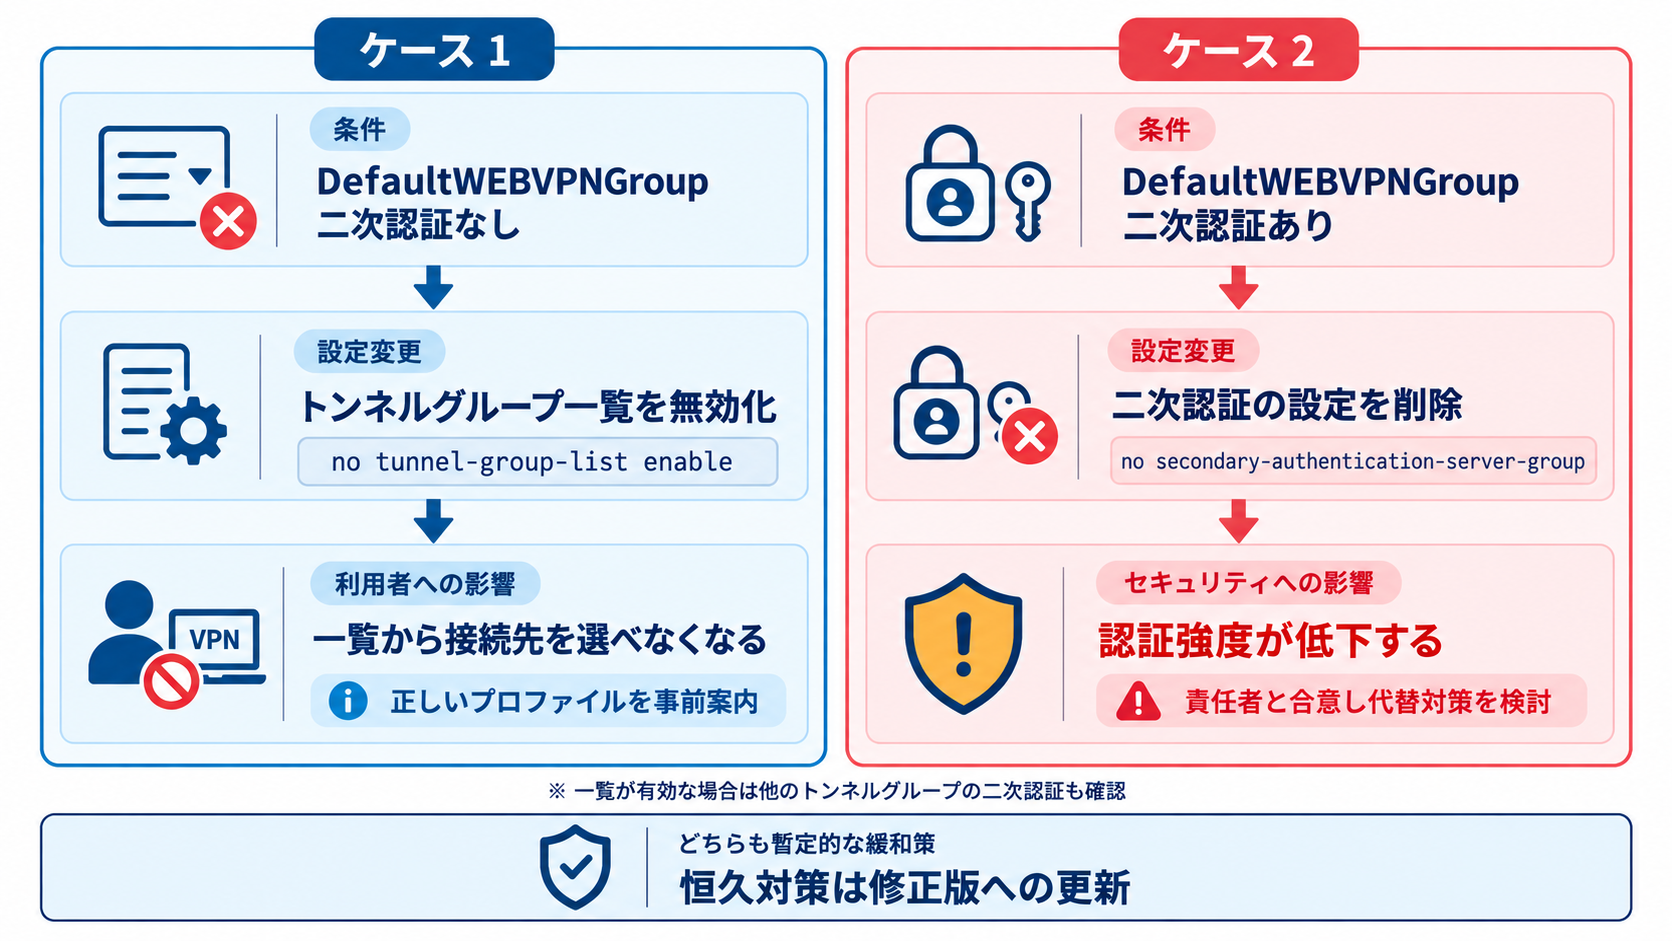
| 項目 | ケース 1 | ケース 2 |
|---|---|---|
| 前提 | DefaultWEBVPNGroup に二次認証が設定されていない | DefaultWEBVPNGroup に二次認証が設定されている |
| 設定変更 | no tunnel-group-list enable | no secondary-authentication-server-group |
| 利用者への影響 | ログイン時に一覧から接続プロファイルを選べなくなる | 二次認証の入力が不要になる |
| セキュリティへの影響 | 二次認証の設定自体は変更しない。ただし、接続先プロファイルと認証動作への影響を確認する | 認証強度が低下する |
| 主な確認事項 | 利用者が正しいプロファイルへ接続できるか | 認証設計や社内規程上の許容可否、代替の統制 |
ケース 1: トンネルグループ一覧の無効化
WebVPN 設定モードで、トンネルグループ一覧を無効にします。
webvpn
 no tunnel-group-list enable
一覧を無効にすると、Cisco の判定基準では確認対象が DefaultWEBVPNGroup だけになります。DefaultWEBVPNGroup に二次認証が設定されていなければ、条件 C を満たさない構成になります。
一方、利用者はログイン時に一覧から接続プロファイルを選べなくなり、使用する正しいプロファイルを把握しておく必要があります。group-url や Secure Client の接続先設定でプロファイルを指定できるかを事前に確認し、利用者向けの案内を準備しておくことをおすすめします。プロファイルを指定せずに接続した利用者は、意図しないプロファイルで認証される可能性があります。
ケース 2: DefaultWEBVPNGroup の二次認証の削除
DefaultWEBVPNGroup の general-attributes で、二次認証のサーバーグループ指定を削除します。
tunnel-group DefaultWEBVPNGroup general-attributes
 no secondary-authentication-server-group
二次認証を削除すると、リモートアクセス VPN の認証強度が低下します。Cisco も、この緩和策によってセキュリティ水準が下がることを明記しています。実施する場合は、認証設計の責任者やセキュリティ部門と合意し、接続元の制限や監視の強化など代替の統制を検討したうえで判断することをおすすめします。
また、トンネルグループ一覧が有効で、DefaultWEBVPNGroup 以外のトンネルグループにも二次認証が設定されている場合は、DefaultWEBVPNGroup の二次認証だけを削除しても条件 C は解消しません。これはアドバイザリの判定基準に基づく整理であり、影響判定で確認した範囲の設定をすべて見直す必要があります。
緩和策を実施する際の進め方
- 変更前に設定のバックアップを取得し、元の設定内容を記録する
- 影響を受ける利用者と接続プロファイルを洗い出し、変更内容を事前に周知する
- 変更管理の手続きを経て、切り戻しの手順を準備する
- 変更後に、主要な接続プロファイルごとに接続と認証を確認する
- 修正版の適用後に元の設定へ戻すかを、更新計画とあわせて決めておく
FTD では、これらの設定を FMC または FDM で変更してデプロイし、稼働設定に反映されたことを CLI で確認します。FMC では、Access Interfaces の接続プロファイル選択と、Connection Profile の AAA にある二次認証の設定が該当します。
Cisco は、緩和策を試験環境で有効と確認したとする一方、各環境での適用可否と影響を事前に評価するよう求めています。緩和策を理由に修正版の適用時期を先送りせず、更新計画と並行して進めることをおすすめします。
ASA / FTD の修正版と更新判断
Cisco は、ASA と FTD の各系列に修正版を公開しています。稼働中の系列に対応する「最初の修正版」以降のリリースへ更新します。
| ASA Software の系列 | 最初の修正版 |
|---|---|
| 9.16 以前 | 9.16.4.104 |
| 9.18 | 9.18.4.96 |
| 9.20 | 9.20.4.50 |
| 9.22 | 9.22.3.200 |
| 9.23 | 9.23.1.48 |
| 9.24 | 9.24.1.27 / 9.24.10.1 |
| FTD Software の系列 | 最初の修正版 |
|---|---|
| 7.0 以前 | 7.0.11 |
| 7.2 | 7.2.13 |
| 7.4 | 7.4.9 |
| 7.6 | 7.6.7 |
| 7.7 | 7.7.14 |
| 10.0 | 10.0.3 |
| 10.1 | 10.1.1 |
ASA 9.24 系の 2 つの修正版
ASA 9.24 系には、9.24.1.27 と 9.24.10.1 の 2 つの修正版が記載されています。アドバイザリは 2 つが併記されている理由を説明していないため、番号の大小だけで更新先を決めないことをおすすめします。稼働中のリリース番号を Cisco Software Checker に入力し、示される修正版を確認します。
表に記載のない系列の扱い
修正版の表には、ASA 9.17 / 9.19 / 9.21 や FTD 7.1 / 7.3 などの系列が記載されていません。アドバイザリはこれらの系列の影響有無を示していないため、対象外とは判断せず、Software Checker で確認します。修正版が提供されていない系列を運用している場合は、修正版が提供されている系列への移行を、互換性を確認したうえで検討することになります。
First Fixed と Combined First Fixed
Software Checker の結果には、2 種類の修正版が表示されることがあります。
- First Fixed
-
個々のアドバイザリについて、その脆弱性を修正した最初のリリースです。アドバイザリの修正版の表が示しているのはこの値です。
- Combined First Fixed
-
Software Checker が検出したすべてのアドバイザリの脆弱性を、まとめて修正する最初のリリースです。該当するリリースがある場合に表示されます。
First Fixed だけを見て更新すると、同じリリースに残る別の脆弱性への対応で、再度の更新が必要になる場合があります。Software Checker で全アドバイザリ、または Critical と High のアドバイザリを対象に検索し、Combined First Fixed と、機種や管理基盤との互換性を踏まえて更新先を決めることをおすすめします。
CVE-2026-20349 の Hot Fix を適用済みの場合
CVE-2026-20349 の ASA 向け Hot Fix には、9.20.4.235 や 9.24.1.221 のように、本脆弱性の修正版より数値の大きい番号を持つものがあります。番号が大きいことを理由に、本脆弱性も修正済みと判断しないでください。Hot Fix は特定の脆弱性向けに提供されたもので、本脆弱性の修正を含むかはアドバイザリから読み取れません。適用中のリリース番号を Software Checker で確認し、判断できない場合は Cisco TAC へ確認します。
FTD の Hot Fix は適用してもバージョン番号が変わらないため、Hot Fix の適用状況とは切り分けて、本脆弱性の修正版への更新が必要かを確認します。
更新前後の確認と監視
修正版の適用は機器の再起動を伴うため、構成ごとの業務影響と、更新後に確認する項目を事前に決めておきます。悪用の兆候を確認するためのログは、更新で再起動する前に保全しておきます。
単体構成と HA 構成の業務影響
| 構成 | 更新時の影響 | 計画上の注意 |
|---|---|---|
| 単体構成 | 再起動中は VPN と、機器を経由する通信が停止する | メンテナンス時間の確保と利用者への事前周知 |
| HA(Active / Standby)構成 | ASA や FMC 管理の FTD では 1 台ずつ順に更新し、途中でフェイルオーバーが発生する。具体的な手順は製品と管理方式によって異なる | 切り替え時の短時間の通信断や VPN の再接続を想定する |
HA 構成でも、通信の無停止が保証されるわけではありません。Cisco は、ASA の HA ペアの更新について、ほぼ無停止で進められるとしつつ、切り替え時の影響に言及しています。
参考: Upgrade ASA and ASDM images in a high availability pair(Cisco Security Cloud Control)
“a brief traffic interruption or a small number of dropped packets may occur”
(短時間の通信断や、少数のパケット破棄が発生する可能性がある)
https://docs.manage.security.cisco.com/c_upgradeasa-and-asdm-images-in-an-activestandby-pair.html
FMC 管理の FTD では、FMC を先に更新したうえで、FMC が HA ペアをスタンバイ側から 1 台ずつ更新します。Cisco は、アップグレード中のポリシーや設定の変更を避け、両機の更新が完了して安定するまでデプロイを控えるよう案内しています(FTD HA のアップグレード手順と影響)。ASA や FDM 管理の FTD など、他の製品・管理方式では、それぞれの公式アップグレードガイドの手順に従います。
SSL VPN のセッションが切り替え後も維持されるかは、構成やクライアントの動作によって異なります。利用者へ再接続が必要になる可能性を事前に案内しておくと、作業中の問い合わせに対応しやすくなります。
更新前に確認する項目
- 設定のバックアップを取得し、機器の外部へ保存する(FTD は FMC または FDM のバックアップ機能も確認する)
- 更新先のリリースが、ハードウェアと管理基盤に対応しているかを互換性ガイドで確認する
- FMC 管理の FTD は、FMC より新しいメジャー / メンテナンスバージョンへ更新できないため、FMC を先に更新する必要があるかを確認する
- ASA と FTD では更新手順が異なるため、それぞれの公式ガイドに沿った作業手順を用意する
- HA 構成では、更新前にフェイルオーバーの状態と設定の同期が正常であることを確認する
- 管理インターフェイスへ到達できなくなった場合に備え、コンソール接続などの手段を確保する
参照先は、Cisco Secure Firewall ASA Upgrade Guide、Cisco Secure Firewall ASA Compatibility、Cisco Secure Firewall Threat Defense Compatibility Guide、Cisco Secure Firewall Management Center Compatibility Guide です。FTD の更新手順は、稼働中の FMC のバージョンに対応したアップグレードガイドを参照します。
更新後の確認
show version で修正版以降のリリースが稼働していることを確認します。HA 構成では show failover で、両機がそれぞれ想定どおりの状態にあることを確認します。FTD は FMC または FDM の画面でもバージョンを確認します。
主要な接続プロファイルごとに、新規接続、社内リソースへの通信、切断を確認します。DefaultWEBVPNGroup を利用している場合は、そのプロファイルも確認の対象に含めます。
二次認証を設定したプロファイルで、2 つの認証が求められ、両方に成功した場合だけ接続できることを確認します。いずれかの認証に失敗した場合に、接続が拒否されることもあわせて確認します。
緩和策を実施していた場合は、元の設定へ戻すかを判断します。戻した場合は、接続と二次認証の確認を改めて行います。
悪用の兆候の確認と監視
Cisco が公表しているのは悪用を認識したという事実であり、IoC や侵害の痕跡を確認する手順は示されていません。ここでは、一般的な運用監視として確認しておきたい項目を整理します。
- 直近の意図しない再起動(
show versionの稼働時間、外部の syslog や監視システムのアラート) - クラッシュ情報の有無(ASA の
show crashinfo) - HA の切り替え履歴(
show failover history) - VPN サービスの停止や、利用者からの接続障害の申告
HA の切り替え履歴は、機器の再起動で消去されます。
参考: Cisco ASA Series Command Reference(show failover)
“History information is cleared with the device is rebooted.”
(履歴情報は、機器の再起動時に消去される)
https://www3-realm.cisco.com/en/US/docs/security/asa/command-reference/s7.html
再起動した機器だけでなくペアの機器の履歴も確認し、修正版の適用で再起動する前に、各コマンドの出力と外部ログを保存しておくことをおすすめします。クラッシュ情報の確認方法は、Cisco の show crashinfo のコマンドリファレンスを参照してください。
再起動を確認しても、それだけで本脆弱性の悪用と断定することはできません。ハードウェアや別の不具合による再起動の可能性もあるため、クラッシュ情報や show tech-support の出力を保全し、必要に応じて Cisco TAC へ調査を依頼します。
まとめ
CVE-2026-76418 は、Cisco ASA / FTD の Remote Access SSL VPN で、トンネルグループに二次認証を設定している場合に、認証なしで機器を再起動させられる DoS 脆弱性です。Cisco は実際の悪用を認識しており、影響判定は tunnel-group-list enable の有無と DefaultWEBVPNGroup の二次認証設定が起点になります。恒久対策は修正版への更新です。
- 攻撃に VPN アカウントやログインの成功は不要で、影響は可用性に限られる
- 脆弱なリリース、SSL VPN への到達性、二次認証設定の 3 条件で判定する
- グループ一覧が有効なら、一覧に表示されないものを含む全トンネルグループが対象
- 一覧を無効にしても、DefaultWEBVPNGroup の二次認証は確認が必要
- 二次認証の削除は認証強度を下げるため、更新までの暫定措置にとどめる
- Hot Fix の番号の大小で修正済みと判断せず、Software Checker で確認する
- 更新前に再起動履歴、HA の切り替え履歴、外部ログを保全しておく
以上、最後までお読みいただきありがとうございました。