はじめに
2026 年 10 月 20 日公開の Oracle Critical Patch Update(CPU)で、Oracle E-Business Suite(EBS)の重大な脆弱性 CVE-2026-101767 が修正されました。CVSS v3.1 は 9.8(Critical)で、認証不要のリモート攻撃者がネットワーク経由で Oracle Application Object Library を侵害できます。
発見元の Horizon3.ai は、EBS の Thin Client Framework(TCF)servlet に対する SQL インジェクションを起点に、APPS データベースユーザー権限での SQL 実行、さらに OS コマンド実行へ連鎖する攻撃チェーンを報告しています。2026 年 10 月 27 日には、脅威インテリジェンス企業 Defused がデコイ環境への探索的な攻撃試行を観測したと公表しました。
最初に取るべき対応は、October 2026 CPU の適用です。ただし EBS のパッチ適用はリリース番号だけでは判断できず、到達経路の確認や侵害調査とあわせて計画する必要があります。本記事では、公式情報と研究者報告を区別しながら、運用担当者が自組織を点検するための手順を整理します。
- CVE-2026-101767 の影響範囲と攻撃成立条件
- TCF servlet から RCE に至る攻撃チェーンの仕組み
- 自組織が影響を受けるかを判定する手順
- Web / DB / EBS アプリケーションサーバーでの侵害確認の進め方
- ECPUC による October 2026 CPU の適用確認と適用後確認
結論として、根本対策は October 2026 CPU の適用です。WAF や EBS URL Firewall による到達制限はリスク低減策であり、パッチ適用の代替にはなりません。インターネットに公開していないことだけを理由に対象外と判断せず、内部ネットワークからの到達経路も含めて確認します。
CVE-2026-101767 の影響範囲
対象バージョンと攻撃成立条件
Oracle の Risk Matrix によると、本脆弱性は Oracle E-Business Suite の Application Object Library(コンポーネント: Core)に存在します。影響を受けるのは EBS 12.2.3 から 12.2.15 までです。攻撃条件は次のとおりで、認証不要かつ利用者操作なしで成立します。
| 項目 | 内容 |
|---|---|
| CVE | CVE-2026-101767 |
| 製品 / コンポーネント | Oracle Application Object Library / Core |
| 影響バージョン | 12.2.3 〜 12.2.15 |
| プロトコル | HTTP |
| CVSS v3.1 | 9.8(Critical) |
| ベクトル | CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H |
| 認証不要のリモート悪用 | Yes |
| 修正 | October 2026 CPU(2026 年 10 月 20 日公開) |
Oracle は、認証不要の攻撃者がネットワーク経由で Application Object Library を侵害し、乗っ取りにつながる可能性を説明しています。ただし Oracle の Risk Matrix 自体は、SQL インジェクションから OS コマンド実行までの具体的な攻撃チェーンを記載していません。この攻撃チェーンは後述の Horizon3.ai の研究結果です。
参考: Oracle Critical Patch Update Advisory – October 2026
“may be exploited over a network without requiring user credentials”
(ネットワーク経由で、利用者の資格情報を必要とせずに悪用される可能性がある)
https://www.oracle.com/security-alerts/cpuoct2026.html
CVE-2026-101809 との違い
同じ October 2026 CPU には、EBS の別の重大な脆弱性 CVE-2026-101809 が含まれます。こちらは Workflow 製品の Workflow Notification Mailer コンポーネントの脆弱性で、CVSS v3.1 は 10.0、影響バージョンは同じく 12.2.3 〜 12.2.15 です。
CVE-2026-101809 は本記事が扱う TCF servlet の SQL インジェクションとは別の脆弱性です。CVSS スコアが高いからといって攻撃チェーンを混同せず、同じ CPU で対応すべき別件として扱います。本記事は CVE-2026-101767 を中心とします。
| 項目 | CVE-2026-101767 | CVE-2026-101809 |
|---|---|---|
| 製品 | Oracle Application Object Library | Workflow |
| コンポーネント | Core | Workflow Notification Mailer |
| CVSS v3.1 | 9.8 | 10.0 |
| スコープ | Unchanged | Changed |
| 影響バージョン | 12.2.3 〜 12.2.15 | 12.2.3 〜 12.2.15 |
TCF servlet から RCE に至る仕組み
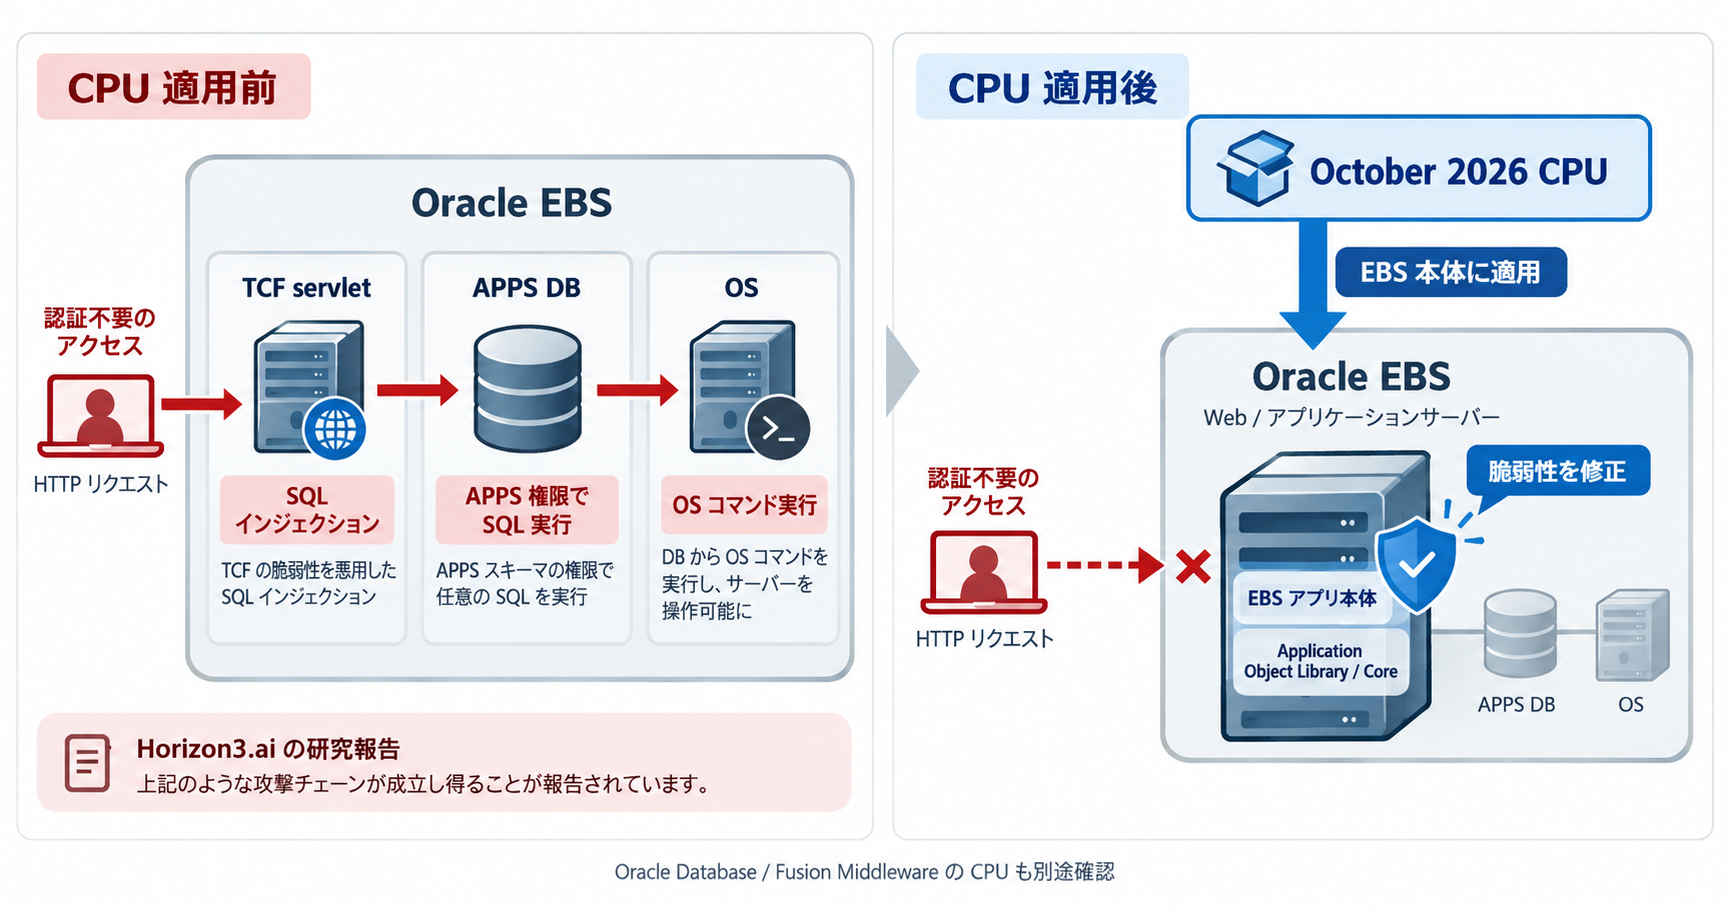
Oracle 公式情報と Horizon3.ai の研究結果
Oracle 公式が示しているのは、認証不要の攻撃者による Application Object Library の侵害可能性までです。具体的な攻撃手順は、発見元の Horizon3.ai が技術解析として公開しています。
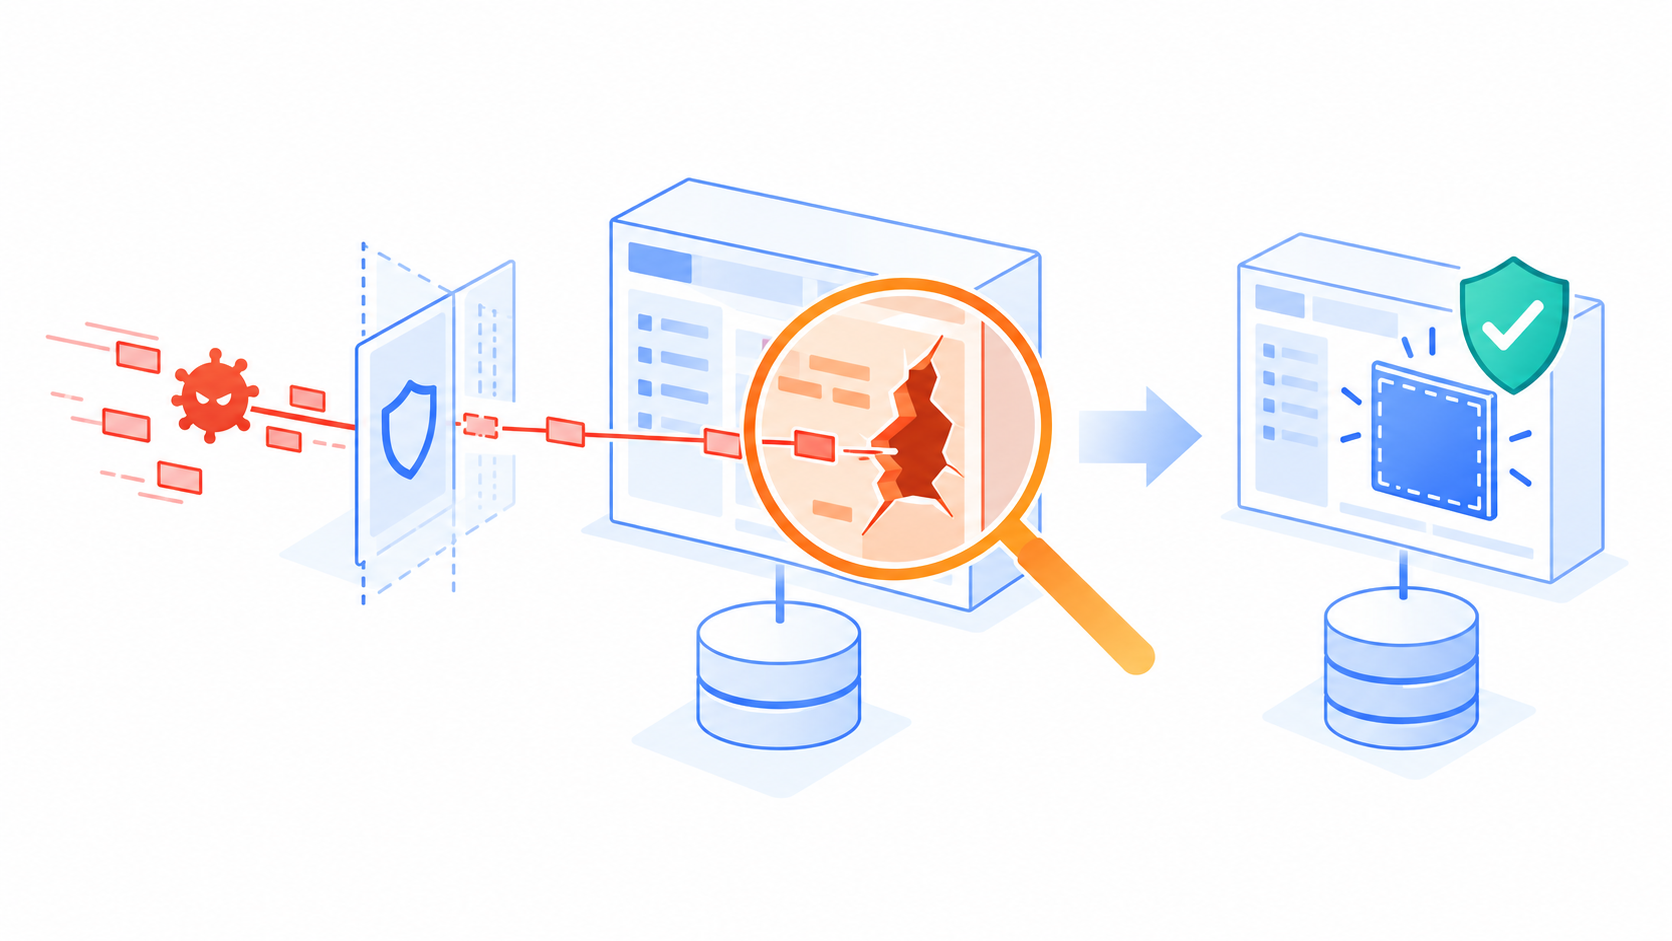
Horizon3.ai によると、攻撃の起点は TCF servlet(/OA_HTML/AppsTCFServer、実装クラスは oracle.apps.fnd.tcf.SocketServer)です。Horizon3.ai は、このエンドポイントが EBS URL Firewall のデフォルト設定で許可されると報告しています。攻撃者は細工した HTTP リクエストを送信することで、APPS データベースユーザーの権限で SQL を実行できます。
参考: Horizon3.ai
“This endpoint is permitted through the default EBS URL firewall configuration.”
(このエンドポイントは、EBS URL Firewall のデフォルト設定で許可されている)
https://horizon3.ai/attack-research/vulnerabilities/cve-2026-101767/
APPS DB ユーザーと OS 実行権限
Horizon3.ai の報告では、攻撃チェーンは次の段階で進みます。
- 攻撃者が TCF servlet(
/OA_HTML/AppsTCFServer)に到達する - 細工した HTTP リクエストから SQL インジェクションが成立する
- APPS データベースユーザーの権限で SQL を実行できる
- さらに攻撃を連鎖させ、EBS アプリケーション実行アカウントの権限で OS コマンドを実行できる
APPS ユーザーは EBS の業務データに広くアクセスできるため、デプロイ構成によっては財務、給与、人事、調達などのデータが影響を受けます。OS コマンド実行の範囲は、侵害された EBS アプリケーション実行アカウントの権限に左右されます。
インターネットに公開された EBS Web 層が最も直接的な攻撃対象になります。ただし Horizon3.ai は、侵害済みの端末や到達可能な別ネットワークから TCF servlet に到達できる場合、内部環境も危険であると述べています。なお、本記事では具体的な攻撃ペイロードや悪用コードは扱いません。
自組織への影響を確認する手順
公開状況だけで対象外と判断しないよう、次の順序で到達性とパッチ適用状況を確認します。
インターネット非公開でも、内部ネットワークや侵害済み端末から TCF servlet へ到達できれば攻撃対象になります。到達経路は外部・VPN 経由・内部を分けて確認してください。
EBS バージョンとパッチ適用状況
まず稼働中の EBS バージョンが 12.2.3 〜 12.2.15 に該当するかを確認します。該当する場合でも、リリース番号だけでは October 2026 CPU の適用済み判定はできません。EBS 12.2 はオンラインパッチを採用しており、適用状況は専用ツールで確認します。
Oracle は、EBS の CPU 適用状況を確認するツールとして EBS Critical Patch Update Checker(ECPUC)を提供しており、2026 年 10 月 21 日に October 2026 CPU へ対応した版を公開しました。ECPUC は Patch 35583866 から入手でき、同梱の ECPUC.sql を実行すると、現在の CPU レベルと必要なパッチ・セキュリティ修正を示すレポート ECPUC.lst が出力されます。実行方法はパッチに含まれる README.txt に記載されています。Oracle が示す運用は次のとおりです。
- 最新版の ECPUC を使用する(旧版は新しいパッチや修正を確認できない)
- CPU パッチの適用前に実行し、環境に必要なパッチと修正を特定する
- パッチ適用と cutover の後に再実行し、すべて適用されたことを確認する
参考: Oracle E-Business Suite Technology Blog
“Always use the latest version of ECPUC.”
(常に最新版の ECPUC を使用すること)
https://blogs.oracle.com/ebstech/october-2026-updates-to-ebs-critical-patch-update-checker-ecpuc
TCF servlet への到達経路
次に、TCF servlet(/OA_HTML/AppsTCFServer)への到達経路を次の観点で棚卸しします。
| 確認軸 | 内容 |
|---|---|
| 公開状況 | インターネット公開 / VPN 経由 / 内部ネットワークのいずれから到達可能か |
| 制御層 | リバースプロキシ / WAF / EBS URL Firewall で到達を制御できているか |
| 内部経路 | 侵害済み端末や別セグメントから servlet に到達できるか |
| 適用状況 | October 2026 CPU の対象パッチが適用済みか |
到達性とパッチ適用状況を組み合わせ、対応優先度を判断します。インターネット公開かつ未適用の環境を最優先とし、内部からのみ到達可能な環境も対象に含めます。
リバースプロキシ・WAF・EBS URL Firewall
Horizon3.ai は、TCF servlet が EBS URL Firewall のデフォルト設定で許可されると報告しています。確認すべき事項は次のとおりです。
/OA_HTML/AppsTCFServerが許可されているか- 外部からの到達をリバースプロキシや WAF で制御できているか
- 内部ネットワークからの到達経路が存在するか
- TCF servlet へのアクセス制限を適用できるか
Horizon3.ai は、パッチ適用までの暫定策として、TCF servlet を EBS URL Firewall の許可リストから除外することなどを提案しています。ただし、対象機能の利用状況と業務影響を確認せずに設定を変更することは推奨しません。EBS URL Firewall の設定は AutoConfig が管理するため、変更はテンプレートのカスタマイズ手順に沿って行い、非本番環境で検証したうえで適用します。
これらは Horizon3.ai の緩和策であり、Oracle の公式修正パッチとは区別します。WAF や URL Firewall による制限はリスク低減策であり、パッチ適用の代替ではありません。
攻撃の兆候と侵害確認
Horizon3.ai が公開した IOC をもとに、調査の進め方と、Web、データベース、EBS アプリケーションサーバーの各領域で確認する観点を整理します。各領域では、Horizon3.ai が公表した IOC と、編集上追加した一般的な調査観点を分けて記載します。調査にあたっては、次の点に注意します。
- ログや監査設定が有効でない環境では確認できない項目がある
- 単一のログイベントや攻撃の兆候だけで侵害を断定しない
- ログに痕跡がないことを安全の証明としない
ログの保存場所や確認コマンドは、EBS と Oracle Database のバージョンや構成によって異なります。本記事は実機検証を行っていないため調査観点の提示にとどめ、具体的な確認コマンドやログの出力例は掲載しません。確認作業は、対象バージョンの公式資料に沿って読み取り専用の方法で行うことをおすすめします。
調査の進め方
侵害の有無は、Web、DB、OS の順に痕跡を確認し、最後に時系列で関連付けて判断します。
リバースプロキシ、WAF、Web サーバーのログで、/OA_HTML/AppsTCFServer への不審な POST リクエストを抽出し、送信元と発生時刻を記録します。
不審な Web アクセスと同じ時間帯に、APPS ユーザーによる探索的な SQL や異常な操作がないかを、データベースの監査記録で調査します。
Concurrent Manager の不審なジョブ、$APPLPTMP 内の予期しないファイル、シェルの起動などを、EBS アプリケーションサーバー上で調査します。
Web → DB → OS の時系列を照合します。侵害が疑われる場合は、ログや関連ファイルなどの証拠を保全したうえで追加調査を行います。
Web / リバースプロキシ / WAF
Horizon3.ai は、Web 層の IOC として次を挙げています。
- 認証されていない状態での
/OA_HTML/AppsTCFServerへの POST リクエスト - Gantt データサーバークラス(
oracle.apps.jtf.gantt.server.GanttDataServer)を生成するリクエストと、その後のバックエンド DB の動作
あわせて、一般的な調査観点として、リクエストの送信元と発生時刻、同一送信元からの短時間の連続アクセス、リクエスト後の異常な応答も確認します。これらは Horizon3.ai が公表した IOC ではなく、追加の確認項目です。
Oracle Database
Horizon3.ai は、認証されていない Web リクエストの直後に行われる SQL の偵察行為を IOC として挙げており、照会対象の例として次を示しています。
- データベースのバージョン
- 現在のユーザー
- ディレクトリオブジェクト
一般的な調査観点としては、不審な Web アクセスと同じ時間帯に、APPS ユーザーを介して通常業務と異なる処理が行われていないかも確認します。これらの SQL やディレクトリオブジェクトへのアクセスは、監査設定が有効でなければ記録されない場合があります。
EBS アプリケーションサーバー / OS
Horizon3.ai は、OS 層の IOC として次を挙げています。
$APPLPTMP内の予期しないファイルoracleアカウントが Concurrent Manager を経由して/bin/shを起動し、OS コマンドを実行する動作
一般的な調査観点としては、Concurrent Manager で実行された不審なジョブ、EBS アプリケーション実行アカウントによる不審なプロセス生成、異常な OS コマンドの実行履歴も確認します。
Defused の観測状況
2026 年 10 月 27 日、Defused は Oracle EBS のデコイ環境で CVE-2026-101767 に対する探索的な攻撃試行を観測したと公表しました。これはデコイ環境での観測であり、本番環境への侵害や安定した RCE 悪用の確認とは異なります。悪用状況を判断する際は、次の 4 つを区別して扱う必要があります。
- Horizon3.ai による攻撃チェーンの研究実証
- デコイ環境で観測された探索的な攻撃試行
- 実際の本番環境への侵害
- 安定した RCE 悪用の確認
これらは同義ではなく、探索的な試行の観測だけを根拠に、本番環境で RCE が悪用されていると判断することはできません。2026 年 10 月 29 日(日本時間)時点で、本脆弱性は CISA の Known Exploited Vulnerabilities(KEV)カタログに登録されておらず、Oracle も悪用を確認したとは明示していません。状況は今後変わる可能性があるため、対応判断の際は Oracle の公式情報と CISA KEV の最新状況をあわせて確認することをおすすめします。
Oracle EBS は過去にも脆弱性が悪用された事例があります。悪用状況や侵害確認の考え方は、『Oracle EBS Payments(CVE-2026-46817)の記事』もあわせて参照してください。
暫定対策と October 2026 CPU の適用
到達制限と業務影響
パッチ適用までの暫定策として、Horizon3.ai は次を提案しています。
/OA_HTML/AppsTCFServerを EBS URL Firewall の許可リストから除外する- EBS Web 層へのアクセスを信頼できるネットワークに限定する
- EBS アプリケーションホストとデータベースを監視する
Oracle の Workaround に関する一般的な方針でも、攻撃に必要なネットワークプロトコルの遮断などでリスクを低減できる場合があるとしつつ、機能に影響する可能性があるため非本番環境での検証を推奨し、いずれも根本対策ではないと述べています。TCF servlet を使用する機能の利用状況を確認せずに除外すると業務に影響する可能性があるため、事前検証を前提とします。
KA923 によるパッチ確認
Oracle は October 2026 CPU で CVE-2026-101767 を修正しています。EBS の CPU 情報は、My Oracle Support の KA923「Identifying the Latest Monthly and Quarterly Critical Patch Update for Oracle E-Business Suite Release 12」で最新の月次・四半期 CPU を確認でき、Oracle はこの記事のブックマークを推奨しています。October 2026 の EBS 12.2 向けパッチは、KA1818「Oracle E-Business Suite Release 12.2 Critical Patch Update Availability Document (October 2026)」で確認します。
CPU / CSPU / Security Alert の違いなど、脆弱性対応の共通事項は『Oracle 脆弱性対応の解説記事』も参照してください。適用計画では次の観点を含めます。
- EBS 12.2 系の現在のパッチ適用状態(ECPUC で確認)
- 対象環境に必要なパッチ、前提条件と依存パッチ
- 事前バックアップと切り戻し計画
- EBS 固有のパッチ適用手順、サービス停止や業務影響
- 適用後のパッチ状態とサービス動作確認
個別パッチ番号や適用手順は My Oracle Support で確認が必要なため、本記事では推測で補完しません。
Oracle Database / Fusion Middleware
EBS 本体へのパッチ適用だけでは対応が完結しない点に注意します。Oracle は、EBS に含まれる Oracle Database と Oracle Fusion Middleware のコンポーネントについても October 2026 CPU の適用を推奨しています。これらの脆弱性は EBS 固有の Risk Matrix には重複して掲載されていないため、EBS 本体のパッチ適用と、DB / Fusion Middleware のセキュリティ更新は別途確認が必要です。適用範囲は稼働するコンポーネントとバージョンで変わるため、KA923 で対象を確認します。
適用後確認
パッチ適用後は、次を確認します。
- cutover 後に ECPUC を再実行し、
ECPUC.lstに未適用のパッチが残っていないこと - EBS のサービスが正常に起動すること
- Concurrent Manager や関連する業務処理が正常に動作すること
適用後の正常性確認を省略せず、非本番環境での検証を経てから本番へ適用します。
まとめ
CVE-2026-101767 は、EBS 12.2.3 〜 12.2.15 の Application Object Library に存在する認証不要の SQL インジェクションで、OS コマンド実行へ連鎖し得る CVSS 9.8 の脆弱性です。根本対策は October 2026 CPU の適用であり、到達制限は適用までのリスク低減策にとどまります。
- CVE-2026-101767 は EBS 12.2.3 〜 12.2.15 が対象の認証不要 SQL インジェクション
- TCF servlet への到達から APPS ユーザー権限の SQL 実行、OS コマンド実行へ連鎖する研究報告
- インターネット非公開でも内部経路からの到達性を確認する必要がある。
- EBS URL Firewall や WAF の到達制限はリスク低減策で、パッチの代替ではない。
- 侵害調査は Web、DB、OS の順に確認し、時系列で関連付けて判断する。
- CPU の適用状況は ECPUC で確認し、DB / Fusion Middleware の更新も別途確認する。
- 10 月 27 日にデコイへの探索的試行が報告された一方、本番侵害や CISA KEV 登録は未確認
以上、最後までお読みいただきありがとうございました。