はじめに
Veeam は 2026 年 10 月 27 日、KB4948 で Veeam Backup & Replication(VBR)と Veeam Agent for Linux の脆弱性 4 件を公表しました。最も深刻度が高い CVE-2026-108142 は CVSS v4.0 で 9.1(Critical)と評価されており、CDP Coordinator Service の認可バイパスが対象です。
4 件は対象製品、成立条件、影響系列がそれぞれ異なります。VBR 本体のビルドだけを見て判断すると、VBR に管理されている Linux Agent の確認が漏れたり、13.0 系をすでに修正済みのビルドで運用しているにもかかわらず不要な更新計画を立てたりする可能性があります。本記事では、KB4948 と KB4738 の本文を照合し、製品系列ごとの影響判定と、更新前後に確認すべき項目を整理します。
なお、本記事はベンダーの公表内容に基づいて構成しており、実機での検証は行っていません。運用上の推奨と編集上の推論は、公表事実と区別して記載します。
- KB4948 で公表された 4 件の CVE の成立条件と影響ビルド
- VBR 13.1 系 / 13.0 系 / Linux Agent 13.1 系の修正版と更新方法の違い
- Windows 版 13.1.2 にパッチ ISO がない点と、Veeam Updater の配信順序
- CDP / NAS / Linux Agent に関して更新前後に確認すべき項目
結論として、VBR 13.1 系は 13.1.2.57、13.0 系は 13.0.3.63 以降、VBR 管理下の Linux Agent 13.1 系は 13.1.2.11 への更新が修正手段です。12.x と Linux Agent 13.0.x / 6.x は今回の CVE の対象外ですが、別の脆弱性まで含めて安全と判断できるわけではありません。悪用の有無について、2026 年 10 月 29 日時点で Veeam による公表は確認できていません。
KB4948 で公表された Veeam の脆弱性 4 件と影響範囲
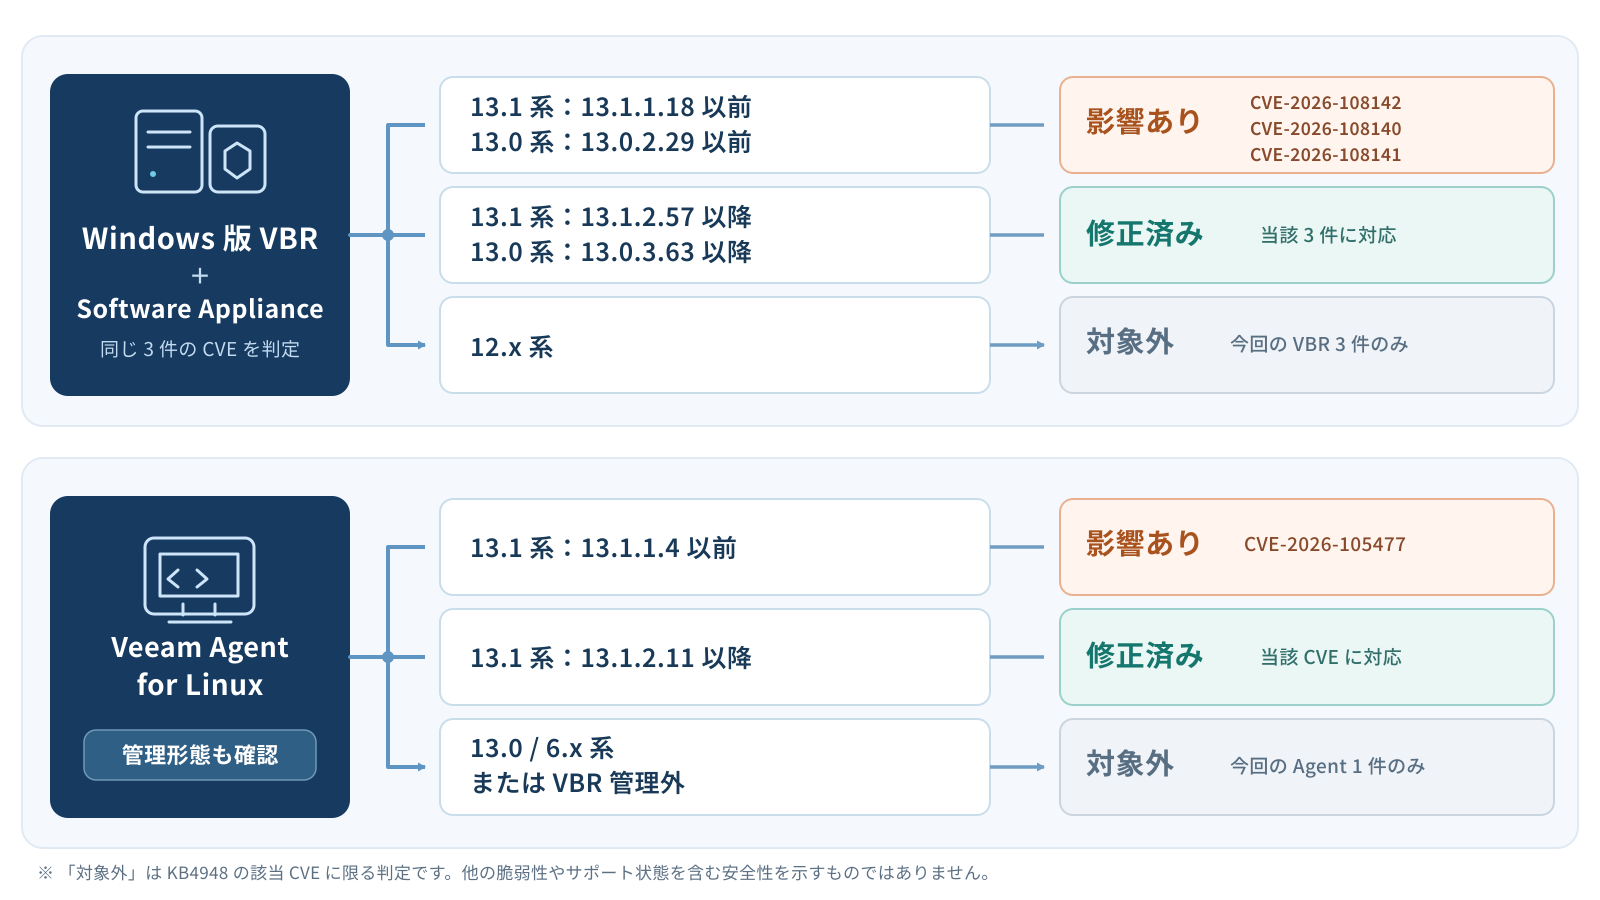
4 件のうち 3 件は VBR 本体(Windows 版と Veeam Software Appliance)、1 件は VBR に管理される Linux Agent が対象です。KB4948 の記載を、概要と影響ビルドの 2 つに分けて整理します。
| CVE | 対象 / CVSS v4.0 | 成立条件の要点 |
|---|---|---|
| CVE-2026-108142 | Windows 版 VBR / Veeam Software Appliance 9.1(Critical) | 未認証の攻撃者による CDP Coordinator Service の認可バイパス |
| CVE-2026-108140 | Windows 版 VBR / Veeam Software Appliance 5.9(Medium) | Restore Operator ロールを持ち、かつバックアップ対象 NAS 共有の内容を制御する攻撃者による相対パストラバーサル |
| CVE-2026-108141 | Windows 版 VBR / Veeam Software Appliance 5.9(Medium) | CVE-2026-108140 と同じ成立条件(KB4948 の説明文は同一) |
| CVE-2026-105477 | VBR に管理される Veeam Agent for Linux 7.3(High) | ローカル権限昇格 |
| CVE | 影響ビルド | 修正版 |
|---|---|---|
| CVE-2026-108142 CVE-2026-108140 CVE-2026-108141 | 13.1.1.18 以前の 13.1 系 13.0.2.29 以前の 13.0 系 | 13.1.2.57 13.0.3.63 |
| CVE-2026-105477 | Linux Agent 13.1.1.4 以前の 13.1 系 | 13.1.2.11 |
CVE-2026-108142: CDP Coordinator Service の未認証の認可バイパス
KB4948 は、CVE-2026-108142 を次のように説明しています。
参考: Veeam KB4948
“A vulnerability allowing an unauthenticated attacker to bypass authorization on the CDP Coordinator Service.”
(未認証の攻撃者が CDP Coordinator Service の認可を回避できる脆弱性)
https://www.veeam.com/kb4948
KB4948 に記載された CVSS v4.0 ベクトルは AV:N/AC:L/AT:P/PR:N/UI:N/VC:N/VI:H/VA:H/SC:N/SI:H/SA:H です。ネットワーク経由(AV:N)かつ権限不要(PR:N)である一方、攻撃要件あり(AT:P)とされていますが、その具体的な前提条件は KB4948 に記載されていません。また、機密性への影響は None、完全性と可用性への影響は High と評価されています。KB4948 は任意コード実行とは記載しておらず、本記事でも認可バイパスとして扱います。
Veeam のユーザーガイドによると、CDP Coordinator Service はバックアップサーバー上で動作し、CDP の複製とデータ転送のタスクを調整するサービスです(Windows 版のサービス名は VeeamBackupCdpSvc、Linux ベースでは veeamcdpsvc.service)。そのため、管理 GUI へのアクセス制御だけでなく、バックアップサーバー上のこのサービスへどのネットワークセグメントから到達できるかを確認する必要があります。使用ポートは、対象バージョンの Veeam 公式の Ports ページで確認してください。
CDP Coordinator Service への到達制御は、更新までの暴露を減らす目的で有効と考えられますが、修正版の代替にはなりません。CDP を利用していない環境でも、影響ビルドであれば更新対象として扱うことを推奨します。
CVE-2026-108140 / CVE-2026-108141: Restore Operator と NAS 共有の 2 条件
2 件は別の CVE 番号ですが、KB4948 の説明文と CVSS v4.0 ベクトル(AV:N/AC:H/AT:P/PR:H/UI:N/VC:N/VI:H/VA:L/SC:N/SI:N/SA:N)は同一です。KB4948 は、Restore Operator ロールを持つ認証済みユーザーが、同時にバックアップ対象 NAS 共有の内容も制御している場合を成立条件としています。条件を満たすと、相対パストラバーサルによって、攻撃者が用意したファイルをバックアップサーバー上の任意のパスへ書き込める可能性があります。
KB4948 の原文は、同じユーザーが両方の条件を満たす形(”who also controls”)で書かれています。そのため影響評価では、2 つの権限が組織内のどこかに存在するかではなく、同一の攻撃主体が両条件を満たせるかを確認することが要点になります。具体的には、Restore Operator を持つアカウントが NAS 共有へ書き込めるかに加えて、両方の権限を同じ認証基盤のアカウントや同じ管理端末から得られる構成になっていないかを確認します。権限が別々の担当者に分かれていても、1 つのアカウントや端末の侵害で両方に到達できる場合は、同一主体が条件を満たし得ると考えられます(編集上の推論)。
Veeam のユーザーガイドも、Restore Operator が任意のバックアップからデータを復元できることを理由に、ロールの付与に注意を促しています。
参考: Veeam Backup & Replication 13 User Guide「Configuring Roles」
“assign this role with caution”
(このロールは慎重に割り当ててください)
https://helpcenter.veeam.com/docs/vbr/userguide/configure_roles.html?ver=13
NAS を含むファイルサーバーのバックアップを、改ざんや削除に強い構成で設計する考え方は『ファイルサーバーのランサムウェア対策|不変バックアップ設計の基礎』で整理しています。
CVE-2026-105477: VBR 管理下の Linux Agent 13.1 系に限定
CVE-2026-105477 は Veeam Agent for Linux のローカル権限昇格です。KB4948 は、影響を受けるのは VBR インスタンスに管理されているインストールのみと明記しています。対象は 13.1.1.4 以前の 13.1 系で、修正版は 13.1.2.11 です。
この CVE は VBR 本体ではなく、保護対象の Linux ホスト上で動作する Agent の脆弱性です。VBR サーバーを 13.1.2.57 へ更新したことと、VBR 管理下で 13.1 系の Agent を使っている各 Linux ホストが 13.1.2.11 になっていることは、別々に確認する必要があります。KB2681 では、Agent 13.1.2.11 は VBR 13.1.2 に含まれるビルドとして掲載されています。
「対象外」の範囲を読み違えないための注意
KB4948 には対象外の系列も記載されていますが、適用範囲はそれぞれ異なります。
- VBR 12.x
-
VBR 本体の 3 件(CVE-2026-108140 / 108141 / 108142)の対象外です。今回の 3 件に該当しないという意味であり、12.x 系の他の脆弱性やサポート状況は別途確認が必要です。
- Linux Agent 13.0.x / 6.x
-
CVE-2026-105477 の対象外です。VBR 本体の対象系列(13.0 系 / 13.1 系)とは別の条件であり、VBR 13.0 系の環境でも本体の 3 件は判定が必要です。
- VBR に管理されていない Linux Agent
-
KB4948 は VBR 管理下のインストールのみを対象としています。スタンドアロンで運用している Agent が該当しないことは KB4948 の記載から読み取れますが、管理形態の判定を誤らないよう、VBR 側の登録状況と照合することを推奨します。
- 悪用状況
-
KB4948 には悪用の有無に関する記載がなく、4 件とも HackerOne 経由の報告とされています。実際の悪用は、ベンダーによる公表がなく未確認です。
修正版と更新方法の違い(Windows 版 / Appliance / Linux Agent)
修正版のビルドは系列ごとに異なり、更新手段も Windows 版と Veeam Software Appliance で分かれます。KB4738、KB2680、KB2681 の記載を整理すると次のとおりです。
| 製品・系列 | 修正版 | リリース日 | 更新方法(KB4738 の記載) |
|---|---|---|---|
| VBR 13.1 系(Windows 版) | 13.1.2.57 | 2026-10-27 | フルのデプロイメント ISO、または組み込みの Veeam Updater |
| VBR 13.1 系(Veeam Software Appliance) | 13.1.2.57 | 2026-10-27 | アプライアンス内で更新(Veeam Updater) |
| VBR 13.0 系 | 13.0.3.63 | 2026-08-25 | KB4738 の 13.0.3 リリース情報を参照 |
| Veeam Agent for Linux 13.1 系 | 13.1.2.11 | 2026-10-27 | VBR 13.1.2 に同梱(KB2681) |
Windows 版 VBR 13.1.2: パッチ ISO が提供されていない
KB4738 によると、13.1.2 は更新されたサードパーティーコンポーネントが多いため、パッチ形式の ISO / ZIP は提供されていません。
参考: Veeam KB4738
“no patch ISO/ZIP is available”
(パッチの ISO / ZIP は提供されない)
https://www.veeam.com/kb4738
Windows 版の更新は、My Account から入手するフルのデプロイメント ISO か、組み込みの Veeam Updater のどちらかで行います。デプロイメント ISO による 13.1.2 へのアップグレード元として、KB4738 は 12.3.1、12.3.2、13.0、13.1 / 13.1.1 を挙げています。更新後に再起動が必要になる場合がある点も明記されています。
Veeam Updater での配信順序にも注意が必要です。KB4738 では、Veeam のアップデートリポジトリが更新された時点で Updater 経由で利用可能になり、まず Veeam Software Appliance 13.1 へ、その後段階的に Windows 版 13.1 へ展開されると説明されています。Windows 版で Updater に 13.1.2 がまだ表示されない場合、待たずにすぐ適用するには 13.1 のインストールメディアを My Account から入手する必要があります。
また、KB4738 の 13.1.2 の解決済み問題には、Veeam Backup Service がカスタムアカウントで動作している場合に Windows 版の Veeam Updater がバックアップサーバーをアップグレードできない問題が含まれています。この問題が 13.1.2 への更新自体に影響するかどうかは KB4738 に記載されていません。該当する構成では、ISO による更新を選択するか、事前に Veeam サポートへ確認することを推奨します(編集上の推奨)。
Veeam Software Appliance: アプライアンス内で更新
KB4738 は、Veeam Software Appliance のアップグレードはアプライアンス内で直接実行できると説明しています。更新操作は Veeam Updater が管理し、手順は Updating Veeam Appliances に記載されています。前述のとおり、Updater では Windows 版より先に Appliance 13.1 へ展開されるため、Appliance 環境は自動更新の設定状況と更新履歴を確認し、13.1.2.57 が適用されたかを個別に確認してください。
VBR 13.0 系: 13.0.3.63 は CVE 公表前にリリースされた修正版
13.0 系の修正版 13.0.3.63 は、CVE 公表より前の 2026 年 8 月 25 日にリリースされたビルドです。KB4948 はこのビルドを修正版として指定しており、KB4738 の 13.0.3.63 のセキュリティ項目にも今回の 3 件が追記されています。すでに 13.0.3.63 で運用している環境は、VBR 本体の 3 件については修正済みのビルドに該当します。一方、13.0.2.29 以前で運用している環境は影響を受けます。
Windows 版から Linux ベースの Veeam Software Appliance への移行を計画している環境では、KB4738 の移行元バージョン制約が判断に影響します。KB4738 は、移行がサポートされるのは 13.0.x のビルドのみとし、移行が完了するまで 13.0.2 または 13.0.3 にとどまるよう案内しています(詳細は KB4800)。13.0.2.29 は今回の影響ビルドに含まれるため、移行待ちの環境は 13.0.3.63 で待機することが、移行制約と今回の修正の両方を満たす選択肢になります(編集上の整理)。
更新前に確認する項目
影響判定と安全な更新のために、次の項目を事前に確認します。CVE ごとに確認先が異なるため、関係する CVE も併記しています。
| 確認項目 | 確認内容 | 主に関係する CVE |
|---|---|---|
| バックアップサーバーの稼働ビルド | コンソールのメインメニュー(≡)の Help > About で確認し(KB4738 の記載)、KB2680 のビルド一覧と照合する | 108140 / 108141 / 108142 |
| Veeam Software Appliance の稼働ビルド | Appliance ごとに稼働ビルドと Updater の更新履歴を確認する | 108140 / 108141 / 108142 |
| VBR 管理下の Linux Agent のバージョン | VBR 管理下の Linux ホストのうち、13.1 系で 13.1.1.4 以前の Agent を特定する。13.0.x と 6.x は本 CVE の対象外。ビルドは KB2681 と照合する | 105477 |
| CDP Coordinator Service への到達性 | バックアップサーバーへ到達できるセグメントと、CDP 関連通信の経路を確認する | 108142 |
| Restore Operator の付与先 | Restore Operator ロールを持つユーザー・グループを棚卸しし、不要な付与を整理する | 108140 / 108141 |
| NAS 共有の編集権限と管理状況 | バックアップ対象の NAS 共有に書き込めるアカウントを確認し、Restore Operator と同一の攻撃主体が両方の権限を得られる構成になっていないかを洗い出す | 108140 / 108141 |
| ジョブ停止とメンテナンス計画 | 更新時間帯のジョブ、CDP ポリシー、NAS バックアップの停止範囲と、再起動の可能性を含めた作業時間を決める | 全件 |
| 構成バックアップの取得と暗号化 | 更新直前に構成バックアップを取得し、暗号化された構成バックアップとして保存する | 全件 |
| 復元テストと切り戻し計画 | 本番と分離したテスト先へ代表的なリストアを試験し、構成データベースの復元手順と切り戻しの判断基準を決めておく | 全件 |
Restore Operator と NAS 共有の権限見直しは CVE-2026-108140 / 108141 の成立条件を狭めるための運用対策であり、修正版の適用と並行して実施することを推奨します。バックアップ保存先の構成自体を見直す場合は、『ランサムウェア対策バックアップ構成の比較|3 構成例の選び方』も参考にしてください。
更新の進め方と更新後の確認
更新作業は、前章の確認結果をもとに次の順序で進めます。更新後の確認は、ジョブを止めたまま行う基本確認と、ジョブ再開後に行う機能確認に分けています。作業全体の前提条件は、公式の Upgrade Checklist もあわせて確認してください。
バックアップサーバー、Appliance、VBR 管理下の Linux Agent 13.1 系の稼働ビルドから更新対象を確定します。Windows 版 13.1 系は ISO と Updater のどちらを使うか、13.0 系は 13.0.3.63 への更新か 13.1.2 へのアップグレードかを、Appliance 移行の予定も踏まえて決めます。
暗号化した構成バックアップを更新直前に取得し、保存先と暗号化パスワードの管理状況を確認します。あわせて本番と分離したテスト先へ代表的なリストアを試験し、切り戻しの判断基準を共有しておきます。
計画した範囲のバックアップジョブ、CDP ポリシー、NAS バックアップを停止し、実行中のセッションがないことを確認します。KB4738 では更新後に再起動が必要になる場合があるとされているため、再起動を含む作業時間を確保します。
Windows 版はデプロイメント ISO または Veeam Updater で、Appliance はアプライアンス内の更新機能で、それぞれ 13.1.2.57(13.0 系は 13.0.3.63)を適用します。
ジョブを停止したまま、後述の「ジョブ再開前の基本確認」を実施します。ビルド、リモートコンポーネント、リポジトリ接続に問題がある場合は、ジョブを再開せずに原因を確認します。
基本確認に問題がなければ、ジョブと CDP ポリシーを再開し、後述の「ジョブ再開後の機能確認」を実施します。あわせて「不審な痕跡の確認」を行います。
ジョブ再開前の基本確認
ジョブを停止したまま、更新が正しく適用され、バックアップ基盤として動作できる状態かを確認します。
| 確認項目 | 確認内容 |
|---|---|
| VBR / Appliance の実稼働ビルド | 13.1.2.57(13.0 系は 13.0.3.63)が適用されていること |
| Linux Agent の実稼働ビルド | CVE-2026-105477 の対象だった VBR 管理下の 13.1 系 Agent が 13.1.2.11 であること(13.0.x / 6.x は本 CVE の確認対象外) |
| リモートコンポーネント | プロキシ、リポジトリ、CDP プロキシなどのインフラストラクチャーコンポーネントが更新済みで、警告が出ていないこと |
| リポジトリとバックアップチェーン | 各リポジトリへ接続でき、既存のバックアップチェーンを参照できること |
ジョブ再開後の機能確認
ジョブと CDP ポリシーを再開した後、今回の CVE に関係する機能を中心に動作を確認します。
| 確認項目 | 確認内容 |
|---|---|
| CDP ポリシーと複製処理 | CDP ポリシーが正常に動作し、短期・長期の復元ポイントが作成されていること |
| NAS のファイル復元 | NAS バックアップから代表的なファイルを、本番の共有ではなく隔離したテスト先へ復元できること |
| Linux Agent のバックアップ・復元 | Agent を 13.1.2.11 へ更新した Linux ホストでバックアップジョブが成功し、隔離したテスト先へファイル単位の復元ができること |
| ジョブ履歴とエラー | 再開後のジョブ履歴に、更新前にはなかったエラーや警告が出ていないこと |
不審な痕跡の確認
影響ビルドで運用していた期間について、監査ログ、ジョブ履歴、バックアップサーバーと Linux ホスト側のログを確認し、想定外の復元セッション、ユーザー・ロールの変更、バックアップサーバー上の不審なファイル書き込みがないかを確認します。悪用の有無が未確認である現時点では、侵害を前提とした調査ではなく、運用期間の点検として位置付けることを推奨します。
ログに異常が見つからないことは、侵害がなかったことの証明にはなりません。ログの保存期間や取得範囲によっては痕跡が残っていない可能性もあります。不審な痕跡が見つかった場合や判断に迷う場合は、Veeam サポートや社内のインシデント対応手順に沿って調査してください。
まとめ
KB4948 の 4 件は、VBR 本体の 3 件と、VBR 管理下の Linux Agent の 1 件に分かれ、成立条件と修正版がそれぞれ異なります。VBR サーバーのビルドだけで判断せず、Appliance と管理下 Agent を含めて系列ごとに確認することが、更新漏れの防止につながります。
- CVE-2026-108142 は CDP Coordinator Service の未認証の認可バイパスです。
- 108140 / 108141 は同一主体が Restore Operator と NAS 制御を満たす場合に成立します。
- Linux Agent の CVE は VBR 管理下の 13.1 系のみが対象です。
- 修正版は VBR 13.1.2.57 / 13.0.3.63、Agent 13.1.2.11 です。
- Windows 版 13.1.2 はパッチ ISO がなく、ISO か Updater で更新します。
- 更新後はジョブ再開前の基本確認と再開後の機能確認を分けて行います。
- ネットワーク制限や権限整理は、修正版の適用と並行して行う補完策です。
以上、最後までお読みいただきありがとうございました。