はじめに
Microsoft SharePoint Server の脆弱性 CVE-2026-65660 は、2026 年 8 月 11 日(米国時間)の月例セキュリティ更新プログラムで修正されました。ところが公開当初は「なりすまし(Spoofing)」として扱われており、深刻度も限定的と受け取られやすい評価でした。その後、評価が Remote Code Execution(RCE)へ変更され、研究者による技術詳細の公開、公的機関による実悪用の警告、CISA の Known Exploited Vulnerabilities(KEV)カタログ掲載と続き、対応優先度が短期間で大きく変化しています。
この記事は、8 月時点の「Spoofing」という評価を見て更新を後回しにした管理者が、現在の状況で何を再確認すべきかを判断できるように、時系列を一次情報で整理します。CVSS の数字だけで緊急度を語るのではなく、認証の要否や攻撃チェーンの前提条件を分けて説明する点に重きを置いています。
- CVE-2026-65660 が Spoofing から RCE へ評価変更された時系列と、その実務上の意味
- 単体の「認証済み RCE」と、匿名アクセス構成で条件が揃うと成立する「pre-auth 攻撃チェーン」の違い
- 影響を受けるバージョンと修正ビルド、および 2016 / 2019 のサポート終了と 8 月更新の関係
- 「影響判定 → 更新判断 → 侵害確認」の順で自環境を点検する手順
- 攻撃面の縮小と AMSI による防御層の追加(パッチの代替ではない位置づけ)
先に結論を示します。オンプレミスの SharePoint Server(Subscription Edition・2019・2016)を運用している場合、8 月更新の適用状況が影響判定の起点になります。8 月更新を適用済みであれば CVE-2026-65660 自体は修正されていますが、実悪用が確認されている以上、更新の前後で侵害有無の確認も検討することを推奨します。未適用であれば、KEV の対応期限(2026 年 9 月 28 日)を目安に優先的な適用が妥当です。
CVE-2026-65660 の概要と評価変更の時系列
CVE-2026-65660 は、SharePoint におけるコード生成の不適切な制御(CWE-94: Improper Control of Generation of Code)に起因する脆弱性です。CVE Record の説明では、ネットワーク経由・低権限の認証済み攻撃者がコードを実行可能とされています。まず、この脆弱性の状況が時間とともにどう変わったかを、出典ごとに区別して整理します。
Spoofing から RCE への評価変更(一次情報での確認)
CVE Record(CVE Project の cvelistV5 リポジトリ)の履歴を確認すると、8 月 11 日時点の初版は「Microsoft SharePoint Server Spoofing Vulnerability」であり、CVSS 3.1 は 6.5、ベクターは機密性のみに影響(C:H/I:N/A:N)という内容でした。その後 8 月 27 日付の更新で、タイトルが「Microsoft SharePoint Server Remote Code Execution Vulnerability」に変わり、CVSS も 8.8、ベクターは機密性・完全性・可用性すべてに高い影響(C:H/I:H/A:H)へ改訂されています。現在の MSRC アドバイザリと CVE Record は、いずれも認証済み攻撃者による RCE として記述しています。
参考: CVE Record(CVE-2026-65660)
“allows an authorized attacker to execute code over a network.”
(認証された攻撃者がネットワーク経由でコードを実行可能になります)
https://www.cve.org/CVERecord?id=CVE-2026-65660
ここで実務上重要なのは、8 月の月例更新一覧では本 CVE の Impact が Spoofing / Important と表示されていた点です。8 月時点でこの一覧を見て「なりすまし程度なら優先度は高くない」と判断した管理者は、現在の RCE / CVSS 8.8 という評価に基づいて、対応方針を再確認する必要があります。修正プログラム自体は 8 月 11 日公開のもので変わっていないため、評価変更は「新しい修正が必要になった」のではなく「同じ修正の優先度が上がった」という意味になります。
技術詳細公開・実悪用警告・KEV 掲載の流れ
評価変更の後、状況はさらに動いています。各段階を、公的機関が確認した事実と、研究者・セキュリティベンダーの報告に分けて整理します。
| 日付(2026 年) | できごと | 出典の区分 |
|---|---|---|
| 8 月 11 日 | 修正プログラム公開。当初は Spoofing / CVSS 6.5 として扱われる | Microsoft(CVE Record 初版) |
| 8 月 27 日 | CVE Record と MSRC アドバイザリで RCE / CVSS 8.8 へ評価変更(情報更新扱い) | Microsoft(一次情報) |
| 9 月 22 日ごろ | 研究者が技術詳細を公開(SafeControls チェックの回避手法など) | 研究者による分析 |
| 9 月 24 日 | Canadian Centre for Cyber Security が active exploitation を警告(AL26-023) | 公的機関(一次情報) |
| 9 月 25 日 | CISA が KEV カタログへ追加 | 公的機関(一次情報) |
| 9 月 28 日 | KEV の対応期限(Due Date) | 公的機関(一次情報) |
研究者による技術詳細の公開と、公的機関が確認した実悪用は、意味が異なります。前者は「悪用可能であることが具体的に示された」段階であり、後者は「実際の攻撃が観測された」段階です。本記事では、研究者が示した攻撃手法の詳細(再現可能なペイロード構造など)には立ち入りません。以降で扱うのは、防御側が判断・確認に使える範囲の情報に限定します。
なお、CISA KEV エントリの Required Action には、ベンダー指示に従った修正に加えて、CISA の Forensics Triage Requirements への準拠が含まれています。これは、パッチ適用と並行して侵害有無の確認を求めるもので、後述の侵害確認が形式的な作業ではないことを示しています。
authenticated RCE と pre-auth 攻撃チェーンの違い
この脆弱性で混同しやすいのが「認証が必要か不要か」という点です。CVE-2026-65660 単体を「認証不要 RCE」と説明するのは正確ではありません。前提条件を分けて整理します。
CVE-2026-65660 単体の前提条件
Microsoft / CVE Record 上では、本脆弱性はネットワーク経由・低権限の認証済み攻撃者によるコード実行として扱われています。CVSS ベクターの PR:L(Privileges Required: Low)がこれに対応します。つまり、攻撃者が何らかの正規アカウント(低権限で足りる)で認証できることが、単体での悪用の前提です。SharePoint ファームでは、窃取されたり漏えいしたりしたドメイン資格情報がこの前提を満たしてしまう場合があり、「認証が必要だから安全余裕が大きい」と単純には言えない点に注意が必要です。
匿名アクセス構成での pre-auth 攻撃チェーン
一方、Canadian Centre for Cyber Security は AL26-023 で、他の SharePoint 脆弱性と組み合わせ、匿名アクセスを許可した構成では pre-authentication(認証前)の RCE に至る可能性を警告しています。
参考: Canadian Centre for Cyber Security(AL26-023)
“Chained with other SharePoint vulnerabilities, this vulnerability can achieve pre-authentication remote code execution”
(他の SharePoint 脆弱性と連鎖させることで、認証前のリモートコード実行に至る可能性があります)
https://www.cyber.gc.ca/en/alerts-advisories/al26-023-vulnerability-impacting-microsoft-sharepoint-server-cve-2026-65660
同機関は、これまでの SharePoint セキュリティ更新をすべて適用していない組織ほど、この連鎖による侵害リスクが高まると指摘しています。ここでは、CVE 単体の認証条件、他の脆弱性との連鎖が成立する条件、対応優先度を上げる判断材料の 3 つを分けて整理します。前の 2 つは攻撃が成立するための条件、最後の 1 つは自環境の優先度を決めるための材料であり、性質が異なります。
- CVE 単体の認証条件
-
攻撃者が低権限でも認証済みであることが前提です。8 月更新の適用が完了していれば、この経路は修正されています。
- 他の脆弱性との連鎖条件
-
認証前の RCE は、本 CVE 単体では成立しません。研究者と Previdian の報告では、匿名閲覧を許可したサイトがあること、匿名で ToolPane の処理に到達できる別の弱点が未修正であること、本 CVE が未修正であることが同時に揃った場合に成立する連鎖とされています。研究者は、この別の弱点が 2026 年 6 月 9 日の更新で修正されたと報告していますが、対応する CVE 番号は特定されていません。条件のいずれかが欠ければ、この連鎖は成立しないことになります。
- 対応優先度を上げる判断材料
-
8 月更新の適用が完了していないこと、インターネットに公開していること、匿名アクセスを許可したサイトがあること、6 月以前の更新水準にとどまっていることは、いずれも優先度を引き上げる材料です。これらは攻撃成立の可否を単独で決めるものではなく、更新と侵害確認をどの順序・速さで進めるかを判断するために使います。
この評価変更と悪用格上げのパターンは、SharePoint で繰り返し観測されています。ベンダーや公的機関の評価が後から引き上げられた類例として、関連記事『CVE-2026-56164|SharePoint 権限昇格の悪用確認と対処の手順』『CVE-2026-58644|SharePoint デシリアライゼーション RCE の悪用格上げと対処』もあわせて参照してください。
研究者が示した攻撃チェーンと、公的機関が確認している事実は分けて捉えてください。研究者の分析は「こう悪用され得る」という技術的可能性、公的機関の警告は「実際に悪用が観測された」という事実です。対応判断は後者を重視しつつ、前者が示す前提条件(匿名アクセスなど)を自環境の点検項目に落とし込むのが実務的です。
影響を受けるバージョンと修正ビルド
影響対象は、オンプレミスの SharePoint Server 2016・2019・Subscription Edition です。SharePoint Online は対象に含まれていません。修正は 2026 年 8 月 11 日公開のセキュリティ更新に含まれます。CVE Record と Canadian Centre for Cyber Security の双方が、同じ修正ビルド境界を示しています。
最低限の修正ビルドと KB 番号
本 CVE を修正する 8 月更新の修正ビルドと KB 番号を整理します。2016 と 2019 は、言語非依存と言語依存の両方の更新パッケージを適用して初めて修正が完了する点に注意してください。
| 対象製品 | 修正ビルド番号 | KB 番号(8 月更新) |
|---|---|---|
| SharePoint Enterprise Server 2016 | 16.0.5565.1001 | KB5002905 + KB5002906(両方) |
| SharePoint Server 2019 | 16.0.10417.20198 | KB5002894 + KB5002896(両方) |
| SharePoint Server Subscription Edition | 16.0.19725.20522 | KB5002893(統合パッケージ) |
Microsoft のガイダンスは、個別のセキュリティ修正ではなくその月の累積更新(CU)を適用することを推奨しています。ただし、修正ビルド番号はあくまで目安です。修正完了と判断できるのは、必要な更新パッケージがファーム内の全サーバーにインストールされ、構成ウィザードまたは psconfig による更新が完了した状態です。2016 / 2019 では、言語パックを追加していない環境でも言語依存パッケージの適用が必要です。いずれかのサーバーでインストールや構成ウィザードが完了していない場合、ファームとしての修正は完了していません。確認の流れは後述の手順で整理します。
なお、2016 / 2019 で SharePoint Workflow Manager を利用している場合は、更新前の確認が必要です。KB5002905(2016)と KB5002894(2019)の説明では、これらの累積更新をインストールする前に、SharePoint Workflow Manager の更新(KB5002799)をファームへ適用しておく必要があるとされています。
「最低限の修正ビルド」と「現在適用すべき最新更新」を混同しない
上表は、あくまで本 CVE を塞ぐための最低限の修正ビルドです。9 月時点では、後続の累積更新も出ています。特に Subscription Edition では、9 月 8 日付で KB5002908(ビルド 16.0.20326.20136)が公開されています。運用としては、最低限のビルドを満たすことと、その時点で最新の累積更新を適用することは別であり、通常は最新の累積更新を適用する方針が漏れがありません。
ただし、9 月更新には運用に影響し得る変更(一部レガシー機能の既定無効化など)が含まれる場合があります。適用前に該当環境で影響を確認することを推奨します。なお 2016 / 2019 については、次項のとおり 8 月更新が最後の更新であり、後続の累積更新はありません。
SharePoint 2016 / 2019 の EOL と 8 月更新の関係
SharePoint Server 2016 および 2019 は、2026 年 7 月 15 日(延長サポート終了日)でサポートが終了しています。この事実と、今回 Microsoft が実際に公開した 8 月の更新パッケージの存在は、分けて理解する必要があります。
サポート終了後であっても、Microsoft は本 CVE に対応する 8 月更新を 2016 / 2019 向けにも公開しています。したがって「7 月の更新が最後だった」「EOL なので今回の修正は存在しない」という理解は誤りです。EOL という事実と、EOL 後に例外的に公開された 8 月更新の存在は両立します。一方で、これは今後も更新が継続することを意味しません。この 8 月更新は、サポート終了前に確認された問題への対応として公開されたもので、今後の更新は予定されていません。2016 / 2019 を継続運用する場合は、今回の適用を確実に行いつつ、Subscription Edition や SharePoint Online への移行計画を並行して具体化することを推奨します。
あわせて、Microsoft が公式に対象としているのは 2016 / 2019 / Subscription Edition です。研究者の分析では SharePoint 2013 にも同種の問題が及ぶとされていますが、2013 はすでにサポート外であり、本記事では Microsoft が公式に対象としている範囲を基準に扱います。
影響判定 → 更新判断 → 侵害確認のフロー
ここまでを踏まえ、管理者が自環境で判断するための流れを整理します。CVSS の数字ではなく、自環境の構成と適用状況を起点に、影響判定・更新判断・侵害確認の順で進めます。
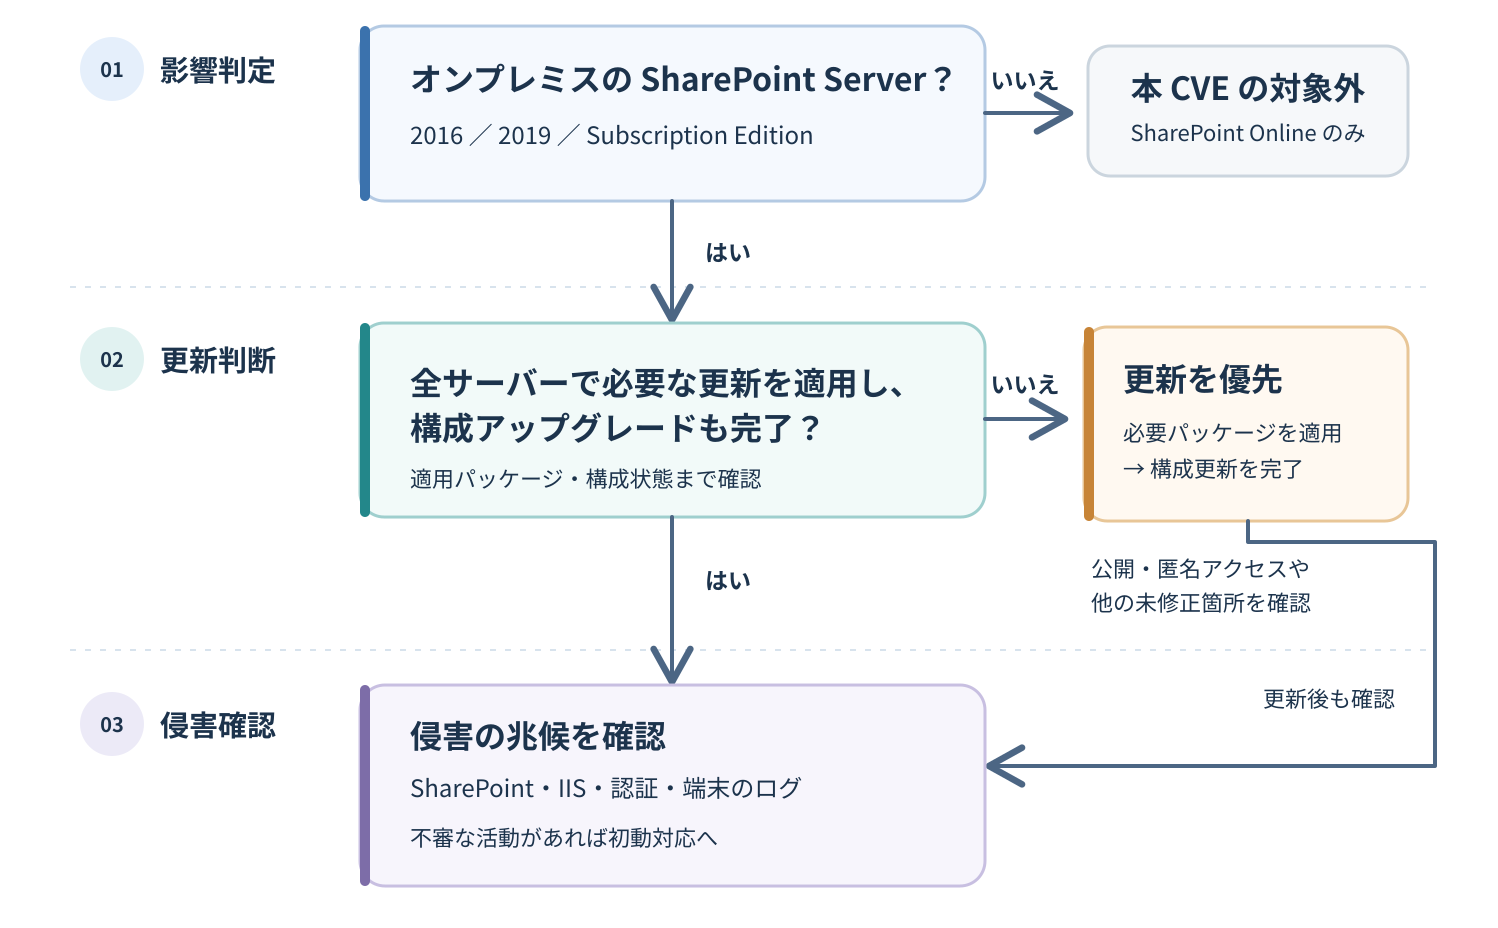
影響対象はオンプレミス版のみです。SharePoint Online(Microsoft 365)だけを利用している場合、本 CVE の対象外です。まずオンプレミスのファームがあるかを確認します。
ビルド番号だけで判定せず、次の 3 点がすべて満たされているかを確認します。
- 全体管理の「アップグレードと移行 → 製品および修正プログラムのインストール状態の確認」で、ファーム内の全サーバーが一覧に表示され、各サーバーのバージョンが前掲の修正ビルド番号以上になっている
- 2016 / 2019 では、言語非依存と言語依存の両方の 8 月更新パッケージが、全サーバーにインストールされている
- 全サーバーで構成ウィザードまたは psconfig の実行が完了し、「アップグレードの状態の確認」やサーバーの管理画面に、アップグレードが必要なサーバーが残っていない
3 点がそろって初めて、本 CVE の修正が完了したと判断できます。適用状況の確認方法は、関連記事『CVE-2026-58644|SharePoint デシリアライゼーション RCE の悪用格上げと対処』でも解説しています。
サーバーがインターネットに公開されているか、匿名アクセスを許可したサイトがあるかを確認します。公開かつ匿名許可の構成は、pre-auth 連鎖の前提になり得るため、優先度を引き上げる判断材料になります。
SharePoint の更新は累積型のため、手順 2 で 8 月更新の完了を確認できた環境では、それ以前の月の修正も含まれており、過去の適用履歴を個別に調べる必要はありません。8 月更新が未完了の環境では、現在どの月の更新まで反映されているかを確認します。6 月以前の更新水準にとどまっている場合、研究者が報告した匿名到達の経路も残っている可能性があるため、優先度をさらに引き上げる判断材料になります。
修正ビルド未満であれば、KEV の対応期限(9 月 28 日)を目安に更新を優先します。修正済みであっても、実悪用が確認されているため、次項の侵害確認を検討します。適用手順やマシンキーの扱いは、関連記事『CVE-2026-56164|SharePoint 権限昇格の悪用確認と対処の手順』に集約しています。
侵害有無の確認で見るポイント
実悪用が確認されているため、更新の前後で侵害有無を確認することを推奨します。Canadian Centre for Cyber Security(AL26-023)は、監視すべき兆候として次を挙げています。ここでは同機関が公式に示した項目のみを記載し、公式に確認できないログ名やイベント ID、IOC は推測で追加していません。
- 不審な管理操作、または疑わしい認証済みアクセスの試行
- 予期しない Web Part の変更、不正な設定変更
- 不正な認証試行や権限昇格の兆候
- IIS マシンキーへの不審なアクセス
- デシリアライゼーション攻撃、Web シェルの設置、不審なプロセス実行の痕跡
- SharePoint サービスに対する異常なリクエスト
- SharePoint / IIS / エンドポイントセキュリティ / 認証の各ログの継続的な監視
- SharePoint の悪用に関連する Microsoft Defender / AMSI の検知
侵害の兆候が確認された場合は、パッチ適用だけで終えず、組織のインシデント対応プロセスへ移行します。マシンキー窃取を伴う SharePoint 攻撃では、キーのローテーションより先に侵害痕跡のハンティングと攻撃者の排除を行う順序が重要です。この事後対応の具体的な手順は、関連記事『CVE-2026-56164|SharePoint 権限昇格の悪用確認と対処の手順』に集約しているため、そちらを参照してください。
攻撃面の縮小と AMSI による防御層
Canadian Centre for Cyber Security は、パッチ適用に加えて攻撃面を縮小する施策も推奨しています。これらはパッチの代替ではなく、あくまで防御層の追加として位置づけるものです。
- SharePoint サーバーのインターネットへの直接公開を、可能な範囲で減らす
- Central Administration など管理インターフェースへのアクセスを制限する
- 不要・不活性なアカウントの棚卸しと、管理者・特権ユーザーへの多要素認証の適用
- SharePoint Web アプリケーションで AMSI 統合を有効化する(2025 年 9 月以降の更新を適用した環境では常に有効)
- 運用上可能な場合、AMSI の Request Body Scan Mode を Full Mode にする
AMSI 統合について、バージョンごとの対応範囲に注意が必要です。Microsoft Learn によれば、リクエストボディのスキャン(Request Body Scan)機能は SharePoint Server Subscription Edition でのみ利用可能で、2016 / 2019 で利用できるのは URL とヘッダーのスキャンまでです。したがって、Full Mode の Request Body Scan は Subscription Edition 限定であり、2016 / 2019 に対して Full Mode を案内するのは誤りになります。対象外のバージョンへ設定を促さないよう、環境ごとに適用範囲を分けて考えてください。
参考: Microsoft Learn(Configure AMSI integration with SharePoint Server)
“The new request body scan feature is available for SharePoint Server Subscription Edition users only.”
(新しいリクエストボディスキャン機能は、SharePoint Server Subscription Edition のユーザーのみが利用できます)
https://learn.microsoft.com/en-us/sharepoint/security-for-sharepoint-server/configure-amsi-integration
AMSI 統合は、2016 / 2019 では 2023 年 9 月の更新以降、Subscription Edition では Version 23H2 以降、既定で有効化されています。さらに Microsoft Learn によれば、2025 年 9 月の更新以降、AMSI 統合は常に有効な構成要素(mandatory component)となり、無効化できません。本 CVE の修正ビルド(2026 年 8 月)はこれより新しいため、8 月更新の適用が完了した環境では、AMSI 統合自体は有効な状態です。この場合の確認の重点は、AMSI の有効・無効ではなく、各サーバーで AMSI 対応のアンチマルウェア(Microsoft Defender ウイルス対策など)が動作し定義ファイルが最新であること、Subscription Edition では Request Body Scan のモード設定です。一方、2025 年 9 月より前の更新水準にとどまる環境では、手動で無効化されている可能性があるため、Web アプリケーションごとの状態を確認します。AMSI の詳細な設定手順は、関連記事『CVE-2026-56164|SharePoint 権限昇格の悪用確認と対処の手順』に集約しています。
まとめ
CVE-2026-65660 は、8 月に Spoofing として公開された後、RCE への評価変更と実悪用確認を経て KEV に掲載された SharePoint Server の脆弱性です。緊急度は CVSS の数字だけでなく、自環境の構成と 8 月更新の適用状況を起点に判断することが求められます。8 月更新を適用済みであれば本 CVE 自体は修正済みですが、実悪用が確認されている以上、侵害確認までを含めた対応が妥当です。
- 8 月公開時は Spoofing 評価、その後 RCE / CVSS 8.8 へ評価変更
- 9 月に研究者の技術詳細公開、公的機関の実悪用警告、KEV 掲載が続く
- 8 月時点の Spoofing 評価で後回しにした環境は再確認が必要
- 単体は低権限の認証済みが前提、匿名構成の連鎖で pre-auth に至り得る
- 対象は 2016 / 2019 / Subscription Edition、8 月更新の適用状況が影響判定の起点
- 2016 / 2019 は EOL 後だが 8 月更新は公開済み、ただし以降の更新予定はなし
- 影響判定・更新判断・侵害確認の順で点検し、AMSI は防御層の追加として扱う
以上、最後までお読みいただきありがとうございました。