はじめに
2026 年 10 月 14 日、Palo Alto Networks は PAN-OS の管理インターフェースに存在するリモートコード実行(RCE)の脆弱性 CVE-2026-0322 を公開しました。同日に CISA の Known Exploited Vulnerabilities(KEV)カタログへ追加され、Palo Alto Networks も限定的な実悪用を報告しています。
攻撃には認証が必要ですが、修正版はメンテナンスリリースと hotfix の範囲ごとに細かく分かれています。「どの機器を、どの修正版へ更新するか」を判断するには、Advisory の表を自社のバージョンと照合する必要があります。本記事では、公式情報をもとに影響判断から更新後の確認までの流れを整理します。
- CVE-2026-0322 の攻撃条件と実悪用の状況
- メンテナンスリリース・hotfix ごとの PAN-OS 修正版
- 管理インターフェースへの到達経路の確認方法
- 回避策がない中でのリスク低減策と Threat ID の制約
- HA・Panorama 環境で更新する際の確認ポイント
結論として、PA-Series、VM-Series、Panorama で影響バージョンの PAN-OS を使用している場合は、特別な設定がなくても影響を受けます。管理インターフェースへのアクセス元を信頼できる IP アドレスに限定したうえで、現在の範囲に対応する修正版へ速やかに更新することを推奨します。インターネットから管理インターフェースへ到達できる環境は、最優先で対応してください。
CVE-2026-0322 の概要と実悪用状況
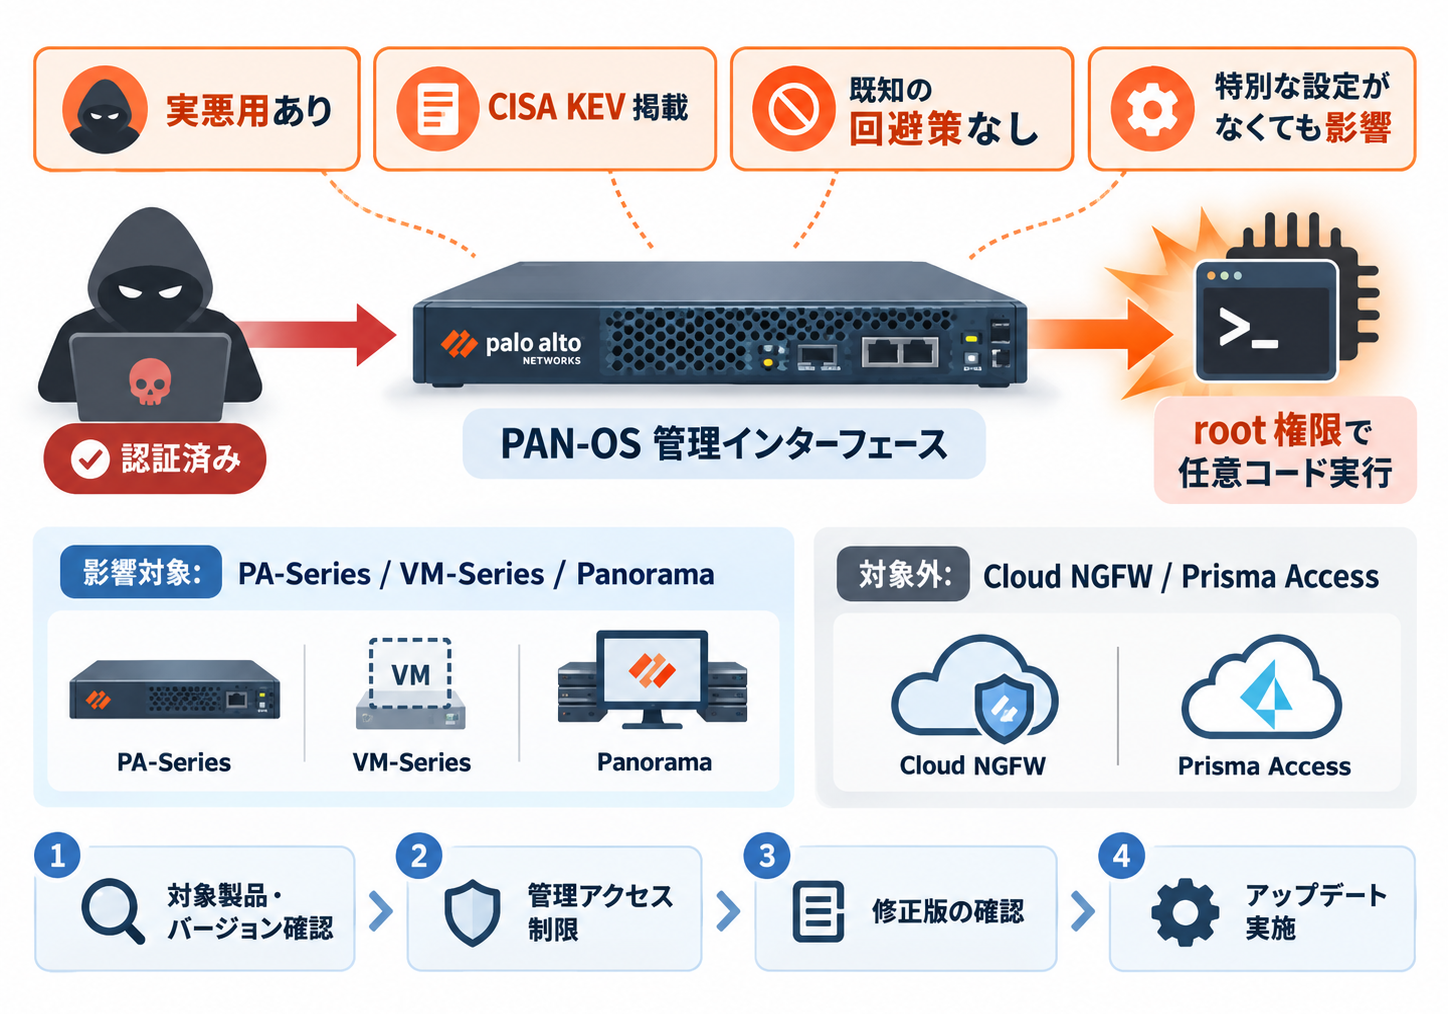
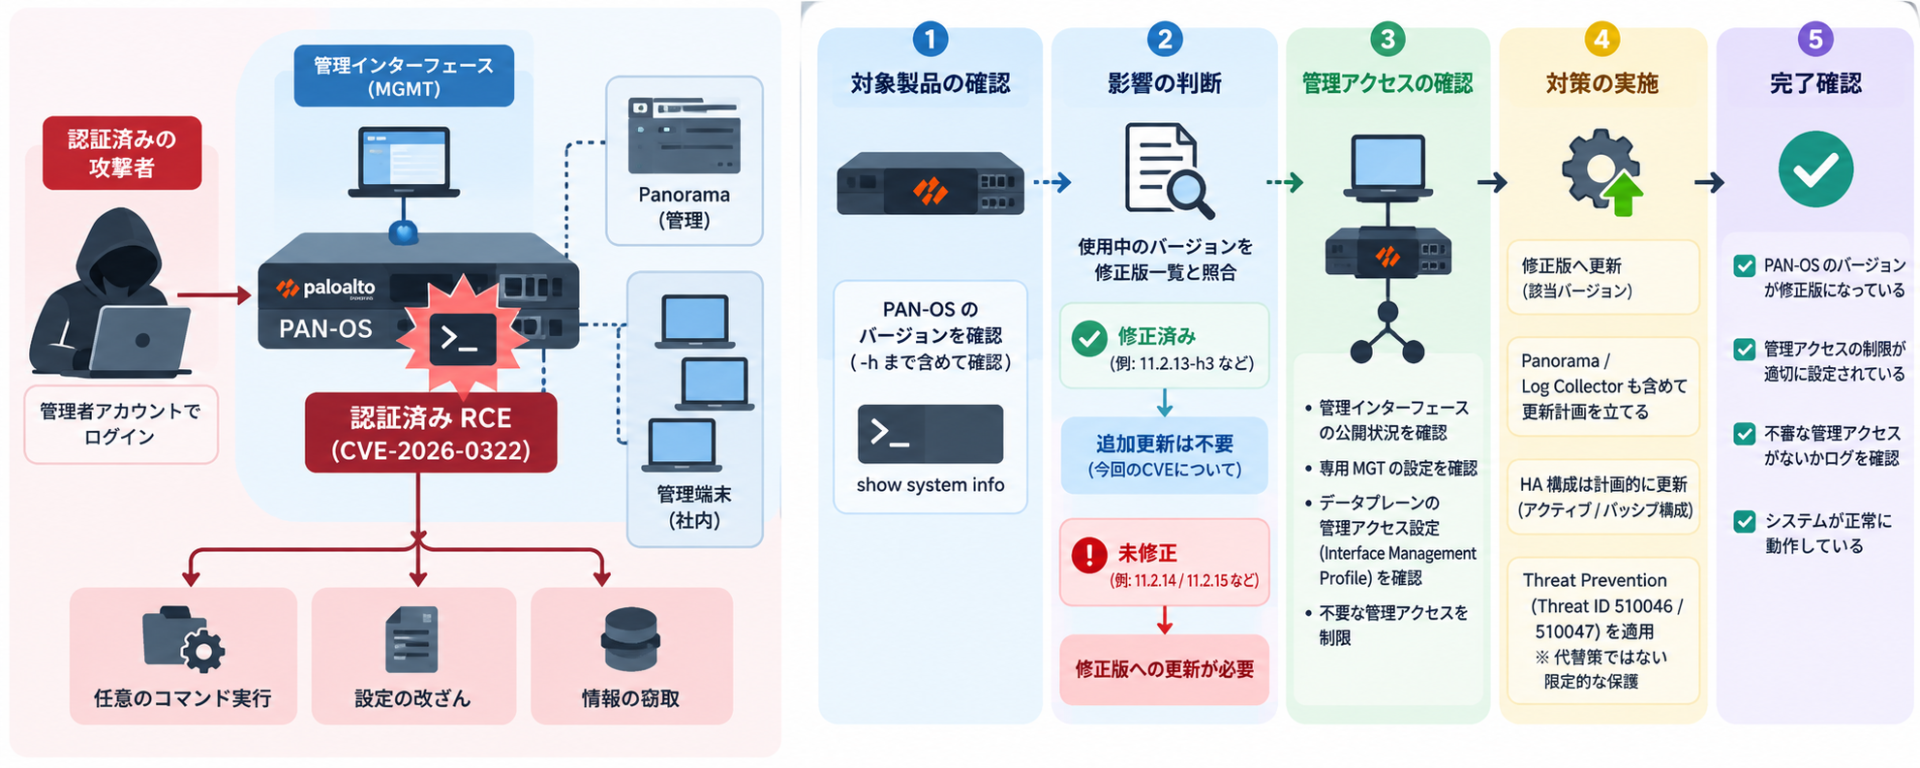
CVE-2026-0322 は、PAN-OS の管理インターフェースにおけるコードインジェクション(CWE-94)の脆弱性です。ネットワーク経由で管理インターフェースへアクセスできる認証済みの攻撃者が、ファイアウォール上で root 権限の任意コードを実行できるとされています。
| 項目 | 内容 |
|---|---|
| 公開日 | 2026 年 10 月 14 日(Advisory の更新日も同日) |
| 深刻度 | CVSS-BT 8.6(HIGH、CVSS v4.0)、Suggested Urgency は HIGHEST |
| 攻撃条件 | ネットワーク経由、認証が必要(Privileges Required: High)、ユーザー操作は不要 |
| 影響 | root 権限での任意コード実行 |
| 必要な設定 | 特別な設定は不要 |
| 回避策 | 既知の回避策なし |
| 実悪用 | 管理インターフェースを狙った、ごく限定的な悪用を Palo Alto Networks が確認 |
| CISA KEV | 2026 年 10 月 14 日に追加、Due Date は 2026 年 10 月 17 日 |
| 発見者 | Palo Alto Networks 社内の研究者 |
参考: Palo Alto Networks Security Advisory
“No special configuration is required to be affected by this issue.”
(この問題の影響を受けるために、特別な設定は必要ありません。)
https://security.paloaltonetworks.com/CVE-2026-0322
攻撃者の侵入経路、認証情報の入手方法、被害の規模は、執筆時点で公式に公表されていません。CISA KEV のエントリーでは BOD 26-04 が参照され、フォレンジックトリアージの対象(Forensic Triage: Yes)とされています。Due Date は BOD 26-04 の適用対象である米国の連邦文民行政機関(FCEB)に向けた期限で、民間企業へ直接適用されるものではありませんが、実悪用を踏まえた対応時期の目安になります。
認証が必要でも緊急対応が必要な理由
認証済みの攻撃者を前提とする脆弱性は、一般に認証不要の RCE より悪用の難易度が上がります。一方で、管理者として認証された後に root 権限でコードを実行できるため、悪用された場合の影響はファイアウォール全体に及びます。
編集上の見解として、管理者パスワードの使い回し、共有アカウント、フィッシングなどによって認証情報が漏えいしていれば、認証の要件は防御として十分に機能しません。すでに悪用が観測されていることからも、「認証が必要だから後回しにする」という判断は避けることを推奨します。
過去の PAN-OS 脆弱性との違い
MY TECH BLOG で取り上げた過去の PAN-OS 脆弱性とは、攻撃条件が異なります。過去の対応手順を流用する場合は、前提の違いに注意してください。
| CVE | 攻撃対象の機能 | 認証 | 主な影響条件 |
|---|---|---|---|
| CVE-2026-0322(本記事) | 管理インターフェース | 必要 | 影響バージョンであれば特別な設定は不要 |
| CVE-2026-0300 | User-ID Authentication Portal | 不要 | Authentication Portal と Response Pages の有効化 |
| CVE-2026-0265 | Cloud Authentication Service(CAS) | 不要(認証バイパス) | CAS を使う認証プロファイルの適用 |
CVE-2026-0265 のような認証バイパスと今回の CVE を組み合わせた攻撃は、公式には報告されていません。ただし、認証の前提を崩す脆弱性が別に存在し得るため、過去の Advisory の修正版の適用状況もあわせて確認することを推奨します。
影響を受ける製品と PAN-OS の修正版
影響を受けるのは、PA-Series と VM-Series のファイアウォール、Panorama(仮想アプライアンスと M-Series)で動作する PAN-OS です。Cloud NGFW と Prisma Access は影響を受けず、対応は不要とされています。
修正版は系列単位ではなく、メンテナンスリリースと hotfix の範囲ごとに定められています。現在のバージョンが含まれる対象リリース帯の行を探し、同じ行の修正版と比較してください。表中の -h* は、その番号の任意の hotfix を表します。
対象リリース帯には、すでに修正済みの hotfix も含まれます。たとえば 11.2.11〜11.2.13-h* の行に該当しても、11.2.13-h3 以降を使用していれば影響を受けません。現在のビルドが同じ行の修正版以上であれば、本 CVE を理由とする追加の更新は不要です。
| 系列 | 対象リリース帯 | 修正版 |
|---|---|---|
| 12.2 | 12.2.0〜12.2.3 | 12.2.4 以降 |
| 12.1 | 12.1.8〜12.1.10-h* | 12.1.10-h2 以降 |
| 12.1 | 12.1.5〜12.1.7-h* | 12.1.7-h8、または 12.1.10-h2 以降 |
| 12.1 | 12.1.2〜12.1.4-h* | 12.1.4-h12、または 12.1.10-h2 以降 |
| 11.2 | 11.2.14〜11.2.15 | 11.2.16 以降(Advisory 上は ETA: 10 月 15 日) |
| 11.2 | 11.2.11〜11.2.13-h* | 11.2.13-h3、または 11.2.16 以降 |
| 11.2 | 11.2.8〜11.2.10-h* | 11.2.10-h15、または 11.2.16 以降 |
| 11.2 | 11.2.5〜11.2.7-h* | 11.2.7-h21、または 11.2.16 以降 |
| 11.2 | 11.2.0〜11.2.4-h* | 11.2.4-h22、または 11.2.16 以降 |
| 11.1 | 11.1.14〜11.1.16-h* | 11.1.16-h3 以降 |
| 11.1 | 11.1.11〜11.1.13-h* | 11.1.13-h15、または 11.1.16-h3 以降 |
| 11.1 | 11.1.8〜11.1.10-h* | 11.1.10-h35、または 11.1.16-h3 以降 |
| 11.1 | 11.1.7〜11.1.7-h* | 11.1.7-h11、または 11.1.16-h3 以降 |
| 11.1 | 11.1.5〜11.1.6-h* | 11.1.6-h39、または 11.1.16-h3 以降 |
| 11.1 | 11.1.0〜11.1.4-h* | 11.1.4-h37、または 11.1.16-h3 以降 |
| 10.2 | 10.2.17〜10.2.18-h* | 10.2.18-h12 以降 |
| 10.2 | 10.2.14〜10.2.16-h* | 10.2.16-h11、または 10.2.18-h12 以降 |
| 10.2 | 10.2.11〜10.2.13-h* | 10.2.13-h26、または 10.2.18-h12 以降 |
| 10.2 | 10.2.8〜10.2.10-h* | 10.2.10-h41、または 10.2.18-h12 以降 |
| 10.2 | 10.2.0〜10.2.7-h* | 10.2.7-h38、または 10.2.18-h12 以降 |
| サポート外の旧バージョン | ― | サポート対象の修正版へ更新 |
出典: Palo Alto Networks Security Advisory CVE-2026-0322 の Solution 表(2026 年 10 月 14 日公開時点)をもとに作成。
修正版を選ぶときの注意点
- ビルド番号は
-hを含めて照合します。たとえば 11.2.10-h14 は hotfix 適用済みでも修正版の 11.2.10-h15 に届いておらず、影響を受けます。 - 11.2.13-h3 は修正版ですが、それより新しい 11.2.14 と 11.2.15 は影響を受け、修正は 11.2.16 で提供されます。新しいメンテナンスリリースほど修正済みとは限らないため、数値の大小だけで判断しないでください。
- 過去の Advisory に対応するために適用した hotfix でも、今回の修正版より古ければ対処済みではありません。
- サポート外の旧バージョンには修正版が提供されないため、サポート対象の修正版への更新が必要です。
- 12.1.0 と 12.1.1 は、Solution 表に個別の更新先が記載されていません。使用している場合は、サポート状況を含めて Palo Alto Networks の情報で更新先を確認してください。
PAN-OS 11.2.16 の提供状況
11.2.16 については、情報源によって確認できる内容が異なります。執筆時点(2026 年 10 月 16 日)の状況は次のとおりです。
| 確認項目 | 状況 |
|---|---|
| 修正の記載 | PAN-OS 11.2.16 Addressed Issues に、修正対象の CVE として CVE-2026-0322 が記載されている |
| Advisory の表記 | Product Status は「11.2.16(ETA: 10/15)」のままで、更新日も 10 月 14 日から変わっていない |
| 提供開始日 | 公開資料から確認できていない |
| ダウンロード提供状況 | 公開資料から確認できていない |
11.2.14 または 11.2.15 を使用している場合は、サポートポータルや機器のソフトウェア更新画面で 11.2.16 をダウンロードできるかを確認してください。提供を確認できるまでの間は、後述のリスク低減策を先に実施することを推奨します。
自社環境の影響確認と対処優先度
影響判断は、次の順で進めると確認漏れを防ぎやすくなります。
- 対象製品(PA-Series、VM-Series、Panorama)を洗い出す。
- 各機器の PAN-OS バージョンを取得する。
- 同じ範囲の修正版と照合する。
- 管理インターフェースへの到達経路を評価する。
- 更新までのリスク低減策を実施する。
- 修正版を適用する。
- バージョン、管理アクセス、業務通信を確認する。
現在の PAN-OS バージョンを確認
各機器の CLI で次のコマンドを実行し、sw-version の値を確認します。model と serial で機器を特定でき、app-version と threat-version にはコンテンツのバージョンが表示されます。
show system infoPanorama で管理している場合は、Panorama > Managed Devices > Summary で管理下のファイアウォールを一覧できます。Panorama 自体も影響対象のため、Panorama のバージョンも別途確認してください。
参考: CLI Cheat Sheet: Device Management / View Settings and Statistics
管理インターフェースへの到達経路を確認
PAN-OS の管理アクセスには、専用の MGT インターフェースを使う方法と、データプレーンのインターフェースに Interface Management Profile を割り当てる方法があります。設定箇所が異なるため、両方を確認します。
- 専用 MGT インターフェース
-
Device > Setup > Interfaces の Management で、有効な管理サービス(HTTPS、SSH など)と Permitted IP Addresses を確認します。Panorama の管理アクセスも MGT ポートを使用します。
- Interface Management Profile(データプレーン)
-
Network > Network Profiles > Interface Mgmt でプロファイルの許可サービスと Permitted IP Addresses を確認し、Network > Interfaces で割り当て先のインターフェースを確認します。HTTPS や SSH を許可したプロファイルが、インターネットや信頼できないゾーンに面したインターフェースに割り当てられていないかが重要です。
- 装置外の経路
-
上位のファイアウォール、ACL、NAT、VPN、踏み台サーバーの設定です。装置内で許可元を制限していなくても上位で遮断されている場合や、反対に NAT で外部へ公開されている場合があります。
参考: PAN-OS 11.2 Web Interface Help(Device > Setup > Interfaces)
“An empty list (default) specifies that access is available from any IP address.”
(空のリスト(デフォルト)は、任意の IP アドレスからアクセスできることを意味します。)
https://docs.paloaltonetworks.com/ngfw/help/11-2/device/device-setup-interfaces
装置内の設定だけでは、実際に外部から到達できるかを判断できない場合があります。上位機器の ACL や NAT の設定もあわせて確認し、可能であれば社外のネットワークから管理ポートへの到達性を確認することをおすすめします。
攻撃を受け得る条件と対処優先度
Advisory は、インターネット上の外部 IP アドレスから管理インターフェースへアクセスできる場合にリスクが最も高いとしています。踏み台サーバーのみに限定した場合の CVSS-BT は 8.5 で、評価は HIGH のままです。
| 管理アクセスの状態 | 優先度 | 推奨する対応 |
|---|---|---|
| インターネットから到達できる | 最優先 | 直ちに外部からのアクセスを遮断し、修正版を適用する |
| 社内の広い範囲から到達できる(Permitted IP Addresses が空など) | 高 | 許可元を管理用の IP アドレスに限定し、速やかに修正版を適用する |
| 踏み台サーバーなど限られた管理端末のみ | 高(リスクは低減) | 計画的に、ただし先送りせずに修正版を適用する |
外部から到達できないことは、影響対象外と判断する根拠にはなりません。社内の端末や踏み台サーバーが侵害された場合や、管理者の認証情報が漏えいした場合は、内部から悪用される可能性があります。
緩和策と Threat Prevention の制約
Advisory では、既知の回避策(Workaround)は存在しないとされています。管理インターフェースへのアクセス制限や Threat Prevention は、修正版を適用するまでのリスク低減策であり、脆弱性そのものを解消するものではありません。
管理アクセスの制限
Palo Alto Networks の管理アクセスのベストプラクティスに沿って、次の対策を実施します。
- Permitted IP Addresses を設定し、管理用の IP アドレスのみに限定する。
- 管理アクセスを踏み台サーバー経由に限定し、多要素認証を組み合わせる。
- HTTP や Telnet など不要な管理サービスを無効にし、インターネットや信頼できないゾーンに面したインターフェースから管理用のプロファイルを外す。
- 管理者アカウントを棚卸しし、不要なアカウントや共有アカウントを整理する。
参考: Deploy Administrative Access Best Practices
Threat ID 510046 / 510047 の適用条件
Threat Prevention サブスクリプションを契約している場合、Threat ID 510046 と 510047 を有効にすることで限定的な保護が提供されます。ただし、この Threat ID で保護するには、次の条件をすべて満たす必要があります。
| 条件 | 内容 |
|---|---|
| ライセンス | Threat Prevention サブスクリプション |
| コンテンツ | Applications and Threats コンテンツ 9159-10287 以降 |
| 通信経路 | MGT ポート宛ての通信を DP(データプレーン)ポート経由で処理する構成(DP インターフェースの管理プロファイルによる管理アクセスなど) |
| 証明書 | Inbound の管理通信に使う証明書を置き換える |
| 復号 | 管理インターフェース宛ての Inbound 通信を SSL 復号する |
| 脅威防御 | 管理サービス宛ての Inbound 通信に Threat Prevention を適用する |
専用 MGT ポートで受信した通信には Security ポリシーを直接適用できません。そのため、MGT ポートで直接管理アクセスを受けている構成では、そのままでは Threat ID による保護を受けられません。
Advisory の FAQ では、limited coverage について、既知の攻撃パターンは検知できても、その亜種は現在検知できない可能性があると説明しています。Threat ID は修正版の代替にはならないため、適用できる場合も更新を優先してください。また、管理通信の経路変更や復号の導入は構成変更の範囲が大きくなります。編集上の見解としては、緊急時に新たに構築するよりも、アクセス制限と修正版の適用を先に進めることをおすすめします。
アップグレード判断と適用後の確認
Advisory の表では、現在の範囲に対応する hotfix と、より新しいメンテナンスリリースの 2 つが修正版として示されている場合があります。編集上の判断としては、変更範囲を抑えられる同じメンテナンスリリースの hotfix を優先し、新しいメンテナンスリリースへの移行は、リリースノートで変更点や既知の問題を確認したうえで判断することを推奨します。
機器ごとに sw-version と修正版の対応を一覧にし、HA ペアと Panorama を含めて更新対象を確定します。
Device > Setup > Operations の Export named configuration snapshot で構成をエクスポートし、ファイアウォールの外に保管します。Device > Support で tech support file を生成しておくと、問題発生時の調査にも利用できます。
対象リリースのリリースノート、アップグレードパス、必要なコンテンツバージョンを確認します。手順は使用している系列のアップグレードガイドを参照してください。
現行バージョンと保存した構成スナップショットを記録し、問題発生時に戻す手順と判断基準をメンテナンス計画に含めます。旧バージョンへ戻すと脆弱な状態に戻るため、戻した場合はアクセス制限を維持したうえで再更新の計画を立てます。
構成に応じた手順で修正版を適用し、後述の適用後の確認を実施します。
参考: Upgrade the Firewall to PAN-OS 11.1 / Upgrade an HA Firewall Pair
スタンドアロン / HA / Panorama 管理下の違い
次の表の HA は、アクティブ / パッシブ構成を前提としています。アクティブ / アクティブ構成ではどちらのピアから更新してもよいとされているため、使用しているバージョンのアップグレードガイドで手順を確認してください。
| 構成 | 主な注意点 |
|---|---|
| スタンドアロン | 再起動に伴い通信断が発生するため、メンテナンス時間を確保する |
| HA(アクティブ / パッシブ) | 一方のピアでプリエンプションを無効にし、ピアを 1 台ずつサスペンドして更新する。両ノードを同じ修正版にそろえ、片側だけ古いバージョンのまま運用を続けない |
| Panorama 管理下 | Panorama、Log Collector、管理対象ファイアウォールを含めて更新計画を立てる。Panorama 自体も本 CVE の影響対象 |
参考: PAN-OS 11.1 Upgrade Guide
“not recommended to manage firewalls running a later maintenance release than Panorama”
(Panorama より新しいメンテナンスリリースを実行するファイアウォールを管理することは推奨されません)
https://docs.paloaltonetworks.com/pan-os/11-1/pan-os-upgrade/upgrade-pan-os/upgrade-the-firewall-pan-os
Panorama と管理対象の更新順序は、公式資料の記載を次のように区別できます。
| 区分 | 内容 |
|---|---|
| 推奨 | Panorama を先に更新し、Panorama より新しいメンテナンスリリースのファイアウォールを管理しない |
| 管理できる範囲 | 同じリリース系列内であれば、Panorama より新しいバージョンのファイアウォールも管理できる |
| 必須の条件 | より新しいフィーチャーリリース(例: 11.1 の Panorama から 11.2 のファイアウォール)は管理できない。Dedicated Log Collector には Panorama と同じリリースをインストールする |
出典: Panorama, Log Collector, Firewall, and WildFire Version Compatibility(PAN-OS 11.1)。修正版の hotfix は同じリリース系列内の更新になるため、ファイアウォールを先に更新しても管理は継続できます。ただし推奨構成から外れる期間が生じるため、編集上の見解としては、Panorama 自体の脆弱性への対応も含めて Panorama から順に更新することをおすすめします。
PAN-OS 12.1.2 以降では、Panorama から HA ペアを順に更新するオーケストレーション機能も利用できます。パッシブ側のピアから更新され、同期後にフェイルオーバーしてもう一方が更新されます。前提条件として、両ノードが Panorama に接続されて構成が同期していること、各ノードにベースイメージがダウンロード済みであること、PAN-OS 10.2.x 以降であることが示されています。
適用後の確認
show system infoのsw-versionが修正版になっていることを、HA の場合は両ノードで確認する。- 許可した管理端末から管理アクセスでき、それ以外からは到達できないことを確認する。
- HA の状態表示(ダッシュボードの High Availability ウィジェット)で、両ノードが想定どおりの状態であることを確認する。
- 業務通信とセッションが正常に処理されていることを確認する。
HA 構成では、アップグレードガイドに記載されている次のコマンドで HA2 インターフェースのカウンターを表示し、セッション同期を確認できます。通常はカウンターが増加し、アクティブ側で送信、パッシブ側で受信のみが記録されます。HA2 keep-alive を有効にしている場合はパッシブ側でも送信が記録されるため、構成に合わせて判断してください。
show high-availability interface ha2アクティブなピアでは、次のコマンドで現在のセッションを表示し、業務通信が処理されていることを確認します。
show session all不審なアクセスがあった場合
Palo Alto Networks は、悪用の手口や侵害の痕跡の詳細を公表していません。Advisory の FAQ には、脅威活動と悪用の試行に関連する IP アドレスが IoC として掲載されています。IoC は更新される可能性があるため本記事には転載せず、Advisory の最新版を参照してください。執筆時点で、本 CVE に固有の検出手順は公式に示されていません。
調査では、次の観点を確認します。
- システムログや、DP 経由の管理構成ではトラフィックログを確認し、Advisory の IoC や想定外の送信元からの管理アクセスがないか調べる。
show adminsで、現在 Web インターフェース、CLI、API にログインしている管理者に想定外のものがないか確認する。show admins allで、アクセス可能な管理者アカウント(ローカル、リモート、Panorama から配信されたテンプレート管理者を含む)の一覧に想定外のアカウントがないか確認する。less mp-log authd.logで認証処理のログを開き、ログイン失敗の増加や想定外の時間帯の認証がないか確認する。- 設定ログ(Config ログ)で、想定外の管理者や時間帯による設定変更がないか確認する。
これらは一般的な不審兆候の確認であり、該当する記録があっても本 CVE の悪用を示す証拠とは限りません。反対に、ログやセッション情報に異常が見当たらないことも、侵害がないことの証明にはなりません。判断が難しい場合は推測で結論を出さず、次の対応を検討してください。
- 更新や再起動の前に、外部へ転送済みのログを含めて調査に必要なログと tech support file を保全する。
- 管理者アカウントのパスワードや API キーなど、管理に使う認証情報を見直す。
- Palo Alto Networks のサポートへ相談する。
まとめ
CVE-2026-0322 は認証が必要な脆弱性ですが、root 権限でのコード実行につながり、限定的な実悪用と KEV への追加が確認されています。影響の有無は特別な設定に左右されないため、管理インターフェースの到達経路の評価と修正版の適用を並行して進めることが重要です。
- PA-Series、VM-Series、Panorama の影響バージョンが対象
- 修正版はメンテナンスリリースと hotfix の範囲ごとに異なる。
- 11.2.14 / 11.2.15 は 11.2.16 の提供状況の確認が必要
- 外部から到達できないことは影響対象外の根拠にならない。
- アクセス制限と Threat ID は更新までのリスク低減策
- HA は両ノードをそろえ、Panorama も含めて更新を計画する。
- 侵害の疑いがあればログを保全し、サポートへ相談する。
以上、最後までお読みいただきありがとうございました。