はじめに
Cisco は 2026 年 10 月 14 日 16:00 GMT(日本時間 10 月 15 日 01:00)、Cisco Secure Email Gateway の AMP 機能に存在する脆弱性 CVE-2026-76519 を公開しました。認証不要のリモート攻撃者が、細工した添付ファイル付きメールを処理させるだけで、OS 上へ任意のファイルを書き込み、root 権限でコマンドを実行できる可能性があります。Cisco PSIRT は実際の悪用を認識しており、CISA も KEV へ登録しています。
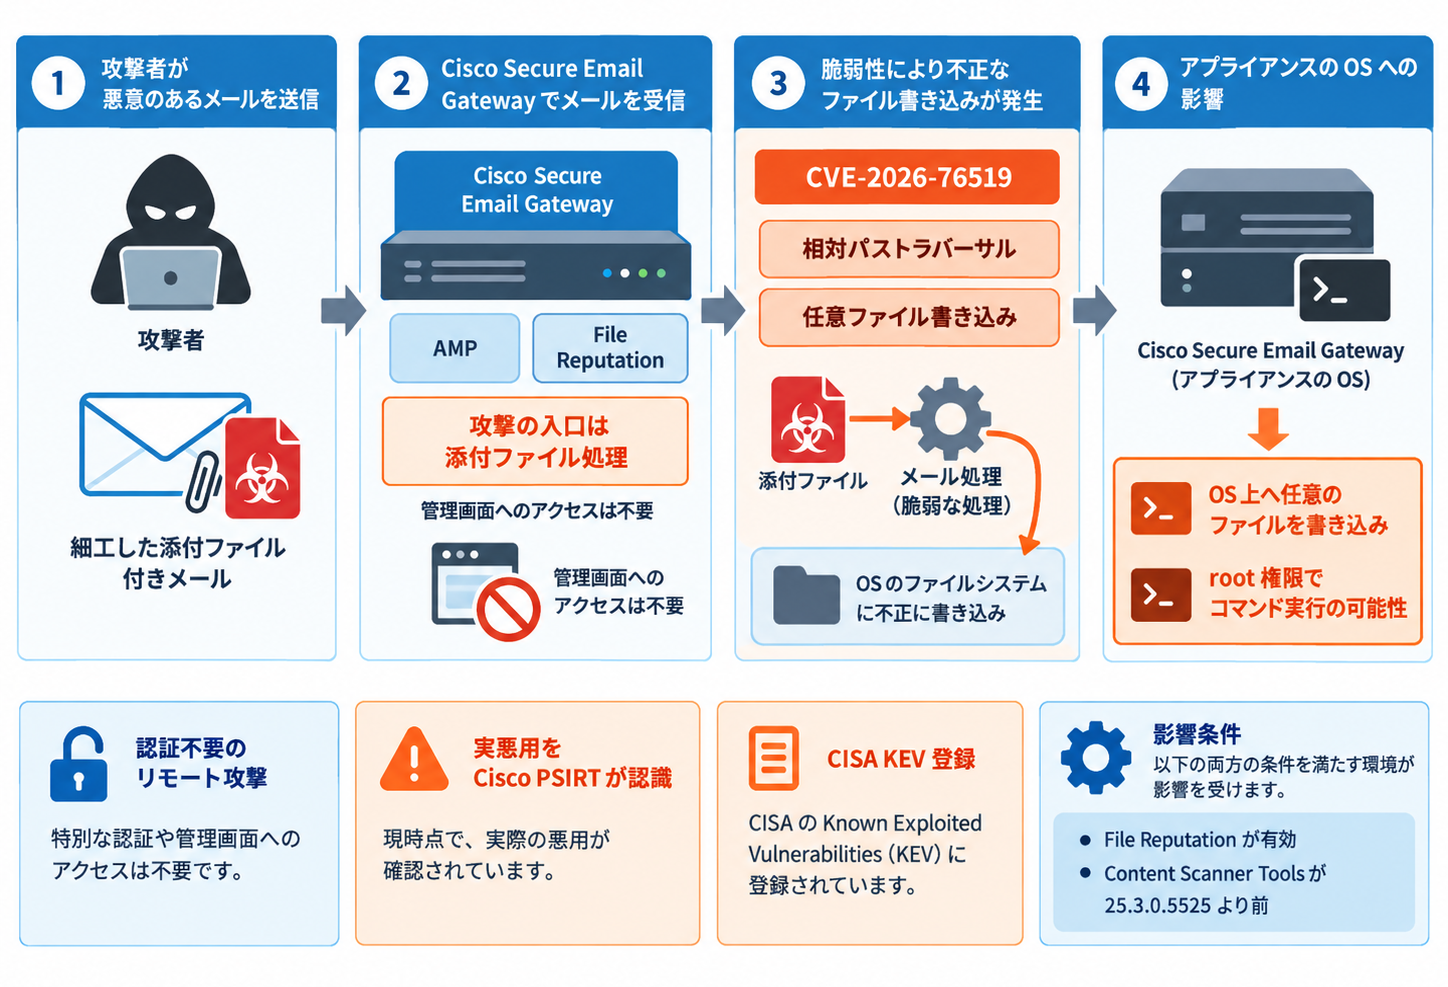
メールゲートウェイはインターネットからのメールを受け付けることが前提の機器です。管理インターフェースを閉じていても攻撃の入口はなくならないため、自社環境の影響判定、修正、侵害確認を短時間で進める必要があります。
- File Reputation の設定と Content Scanner Tools のバージョンによる影響判定
- 再起動不要の Content Scanner Tools 更新と AsyncOS 更新の使い分け
system_logsを使った侵害指標の確認と、外部ログとの突き合わせ- 侵害が疑われる場合の証拠保全と、クラスター全体の復旧範囲
- 修正・侵害調査・業務復旧を分けた対応完了チェックリスト
結論として、影響を受けるのは File Reputation がメールポリシーで有効になっており、Content Scanner Tools が 25.3.0.5525 より前の物理 / 仮想アプライアンスです。最も早く取れる修正は Content Scanner Tools の更新で、AsyncOS のアップグレードやアプライアンスの再起動を必要としません。ただし、修正は過去の侵害を消すものではないため、侵害指標の確認を別の作業として必ず実施してください。
CVE-2026-76519 の概要と悪用状況
CVE-2026-76519 は、Cisco Secure Email Gateway の AMP(Advanced Malware Protection)機能における相対パストラバーサル(CWE-23)の脆弱性です。File Reputation サービスが有効な状態で、添付ファイルの処理が適切に行われないことが原因とされています。
攻撃者は、細工した添付ファイルを含むメールを影響を受ける機器に通過させることで攻撃できます。攻撃の入口は管理インターフェースではなく、メールの添付ファイル処理です。管理画面をインターネットに公開していない環境でも、メールを受信している限り影響判定の対象になります。
| 項目 | 内容 |
|---|---|
| Advisory ID | cisco-sa-esa-afw-zqYJkjxp |
| CVE | CVE-2026-76519 |
| Cisco Bug ID | CSCwu56223 |
| CWE | CWE-23(Relative Path Traversal) |
| CVSS v3.1 | 9.8(AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H) |
| Advisory 初公開 | 2026 年 10 月 14 日 16:00 GMT(日本時間 10 月 15 日 01:00) |
| 悪用状況 | Cisco PSIRT が 2026 年 10 月に実際の悪用を認識 |
| CISA KEV | 2026 年 10 月 14 日に追加。対応期限は 2026 年 10 月 17 日(BOD 26-04 に基づく米国連邦政府機関向けの期限) |
| CISA SSVC | Exploitation: active、Automatable: yes、Technical Impact: total |
| ワークアラウンド | なし |
KEV の対応期限は、2026 年 6 月に BOD 22-01 を置き換えた拘束的運用指令 BOD 26-04 に基づき、米国連邦政府機関に課される期限です。日本国内の一般企業に直接適用されるものではありませんが、実悪用が確認されているため、期限の有無にかかわらず速やかな対応をおすすめします。
9 月の Security Hardening Advisory との違い
Cisco は 2026 年 9 月 14 日に「Cisco Secure Email Gateway and Secure Email and Web Manager Security Hardening Release: September 2026」を公開し、10 月 14 日に本 Advisory へのリンクを追加しています。この Hardening Advisory は、社内レビューで見つかった複数の脆弱性を CWE ごとにまとめた別の Advisory です。
参考: Cisco Security Hardening Release: September 2026
“regardless of device configuration”
(デバイスの構成にかかわらず影響する)
https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-hardening-esa-dfCrfXkm
Hardening Advisory の脆弱性は Secure Email Gateway と Secure Email and Web Manager に構成を問わず影響し、修正は AsyncOS の更新で提供されます。一方、CVE-2026-76519 は File Reputation の設定と Content Scanner Tools のバージョンが条件になり、Content Scanner Tools の更新でも修正されます。同じく実悪用が報告されている SQL Injection の脆弱性 CVE-2026-76461(cisco-sa-esa-inj-2bLVGmhX)も別の Advisory であり、本記事の影響条件や侵害確認手順はそのまま当てはまりません。
影響を受ける条件と確認方法(AMP の File Reputation)
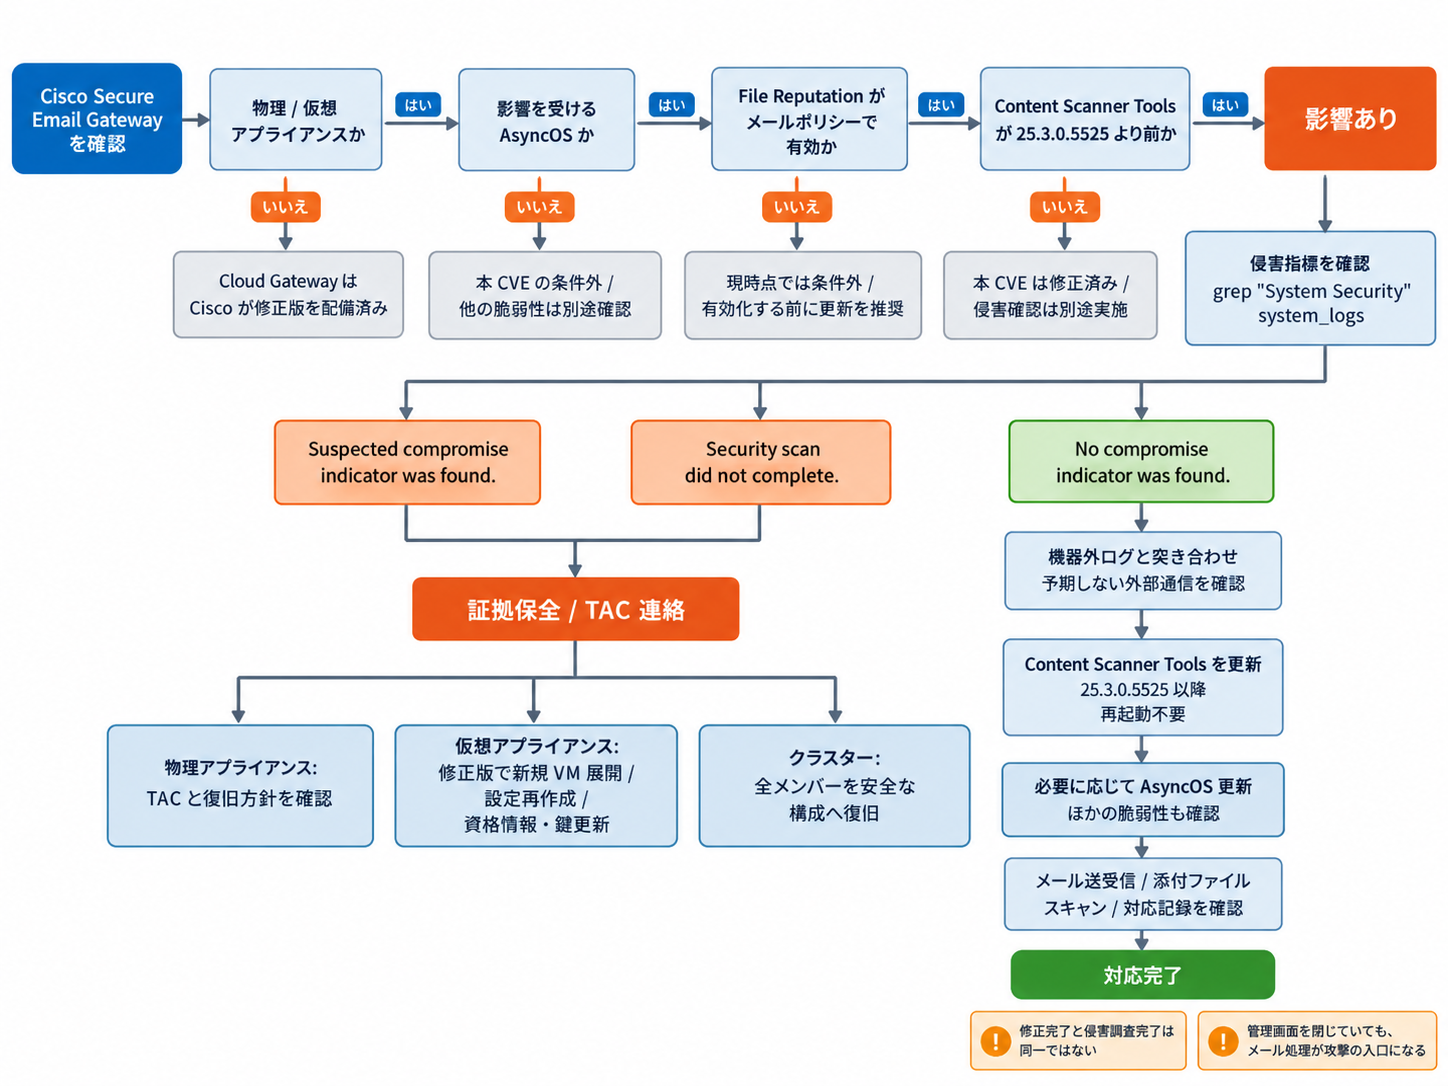
Cisco Advisory によると、次の 4 条件をすべて満たす場合に影響を受けます。AMP を利用しているだけで影響を受けるわけではありません。
- Cisco Secure Email Gateway の物理または仮想アプライアンスである。
- 影響を受ける Cisco AsyncOS Software が稼働している。
- AMP の File Reputation サービスが有効化され、メールポリシーに割り当てられている。
- Content Scanner Tools のバージョンが 25.3.0.5525 より前である。
なお、CVE Record の affected 欄には 13.0 系から 16.0 系までの一部ビルドが列挙されていますが、影響の有無は上記の条件で決まります。CVE Record のビルド一覧だけで判断せず、Advisory の条件と修正版の表を基準にしてください。
File Reputation の設定を確認する
Web 管理画面で、受信と送信の両方のメールポリシーを確認します。手順は Cisco Security Advisory の「Vulnerable Products」に基づいています。
管理者アカウントで Cisco Secure Email Gateway の Web 管理画面へログインします。
Mail Policies > Incoming Mail Policies > Advanced Malware Protection または Mail Policies > Outgoing Mail Policies > Advanced Malware Protection を開きます。
メールポリシーを選択し、Enable File Reputation のチェックボックスを確認します。チェックが入っていれば File Reputation は有効です。デフォルトポリシーを含め、受信と送信の各ポリシーを確認することをおすすめします。
Content Scanner Tools のバージョンを確認する
CLI で contentscannerstatus を実行します。次の出力例は、Advisory に掲載されている影響を受けるバージョンの例です。
cisco-esa> contentscannerstatus
Component              Version                Last Updated
Content Scanner Tools  25.2.0.5427.15.5.001 Never updated
Version 欄が 25.3.0.5525 より前であれば、修正が適用されていません。Last Updated 欄が「Never updated」の場合は、自動更新が機能していない可能性もあわせて確認してください。
設定とバージョンを組み合わせた影響判定
以下の表は、Cisco Secure Email Gateway の物理 / 仮想アプライアンスで、影響を受ける AsyncOS が稼働していることを前提としています。AsyncOS が修正版(15.5.5-014 または 16.5.0-780 以降)の場合は、この表の判定対象外です。判断の一部には編集上の推奨を含みます。
| File Reputation | Content Scanner Tools | 判定 | 次の対応 |
|---|---|---|---|
| 有効かつポリシーに割り当て | 25.3.0.5525 より前 | 影響あり | 侵害指標を確認したうえで、直ちに Content Scanner Tools を更新 |
| 有効かつポリシーに割り当て | 25.3.0.5525 以降 | 本 CVE は修正済み | 更新前に攻撃を受けた可能性があるため、侵害指標を確認 |
| 無効、または未割り当て | 25.3.0.5525 より前 | Advisory の条件外 | 後から有効化すると条件を満たすため、Content Scanner Tools の更新を推奨 |
| 無効、または未割り当て | 25.3.0.5525 以降 | 影響なし | CVE-2026-76461 など、ほかの脆弱性の対応状況を確認 |
現在のバージョンが修正済みでも、過去に条件を満たしていた期間があれば侵害確認の対象です。自動更新で修正版が適用された機器でも、侵害指標の確認は省略しないでください。
物理・仮想・クラウドと対象外製品
- 物理 / 仮想アプライアンス
-
上記 4 条件で影響を判定します。修正と侵害確認は利用者自身が実施します。
- Cisco Secure Email Cloud Gateway
-
修正版の Content Scanner Tools は Cisco が標準のアップグレードプロセスで配備済みで、利用者側の修正作業は不要とされています。修正とは別に、悪意のある活動が検出された環境の顧客には Cisco が直接連絡しています。
- Secure Email and Web Manager / Secure Web Appliance
-
本 CVE の影響を受けないことを Cisco が確認しています。ただし、Secure Email and Web Manager は 9 月の Hardening Advisory の対象であるため、そちらの修正版は別途確認が必要です。
CVE-2026-76519 の修正方法(Content Scanner Tools 更新と AsyncOS)
本 CVE の修正は、Content Scanner Tools の更新と AsyncOS 修正版への更新の 2 通りで提供されています。Content Scanner Tools 25.3.0.5525 以降は、サポート対象のすべての AsyncOS リリースに修正を配布するパッケージです。
参考: Cisco Security Advisory(cisco-sa-esa-afw-zqYJkjxp)
“…does not require a software upgrade or a product restart.”
(Content Scanner Tools の更新には、ソフトウェアのアップグレードや製品の再起動は必要ない)
https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-esa-afw-zqYJkjxp
| 方法 | 修正版 | 本 CVE | 再起動 | CVE-2026-76461 / Hardening Advisory |
|---|---|---|---|---|
| Content Scanner Tools 更新 | 25.3.0.5525 以降 | 修正される | 不要 | 修正されない(AsyncOS 更新が必要) |
| AsyncOS 15.5 系 | 15.5.5-014 | 修正される | アップグレード後に再起動 | 同じバージョンで修正 |
| AsyncOS 16.0 系 | 修正版リリースへ移行 | 移行先で修正 | アップグレード後に再起動 | 移行先で修正 |
| AsyncOS 16.5 系 | 16.5.0-780 | 修正される | アップグレード後に再起動 | 同じバージョンで修正 |
Cisco は、16.5 より前の AsyncOS を利用している場合、16.5.0-780 へ移行することを強く推奨しています。Content Scanner Tools の更新は、再起動なしで本 CVE を早期に修正できる点で有効です。ただし、別の実悪用済み脆弱性 CVE-2026-76461(SQL Injection)は Content Scanner Tools の更新では修正されません。同脆弱性は構成を問わず Secure Email Gateway に影響し、修正は AsyncOS の更新で提供されます。AsyncOS が修正版でない環境では、必要な AsyncOS 更新を定期メンテナンスまで無条件に先送りせず、緊急作業として計画することをおすすめします。侵害が疑われる場合は、いずれの更新よりも証拠保全と TAC への相談を優先してください。
Content Scanner Tools を更新する手順
自動更新が有効な環境では、更新が実際に適用されたかを確認します。無効な環境では手動で更新します。更新は機器の状態を変える操作のため、事前に次章の system_logs の確認を済ませ、侵害指標が出た場合は更新より先に証拠保全を検討してください。
contentscannerstatus で現在のバージョンを確認します。25.3.0.5525 以降であれば手順 4 へ進みます。
CLI で contentscannerupdate を実行し、更新の確認を要求します。Advisory の出力例は次のとおりです。
cisco-esa> contentscannerupdate
Requesting check for new Content Scanner updates.再度 contentscannerstatus を実行し、Version が 25.3.0.5525 以降になったことを確認します。クラスター構成では、各ノードで同じ確認を行うことをおすすめします。
Web 管理画面で Security Services > Service Updates を開き、Edit Update Settings で Automatic Updates にチェックを入れて Submit をクリックします。最後に画面右上の Commit Changes を選び、Commit Changes をクリックして変更を確定します。
AsyncOS 修正版への更新
AsyncOS の更新手順は、Hardening Advisory の「Fixed Software」に記載されています。Web 管理画面では System Administration > System Upgrade から Upgrade Options、Download and Install の順に進み、対象リリースを選択して Proceed で開始します。CLI では upgrade を実行し、DOWNLOADINSTALL を入力してリリースを選択します。いずれもアップグレード完了後に機器が再起動するため、メールフローへの影響を考慮して作業時間を調整してください。
Cisco は本脆弱性にワークアラウンドはないとしています。File Reputation の無効化や管理インターフェースのアクセス制限は、Cisco が示した回避策ではありません。修正は Content Scanner Tools または AsyncOS の修正版で行ってください。
侵害の確認と復旧(system_logs とクラスター)
修正の適用と侵害の有無は別の問題です。Cisco は侵害指標の確認方法と、侵害が疑われる場合の復旧推奨事項を提供形態ごとに示しています。
system_logs で侵害指標を確認する
Advisory の「Indicators of Compromise」に従い、CLI で次のコマンドを実行します。クラスター構成では、各ノードのログを確認します。
grep "System Security" system_logs出力に含まれる可能性があるメッセージと、Cisco が示す次の対応は次のとおりです。
| ログメッセージ | 意味 | 次の対応 |
|---|---|---|
System Security: Suspected compromise indicator was found. | 侵害の兆候を検出 | Advisory の「Recommendations」に従い、TAC へ連絡 |
System Security: Security scan did not complete. | セキュリティスキャンが未完了 | TAC へ連絡 |
System Security: No compromise indicator was found. | 当該確認で侵害指標は検出されず | 必要に応じて修正版へ更新。未侵害の保証ではない |
Advisory は、いずれのメッセージも出力されない場合の扱いを示していません。自己判断で未侵害と結論付けず、TAC へ確認することをおすすめします。Cisco Secure Email Cloud では CLI を利用できず、利用者が侵害指標を独自に確認できない場合があります。
機器外のログと突き合わせる
root 権限を取得した攻撃者は、機器内の痕跡や侵害指標を削除・隠蔽できる可能性があります。「No compromise indicator was found.」の結果だけで調査を終えず、機器外のログと突き合わせてください。Cisco は、ファイアウォールやネットワークのログで次のような通信を確認するよう強く推奨しています。
- 影響を受ける機器を起点とした、外部 IP アドレスへの予期しないアップロード
- 悪意のある IP アドレスからのダウンロード
機器のログを外部の syslog サーバーへ転送し、事後調査に足りる期間保管しておくことも、Cisco の一般的なハードニング推奨事項に含まれています。別ベンダーの事例ですが、『FortiMail 脆弱性 CVE-2026-104286|暫定対策と侵害確認』でも、修正と侵害確認を分けて扱う考え方を整理しています。
侵害が疑われる場合の復旧方針
侵害が疑われる場合の対応は、提供形態によって異なります。
| 提供形態 | Cisco の推奨事項 |
|---|---|
| 物理アプライアンス | TAC へ連絡する。調査を迅速に進めるため、対象機器でリモートアクセスを有効にしておく |
| 仮想アプライアンス | 証拠を保全したうえで、修正版で新しい仮想マシンを展開し、構成を再作成する。復旧できない場合は TAC へ連絡する |
| クラスター | 侵害された機器を 1 台でも含む場合、クラスターの全メンバーを安全な構成へ復旧する |
| Cisco Secure Email Cloud | Cisco から連絡を受けた顧客は、資格情報と暗号鍵などを更新し、機器へのアクセス制限を強化する |
Cisco は、侵害されたインスタンスをアップグレードすると、調査用のデータとログが失われると警告しています。侵害が疑われる仮想アプライアンスでは、通常の更新作業より先に次の順序で対応します。
自社のインシデント対応方針に従い、フォレンジック情報を記録します。以降の手順へ進む前に完了させます。
修正済みのソフトウェアリリースで、新しい仮想マシンを展開します。
過去の設定ファイルをインポートせず、構成を作り直します。改ざんされた設定を新しい機器へ持ち込まないための措置です。
機器に設定されていた資格情報と、証明書や鍵などの暗号関連情報を更新します。
復旧後も、機器の挙動と外部への通信を継続的に監視します。
クラスターでは SSH 秘密鍵による横展開に注意する
Cisco Secure Email Gateway のクラスターでは、メンバー間の認証に SSH 鍵ペアを使用しています。Cisco は、攻撃が成功した機器からこの SSH 秘密鍵にアクセスされ、ほかのクラスターメンバーの侵害に使われる可能性を指摘しています。
そのため、侵害指標が出たノードだけを更新・再構築しても、クラスター全体の安全性は回復したとはいえません。侵害されたメンバーを 1 台でも含むクラスターは、全メンバーを安全な構成へ復旧することを Cisco は強く推奨しています。侵害指標の確認も、代表ノードだけでなく全ノードで実施してください。
CVE-2026-76519 対策の完了チェックリスト
対応状況は「修正」「侵害調査」「業務復旧」の 3 区分で記録します。修正完了と侵害調査完了は同一ではありません。Content Scanner Tools が修正版になった時点で、対応全体を完了と扱わないでください。
| 区分 | 確認項目 | 確認方法 | 結果・日時・担当 |
|---|---|---|---|
| 影響判定 | 対象製品と提供形態(物理 / 仮想 / Cloud) | 資産台帳、機器の管理画面 | |
| 影響判定 | File Reputation の有効化とポリシー割り当て | Incoming / Outgoing Mail Policies の AMP 設定 | |
| 修正 | Content Scanner Tools が 25.3.0.5525 以降 | 全ノードで contentscannerstatus | |
| 修正 | Content Scanner Tools の自動更新設定 | Security Services > Service Updates | |
| 修正 | AsyncOS の更新要否と実施予定 | 15.5.5-014 / 16.5.0-780 との比較、CVE-2026-76461 と Hardening Advisory の確認 | |
| 侵害調査 | 各ノードの侵害指標 | 全ノードで grep "System Security" system_logs | |
| 侵害調査 | 機器外ログとの突き合わせ | ファイアウォール、ネットワークログ | |
| 侵害調査 | 侵害が疑われる場合の証拠保全と TAC 連絡 | インシデント対応記録、TAC のケース番号 | |
| 侵害調査 | クラスター全メンバーの復旧要否 | 侵害指標の有無とクラスター構成 | |
| 業務復旧 | メールの送受信と添付ファイルのスキャン | 自社の監視手順、メールトラッキング | |
| 業務復旧 | 資格情報と暗号鍵の更新(侵害が疑われる場合) | 更新記録 |
Advisory は公開後に更新される場合があります。対応記録を締める前に、Cisco Security Advisory の Revision History を確認してください。
まとめ
CVE-2026-76519 は、メールの添付ファイル処理を入口とする認証不要の脆弱性で、すでに悪用が確認されています。影響は File Reputation の設定と Content Scanner Tools のバージョンで判定でき、再起動不要の更新で修正できます。一方で、修正と侵害調査は別の作業として進める必要があります。
- 攻撃の入口は管理画面ではなく添付ファイル付きのメール
- File Reputation の有効化と Content Scanner Tools のバージョンで影響を判定する。
- Content Scanner Tools 25.3.0.5525 以降で本 CVE は修正される。
- 実悪用済みの CVE-2026-76461 は AsyncOS の更新でのみ修正される。
- 侵害指標は全ノードの system_logs と機器外のログで確認する。
- 侵害が疑われる場合はアップグレードより先に証拠を保全する。
- 侵害ノードを含むクラスターは全メンバーが復旧の対象
以上、最後までお読みいただきありがとうございました。