
はじめに
2026 年 10 月 6 日(UTC)、SonicWall は SMA1000 シリーズの 4 件の脆弱性を修正する Advisory SNWLID-2026-0017 を公開しました。中心となる CVE-2026-102255 は WorkPlace インターフェースの認証前 SSRF で、公式の CVSS v3.0 は 10.0 です。
SMA1000 では 2026 年 7 月と 9 月にも platform-hotfix による修正が公開されています。そのため、すでに更新した機器が今回も対象かを、ソフトウェア系列と完全なビルド番号で判断する必要があります。
- CVE-2026-102255 を含む 4 件の内容と公式 CVSS
- 対象モデルと、系列別の影響ビルド・修正版
- 7 月・9 月の修正版を適用済みの機器が今回も対象になる理由
- 更新前の準備、AMC からの適用手順、更新後の確認例
結論として、SMA1000 6210 / 7210 / 8200v で、12.4.3-03526 以前または 12.5.0-02952 以前の platform-hotfix が稼働している場合は対象です。9 月の修正版(12.4.3-03526 / 12.5.0-02952)を適用済みの機器も対象に含まれるため、12.4.3-03670 / 12.5.0-03082 以降への更新を計画してください。公式の Workaround は提供されておらず、修正版への更新が公式の対処です。
CVE-2026-102255 と同時修正の 3 件
SNWLID-2026-0017 には、認証不要の SSRF 1 件と、認証後に悪用される 3 件が含まれます。CVSS は Advisory に記載された v3.0 の値です。
| CVE | 内容 | 認証 | 公式 CVSS v3.0 |
|---|---|---|---|
| CVE-2026-102255 | WorkPlace の意図しない代替アクセス経路による SSRF(CWE-918 / CWE-441) | 不要 | 10.0 |
| CVE-2026-102256 | OS コマンドインジェクション(CWE-78) | 必要(後述の表記差あり) | 7.8 |
| CVE-2026-102257 | AMC の Zip Slip(CWE-22)。細工したアーカイブで展開先外にファイルを配置し、RCE につながる可能性 | 必要 | 7.2 |
| CVE-2026-102258 | AMC の格納型 XSS(CWE-79) | 必要(管理者) | 5.5 |
CVE-2026-102255 の影響と悪用状況
SSRF は、攻撃者が対象サーバー自身にリクエストを発行させる脆弱性です。外部に公開される SMA1000 では、外部から直接届かない内部機能へ装置経由で到達される点が問題になります。
参考: SonicWall Security Advisory(SNWLID-2026-0017)
“direct the appliance to issue requests on their behalf and reach internal functionality”
(アプライアンスに攻撃者の代わりにリクエストを発行させ、内部機能へ到達する)
https://psirt.global.sonicwall.com/vuln-detail/SNWLID-2026-0017
公式が示しているのは、内部機能へのアクセスと不正な操作の可能性です。CVE-2026-102255 単体で任意コード実行に至ることや、今回の 4 件を組み合わせた攻撃チェーンは、公式には確認されていません。
また、SonicWall は公開時点で今回の修正対象が実環境で悪用されている証拠はないとしています。これは公開時点の状況であり、今後も悪用されないことを意味するものではありません。更新を先送りする理由にはなりません。
CVE-2026-102256 の説明とベクターの表記差
Advisory の文章説明では「特定条件下で、管理者として認証されたリモート攻撃者」が任意の OS コマンドを実行できる可能性があるとされています。一方、CVSS ベクターは AV:L/AC:L/PR:L で、攻撃元区分はローカル、必要な権限は低です。差の理由は公式に説明されていないため、攻撃条件を理由に優先度を下げないことを推奨します。
SMA1000 の影響モデルと修正版の確認
対象は SMA1000 の 6210、7210、8200v です。Advisory は 8200v を提供基盤で限定していないため、ハイパーバイザーやクラウドの種類を問わず確認対象に含めます。ファイアウォール上の SSL-VPN と SMA 100 シリーズは対象外です。
系列別の影響ビルドと修正版
| 系列 | 影響を受けるバージョン(公式表記) | 修正版(公式表記) |
|---|---|---|
| 12.4.3 | 12.4.3-03526(platform-hotfix)およびそれ以前 | 12.4.3-03670(platform-hotfix)以降 |
| 12.5.0 | 12.5.0-02952(platform-hotfix)およびそれ以前 | 12.5.0-03082(platform-hotfix)以降 |
照合は必ず同じ系列の行で行い、12.4.3 と 12.5.0 のビルド番号を横断して比較しません。影響範囲の上限と修正版の間にある番号(例: 12.4.3 で 03526 より大きく 03670 より小さいビルド)は、Advisory に扱いが記載されていません。番号の大小だけで修正済みと判断せず、リリースノートまたは SonicWall サポートで修正の有無を確認してください。
7 月・9 月の修正を適用済みでも対象になる理由
7 月・9 月の Advisory の修正版と、今回の修正版を比較します。「直近で更新済み」という記録だけで完了扱いにせず、実機のビルド番号で判断してください。
| Advisory | 公開 | 12.4.3 の修正版 | 12.5.0 の修正版 | 今回(0017)での扱い |
|---|---|---|---|---|
| SNWLID-2026-0008 | 2026 年 7 月 | 12.4.3-03453 | 12.5.0-02835 | 影響範囲に含まれる |
| SNWLID-2026-0016 | 2026 年 9 月 | 12.4.3-03526 | 12.5.0-02952 | 影響範囲の上限と同じビルドで、対象に含まれる |
| SNWLID-2026-0017 | 2026 年 10 月 | 12.4.3-03670 | 12.5.0-03082 | 今回の修正版 |
9 月の SNWLID-2026-0016(CVE-2026-83548 / CVE-2026-83549)は、実悪用が確認された別の Advisory です。12.4.3-03453 以前または 12.5.0-02835 以前で稼働していた期間がある機器は、SNWLID-2026-0016 の Product Notice に沿って、IoC 確認のためのサポート相談なども別途行ってください。7 月の CVE-2026-15409 / CVE-2026-15410 と侵害調査は、既存記事『SonicWall SMA1000 のゼロデイ2件|対処と侵害調査の手順』で解説しています。いずれも今回の 0017 の悪用状況とは区別して扱います。
対象判定の流れ
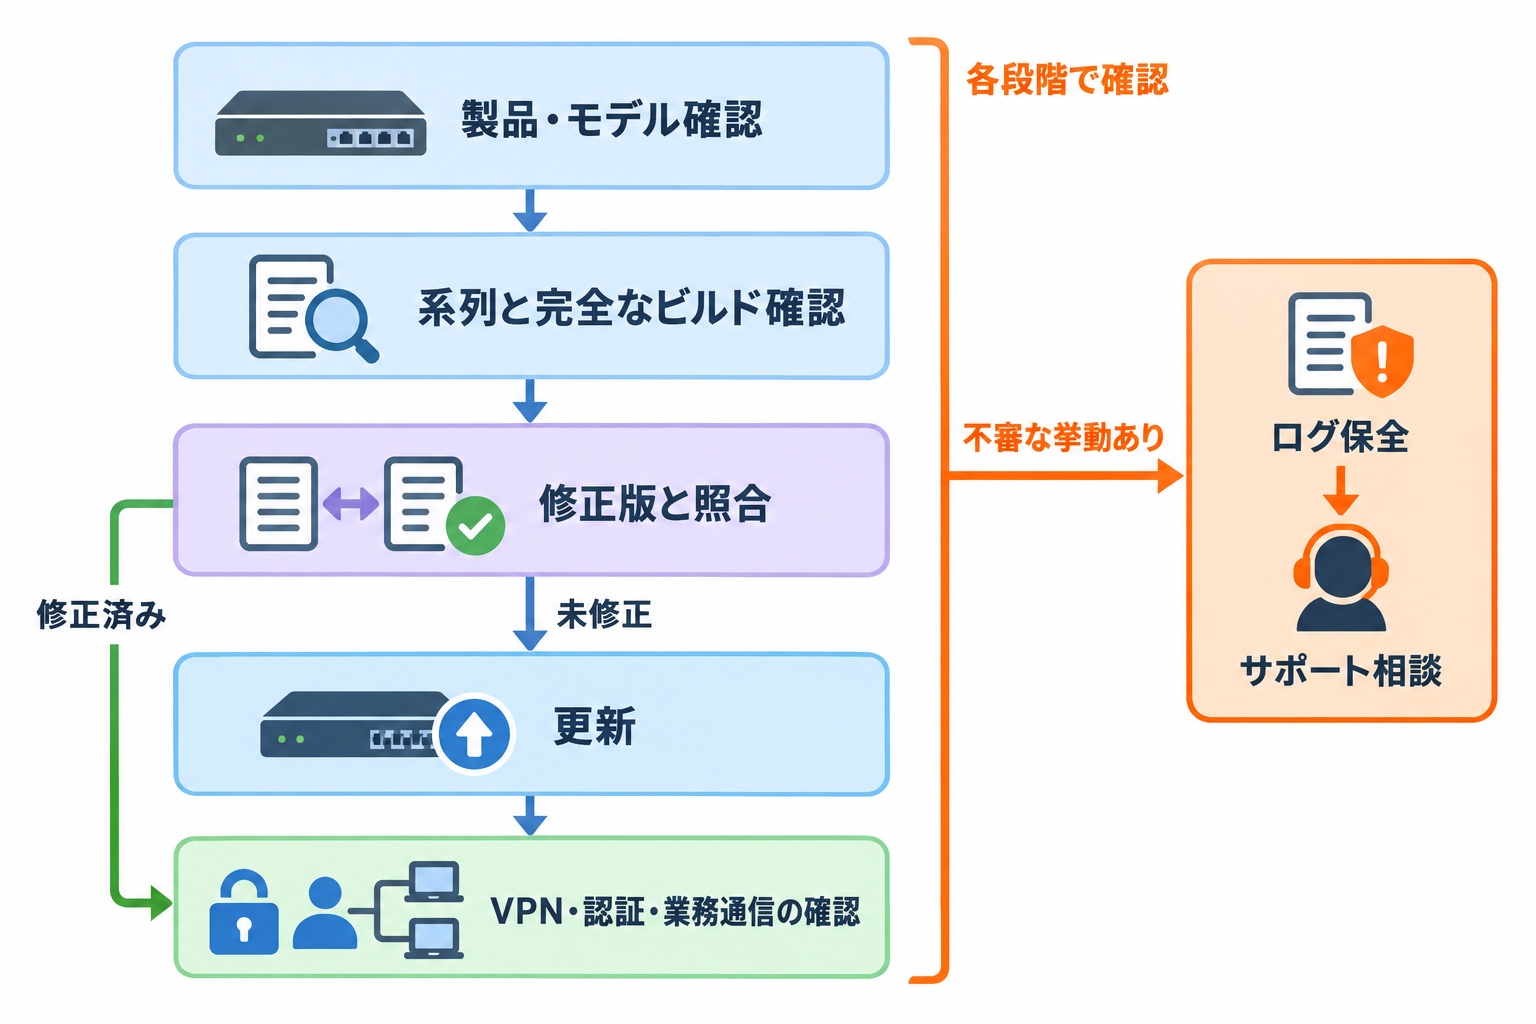
- 製品とモデルが SMA1000 6210 / 7210 / 8200v かを確認します。
- AMC で、
12.5.0-02952のように系列とビルド番号まで記録します。 - 同じ系列の表と照合し、対象なら更新を計画します。
platform-hotfix の更新前準備と適用手順
更新作業は台帳化から始めます。本番機に加え、待機系、DR 用、検証環境、停止中の 8200v も 1 台ずつ記録します。
台帳で管理する確認項目
| 記録項目 | 記録例 |
|---|---|
| 機器 | 本番 1 号機 |
| モデル | 7210 |
| 現在の完全なビルド | 12.5.0-02952 |
| 更新先 | 12.5.0-03082 以降 |
| 更新後ビルド | 更新後に AMC で表示された値 |
| VPN・認証確認 | MFA を経由した VPN 接続と、主要な業務サーバーへの疎通を確認した日時と結果 |
| 担当者 | 作業者と確認者の氏名 |
更新前の準備
- 構成のバックアップを AMC からエクスポートし、ローカルに保存します(KB の推奨事項)。
- mysonicwall.com から、稼働中の系列に対応する platform-hotfix を入手し、リリースノートで適用条件を確認します。
- 適用後は自動で再起動するため、保守時間を確保し、VPN 利用者へ切断を周知します。
- KB は SSH と ICMP での到達性を前提に挙げ、物理アプライアンスでは起動しない場合に備えたコンソール接続も推奨しています。
- 仮想アプライアンスの事前準備は、KB で ESXi と Hyper-V / Azure / AWS で異なります。現行資料で自環境の基盤に対応する手順を確認します。
- 12.4.3 から 12.5.0 への系列変更は、hotfix の適用とは別の作業です。対応機種や前提条件は『Secure Mobile Access 12.5 Upgrade Guide』で確認します。
- 冗長構成や集中管理環境では、構成に対応する公式資料で適用順序を確認します。本記事では無停止での更新を前提にしません。
影響ビルドのスナップショットや旧インスタンスへ戻す場合、未修正の状態に戻ります。切り戻しの手段を用意するときは、外部公開範囲の一時的な制限と再適用の予定もあわせて決めておくことをおすすめします。
停止中の 8200v の扱い
停止中の仮想アプライアンスは、起動すると停止前のビルドで稼働します。次の順序で更新してから業務に戻すことをおすすめします。
- 外部や利用者のネットワークから隔離した状態で起動します。
- 修正版を適用し、AMC でビルドを確認します。
- 業務に必要な動作を確認してから、外部公開と業務への復帰を行います。
AMC からの適用手順
以下は 2022 年 12 月更新の単体構成向け KB に記載された手順です。現行の 12.4.3 / 12.5.0 の資料と画面名称や前提条件が異なる場合は、現行資料を優先してください。
AMC で System Configuration | Maintenance に移動します。
System software updates の領域で Update をクリックします。
Choose File で、稼働中の系列に対応する platform-hotfix のファイルを指定します。
Install Update をクリックします。アップロード中は他のタブを操作しないよう KB で案内されています。完了後はインストールが自動で進みます。
参考: SonicWall KB「Upgrade Standalone Sma1000 series Hardware & Virtual Appliance.」
“You cannot cancel the installation process.”
(インストール処理はキャンセルできません)
https://www.sonicwall.com/support/knowledge-base/kA1VN0000000JE60AM
インストール完了後、アプライアンスは自動で再起動します。AMC にアクセスできるようになったらログインし、新しいバージョンが表示されることを確認します。
更新後の完了確認と不審な挙動がある場合の対応
以下は本記事が提案する運用上の確認例で、SonicWall が定めたチェックリストではありません。自組織の構成に合わせて調整してください。
完了確認の例
- 稼働ビルド
-
AMC に表示される実機のビルドが、同じ系列の修正版以降であることを確認し、台帳に記録します。作業予定や申請内容の値で代用しません。
- 管理画面
-
AMC にログインでき、更新前と同じ設定が維持されていることを確認します。
- VPN・認証・業務通信
-
利用中の MFA や外部認証を経由して VPN 接続し、主要な業務サーバーへ到達できることを確認します。
- 待機系・DR・停止中の機器
-
稼働中の待機系は本番機と同様に確認します。停止中の機器は、前述の流れで更新してから業務に戻したことを台帳に記録します。
不審なログや設定変更がある場合
SNWLID-2026-0017 には IoC(侵害の痕跡)の記載がありません。以下は今回固有の判定基準ではなく、一般的な初動です。
- 再起動や再構築の前に、公式に提供される手段でログと構成を取得し、証跡として保全します。
- 管理画面や外部からのアクセスについて、業務影響を踏まえて一時的な制限を検討します。
- SonicWall サポートへ相談し、取得したログの確認と今後の対応を依頼します。
- 連携している認証基盤側でも、不審なログオンや設定変更がないか確認します。
AMC への到達元を管理端末に限定することは、一般的なリスク低減策として有効です。ただし CVE-2026-102255 の入口は WorkPlace インターフェースであり、AMC の制限だけで防げるものではありません。露出の削減は、修正版への更新の代わりにはなりません。
まとめ
SNWLID-2026-0017 では、認証前 SSRF の CVE-2026-102255 と認証後の 3 件が修正されました。9 月の修正版も影響範囲に含まれるため、完全なビルド番号での全台照合が対応の起点になります。
- 対象は SMA1000 の 6210 / 7210 / 8200v で、SMA 100 シリーズは対象外です。
- 修正版は 12.4.3-03670 以降と 12.5.0-03082 以降の platform-hotfix です。
- 9 月の修正版 12.4.3-03526 / 12.5.0-02952 も今回の対象に含まれます。
- 停止中の 8200v は隔離して更新し、確認後に業務へ戻します。
- 実機の稼働ビルドと VPN・認証・業務通信の確認までを完了の目安とします。
以上、最後までお読みいただきありがとうございました。