はじめに
2026 年 10 月 1 日、サイバー対処能力強化法と同整備法の主要な規定が施行され、政府が「能動的サイバー防御」と呼ぶ取り組みの運用が始まりました。報道では警察・自衛隊による攻撃元サーバーの無害化が注目されていますが、企業の実務に直接関係するのは、基幹インフラ事業者による資産届出とインシデント報告、そして官民の情報共有の枠組みです。
一方で、「すべての企業に報告義務が生じたのか」「委託先として何を求められるのか」は、自社の立場によって答えが変わります。本記事では、制度の全体像を押さえたうえで、自社に法定の義務があるかを確認する道筋と、情報システム担当者が整えておきたい運用を公式資料に基づいて整理します。
- 能動的サイバー防御の 3 つの柱と、10 月 1 日に施行された範囲
- 届出・報告義務を負う「特別社会基盤事業者」と、委託先・一般企業の立場の違い
- 資産届出とインシデント報告の対象・起算点・期限の違い
- 委託先からの連絡から当局への報告までを一続きで整える確認事項
結論として、資産届出とインシデント報告を法律上義務付けられるのは、経済安全保障推進法に基づき指定された基幹インフラ事業者のうち、特定重要電子計算機を使用する「特別社会基盤事業者」です。多くの一般企業に新たな届出・報告義務が生じたわけではありませんが、委託先やクラウド事業者として、対象事業者から通知や情報提供を求められる場面はあり得ます。該当する事業者は、施行時に導入済みの対象設備について 2027 年 3 月 31 日までに行う資産届出(新規導入分は原則として導入日から 4 か月以内)と、すでに義務付けが始まったインシデント報告の体制を分けて準備することをおすすめします。
能動的サイバー防御とは
能動的サイバー防御は、国や重要インフラ等に対する重大なサイバー攻撃を未然に防ぎ、発生時の被害拡大を防止するために政府が導入した取り組みの総称です。法律の名称ではなく、根拠となる法律は次の 2 本です。報道などで使われる「能動的サイバー防御法」は、この 2 本をまとめた通称です。
- サイバー対処能力強化法(強化法)
-
正式名称は「重要電子計算機に対する不正な行為による被害の防止に関する法律」(令和 7 年法律第 42 号)です。官民連携の強化と通信情報の利用を定めます。
- サイバー対処能力強化法整備法(整備法)
-
正式名称は「重要電子計算機に対する不正な行為による被害の防止に関する法律の施行に伴う関係法律の整備等に関する法律」(令和 7 年法律第 43 号)です。警察官職務執行法や自衛隊法などを改正し、アクセス・無害化措置と政府の体制整備を定めます。
官民連携・通信情報の利用・アクセス・無害化の関係
制度は 3 つの柱で構成されます。国が行う措置と、企業に課される義務が混在しているため、柱ごとに企業との関係を分けて捉えることが重要です。
| 柱 | 概要 | 主な根拠 | 企業との関係 |
|---|---|---|---|
| 官民連携の強化 | 資産届出、インシデント報告、情報共有・対策のための協議会、脆弱性情報の提供 | 強化法 | 特別社会基盤事業者に届出・報告義務。協議会は同意を得た者が構成員として参加 |
| 通信情報の利用 | 攻撃サーバー等を検知するため通信情報を取得し、調査すべきサイバー攻撃との関係が認められる機械的情報を自動的に選別して分析 | 強化法 | 同意によらない取得は国外関係通信が対象。基幹インフラ事業者等との当事者協定(任意)では、提供を受けた通信情報のうち外内通信に係る情報を分析 |
| アクセス・無害化措置 | 攻撃に用いられるサーバー等へ国がアクセスし、攻撃用プログラムの停止・削除などを行う | 整備法(警察官職務執行法・自衛隊法の改正) | 権限を持つのは国。民間企業に攻撃元へアクセスする権限は付与されない |
アクセス・無害化措置は国の権限と手続
警察によるアクセス・無害化措置を行えるのは、警察庁長官が指名した警察官(サイバー危害防止措置執行官)に限られます。サイバー攻撃に用いられる通信等を認め、放置すれば人の生命・身体・財産に重大な危害が生じるおそれがあり緊急の必要がある場合に、原則としてサイバー通信情報監理委員会の事前承認を得て実施します。承認を得るいとまがない特段の事由がある場合は、実施後速やかに同委員会へ通知します。国外のサーバー等が対象となる場合は、外務大臣との事前協議も必要です。
自衛隊が対処するのは、本邦外にある者による特に高度に組織的かつ計画的な攻撃で、自衛隊の特別な技術・情報が必要不可欠であり、国家公安委員会の要請または同意があるなどの要件を満たす場合です。この場合は警察と共同で措置を実施します。要件の詳細は、警察庁の令和 8 年警察白書 抜粋(特集 21〜23 ページ)で確認できます。
この制度は、民間企業が攻撃元へ独自にアクセスする権限を与えるものではありません。企業の防御運用は、従来どおり自社環境の監視・遮断・復旧が中心です。なお、警察は攻撃に使われているサーバー等の管理者に措置を命じる場合があり、措置を実施した場合は原則として管理者に事後通知するとされています。自社のサーバーが攻撃の踏み台にされた場合に、こうした連絡を受ける可能性はあります。
通信情報の利用と通信の秘密
通信情報の取得には 2 つの経路があります。1 つは同意によらない取得で、国外関係通信(外外通信・外内通信・内外通信)について、要件を満たす場合に独立機関であるサイバー通信情報監理委員会の承認を受け、特定の電気通信設備から通信情報が送信されるようにする措置をとります。もう 1 つは当事者協定に基づく取得で、基幹インフラ事業者などの利用者との協定に基づき、その利用者が送受信する通信情報の提供を受け、そのうち外内通信に係る情報を分析して、必要な分析結果を利用者に提供します。協定の締結は任意とされています。
取得した通信情報からは、調査すべきサイバー攻撃に関係があると認めるに足りる機械的情報(IP アドレスや指令情報など、意思疎通の本質的な内容ではない情報)を、人が知得しない自動的な方法で選別し、それ以外は直ちに消去するとされています。この自動選別は協定に基づき取得した通信情報にも適用されます。同委員会は承認後の継続的な検査を担い、処理状況を国会へ報告します。
国内の通信を無制限に監視する制度でも、通信に関する情報を一切取得しない制度でもなく、取得の対象・選別の方法・監督の仕組みを法律で定めた制度と理解するのが正確です。強化法には、通信の秘密の尊重に関する規定も置かれています。
参考: 内閣官房国家サイバー統括室「サイバー対処能力強化法及び同整備法について」(令和 7 年 9 月)
「いやしくも通信の秘密その他日本国憲法の保障する国民の権利と自由を不当に制限するようなことがあってはならない」
https://www.cao.go.jp/cybersecurity/pdf/setsumei.pdf
10 月 1 日に始まった制度と今後の予定
10 月 1 日を全面施行日と捉えると、通信情報の利用まで始まったと誤解しやすくなります。公式資料に基づき、施行済みの制度と今後の予定を分けて整理します。
| 制度 | 状態・時期 | 企業が確認すること |
|---|---|---|
| インシデント報告(特定侵害事象等の報告) | 2026 年 10 月 1 日から義務付け | 特別社会基盤事業者に該当するか。該当する場合は報告体制が稼働しているか |
| 資産届出(特定重要電子計算機の届出) | 2026 年 10 月 1 日施行。施行時に導入済みの対象は 2027 年 3 月 31 日まで | 届出対象の特定と、資産一覧・システム概略図の準備状況 |
| 情報共有・対策のための協議会 | 2026 年 10 月 1 日から。施行説明資料では約 100 組織が構成員として加入予定 | 構成員となっているか。共有情報を受け取る社内窓口 |
| アクセス・無害化措置 | 2026 年 10 月 1 日施行(国の権限) | 自社サーバーが踏み台にされた場合に、警察から連絡を受けたときの対応窓口 |
| 通信情報の利用 | 施行説明資料(2026 年 9 月)では 2027 年秋から施行予定。法律上は公布から 2 年 6 月以内に政令で定める日 | 確定した施行期日の公表 |
参考: 内閣官房国家サイバー統括室・内閣府「サイバー対処能力強化法等の施行について」(2026 年 9 月)
「10月1日より義務付けが始まる国へのインシデント報告」
https://www.cao.go.jp/cybersecurity/pdf/sekousetsumei.pdf
強化法の施行期日は、施行期日を定める政令(令和 8 年政令第 46 号)で令和 8 年 10 月 1 日と定められています。ただし、強化法の附則では通信情報の利用などに別の施行時期が設けられています。本記事の確認時点(2026 年 10 月 2 日)では、通信情報の利用について確定した施行期日を内閣府の公式ページで確認できていないため、上表では予定として記載しています。
自社は届出・報告の対象になるか
法定の届出・報告義務を負うかどうかは、業種名や企業規模ではなく、法令上の指定と使用している設備の範囲で決まります。次の順に確認します。
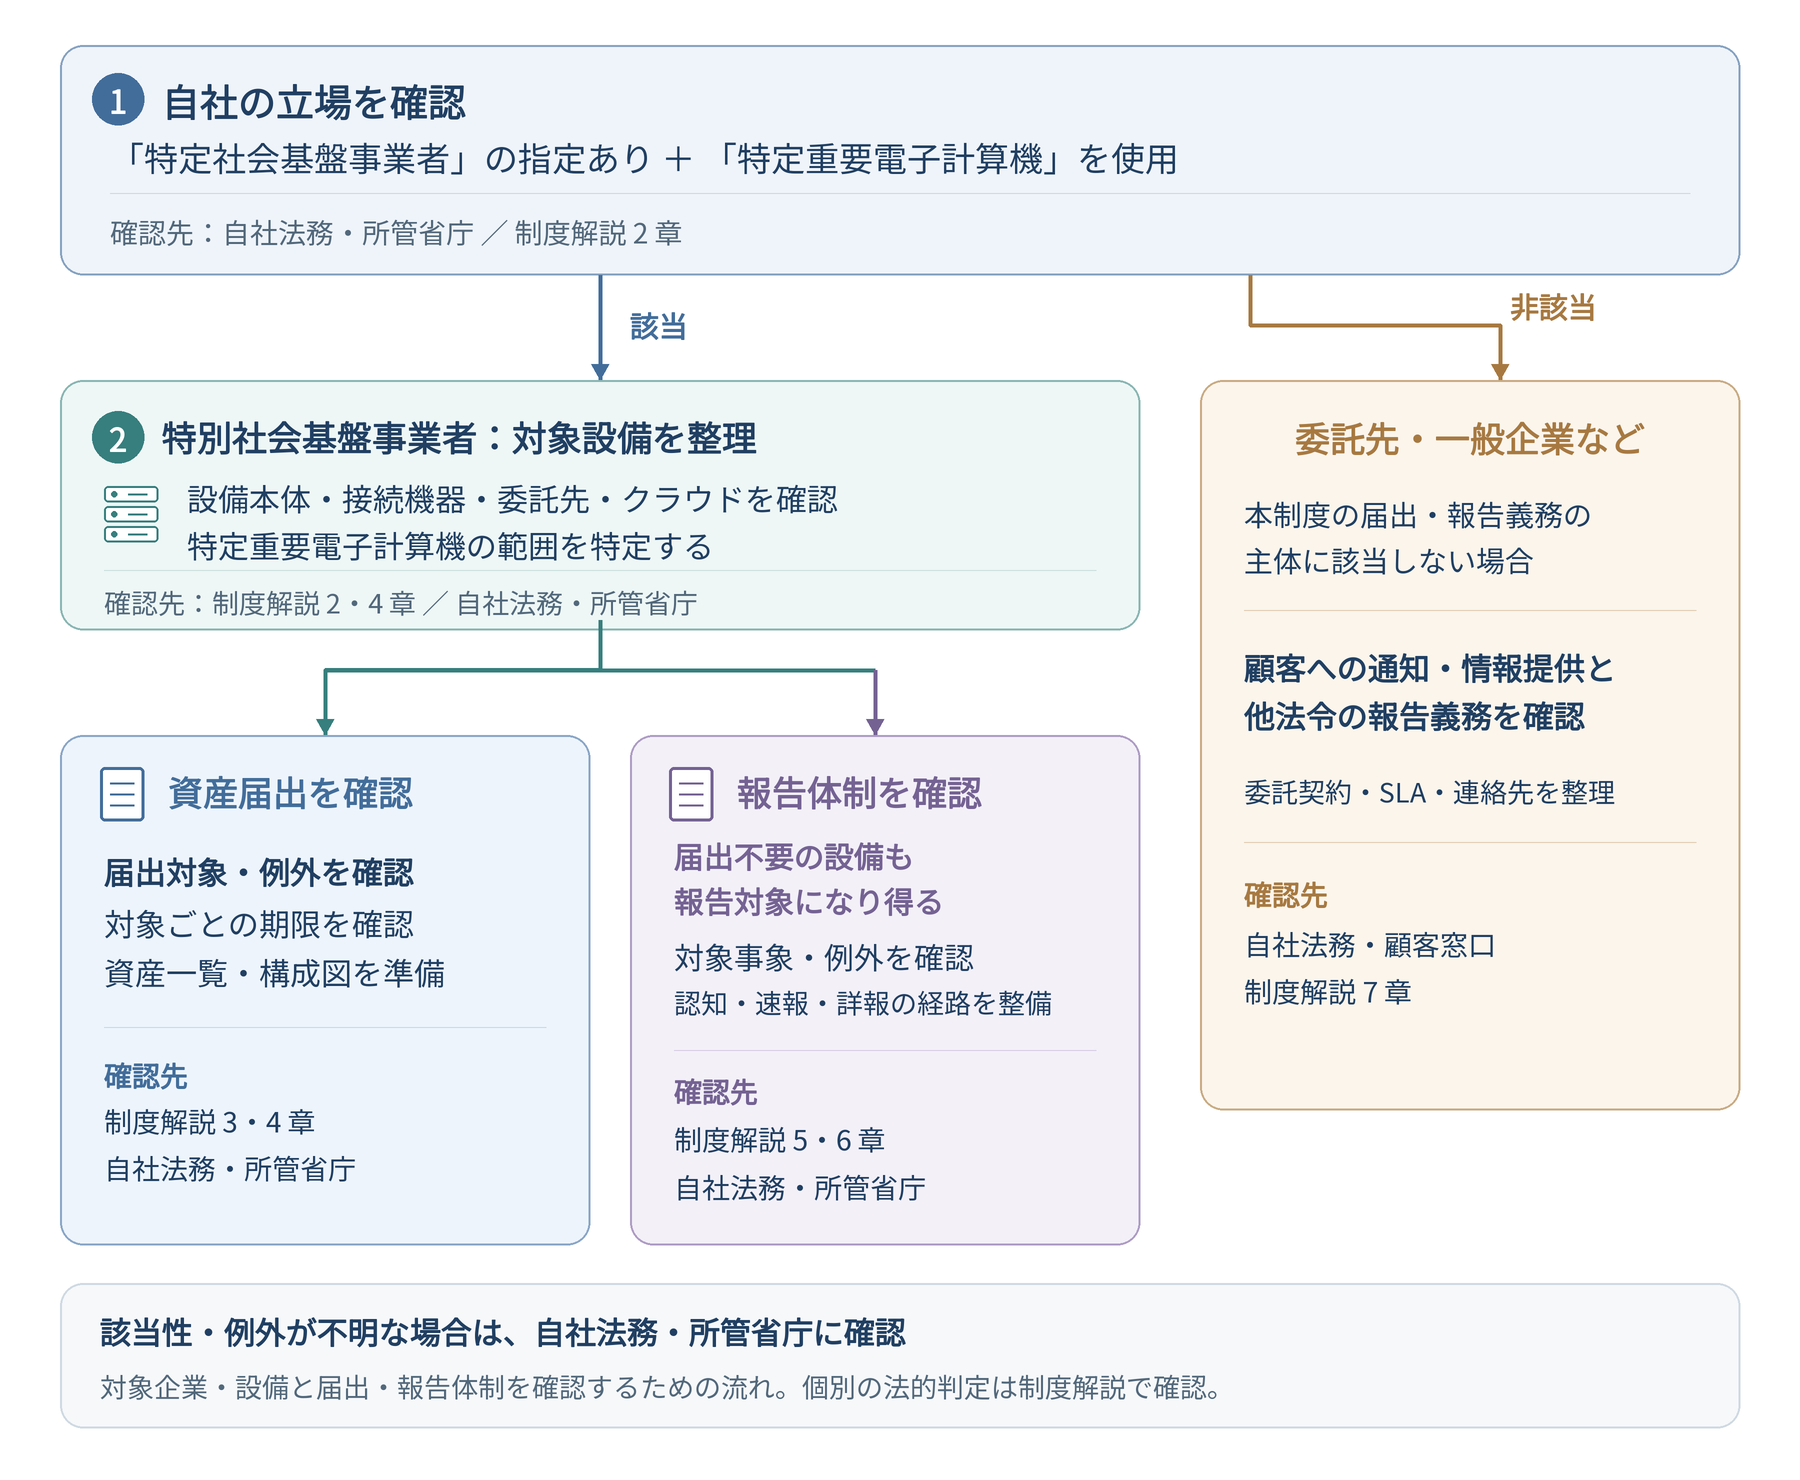
経済安全保障推進法第 50 条第 1 項に基づき主務大臣から指定を受けた事業者を「特定社会基盤事業者」と呼びます。対象分野は電力、ガス、石油、水道、鉄道、貨物自動車運送、外航海運、港湾運送、航空、空港、通信、放送、郵便、金融、クレジットカードの 15 分野で、施行説明資料では 258 事業者と示されています。同じ業種でも指定されていない事業者は多いため、指定の有無は内閣府の「基幹インフラ役務の安定的な提供の確保に関する制度」ページに掲載された一覧で確認します。
特定社会基盤事業者のうち、特定重要電子計算機を使用する者が「特別社会基盤事業者」(強化法第 2 条第 3 項)で、届出・報告義務の主体です。2 つの用語は表記揺れではなく、特別社会基盤事業者は特定社会基盤事業者の一部です。
特定重要電子計算機には、特定重要設備そのものに加え、インターネットとの接続口の機器、認証基盤、DMZ の機器、特定重要設備の直近でアクセス制御を行う機器、同一セグメントの機器、構成図や認証情報を保存する機器などが含まれます。USB やクラウドサービス経由で特定重要設備へ定期的にデータを入力する仕組みの一部も対象になり得ます。類型の詳細は制度解説の 2 章(7〜19 ページ)で確認します。
「使用する電子計算機」は所有を要件としていません。グループ会社やシステムベンダーが所有する機器、クラウドサービス、日本国外にある機器、他の事業者と共同利用する機器、災害復旧サイトの機器も該当し得ると制度解説は説明しています。範囲を確定したら、資産届出の対象とインシデント報告の対象を分けて判定します(次章)。
対象事業者・委託先・一般企業の立場の違い
1 社が複数の立場を兼ねることもあります。たとえば基幹インフラ事業者でありながら、グループ会社のシステム運用を受託している場合です。下表は排他的な分類ではなく、立場ごとに確認する観点の例として参照してください。
| 立場 | 本制度上の届出・報告義務 | 想定される関わり | 主な確認先 |
|---|---|---|---|
| 特別社会基盤事業者 | あり(資産届出・インシデント報告) | 協議会への参加、政府からの脆弱性情報やフィードバックの受領 | 所管省庁、内閣府、自社法務 |
| 委託先・クラウド事業者・システムベンダー | 自社が指定を受けていなければ、資産届出・インシデント報告の義務主体ではない | 対象事業者からの情報提供依頼、侵害時の通知と情報共有。電子計算機等の供給者には、脆弱性に関する政府からの情報提供や措置の要請があり得る | 委託契約・SLA、顧客の担当窓口 |
| その他の一般企業 | なし | 自社サーバーが踏み台にされた場合の警察からの連絡。個人情報保護法など他法令の報告は別途必要な場合がある | 既存のインシデント対応体制、契約上の連絡条項 |
委託先にとっては、法定の義務がないことと、顧客から何も求められないことは同じではありません。制度解説は、委託先が管理する特定重要電子計算機が侵害された場合も報告対象になるとし、対象事業者は委託先から通知を受けて該当性を判定すると説明しています。あわせて、対象事業者が委託先などに情報提供を求める際は、独占禁止法や中小受託取引適正化法などに違反しないよう留意するとしています。
資産届出とインシデント報告の確認点
2 つの義務は、対象・起算点・期限が異なります。まず全体を比較し、以下で主要な原則と例外を補足します。詳細な例外は、内閣府ほか「特別社会基盤事業者による特定侵害事象等の報告等に関する制度の解説」(2026 年 10 月 1 日)の該当箇所で確認してください。
| 項目 | 資産届出 | インシデント報告 |
|---|---|---|
| 根拠 | 強化法第 4 条 | 強化法第 5 条 |
| 対象 | 特定重要電子計算機のうち届出対象となるもの | 特定重要電子計算機に係る特定侵害事象等(届出の有無を問わない) |
| 起算点 | 導入した日(変更届出は変更の日) | 発生を認知した日 |
| 期限 | 原則 4 か月以内。施行時に導入済みの対象は 2027 年 3 月 31 日まで(ほかに特例あり) | 速報は DDoS 攻撃事案が可能な限り速やかに、ランサムウェア事案・その他サイバー攻撃事案が認知した日から 3〜5 日以内。詳報は 30 日以内 |
| 提出先 | 特別社会基盤事業所管大臣 | 特別社会基盤事業所管大臣および内閣総理大臣 |
| 提出方法 | 官民連携基盤を介した提出を想定 | 官民連携基盤を介した提出を想定(電子メールでの提出は所管省庁・内閣府に確認) |
| 解説の該当箇所 | 3 章(19〜34 ページ)、4 章(35〜44 ページ) | 5 章(44〜55 ページ)、6 章(55〜59 ページ)、7 章(59〜62 ページ) |
資産届出の対象・記載事項・期限の特例
届出対象は、アプライアンスではハードウェア、アプライアンス以外の電子計算機では OS・ミドルウェア・アプリケーションです。ファームウェア、アプライアンスに組み込まれたプログラム、アプライアンス以外のハードウェアは届出の対象外です。また、専用設計品(一般製品のカスタマイズやアドオンで開発したものは除く)と、広く一般に使用されている製品として告示で指定された Windows と Windows Server も届出不要とされています。
届出が不要な機器も特定重要電子計算機であることに変わりはなく、インシデント報告の対象から外れるわけではありません。資産台帳では、「届出対象」と「報告対象」を別の属性として管理することをおすすめします。
届出事項は、事業者の概要、関連する特定重要設備の区分、特定重要電子計算機の区分、製品名、製造者名です。各機器と特定重要設備の関係を示すシステム概略図などの添付資料も提出します。クラウドサービスはサービス名(EC2、RDS など)と提供事業者名を記載します。バージョン情報、グローバル IP アドレス、管理主体などは届出義務ではありませんが、記載が望ましい事項とされています。バージョン情報がない場合、政府が提供する脆弱性情報を絞り込めず、届出者側での取捨選択が必要になる可能性があると解説は説明しています。
期限には特例があります。施行時に導入済みの特定重要設備に関係する機器を施行日から 2 か月以内に導入した場合は 2027 年 3 月 31 日まで、新たに特定社会基盤事業者の指定を受けた日から 2 か月以内に導入した場合は指定日から 6 か月以内などです。届出事項に変更があった場合は、変更の日から 4 か月以内に変更届出を行います(事業者名の変更のみの場合は不要)。
経済安全保障推進法の導入等届出との関係
経済安全保障推進法では、特定社会基盤事業者が特定重要設備を導入する際に、導入等計画書の事前届出が求められています。本制度の資産届出はこれとは別の手続で、導入後の特定重要電子計算機の製品名などを届け出るものです。
特定重要設備や構成設備に当たる機器について導入等届出を済ませている場合、設備の名称と製品名、供給者名と製造者名がそれぞれ一致するときに限り、導入等計画書と連絡先を記載した書面の提出をもって資産届出に代えることができます(主務省令第 2 条第 4 項)。2 つの手続のどちらで足りるかは機器ごとに異なるため、一律に判断せず所管省庁に確認します。
インシデント報告の対象事象と「認知」の考え方
報告対象の「特定侵害事象」は、マルウェアの供用、不正アクセス、DDoS 攻撃やランサムウェアなどによる業務妨害によって、特定重要電子計算機のサイバーセキュリティが害されることです。さらに、その原因となり得る事象も対象になります。
注意したいのは、特定重要設備である電子計算機・その一部を構成する電子計算機と、制度解説 2-2-2[E]で定める同一セグメントの機器を合わせた「特定重要設備等」では、攻撃の成否を問わず報告対象となる点です。[E]は、ルーティングを介さずに特定重要設備へデータを送信できる機器と、他のルーティング機器を介さずに特定重要設備へ通信を送るルーティング機器(L3SW など)を指します。同一 VLAN 上の機器であっても、通信が一方向化されていて特定重要設備へ送信できない場合は該当しません(解説 2-2-1、2-2-2、5-2)。たとえば、マルウェアがリアルタイムスキャンで即時削除された場合や、無効化されていない退職者アカウントでのログイン試行が失敗した場合も含まれます。それ以外の特定重要電子計算機では、特定侵害事象の痕跡が記録された場合などが対象です。
報告期限の起算点は「認知した日」です。認知とは、監視のアラート発報だけで直ちに該当するものではなく、内容を踏まえて特定侵害事象等に該当すると合理的に判断できる状態を指します。解説は、アラートから該当性の判断までを速やかに行うことが望ましいとしています。また、届出済みの機器だけが報告対象になるわけではありません。
参考: 内閣府ほか「サイバー対処能力強化法に基づく特別社会基盤事業者による特定侵害事象等の報告等に関する制度の解説」(2026 年 10 月 1 日)7-1 FAQ Q1
「届出を行っていなくても報告対象となる」
https://www.cao.go.jp/cybersecurity/pdf/cyber_kaisetsu_202610.pdf
委託先が管理する機器、クラウドサービスで構成する機器、国外の機器、災害復旧サイトの機器が侵害された場合も、特定重要電子計算機であれば報告対象です。SaaS のように事業者自身が侵害を直接認知できない形態では、クラウド事業者から通知を受け次第、必要な情報の共有を受けて報告すると説明されています。このほか、指定を受けた日から 6 か月以内に発生した事象など、報告を要しない類型も定められています(解説 6-1)。
速報・詳報・続報の運用
速報には、報告しようとする時点で認知している事項を記載すればよく、すべての情報がそろうまで待つ必要はありません。DDoS 攻撃かランサムウェアか判別できない段階では「その他サイバー攻撃事案」の様式 3 で提出でき、後から判明した場合も同じ様式で続報・詳報を提出できます。
速報から詳報までの間や詳報後に判明した情報、既に行った報告の誤りは、続報で追加・訂正することが望ましいとされています。同一と思われる攻撃者による断続的な DDoS 攻撃やパスワードスプレー攻撃は、速報を初回分のみとし、2 回目以降は詳報にまとめます。「全容が判明してから報告する」運用にせず、判明分で速報し、続報で更新する前提で手順を組むことをおすすめします。
期限が行政機関の休日に当たる場合は、その翌日が期限になります。報告様式は「サイバー攻撃による被害が発生した場合の報告手続等に関する申合せ」(国家サイバー統括室のページ)の別添様式 1〜3 を使用します。速報期限「3〜5 日以内」の具体的な運用は、所管省庁の案内もあわせて確認してください。なお、報告を行わず是正命令にも従わない場合の罰則(200 万円以下の罰金)も設けられています。業法、個人情報保護法、ISAC などで求められる事故報告は、本制度の報告とは別に必要になる場合があります。
情シス担当者が整える運用
本章は、公式資料を踏まえた編集上の整理・提案です。法令が定める義務ではなく、届出・報告を確実に行うための社内準備の一例として参照してください。
制度解説は、クラウド事業者、回線事業者、運用・監視の委託先など自社外の組織が最初にインシデントを認知する場合があることを指摘し、SLA や利用規約で通知の条件を確認することが望ましいとしています。資産台帳、構成図、委託先からの連絡、社内判断、当局への報告を別々に管理していると、期限の起算点である「認知」の判断が遅れる要因になります。これらを一続きの業務として、次の確認事項を整理することをおすすめします。
| 確認事項 | 社内の担当候補(例) | 確認に使う資料 | 確認結果を残す場所 |
|---|---|---|---|
| 法務・所管窓口との対象確認 | 法務部門、情報セキュリティ統括部門 | 特定社会基盤事業者の指定一覧、制度解説 2 章、所管省庁の案内 | 判断記録(稟議・社内規程) |
| 対象システムとサービスの棚卸し | システム所管部門、情報システム部門 | システム構成図、機器管理リスト、クラウド契約一覧 | 資産台帳 |
| 製品情報と構成図の整備 | インフラ担当、運用委託先 | 製品名・製造者名・バージョン、ネットワーク構成図 | 届出資産一覧、システム概略図(全体版・詳細版) |
| 委託先との通知条件 | 調達・契約部門、システム所管部門 | 委託契約、SLA、クラウド利用規約 | 契約管理台帳、緊急連絡先一覧 |
| 社内エスカレーション | CSIRT、SOC 運用担当 | インシデント対応手順、監視アラートの判定基準 | インシデント対応手順書 |
| 報告責任者と承認経路 | CSIRT 責任者、法務部門、経営層 | 社内規程、報告様式 1〜3 | 体制図、職務権限規程 |
| 時系列と証跡の保全 | CSIRT、インフラ担当 | 各種ログ、対応記録、フォレンジック調査結果 | インシデント記録(チケット管理など) |
| 公式情報の更新確認 | 情報セキュリティ統括部門 | 内閣府「サイバー安全保障」ページ、所管省庁の通知 | 確認日を記録した管理表 |
各確認事項の目的は次のとおりです。担当候補や記録先は組織ごとに異なるため、既存の体制に合わせて読み替えてください。
- 法務・所管窓口との対象確認
-
業種名だけで判断せず、指定の有無と設備の範囲に基づく判断根拠を残すためです。個別の指定内容や業種ごとの扱いは、所管省庁と自社法務に確認します。
- 対象システムとサービスの棚卸し
-
自社所有に限らず、委託先・クラウド・災害復旧サイトを含めて、特定重要設備とつながる範囲を洗い出すためです。解説 4 章の手順(関連システムの特定、届出対象の特定、概略図と資産一覧の整理、届出)が参考になります。
- 製品情報と構成図の整備
-
届出を正確に行うことに加え、政府から脆弱性情報を受け取った際に該当資産をすぐ特定するためです。インシデント報告時に共有が求められる「システム構成が分かる図」の準備にもつながります。
- 委託先との通知条件
-
委託先が先に検知した場合に、どの事象を、どの手段で、事象発生からどれだけの時間で連絡するかを明確にするためです。制度解説は、有事の連携に向けた契約内容の参考として IPA の「情報システム・モデル取引・契約書」を挙げています。
- 社内エスカレーション
-
アラートから「認知」の判断に至るまでの経路と判断者を明確にし、起算点の判断が遅れないようにするためです。対象機器が特定重要設備等かどうかで報告対象の範囲が変わるため、資産台帳の属性を判定基準に組み込んでおくと判断しやすくなります。
- 報告責任者と承認経路
-
判明分で速報を出す判断を、夜間・休日を含めて誰が行うかを決めておくためです。承認者が不在の場合の代行者も定めておくことをおすすめします。
- 時系列と証跡の保全
-
詳報や続報で求められる攻撃の時系列、侵害の痕跡(攻撃元 IP アドレス、マルウェアのハッシュ値など)を後から再構成できるようにするためです。ログの保存期間や収集方法は本制度で一律に定められたものではないため、自社の要件に応じて決めます。FortiGate を利用している場合の具体例は「FortiGate ログ管理とフォレンジックの手順|長期保存と監査設定」で解説しています。
- 公式情報の更新確認
-
制度解説や様式、官民連携基盤の手続、通信情報の利用の施行期日は今後更新される可能性があるためです。内閣府「サイバー安全保障」のページを起点に、確認日を記録しておきます。
対象外の企業・委託先が確認しておきたいこと
本制度上の届出・報告義務がない企業でも、次の 3 つを分けて整理しておくことをおすすめします。
- 法定義務として、本制度上の届出・報告義務がないことを確認し、その判断根拠を記録します。
- 取引上の要請として、対象事業者の委託先やクラウド事業者であれば、契約書や SLA の通知条項と情報提供の範囲を確認します。
- 自主的な備えとして、既存のインシデント対応体制に、外部機関から自社サーバーの踏み台利用について連絡を受けた場合の窓口を加えます。
取引先から本制度を理由に対応を求められた場合は、その要請が法令に基づくものか、契約に基づくものかを確認してから対応範囲を決めることをおすすめします。
まとめ
能動的サイバー防御は国の権限による措置と企業の義務が混在する制度で、10 月 1 日の施行で直接の義務を負ったのは特別社会基盤事業者です。対象事業者は資産届出の期限とインシデント報告の体制を分けて準備し、委託先や一般企業は法定義務・取引上の要請・自主的な備えを区別して確認することが、次の一歩になります。
- 制度の柱は官民連携、通信情報の利用、アクセス・無害化措置の 3 つです。
- 通信情報の利用は、公式資料で 2027 年秋の施行予定とされています。
- 届出・報告の義務主体は、特定重要電子計算機を使う特別社会基盤事業者です。
- 施行時に導入済みの対象機器の資産届出期限は 2027 年 3 月 31 日です。
- インシデント報告は認知日を起点に、速報と 30 日以内の詳報を行います。
- 届出が不要な機器も、特定重要電子計算機であれば報告対象に含まれます。
- 委託先からの通知条件と社内の判断経路を、資産台帳と一続きで整備します。
以上、最後までお読みいただきありがとうございました。