はじめに
F5 BIG-IP を検証環境で使い回すときや、構成を作り直すときに、設定だけを工場出荷時の状態へ戻したい場面があります。このときに迷いやすいのが、どこまでが初期化され、何が残るのかという範囲の問題です。管理 IP が残ると聞いていても、作業後に同じ経路で管理画面へ入れるとは限りません。
また、「初期化」という言葉は、設定初期化、管理者パスワードの復旧、OS の再インストール、廃棄時のデータ消去のいずれを指しても使われます。目的が違えば、必要な手順も影響範囲も変わります。
本記事では、tmsh の load sys config default による設定初期化を中心に、適用範囲と、実施前後に確認すべき項目を整理します。主手順の対象は単体構成の BIG-IP TMOS です。
- 設定初期化で初期化される範囲と、公式に保持が説明されている設定
- 設定オブジェクトの初期化と、ファイル実体の削除の違い
- 初期化前の記録と、初期化後の照合による完了判定の進め方
save sys configとsave sys config partitions allの関係- HA 構成と、F5OS・vCMP との対象範囲の分け方
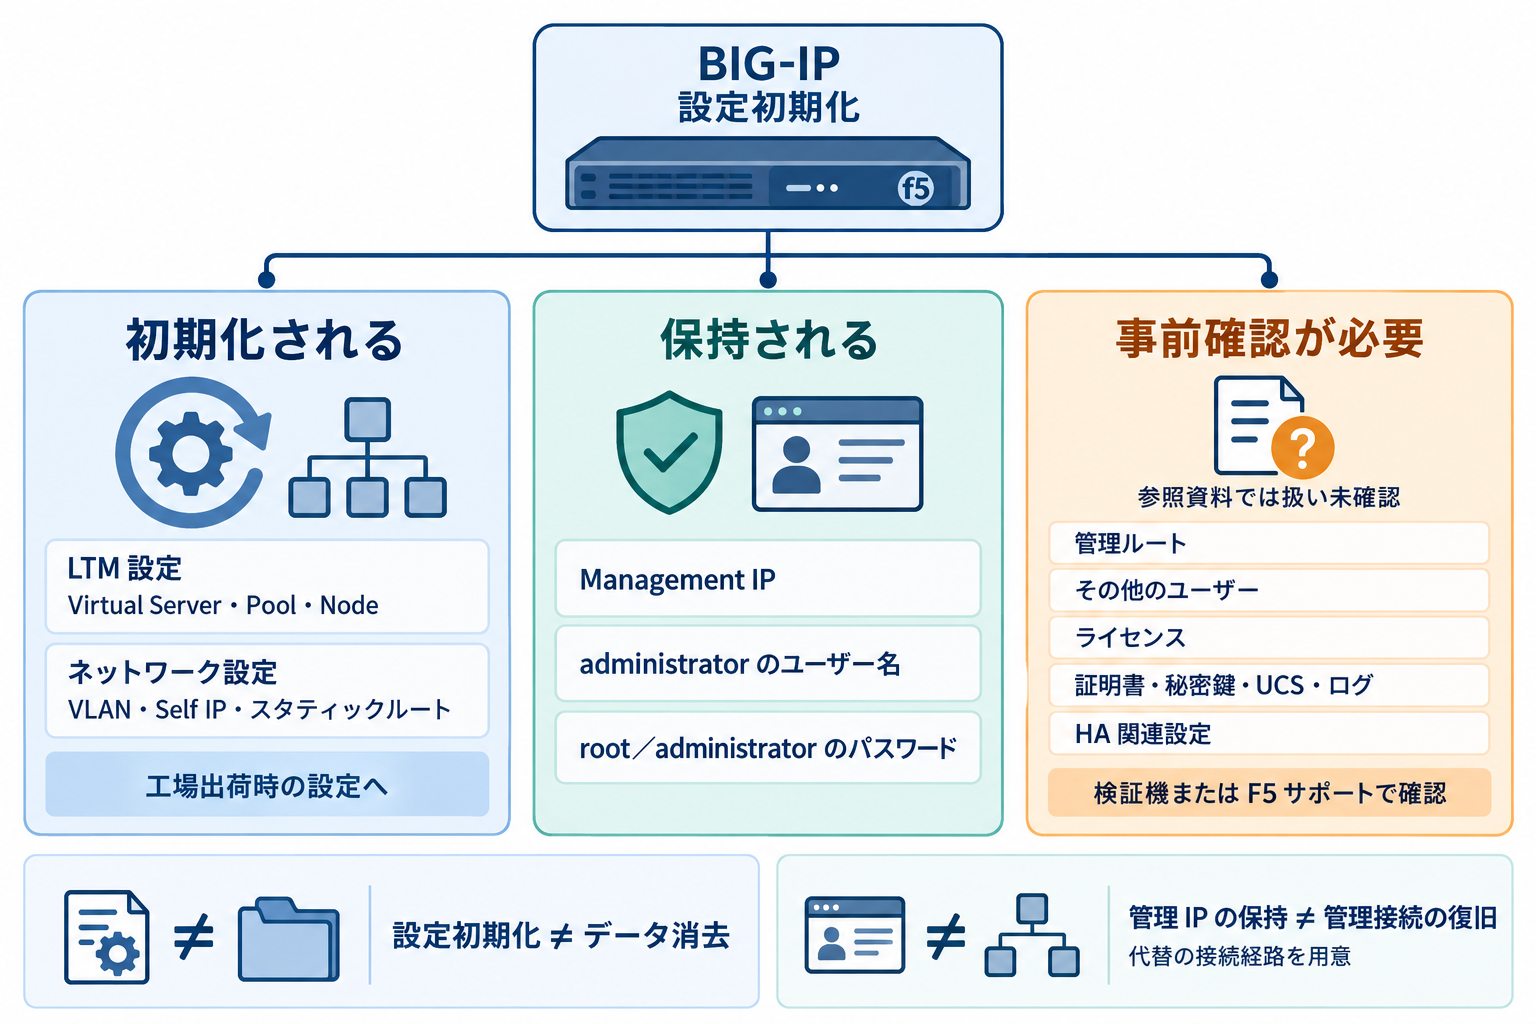
結論として、load sys config default は稼働中の設定を初期状態へ戻すコマンドです。参照した公式マニュアルでは、管理 IP と、administrator のユーザー名およびパスワード、root のパスワードが保持されると説明されています。それ以外の項目は、参照資料の説明範囲に含まれていません。作業計画の前提になる項目は、対象環境で事前に確認することを推奨します。
本記事は BIG-IP 21.1.0 の公式マニュアルと、画面表示が v17.0.0 の TMSH Reference を根拠にしています。URL に latest が含まれていても最新版の表示とは限らないため、対象機のバージョンに対応する資料もあわせて確認することを推奨します。
BIG-IP の設定初期化とは
設定初期化は、稼働中の設定を工場出荷時の設定へ置き換える操作です。まず、使用するコマンドと、ほかの「初期化」との違いを整理します。
tmsh の load sys config default
BIG-IP TMOS の設定初期化には、tmsh の次のコマンドを使用します。
load sys config default公式マニュアルによると、このコマンドは実行時に稼働中の設定を backup.scf へ保存したうえで、工場出荷時の SCF(/defaults/defaults.scf)を読み込み、ローカルトラフィック管理と OS の設定を工場出荷時の状態へ戻します。保持される設定についても、次のとおり明記されています。
参考: F5 BIG-IP techdocs – Configuration Data Management
“This command retains the management IP and the assigned root and administrator passwords.”
(このコマンドは、管理 IP と、割り当て済みの root および administrator のパスワードを保持します。)
https://techdocs.f5.com/en-us/bigip-21-1-0/big-ip-system-essentials/configuration-data-management.html
同じページのコマンド一覧では、このコマンドについて、管理 IP アドレスと、administrator のユーザー名およびパスワードを保持すると記載されています。手順部分の記述とあわせると、参照資料で保持が説明されているのは、管理 IP、administrator のユーザー名、root と administrator のパスワードということになります。同じ説明は BIG-IP 11.6.0 版のマニュアルにも掲載されており、この記述自体は長期間変わっていません。
目的別の使い分け
「BIG-IP を初期化したい」という要望は、実際には次の 4 つに分かれます。目的が設定初期化でない場合、本記事の手順では解決しません。
- 設定初期化
-
検証環境の作り直しや再構築のために、設定だけを工場出荷時の状態へ戻す作業です。本記事の対象範囲になります。
- 管理者パスワードの復旧
-
root や admin のパスワードが分からずログインできない状態の復旧です。設定初期化はログインできることが前提のため、この目的には使えません。コンソールからシングルユーザーモードで対処する手順を『BIG-IP の root パスワードを忘れた時のリセット手順』にまとめています。
- OS の再インストール
-
ソフトウェアイメージから入れ直す作業です。バージョンを入れ替えたい場合や、OS 領域そのものを作り直したい場合は、設定初期化ではなくインストール手順の検討が必要です。
- 廃棄・返却時のデータ消去
-
装置からデータを消去することが目的の作業です。設定初期化は設定を置き換える操作として説明されており、ディスク上のファイルを消去する手順としては記載されていません。この目的では別の手順が必要です。
操作対象は BIG-IP TMOS
本記事の手順は、BIG-IP TMOS に対する操作です。rSeries や VELOS の F5OS 層は、TMOS の設定初期化とは操作対象もコマンド体系も異なります。F5OS 層を初期化する場合は、対象プラットフォームと版に対応した F5 の公式資料を個別に確認してください。
vCMP 環境も同様に、ホストとゲストで操作対象が分かれます。ゲスト上の BIG-IP TMOS に対する設定初期化と、ホスト側の構成変更は別の作業です。作業計画では、どの層を初期化するのかを先に確定させることを推奨します。
初期化で消える設定と残る設定
実施可否の判断で中心になるのが、この範囲の把握です。公式マニュアルで確認できた範囲と、確認できなかった範囲を分けて整理します。
BIG-IP 初期化の適用範囲一覧
| 対象 | 初期化後の扱い | 参照資料での説明 |
|---|---|---|
| Virtual Server、Pool、Node などの LTM 設定 | 初期化される | ローカルトラフィック管理の設定を工場出荷時へ戻すと明記 |
| VLAN、Self IP、スタティックルートなどのネットワーク設定 | 初期化される | OS の設定を工場出荷時へ戻すと明記 |
| Management IP | 保持される | 公式マニュアルに明記 |
| administrator のユーザー名 | 保持される | 公式マニュアルのコマンド一覧に明記 |
| root/administrator のパスワード | 保持される | 公式マニュアルに明記 |
| 管理ルート(management-route) | 参照資料では扱いを確認できず | 保持対象として説明されていない |
| root/admin 以外のユーザーアカウント | 参照資料では扱いを確認できず | 保持対象として説明されていない |
| ライセンス | 参照資料では扱いを確認できず | 設定初期化の説明範囲に含まれていない |
| 証明書・秘密鍵、UCS、ログなどのファイル実体 | 参照資料では扱いを確認できず | 設定のリセットとして説明され、ファイルの削除には触れていない |
| Device Trust、Device Group などの HA 関連設定 | 参照資料では扱いを確認できず | 設定初期化の説明範囲に含まれていない |
下段の 5 項目は、参照した資料の説明範囲に含まれていない項目です。これらが作業計画の前提になる場合は、同一バージョンの検証機で事前に挙動を確認するか、F5 サポートへ確認することを推奨します。
設定オブジェクトの初期化とファイル実体の削除は別
公式マニュアルで説明されているのは、稼働中の設定を工場出荷時の SCF の内容へ置き換える動作です。設定として定義されていた SSL プロファイルや証明書オブジェクトが一覧から消えることと、/config 配下や /var/local/ucs にあるファイルの実体が削除されることは、同じではありません。
設定初期化は、装置内のデータを消去する手順ではありません。返却や廃棄で消去が求められる場合は、設定初期化で代替せず、別の手順を検討してください。
管理 IP が残ることと、管理接続が戻ることは別
公式に保持が明記されているのは管理 IP のアドレスであり、そこへ到達するための経路や許可設定までは列挙されていません。管理ルートが初期化された場合、別セグメントから管理 IP へ到達できなくなる可能性があります。
したがって、管理 IP が残ることを根拠に「作業前と同じ経路で入り直せる」と判断しないでください。作業計画の段階で、コンソール接続、または管理セグメントからの直接接続といった代替経路を用意しておくことを推奨します。
初期化の手順と事前準備
ここからは、事前確認から設定保存までの流れを示します。本章のコマンドは、いずれも tmsh のプロンプトへ入ってから実行する表記です。bash から直接実行する場合は tmsh load sys config default のように tmsh を前置します。運用手順書では、どちらか一方の表記に統一することを推奨します。
本章と次章で使用する tmsh コマンドの構文は、公式の TMSH Reference で確認できます。モジュール別の構文は Modules、list のオプションは list コマンドのページ、UCS の取得は sys ucs が対応します。
作業対象を取り違えないよう、バージョン、フェイルオーバー状態、デバイスグループ、現在の管理経路を記録します。デバイスグループは種別まで確認します。同期状態の表示だけでは、Sync-Only と Sync-Failover を区別できません。所属するデバイスグループとその種別を確認してから、単体構成向けの手順を適用してよいかを判断してください。
show sys version
show sys failover
show cm sync-status
list cm device-group
list sys management-ip
list sys management-route
続けて、初期化の対象になる設定を、所属パーティションとあわせて記録します。tmsh はログイン時の読み取りパーティションによって表示範囲が変わるため、ルートフォルダーへ移動し、recursive を付けてパーティションとサブフォルダーをまたいで取得します。
cd /
list ltm virtual recursive
list ltm pool recursive
list ltm node recursive
list net vlan recursive
list net self recursive
list net route recursive
この出力が、初期化後の照合に使う基準になります。取得結果は装置外へ保存しておきます。
Virtual Server とネットワーク設定が初期化されるため、対象装置を経由する業務通信は停止します。稼働中の装置で実施する場合は、メンテナンスウィンドウの確保と関係者への周知を推奨します。あわせて、初期化後に使用する管理接続手段を確定させます。
復旧の可能性を残すため、初期化前に UCS を取得します。装置内に置いたままでは初期化後の取り出しが保証されないため、取得後に装置外へ保管します。
save sys ucs <ファイル名>取得した UCS を別の筐体へ戻す可能性がある場合は、マスターキーの扱いが前提条件になります。取得オプションやリストア時の制約は『BIG-IP の f5mku でマスターキーを移行する手順』を参照してください。
障害調査中の装置を初期化すると、調査に必要な状態が失われます。F5 サポートへの問い合わせを継続する予定がある場合は、この段階で QKView の取得もあわせて検討してください。すべての初期化作業で取得が必要になるわけではありません。取得手順は『BIG-IP の QKView 取得と iHealth 解析の手順』を参照してください。
tmsh で次のコマンドを実行します。実行すると確認を求められるため、内容を確認したうえで応答します。
load sys config default初期化した直後の状態は稼働中の設定にとどまります。設定ファイルへ反映するため、続けて保存を実行します。
save sys config partitions all手順 1 で記録した内容と照合し、初期化された設定と維持された設定をそれぞれ確認します。確認項目は次章で整理します。
save sys config と partitions all の関係
TMSH Reference では、save config をオプションなしで実行した場合も、すべてのパーティションの設定を保存すると説明されています。save config partitions all の説明も同じ内容です。つまり、この 2 つは結果として同じ範囲を保存します。
一方、公式マニュアルの復元手順では save sys config partitions all が明示されています。手順書としては、意図が読み取りやすい partitions all 付きで記載しておくほうが無難です。
なお、default オプションには併用制限があります。
参考: F5 TMSH Reference – sys config
“This option cannot be specified with any other options.”
(このオプションは、他のどのオプションとも同時に指定できません。)
https://clouddocs.f5.com/cli/tmsh-reference/latest/modules/sys/sys_config.html
このため、初期化は load sys config default で実行し、partitions all は付けません。パーティションの指定は保存の段階で行い、save sys config partitions all を実行します。なお、load sys config は設定ファイルから稼働中の設定を読み込み直すコマンドで、load sys config default とは別の操作です。
初期化後の確認と完了判定
コマンドがエラーなく終わったことは、初期化が意図どおりに完了した根拠にはなりません。保存処理の結果、初期化後の設定状態、管理接続の 3 つを分けて確認します。
保存処理の結果を確認する
save sys config partitions all がエラーなく完了したことを確認します。保存が失敗している場合、稼働中の設定は初期状態でも、設定ファイル側には反映されていません。
このあとの list による確認は、いずれも稼働中の設定を表示するものです。稼働中の設定を確認しただけでは、保存済み設定への反映を検証したことにはなりません。保存済み設定まで確認する必要がある案件では、確認方法と所要時間を作業計画へ含めてください。検証のために再起動や設定の再読み込みを、すべての作業へ一律に追加する必要はありません。
初期化後の設定状態を事前記録と照合する
手順 1 と同じ範囲で再取得し、作業前の記録と比較します。取得範囲がずれると見落としが生じるため、初期化後もルートフォルダーから recursive を付けて取得します。
cd /
list ltm virtual recursive
list ltm pool recursive
list ltm node recursive
list net vlan recursive
list net self recursive
list net route recursive
list sys management-ip
list sys management-route
show sys failover
show cm sync-status
list cm device-group| コマンド | 確認する内容 | 判断の基準 |
|---|---|---|
| list ltm virtual/pool/node recursive | LTM の設定オブジェクト | 作業前に記録した Virtual Server、Pool、Node が残っていない |
| list net vlan/self/route recursive | ネットワーク設定 | 作業前に記録した VLAN、Self IP、スタティックルートが残っていない |
| list sys management-ip | 管理 IP | 作業前の記録と一致している |
| list sys management-route | 管理ルート | 作業前の記録と照合する。差異がある場合は管理経路の再設定が必要か判断する |
| show sys failover | フェイルオーバー状態 | 単体構成では想定した状態になっている。HA 構成では相手機側の状態とあわせて判断する |
| show cm sync-status、list cm device-group | 同期状態とデバイスグループ | 作業前の記録との差異を確認し、HA 構成の再構成が必要かを判断する |
判定は、作業前の記録との比較で行います。一覧が空であることを一律の判定基準にしないでください。工場出荷時の状態にも既定のオブジェクトは存在し、何が残るかは対象機のバージョンやプロビジョニング状態によって変わります。比較対象は「空の状態」ではなく、「作業前に存在した設定が初期状態へ戻ったか」です。
複数パーティションを使用している環境では、確認漏れが起きやすくなります。手順 1 と初期化後で同じ取得方法をそろえ、記録した設定を 1 件ずつ照合することを推奨します。
管理接続を確認する
事前に用意した経路で管理接続と再ログインができることを確認します。管理ルートが作業前の記録と異なる場合は、別セグメントからの到達性を個別に確認してください。管理接続の確認は、設定状態の照合とは別の確認項目として扱います。
再起動は既定の手順ではない
公式マニュアルの復元手順は、初期化と保存までで完結しており、再起動は含まれていません。第三者の手順記事では再起動を組み込んでいる例もありますが、公式手順に根拠のない再起動を、既定の作業として追加する必要はありません。
起動時の状態まで含めて確認したい場合や、初期化後に別の作業を続ける場合に限り、影響範囲を把握したうえで計画的に実施します。
HA 構成で追加確認する項目
HA 構成では、単体構成にはない確認が必要になります。判断の起点は、同期状態の表示ではなく、所属するデバイスグループとその種別です。ここでは事前確認の観点を整理します。HA 全体の解体・再構築手順は本記事の対象外です。
| 確認項目 | 確認する内容 |
|---|---|
| 作業対象 | どの装置を初期化するのか。初期化後に同じデバイスグループへ戻すのか、構成から外すのか |
| トラフィックの担当 | 作業中に業務通信を処理する装置と、その装置側で必要な準備 |
| ConfigSync | 手動同期か自動同期か、同期の方向、作業中に同期を止める必要があるか |
| Device Trust と Device Group | 初期化対象機を事前にデバイスグループから外すか、初期化後に再構成するか |
| 相互接続用のアドレス | ConfigSync やフェイルオーバーに使うアドレスが、初期化される設定に含まれていないか |
Sync-Failover デバイスグループを構成するには、Device Trust の確立が前提です。この関係は F5 の Device Service Clustering のマニュアルで説明されています(Managing Device Trust)。ここで示されているのは構成上の前提であり、トラストに問題が生じたときの具体的な動作は、状況によって異なります。設定初期化が Device Trust をどう扱うかは参照資料では確認できなかったため、初期化後も HA 構成が維持されることを前提にした計画は避けてください。
また、Standby だからそのまま実行してよい、という判断はできません。設定初期化時に自動同期がどう動作するかは参照資料では確認できなかったため、自動同期の有無と方向を事前に確認し、必要に応じて同期を止めるか、作業対象をデバイスグループから外すことを検討します。次のいずれかに該当する場合は、個別の作業計画と事前検証を推奨します。
- 自動同期が有効で、作業中に同期を止められない
- 初期化後に、同じデバイスグループへ戻す前提がある
- 3 台以上で構成されたデバイスグループである
- vCMP ゲストや F5OS テナント上で動作している
- 証明書やライセンスの再投入に、別作業の調整が必要になる
まとめ
BIG-IP の設定初期化は、コマンド自体は 2 行で終わる作業です。判断が必要になるのは、その前後にある適用範囲の把握と、作業前後の照合、そして管理接続の確保です。初期化前に対象設定を記録しておくことが、完了判定の精度をそのまま決めます。
- 設定初期化は tmsh の load sys config default で実施し、partitions all は付けない
- 公式マニュアルで保持が説明されているのは管理 IP と administrator のユーザー名、root/administrator のパスワード
- 初期化前に対象設定と所属パーティションを記録し、初期化後に照合
- 管理 IP の保持は、同じ経路で接続できることを意味しない
- 初期化と保存で完結し、再起動は公式手順に含まれない
- 完了判定は、保存結果、設定状態の照合、管理接続の 3 点を分けて実施
- HA 構成はデバイスグループの種別を確認したうえで、個別の作業計画を検討
以上、最後までお読みいただきありがとうございました。