はじめに
Fortinet は 2026 年 11 月 10 日(米国時間)、10 月 22 日に提供した修正版に対応する PSIRT アドバイザリを公開しました。同日付のアドバイザリは FortiManager、FortiAnalyzer、FortiMail など複数製品にわたりますが、本記事では FortiGate の OS である FortiOS が対象の 8 件に絞って整理します。
今回の FortiOS のアドバイザリは、管理画面ではなく OSPF、BGP、HA、SSH、カーネルなどの機能に関するものが中心です。そのため、どの機能を使っているかによって影響の有無が分かれます。10 月の時点では詳細が未公開でしたが、アドバイザリの公開により、自社の FortiGate が該当するかを判断できるようになりました。
- FortiOS が対象の 8 件のアドバイザリと、影響バージョン・修正版
- 10 月の修正版を適用した後も残るアドバイザリ
- Critical の 3 件を中心とした、機能ごとの影響条件
- 自社の FortiGate が該当するかを確認するコマンドと、対応の判断基準
結論として、10 月に FortiOS 8.0.2 または 7.6.8 へ更新済みであれば、今回の 8 件はすべて修正済みです。一方、7.4.13 や 7.2.14 へ更新した環境でも、カーネルの脆弱性 FG-IR-26-270 は修正されておらず、7.6.8 以降への移行が必要です。Critical の 3 件は OSPF、BGP、HA の構成によって影響が分かれるため、機能の利用状況を確認したうえで更新の優先度を判断することをおすすめします。
FortiOS の 11 月アドバイザリの概要
11 月 10 日付で公開されたアドバイザリは、FortiGuard PSIRT の個別ページを筆者が確認した範囲で 88 件(Critical 19 件、High 66 件、Medium 3 件)です。このうち FortiOS が対象に含まれるのは 8 件で、残りの多くは FortiManager / FortiAnalyzer、FortiMail、FortiAuthenticator が対象です。
| 項目 | FortiOS が対象の 8 件 |
|---|---|
| 深刻度 | Critical 3 件、High 4 件、Medium 1 件 |
| 認証の要否(アドバイザリの Attack Type) | Unauthenticated 6 件、Authenticated 2 件 |
| 悪用の確認(Known Exploited) | 8 件すべて「No」(2026 年 11 月 11 日時点) |
| 発見の経緯 | 6 件は Fortinet の製品セキュリティチームが AI モデル「Claude Mythos」を用いて発見。1 件は社内の別チーム、1 件は外部研究者からの報告 |
| 仮想パッチ | FG-IR-26-270 と FG-IR-26-273 の 2 件で提供 |
| 回避策(Workaround) | FG-IR-26-195 の 1 件のみ記載 |
FG-IR-26-193 と FG-IR-26-195 を除く 6 件は、10 月 22 日に提供された修正版(7.6 系では 7.6.8)で修正されています。FG-IR-26-193 と FG-IR-26-195 は、7.6 系ではそれ以前のパッチ(7.6.5、7.6.7)で修正済みです。10 月の告知内容と更新前の確認手順は『Fortinet セキュリティ更新(2026年10月)|対象版と確認手順』で解説しています。
FortiOS が対象の 8 件と修正版
8 件の概要は次のとおりです。「影響する主な条件」は、アドバイザリの記載を基に整理したものです。公式に条件が明記されていないものは、その旨を記載しています。
| アドバイザリ / CVE | 内容 | 深刻度(CVSSv3) | 認証 | 影響する主な条件 |
|---|---|---|---|---|
| FG-IR-26-267 CVE-2026-126253 | OSPF デーモンの認証バイパス | Critical(9.3) | 不要 | 条件の明記なし。OSPF の利用環境が中心と考えられる(編集上の推論) |
| FG-IR-26-268 CVE-2026-126254 | BGP デーモンの数値切り捨てエラー | Critical(9.6) | 要 | 設定済みの iBGP ネイバーからの送信 |
| FG-IR-26-273 CVE-2026-126259 | HA パケットによる未認証のコマンド実行 | Critical(9.0) | 不要 | FGSP と standalone-config-sync の併用、または autoscale |
| FG-IR-26-270 CVE-2026-126256 | カーネルの境界外読み書き | High(7.4) | 不要 | 条件の明記なし |
| FG-IR-26-269 CVE-2026-126255 | SSH デーモンのパストラバーサルによる認証バイパス | High(7.4) | 不要 | 「GPC OS Login」が有効な場合のみ |
| FG-IR-26-272 CVE-2026-126258 | WAD プロキシのスタックバッファオーバーフロー | High(7.1) | 不要 | WAD のポートに到達できること(プロキシ / ZTNA) |
| FG-IR-26-193 CVE-2026-121528 | SSL VPN の証明書検証の不備 | High(7.7) | 不要 | SSL VPN の Web ポータルからバックエンドのサイトへ接続する通信 |
| FG-IR-26-195 CVE-2026-121530 | RADIUS 管理者の二要素認証の不備 | Medium(5.9) | 要 | RADIUS で認証するリモート管理者に二要素認証を設定している環境 |
系列ごとの影響バージョンと修正版
| アドバイザリ | 8.0 | 7.6 | 7.4 | 7.2 |
|---|---|---|---|---|
| FG-IR-26-267 / 268 / 269 | 8.0.0〜8.0.1 → 8.0.2 | 7.6.0〜7.6.7 → 7.6.8 | 7.4.0〜7.4.12 → 7.4.13 | 7.2.0〜7.2.13 → 7.2.14 |
| FG-IR-26-273 | 8.0.0 → 8.0.1 | 7.6.0〜7.6.7 → 7.6.8 | 7.4.0〜7.4.12 → 7.4.13 | 7.2.0〜7.2.13 → 7.2.14 |
| FG-IR-26-270 | 8.0.0〜8.0.1 → 8.0.2 | 7.6.0〜7.6.7 → 7.6.8 | 全バージョン → 修正済みの系列へ移行 | 全バージョン → 修正済みの系列へ移行 |
| FG-IR-26-272 | 8.0.0 → 8.0.1 | 7.6.7 → 7.6.8 | 影響なし | 影響なし |
| FG-IR-26-193 | 影響なし | 7.6.0〜7.6.4 → 7.6.5 | 7.4.0〜7.4.9 → 7.4.10 | 7.2.0〜7.2.13 → 7.2.14 |
| FG-IR-26-195 | 影響なし | 7.6.0〜7.6.6 → 7.6.7 | 影響なし | 影響なし |
アドバイザリの表には 7.0 以前の系列が記載されていないため、7.0 以前の影響の有無はアドバイザリからは判断できません。これを踏まえて、10 月の修正版を適用した場合に残るアドバイザリを系列ごとに整理すると、次のとおりです。
| 更新後のバージョン | 未修正で残るアドバイザリ |
|---|---|
| 8.0.2 以降 | なし |
| 7.6.8 以降 | なし |
| 7.4.13 | FG-IR-26-270 |
| 7.2.14 | FG-IR-26-270 |
優先して確認したい 4 件の影響条件
ここでは、Critical の 3 件と、7.4 / 7.2 系に修正版がない FG-IR-26-270 を取り上げます。いずれも管理画面の脆弱性ではないため、10 月の暫定対策として案内された管理アクセスの到達元制限では、攻撃面を縮小できない可能性があります。
FG-IR-26-267: OSPF デーモンの認証バイパス(Critical)
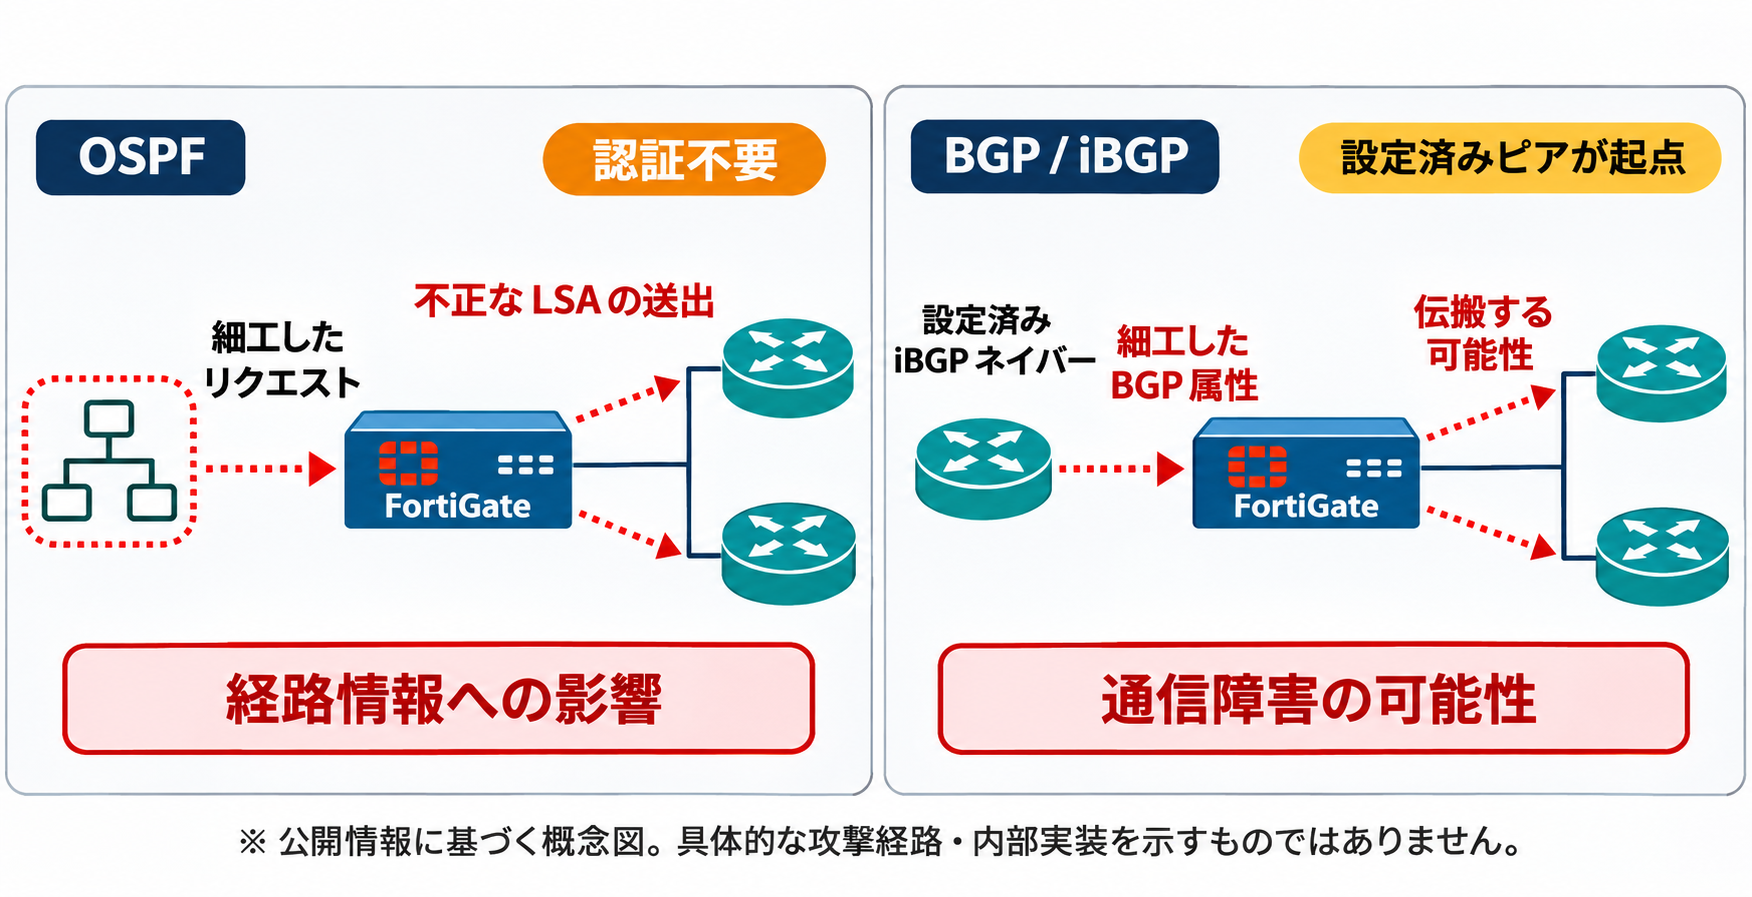
OSPF デーモンの認証バイパスにより、認証されていない攻撃者が細工したリクエストで LSA(OSPF の経路情報)を送出できる可能性があります。今回の FortiOS 関連で最も深刻度が高い組み合わせ(Critical、認証不要)です。
参考: FortiGuard PSIRT FG-IR-26-267
“may allow an unauthenticated attacker to broadcast LSA via specially crafted request”
(認証されていない攻撃者が、細工したリクエストによって LSA を送出できる可能性があります)
https://fortiguard.fortinet.com/psirt/FG-IR-26-267
アドバイザリには、OSPF を有効にしていない機器が影響を受けるかどうかや、攻撃者がネットワーク上のどの位置にいる必要があるかは記載されていません。脆弱性が OSPF デーモンにあることから、OSPF を使っている環境が主な確認対象になると考えられます(編集上の推論)。不正な LSA が受け入れられた場合は、OSPF ドメイン内の経路が書き換えられるおそれがあります。回避策と仮想パッチの記載はなく、対応は修正版への更新です。
FG-IR-26-268: BGP デーモンの数値切り捨てエラー(Critical)
設定済みの iBGP ネイバーが細工した BGP 属性を送ると、その属性が接続されたすべてのルーターへ伝搬する可能性があります。影響は Denial of Service(サービス拒否)とされ、CVSSv3 は 9.6 です。
攻撃の起点は設定済みの iBGP ネイバーであるため、アドバイザリ上の認証区分は「Authenticated」です。外部から直接狙われる脆弱性ではありませんが、iBGP ネイバーの 1 台が侵害された場合や誤った属性を送った場合に、影響が FortiGate を経由して BGP ドメイン全体へ広がる点に注意が必要です。SD-WAN や ADVPN で BGP を使う拠点間構成も確認の対象になります。回避策と仮想パッチの記載はありません。
FG-IR-26-273: HA パケットによる未認証のコマンド実行(Critical)
FGSP(FortiGate Session Life Support Protocol)と standalone-config-sync を併用している構成、または autoscale を使っている構成で、細工した HA パケットにより、認証されていない攻撃者が super_admin 権限でコマンドを実行できる可能性があります。
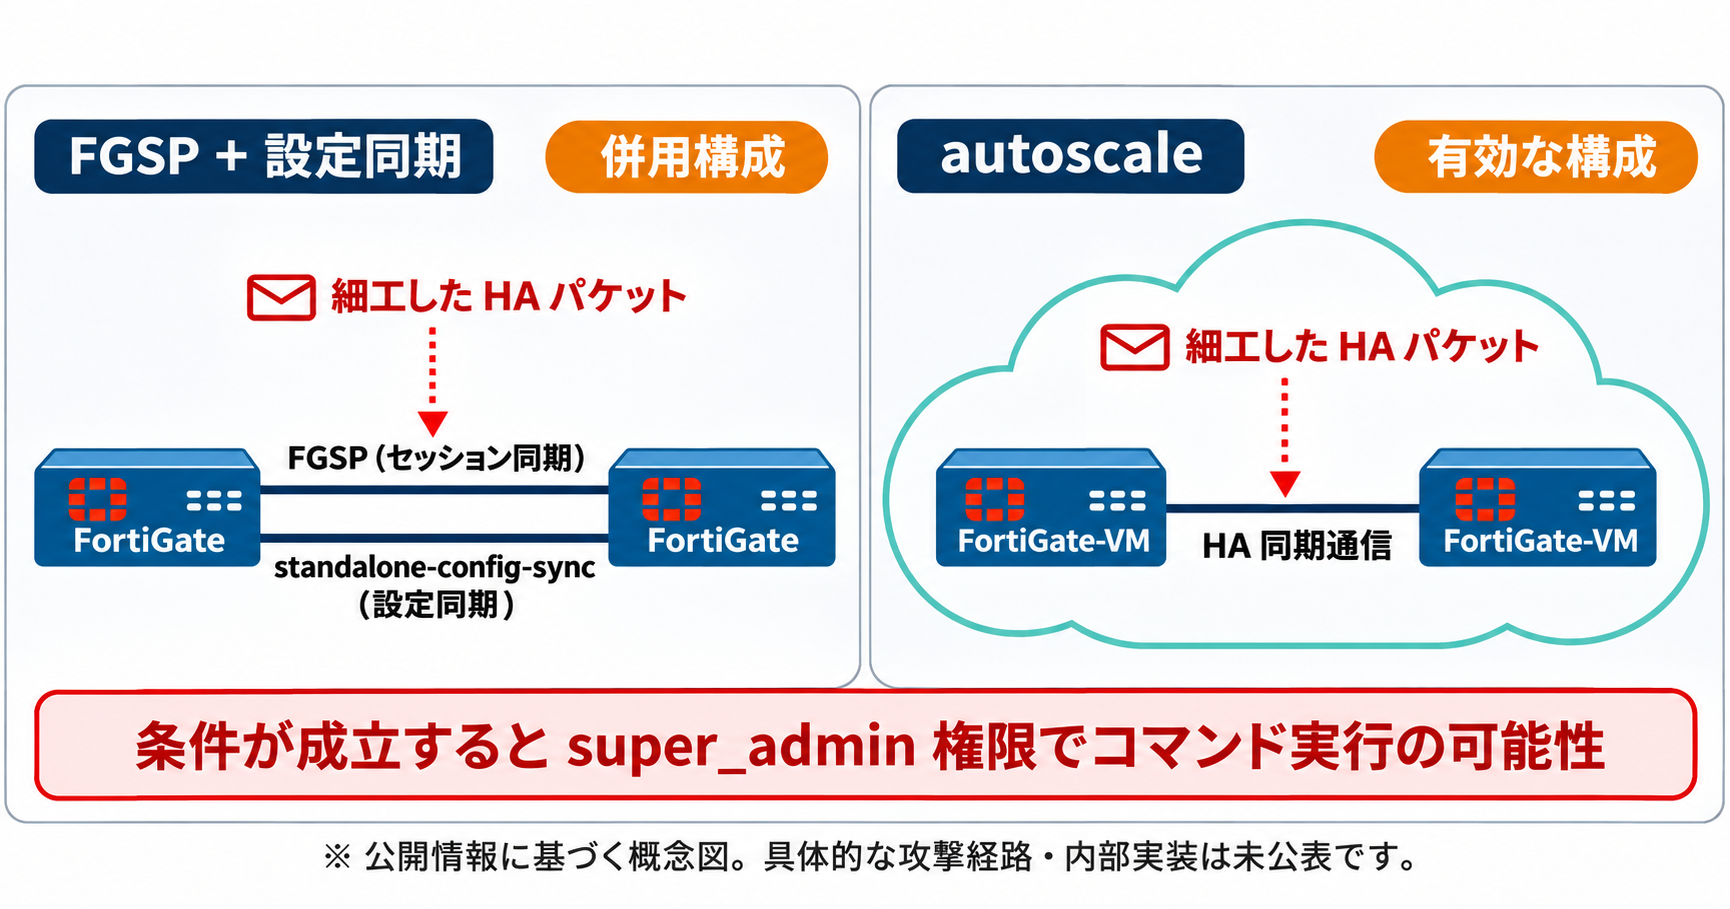
参考: FortiGuard PSIRT FG-IR-26-273
“execute command as super admin via crafted HA packets”
(細工した HA パケットによって、super admin としてコマンドを実行する)
https://fortiguard.fortinet.com/psirt/FG-IR-26-273
アドバイザリのタイトルには「adjacent(隣接)」とあり、HA の同期トラフィックが届くネットワークの位置にいる攻撃者が想定されています。通常の FGCP によるアクティブ・パッシブ構成は条件に挙げられていません。パブリッククラウドの autoscale 構成では、同期用のインターフェースがどのサブネットに接続されているかもあわせて確認することをおすすめします。仮想パッチ「FG-VD-61445.0day」が FMWP データベース 26.082 で提供されています。8.0 系は 8.0.1 で修正済みです。
FG-IR-26-270: カーネルの境界外読み書き(7.4 / 7.2 系に修正版なし)
カーネルの境界外読み書きにより、細工したパケットで任意のコードやコマンドが実行される可能性があります。深刻度は High(7.4)ですが、7.4 系と 7.2 系は全バージョンが影響を受け、解決策は「Migrate to a fixed release(修正済みの系列へ移行)」とされています。10 月に 7.4.13 や 7.2.14 へ更新した環境でも、この脆弱性は残ります。
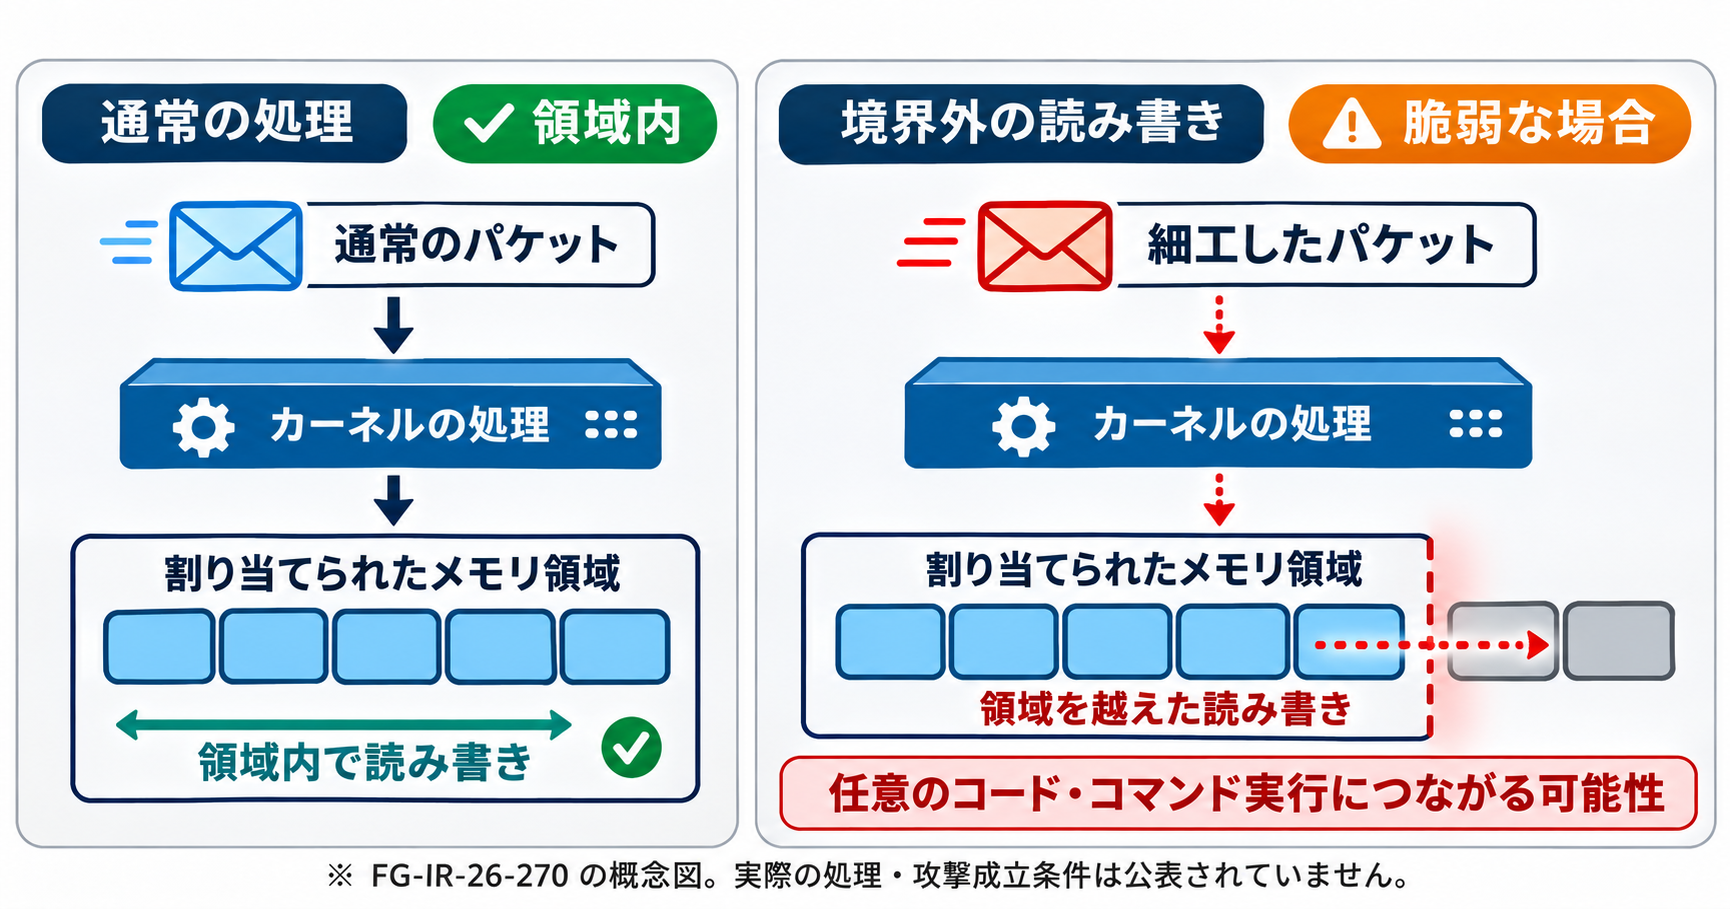
アドバイザリの説明文では「remote privileged attacker(権限を持つリモートの攻撃者)」とある一方、Attack Type は「Unauthenticated」です。必要な権限の水準と、影響する通信や機能は記載されておらず、現時点では判断できません。仮想パッチ「FG-VD-62355.0day」が FMWP データベース 26.100 で提供されています。
7.4 / 7.2 系から 7.6.8 以降への移行は、マイナーバージョンをまたぐ更新です。中継版の有無、Release Notes の動作変更、FortiManager / FortiAnalyzer との互換性を確認したうえで計画する必要があります。経路の確認方法と HA 構成での注意点は『FortiGate アップグレードパスの確認方法|更新前の判断と注意点』で解説しています。移行までの間は、仮想パッチの適用状況を確認しておくことをおすすめします。
機能によって影響が分かれる 4 件
残りの 4 件は、特定の機能を使っている場合や、特定のバージョンに限って影響します。該当しない環境では、通常の更新計画に含めて対応できます。
- FG-IR-26-269(SSH デーモン、High)
-
細工した認証情報で SSH の認証を回避できる可能性があります。アドバイザリには「GPC OS Login が有効な場合のみ影響する」と記載されています。表記は原文のままで、Google Cloud の OS Login 機能を指すとみられますが、FortiOS 側での設定方法は公式資料で確認できませんでした(編集上の推定)。Google Cloud で FortiGate-VM を運用している場合は、インスタンスの OS Login の設定を確認してください。
- FG-IR-26-272(WAD プロキシ、High)
-
WAD のポートに到達できる攻撃者が、細工した HTTP / HTTPS リクエストでプロキシや ZTNA のセッションを停止させられる可能性があります。影響するのは 8.0.0 と 7.6.7 のみで、7.4 系と 7.2 系は影響を受けません。
- FG-IR-26-193(SSL VPN、High)
-
SSL VPN の Web ポータルからバックエンドのサイトへの通信で証明書が検証されず、中間者攻撃を受ける可能性があります。修正版では
config vpn ssl settingsにremote-https-cert-checkが追加されていますが、既定値は警告を表示するwarn-on-errorです。証明書エラー時に接続を拒否するにはreject-on-errorの設定が必要なため、バックエンドのサイトの証明書を確認したうえで設定を検討することをおすすめします(CLI Reference: config vpn ssl settings)。 - FG-IR-26-195(RADIUS 管理者の二要素認証、Medium)
-
7.6.0〜7.6.6 で、RADIUS で認証するリモート管理者に二要素認証を設定している場合が対象です。無効なトークンの入力後に RADIUS サーバーが追加の Access-Challenge を返すと、読み取り権限以上を持つ攻撃者が、正しいユーザー名とパスワードだけで GUI にログインできる可能性があります。回避策として該当する管理者アカウントの削除が案内されていますが、削除すると管理者がログインできなくなるため、代わりの管理経路を確保してから実施する必要があります。
自社環境での確認手順と対応判断
バージョンの照合だけで判断できない 4 件(FG-IR-26-267、268、273、269)は、機能の利用状況を確認します。以下のコマンドは本記事で実機検証したものではなく、Fortinet の公式資料に基づくものです。マルチ VDOM 構成では、ルーティングの確認は対象の VDOM で実行します。
get system status の Version 行で系列とパッチ番号を確認し、前章の表と照合します。8.0.2 以降または 7.6.8 以降であれば、8 件はすべて修正済みです。
修正版より前のバージョンであれば、次の表のコマンドで該当する機能を使っているかを確認します。
| 確認する機能 | 関係するアドバイザリ | 確認方法 |
|---|---|---|
| OSPF | FG-IR-26-267 | get router info ospf neighbor でネイバーの有無を確認する |
| BGP(iBGP) | FG-IR-26-268 | get router info bgp summary でネイバーの一覧を確認し、同じ AS 番号のネイバー(iBGP)があるかを見る |
| FGSP と設定同期 | FG-IR-26-273 | show system standalone-cluster で FGSP のピア設定を、show system ha で standalone-config-sync の有効化を確認する |
| autoscale | FG-IR-26-273 | show system auto-scale で status が有効かを確認する |
| GPC OS Login | FG-IR-26-269 | FortiOS 側の確認方法は公式資料で確認できず。Google Cloud 側のインスタンス設定を確認する |
出典は、ルーティングのコマンドが Troubleshooting Tip: Essential ‘get’ commands in FortiGate、FGSP が FortiOS 7.2.2 Administration Guide: FGSP basic peer setup と Standalone configuration sync、autoscale が CLI Reference: config system auto-scale です。
FG-IR-26-268 や FG-IR-26-273 のように条件が明記されたアドバイザリは、該当する機能を使っていなければ攻撃の前提を満たさないため、緊急度は下がります。ただし、FG-IR-26-270 は条件となる機能が示されておらず、機能の利用状況では対象外と判断できません。FG-IR-26-267 も、OSPF を使っていない機器が影響を受けないとは公式に明記されていない点に注意が必要です。
確認結果を次の表に当てはめ、更新の優先度を決めます。表は本記事で整理した判断の目安であり、公式の分類ではありません。
| 状況 | 判断の目安 |
|---|---|
| OSPF、iBGP、FGSP と設定同期、autoscale のいずれかを使い、修正版より前のバージョン | Critical の対象になり得るため、最優先で修正版へ更新する。FG-IR-26-273 の構成では、更新までの間に仮想パッチの適用状況を確認する |
| 7.4 / 7.2 系(7.4.13 / 7.2.14 を含む) | FG-IR-26-270 が残るため、7.6.8 以降への移行を計画する。移行までの間は仮想パッチの適用状況を確認する |
| 上記の機能を使わず、7.6.8 / 8.0.2 より前のバージョン | FG-IR-26-270 などの対象になるため、通常より前倒しで更新を計画する |
| 8.0.2 以降または 7.6.8 以降 | 8 件への追加対応は不要。SSL VPN の Web ポータルを使う場合は remote-https-cert-check の設定を検討する |
FG-IR-26-270 と FG-IR-26-273 の仮想パッチは、有効な FMWR ライセンスと FMWP データベースの更新が前提です。適用状況は get rule fmwp status の出力をシグネチャ名で絞り込んで確認します。手順は『FortiGate 脆弱性の確認方法|PSIRT と仮想パッチの実機チェック』で解説しています。アドバイザリには、仮想パッチが対象とするバージョンや、適用に必要な設定(local-in policy での有効化など)の記載がないため、FortiGuard のシグネチャ情報で確認することをおすすめします。
今回の Critical の 3 件は、ルーティングプロトコルや HA の同期トラフィックが対象です。管理画面の到達元を制限しても、これらの通信は制限されません。暫定対策を実施済みでも、更新が不要になるわけではない点に注意してください。
よくある質問
10 月に 7.4.13 へ更新済みですが、追加の対応は必要ですか
FG-IR-26-270 は 7.4 系の全バージョンが対象で、7.4 系での修正版は示されていません。7.6.8 以降への移行を計画し、移行までの間は仮想パッチの適用状況を確認することをおすすめします。そのほかの 7 件は 7.4.13 で修正済みか、7.4 系が影響を受けないものです。
今回の脆弱性はすでに悪用されていますか
2026 年 11 月 11 日時点で、FortiOS が対象の 8 件のアドバイザリはいずれも「Known Exploited: No」です。今後の更新で変わる可能性があるため、アドバイザリの記載と、米国 CISA の Known Exploited Vulnerabilities(KEV)カタログへの登録状況を定期的に確認することをおすすめします。
FortiManager で FortiGate を管理している場合に注意することはありますか
FortiManager 側の FG-IR-26-275(Critical、認証不要)は、FortiGate との管理通信に使う FGFM のポートに到達できる攻撃者が、コードやコマンドを実行できる可能性があるものです。FortiManager / FortiAnalyzer の 7.4 系と 7.2 系は全バージョンが対象で、修正済みの系列への移行が案内されています。FortiManager / FortiAnalyzer には今回ほかにも多数のアドバイザリがあるため、FortiGuard PSIRT で製品を絞り込んで確認してください。
まとめ
2026 年 11 月の FortiOS のアドバイザリは 8 件で、大半は 10 月 22 日の修正版で修正済みです。ただし、Critical の 3 件は OSPF、BGP、HA の構成によって影響が分かれ、カーネルの脆弱性は 7.4 / 7.2 系に修正版がありません。
- FortiOS が対象のアドバイザリは 8 件で、悪用の確認はいずれもなし
- 8.0.2 または 7.6.8 以降であれば、8 件すべてが修正済み
- FG-IR-26-270 は 7.4 / 7.2 系に修正版がなく、7.6.8 以降への移行が必要
- Critical の 3 件は OSPF、iBGP、FGSP と設定同期の利用で影響が分かれる。
- 管理画面の到達元制限では、ルーティングや HA の通信は守れない。
- 移行までの間は、2 件で提供される仮想パッチの適用状況を確認する。
以上、最後までお読みいただきありがとうございました。