はじめに
HPE は 2026 年 10 月 22 日、セキュリティアドバイザリ「HPESBNW05162 rev.1」を公開し、HPE Aruba Networking の無線 LAN 向け OS である AOS-8 と AOS-10 の脆弱性 72 件を修正しました。Mobility Conductor、Mobility Controller、Mobility Gateway、AP が対象で、HPE はアドバイザリ全体の深刻度を Critical としています。
72 件のうち 8 件は CVSS 3.1 で 10.0 ですが、8 件の攻撃条件や影響は同一ではありません。また、残り 64 件には隣接ネットワークからの攻撃、認証済みの攻撃、物理アクセスを前提とするものも含まれます。企業 Wi-Fi の運用担当者には、深刻度の数字だけでなく、自社の機器と稼働バージョン、管理経路の到達性を確認したうえで、修正版を安全に適用することが求められます。
- HPESBNW05162 の対象製品と、AOS-8 / AOS-10 の影響バージョン・修正版
- CVSS 10.0 の 8 件それぞれの攻撃条件と、HPE が説明する影響
- 残り 64 件を攻撃経路と認証要否で分類した全体像
- 管理 GUI / CLI / PAPI(UDP 8211)の到達性を確認する考え方
- 棚卸しから更新後確認までのアップグレード手順と注意点
結論として、AOS-10 は 10.8.1.2 / 10.7.2.7 / 10.4.1.14 以降、AOS-8 は 8.13.3.1 / 8.10.0.24 以降への更新が対策です。更新までの間は、HPE の回避策に従って CLI と Web 管理インターフェースへの到達元を専用 VLAN や Firewall で制限し、PAPI は正常な機器間通信を残したまま不要な送信元を絞り込むことを推奨します。
なお、本記事は HPE の公開情報をもとに整理したものであり、実機での検証は行っていません。
HPE Aruba AOS-8 / AOS-10 の脆弱性とは
HPESBNW05162 は、AOS-8 と AOS-10 にまたがる 72 件の CVE を 1 つにまとめたアドバイザリです。深刻度の内訳は Critical が 33 件、High が 31 件、Medium が 7 件、Low が 1 件で、HPE は多くを社内のセキュリティ研究で発見したと説明しています。
HPESBNW05162 の対象製品
HPE が影響対象として挙げている製品は次のとおりです。
- Mobility Conductor
- Mobility Controller
- Mobility Gateway(HPE Aruba Networking Central 管理)
- AOS-10 Access Point(AOS-AP)
- AOS-8 Instant Access Point(AOS-IAP)
CVE ごとに対象となる OS 系列は異なり、AOS-10 のみ、AOS-8 のみ、両方に該当するものがあります。HPE はこれら以外の HPE Networking 製品は影響を受けないとしています。
CVSS 10.0 の 8 件の違い
8 件の CVSS ベクターはいずれも AV:N / AC:L / PR:N / UI:N / S:C で、ネットワーク経由かつ認証不要と評価されています。一方で、HPE の説明する影響と前提条件は CVE ごとに異なります。
| CVE | OS | 対象箇所と種類 | HPE が示す前提・条件 | HPE が説明する影響 |
|---|---|---|---|---|
| CVE-2026-79844 | AOS-10 | 対象インターフェース(原文で特定なし)の認証回避 | 攻撃者が制御できない前提条件が満たされた場合 | 基盤 OS 上での任意のコマンド実行 |
| CVE-2026-79845 | AOS-10 | PAPI プロトコルの認証回避 | 原文に追加条件の記載なし | 管理者アクセスの取得、設定変更、機密データの閲覧・改変 |
| CVE-2026-79846 | AOS-8 | 対象インターフェース(原文で特定なし)のコマンドインジェクション | 攻撃者が制御できない前提条件が満たされた場合 | 基盤 OS 上での任意のコマンド実行 |
| CVE-2026-79847 | AOS-10 | 対象インターフェース(原文で特定なし)のバッファオーバーフロー | 細工したパケットを対象インターフェースへ送信 | 特権ユーザーとしての任意のコード実行 |
| CVE-2026-79848 | AOS-8 | 対象インターフェース(原文で特定なし)の SQL インジェクション | 原文に追加条件の記載なし | 基盤 OS 上での任意のコマンド実行 |
| CVE-2026-79849 | AOS-8 | CVE-2026-79848 と同一の説明 | 原文に追加条件の記載なし | 基盤 OS 上での任意のコマンド実行 |
| CVE-2026-79850 | AOS-8 | 対象インターフェース(原文で特定なし)の認証回避 | 原文に追加条件の記載なし | root 権限でのコマンド実行とシステム全体の侵害 |
| CVE-2026-79851 | AOS-10 | 対象インターフェース(原文で特定なし)のバッファオーバーフロー | 原文に追加条件の記載なし | 特権ユーザーとしての任意のコード実行とシステム全体の侵害 |
読み分けで重要なのは次の 3 点です。
- CVE-2026-79845 は、HPE の説明上は RCE ではなく管理者権限の取得と設定・データの改変です。8 件すべてを「未認証 RCE」とまとめるのは正確ではありません。
- CVE-2026-79844 と CVE-2026-79846 には、攻撃者が制御できない前提条件が付いています。HPE はその条件の内容を公開していません。
- CVE-2026-79848 と CVE-2026-79849 は、アドバイザリ上で 1 つの項目にまとめられ、説明・CVSS ともに同一です。2 件の技術的な違いは公開されていません。
また、8 件中 7 件は脆弱なインターフェースを「affected interface」とだけ記載しており、管理 GUI や PAPI が原因と特定されているのは CVE-2026-79845(PAPI)のみです。CVSS の Attack Vector が Network であることは、インターネットから実際に到達できることを意味しません。到達可能かどうかは、各環境の管理経路と Firewall の設定で決まります。
HPE は AOS-10 の PAPI 認証回避を CVE-2026-79845 として掲載しています。一方、CVE Program の公開レコードでは、同じ番号が別製品の SQL インジェクションに割り当てられています。本記事では HPE のアドバイザリ上の記載として扱いますが、CVE 識別子に不整合があるため、脆弱性管理ツールで照合する際は製品名とアドバイザリ ID(HPESBNW05162)も確認してください。CVE レコード側に記載されている公開 exploit は別製品に関するもので、Aruba の PAPI 脆弱性に対するものではありません。HPE による訂正・説明の有無は継続して確認が必要です。
残り 64 件の攻撃条件
残り 64 件を、CVSS ベクターの攻撃経路(AV)と必要な権限(PR)、HPE が説明する影響で分類すると次のようになります。区分はベクターに基づいており、説明文の「remote」の表記とベクターが一致しない CVE もあるため、個別の判断では原文を確認してください。
| 区分 | 件数 | 主な CVE と内容 |
|---|---|---|
| ネットワーク経由・認証不要で、コード実行や管理者権限取得に至るもの | 16 | CVE-2026-79852(Web 管理インターフェースの SQL インジェクション、AOS-8 / AOS-10)、CVE-2026-79855(AOS-8 SSH デーモンの認証回避)、CVE-2026-79860(AOS-8 PAPI UDP 8211 宛てのバッファオーバーフロー)、CVE-2026-79887(AOS-8 Web インターフェースの RCE、AC:H)など |
| ネットワーク経由・認証不要で、情報漏えい、DoS、限定的な改変に至るもの | 9 | CVE-2026-79858(AOS-8 PAPI の SQL インジェクション)、CVE-2026-79893 / 79895(AOS-10 の DoS)、CVE-2026-95718(AOS-8 PAPI の限定的な設定変更)など |
| 隣接ネットワーク・認証不要で、コード実行や管理者権限取得に至るもの | 17 | CVE-2026-79862 / 79863(AOS-8 / AOS-10 のバッファオーバーフロー)、CVE-2026-79873(AOS-10 PAPI の認証回避)、CVE-2026-79878(AOS-8 の PAPI UDP 8211 経由で CLI へのコマンドインジェクション)など |
| 隣接ネットワーク・認証不要で、情報漏えい、DoS、設定変更に至るもの | 7 | CVE-2026-79876(AOS-10 の Wi-Fi フレーム処理)、CVE-2026-79884(AOS-8 Web 管理インターフェース)、CVE-2026-95716(AOS-10 PAPI の設定変更)など |
| 認証済み(主に高権限)ユーザーによる攻撃 | 11 | CVE-2026-95705 / 95706 / 95708 / 95709(コマンドインジェクション)、CVE-2026-95704(Web 管理インターフェースの RCE、AOS-8 / AOS-10)、CVE-2026-95717(Web 管理インターフェースの Stored XSS、AOS-8 / AOS-10)、CVE-2026-95719(AOS-10 CLI のファイル削除による DoS)など |
| ローカルアクセスまたは物理アクセスが前提のもの | 4 | CVE-2026-79892、CVE-2026-95720、CVE-2026-95721(ローカル)、CVE-2026-95715(AOS-10 CLI、物理アクセス) |
攻撃条件は同じ AOS-8 内でも異なります。例えば、CVE-2026-79887 はネットワーク経由の未認証 RCE(攻撃難易度は高)、CVE-2026-79878 は隣接ネットワークからの PAPI を介したコマンドインジェクションです。一方、CVE-2026-95717 は AOS-8 と AOS-10 の両方に影響し、高権限の認証済みユーザーによる Stored XSS です。
また、認証不要で隣接ネットワークを前提とする CVE(AV:A / PR:N)が 24 件あるため、管理 VLAN の分離だけでなく、AP や Controller と同じネットワークに一般利用者やゲストの端末が届くかどうかも確認対象になります。ただし、ここでの「隣接ネットワーク」は同一 VLAN に限られるわけではありません。CVE-2026-79876 のように AOS-10 の Wi-Fi フレーム処理に関するものもあり、無線経由で成立しうる条件を含め、攻撃の前提は CVE ごとに異なります。
影響バージョンと修正版
影響範囲は、本アドバイザリで影響対象として示された 5 系列です。署名済みアドバイザリと CSAF の記載は次のとおりで、カナダ政府 Cyber Centre の注意喚起(AV26-1079)も同じ 5 系列の修正版を案内しています。
AOS-8 / AOS-10 の系列別対応表
| 系列 | 影響を受けるバージョン | 修正版 |
|---|---|---|
| AOS-10.8 | 10.8.1.1 以下 | 10.8.1.2 以降 |
| AOS-10.7 | 10.7.2.6 以下 | 10.7.2.7 以降 |
| AOS-10.4 | 10.4.1.13 以下 | 10.4.1.14 以降 |
| AOS-8.13 | 8.13.3.0 以下 | 8.13.3.1 以降 |
| AOS-8.10 | 8.10.0.23 以下 | 8.10.0.24 以降 |
修正版は HPE Networking Support Portal(https://networkingsupport.hpe.com/)から入手できます。
対象機器を判断するポイント
署名済みアドバイザリは製品カテゴリを列挙しているだけで、型番一覧はありません。また、CSAF の product_status も OS のバージョン範囲で影響と修正を示しており、機種単位の区別はしていません。そのため、型番が記載されているかではなく、その機器で稼働している AOS の系列とバージョンで判断することを推奨します。Virtual Mobility Conductor / Controller などの仮想アプライアンスも、稼働中の AOS バージョンで同様に判断してください。
機種ごとに選択できる修正版のビルドは、対象バージョンのリリースノートで対応機種を確認します。
EoM / EoS 系列の扱い
今回のアドバイザリでは、AOS-10 の 3 系列と AOS-8 の 2 系列について修正版が案内されています。一方、EoM / EoS に達した系列については、HPE が影響の推定・評価状況を分けて説明しています。
- EoM(End of Maintenance)
-
明示的に除外されていない限り影響を受けるものと推定され、今回のアドバイザリの対象外です。
- EoS(End of Support)
-
HPE は影響を評価しておらず、潜在的に影響を受けるものとして扱う必要があります。
いずれも HPE はサポート対象リリースへの更新を強く推奨しています。EoM / EoS の系列を運用している場合は、同じ系列内で待つのではなく、修正版のあるサポート対象系列への移行計画が必要です。
なお、同じ系列内でのセキュリティ更新と、AOS-8 から AOS-10 への移行は別の作業です。AOS-10 のリリースノートでは、Gateway を AOS-8 から AOS-10 へ上げる際に設定の消去(write erase all)を推奨しており、ライセンスや設定の多くが引き継がれません。今回の対応は、まず現行系列の修正版適用として計画し、AOS-10 への移行は HPE の移行ガイド(Migrating to AOS 10)に沿って別途設計することを推奨します。
管理インターフェースと PAPI の影響確認
HPE の回避策は、CLI と Web 管理インターフェースを専用の L2 セグメント / VLAN に限定するか、L3 以上の Firewall ポリシーで制御し、利用者の操作を記録することです。ここで注意したいのは、管理インターフェースを隔離することと、正常な機器間通信を遮断することは別の対策という点です。
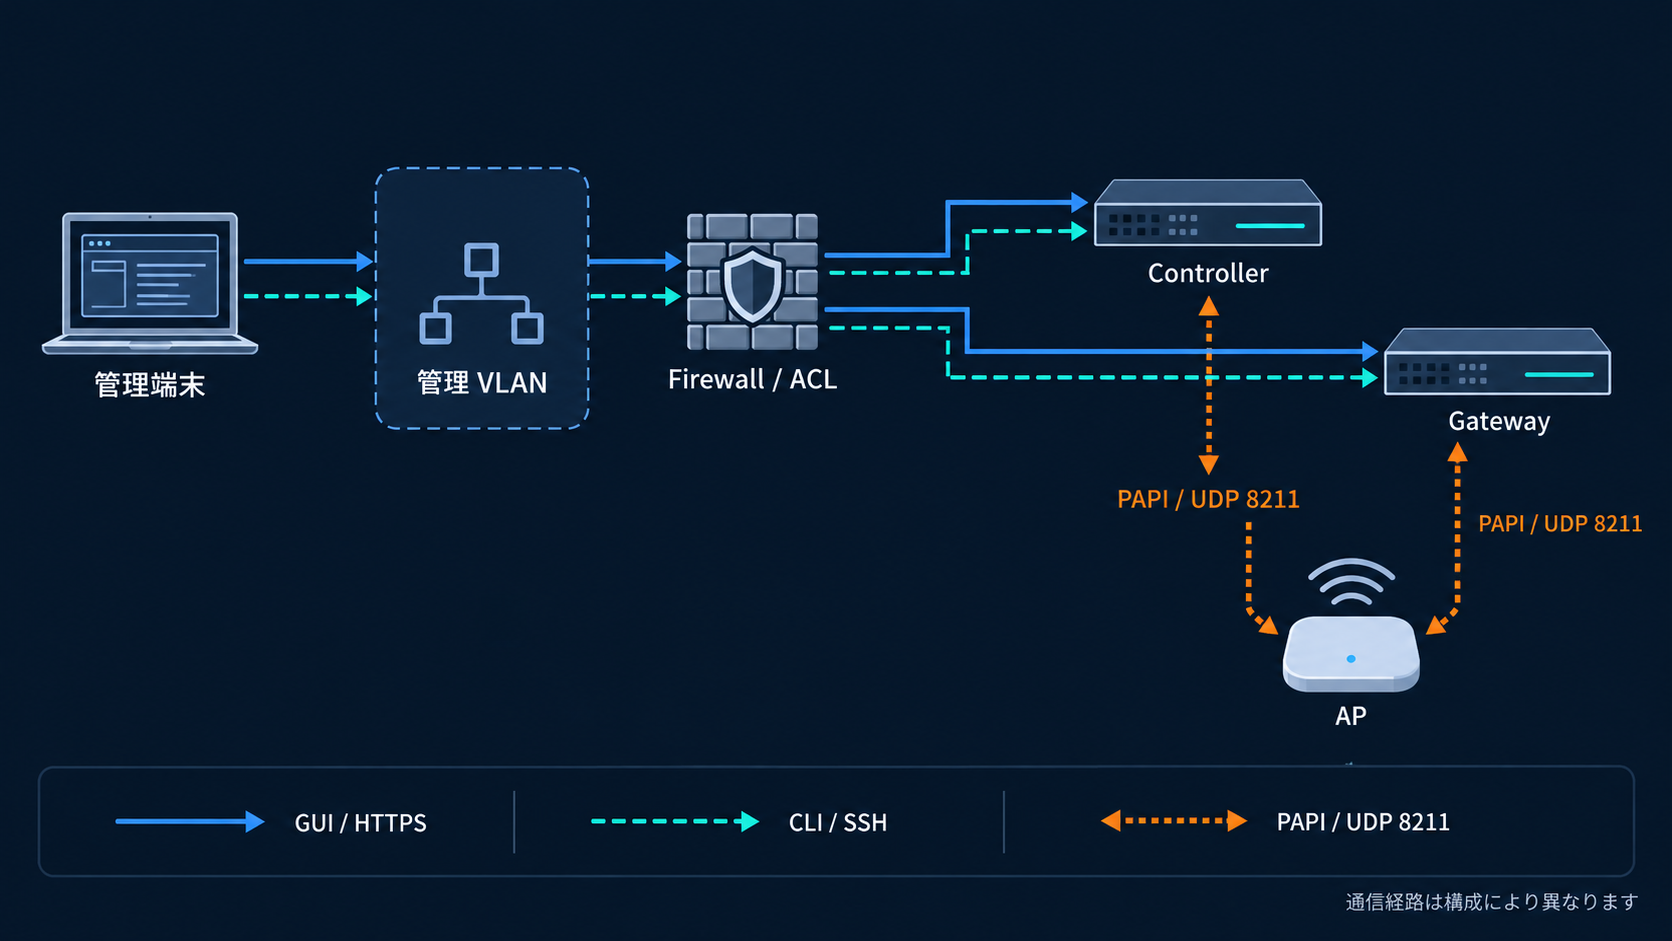
GUI / CLI / PAPI の違い
今回のアドバイザリで脆弱性の所在として名前が挙がる経路は、性質が異なります。
| 経路 | 主な通信元 | 確認する観点 |
|---|---|---|
| Web 管理インターフェース(HTTPS、Gateway では TCP 4343 など) | 管理者端末 | 管理用サブネット以外から到達できないか |
| CLI(SSH、TCP 22) | 管理者端末、管理システム | 管理用サブネット以外から到達できないか |
| PAPI(UDP 8211) | AP、Controller、Gateway など機器同士 | 正常な機器間通信を維持したまま、不要な送信元を除外できているか |
PAPI は、HPE がアドバイザリ内で「Aruba’s access point management protocol」と説明している AP 管理用のプロトコルで、UDP 8211 を使用します。72 件中 22 件が、説明文で PAPI を対象箇所として明記しています。
UDP 8211 を一律に遮断しない理由
PAPI は構成によって AP、Controller、Gateway、VPNC 間の制御通信に使われます。AOS-10 Hardening Guide は、Gateway のコントロールプレーンで PAPI を遮断せず、特定のホストやサブネットに制限する方針を示しています。
参考: HPE Aruba Networking「ArubaOS 10 Hardening Guide」(PAPI の項)
“should not be blocked but maybe restricted to specific host IP addresses or CIDRs”
(遮断すべきではないが、特定のホスト IP アドレスや CIDR に制限してよい)
https://arubanetworking.hpe.com/techdocs/AOS_10.x_Books/AOS10-Hardening-Guide.pdf
同ガイドの設定例では、Gateway の CIDR と、新規 AP のプロビジョニング用に AP の CIDR を許可したうえで、それ以外からの UDP 8211 を拒否しています。一方、同じガイドの AP のポート一覧では、UDP 8211 を AP 間の旧来の制御通信と位置付けています。このガイドは 2023 年 6 月の初版であり、機器の役割や AOS-8 / AOS-10 の別、バージョンによって PAPI の使われ方は異なります。UDP 8211 を一律に遮断すると、AP の接続や機器間連携が停止するおそれがあるため、ACL を変更する前に、対象バージョンのドキュメントと実際のフローで必要な通信元・通信先を確認してください。
管理 VLAN と ACL の確認ポイント
修正版の適用までは、次の観点で到達経路を棚卸しすることを推奨します。
- Web 管理インターフェースと SSH に到達できる送信元が、管理用サブネットに限られているか
- PAPI(UDP 8211)の通信元と通信先が、AP、Controller、Gateway、Conductor など必要な機器に限られているか
- AP や Controller の管理 VLAN と、無線クライアント VLAN・ゲスト VLAN が分離されているか
- 上流の Firewall や L3 スイッチの ACL で、インターネットやゲスト網から管理系ポートへの通信を許可していないか
- Central 管理の機器でも、ローカルの Web UI や SSH が有効なまま広い範囲から到達できる状態になっていないか
管理 VLAN の分離や VLAN 間ルーティングの設計の考え方は、『VLAN 設計の基礎|トランクと VLAN 間ルーティングの設計指針』で解説しています。
AOS-10 の Gateway では、自機宛ての通信を制御する「service ACL」(コントロールプレーンの Firewall ポリシー)で管理アクセスを制限できます。Hardening Guide では、Central の Security > Advanced > ACL Allowlist で許可する送信元を指定し、Gateway 上で次のコマンドで反映を確認する例が示されています。
show firewall-cpこのコマンドと設定画面は、AOS-10 Gateway を対象とした Hardening Guide の記載です。AOS-8 の Controller や Instant AP では設定箇所が異なるため、対象バージョンのユーザーガイドで確認してください。
修正版へのアップグレードと注意点
更新方法は、AOS-8 か AOS-10 か、Controller / Gateway / AP のどれか、Central 管理かどうかで異なります。一律の更新順序を前提にせず、対象バージョンと構成に対応する公式手順に従って進めてください。
Mobility Conductor、Controller、Gateway、AP、仮想アプライアンスを洗い出し、次の項目を一覧にします。
- 機器名、製品型番、設置場所、管理 IP アドレス
- 稼働中の AOS 系列とバージョン、サポート状況(サポート中 / EoM / EoS)
- 冗長構成・クラスター構成の有無と所属
- 管理方式(Central 管理、Conductor 管理、ローカル管理)
- 適用予定の修正版と更新状況(未着手 / 更新済み / 確認済み)
前章の確認ポイントに沿って、管理 GUI / CLI / PAPI に到達できる送信元を確認し、不要な経路があれば更新前に制限します。インターネットやゲスト網から到達できる機器は、更新の優先度を上げます。
- 機種ごとに対応する修正版のビルドを確認する
- 修正版のリリースノートで、既知の制限事項とアップグレード手順を確認する
- 設定のバックアップを取得し、復元手順を確認する
- クラスターや冗長構成が正常な状態であることを確認する
- AP の接続台数、SSID ごとのクライアント数など、更新前の稼働状態を記録する
- メンテナンス時間帯と切り戻しの判断条件を決める
AOS-10 のリリースノートでは、Gateway の空きメモリーとフラッシュ容量を確認し、フラッシュの内容をバックアップしてから外部へ退避する手順が示されています。確認とバックアップには次のコマンドを使用します。
show memory
show storage
backup flash
これらは AOS-10 の Gateway / Controller を対象とした記載です(Upgrading to AOS-10)。AOS-8 は、適用する修正版のリリースノートにあるアップグレード手順を確認してください。
AOS-10 は Central の Firmware 画面から、AP と Gateway をグループや機器単位で更新します。AOS-8 の Conductor / Controller 構成や Instant AP は、それぞれの管理方式に応じた手順で更新します。冗長構成では、HPE が示す更新順序とバージョン間の互換性要件を確認し、AP の切断や通信断を最小化できる方法を選択してください。
- すべての対象機器が修正版以上で稼働している
- 再起動後も、更新後のバージョンで起動している
- Controller / Gateway のクラスターメンバーが正常に構成されている
- AP が正常に参加し、更新前と同等の台数が稼働している
- SSID が提供され、無線クライアントの認証と通信が正常に行える
- 管理 VLAN や ACL の設定が維持されている
- 管理アクセスのログや設定変更履歴に不審な記録がない
対象 CVE は AP だけでなく、Conductor、Controller、Gateway にも及びます。AP の更新だけで、環境全体の脆弱性対策が完了したと判断しないでください。
修正版の適用は、過去に脆弱性が悪用された痕跡を取り除くものではありません。更新前の期間に、身に覚えのない管理者ログイン、アカウントの追加、設定変更が記録されている場合は、更新とは別にインシデントとして調査することを推奨します。
AOS-10 の Standard Upgrade と Live Upgrade
Central の Firmware 画面では、更新方式として Standard と Live を選択できます。既定は Standard です。
| 項目 | Standard | Live Upgrade |
|---|---|---|
| 動作 | 選択したグループの機器が Activate からイメージを取得し、同時に再起動する | AP は RF 的に隣接しないグループに分けて順に再起動し、Gateway はクラスター内で 1 台ずつ再起動する |
| サービスへの影響 | 通信断への配慮はない | 既存クライアントへの影響を抑える設計 |
| 主な条件 | メンテナンス時間帯での実施が推奨される | AP と、クラスターモードの Gateway が対象。グループ内の機器に Advanced ライセンスが必要 |
参考: HPE Aruba Networking「Upgrading to AOS-10」
“Live upgrade is only supported for APs and gateways in cluster mode.”
(Live Upgrade は AP と、クラスターモードの Gateway でのみサポートされる)
https://arubanetworking.hpe.com/techdocs/AOS_10.x_RN_WebHelp/Content/10.4/upgrade-aos10.htm
Live Upgrade の詳細な仕組みは HPE の解説(Live upgrade)で確認できます。グループ内に Foundation ライセンスの機器が含まれると Live Upgrade が開始されないため、事前にライセンスの割り当ても確認してください。
悪用状況と対応優先度
HPE は、アドバイザリ公開時点で対象脆弱性を狙った公開の議論や exploit コードを把握していないと説明しています。そのうえで、脆弱性の複雑さ、範囲、影響を理由に、速やかな修正版の適用を強く求めています。
参考: HPE Networking「HPESBNW05162」署名済みアドバイザリ
“HPE Networking is not aware of any public discussion or exploit code”
(HPE Networking は、公開の議論や exploit コードを把握していない)
https://csaf.arubanetworking.hpe.com/2026/hpe_networking_-_hpesbnw05162.txt
これは公開日(2026 年 10 月 22 日)時点の HPE の認識であり、悪用がないことを保証するものではありません。2026 年 10 月 28 日時点の CISA KEV カタログには、本アドバイザリの 72 件の CVE は登録されていません。ただし、修正内容の公開後は差分の解析が進む可能性があります。最新の状況は HPE のアドバイザリと CISA KEV を確認してください。
CVSS は攻撃条件を一律に評価したものであり、実際のリスクは各環境での到達性によって変わります。対応の優先度は、次の順で考えることを推奨します。
- 管理 GUI / CLI / PAPI がインターネットやゲスト網など信頼できないネットワークから到達できる機器
- Conductor、Controller、Gateway など、多数の AP や利用者通信を集約する機器
- 一般利用者の端末と同じセグメントに管理インターフェースがある機器(隣接ネットワーク前提の CVE が該当しうる)
- EoM / EoS 系列で稼働し、修正版を適用できない機器
- 管理経路が制限された環境のその他の機器
到達経路の制限はリスクを下げる手段ですが、修正版の適用に代わるものではありません。優先度が低い機器も、計画的に修正版へ更新してください。管理インターフェースの到達性を軸に更新を判断する考え方は、『CVE-2026-109618 PAN-OS|管理画面の影響と更新判断』でも取り上げています。
まとめ
HPESBNW05162 は AOS-8 / AOS-10 の 72 件をまとめて修正するアドバイザリで、対策は各系列の修正版への更新です。CVSS 10.0 の 8 件も攻撃条件は同一ではないため、稼働バージョンと管理経路の到達性から優先度を決め、PAPI の正常な通信を維持しながら計画的に更新することが重要です。
- Conductor、Controller、Gateway、AP の稼働バージョンを棚卸しする。
- AOS-10 は 10.8.1.2 / 10.7.2.7 / 10.4.1.14 以降へ更新する。
- AOS-8 は 8.13.3.1 / 8.10.0.24 以降へ更新する。
- EoM / EoS 系列はサポート対象系列への移行を計画する。
- 管理 GUI と SSH の到達元を管理用サブネットに限定する。
- UDP 8211 は遮断せず、必要な機器以外からの到達を制限する。
- 更新後はクラスター、AP、SSID、管理ログの状態を確認する。
以上、最後までお読みいただきありがとうございました。