はじめに
Fortinet は 2026 年 10 月 1 日、FortiMail の GUI に存在する脆弱性 FG-IR-26-175(CVE-2026-104286)を公開しました。認証されていない攻撃者が、細工した HTTP / HTTPS リクエストによって基盤システム上へ任意のファイルを書き込める可能性があり、Fortinet は実環境での悪用を報告しています。
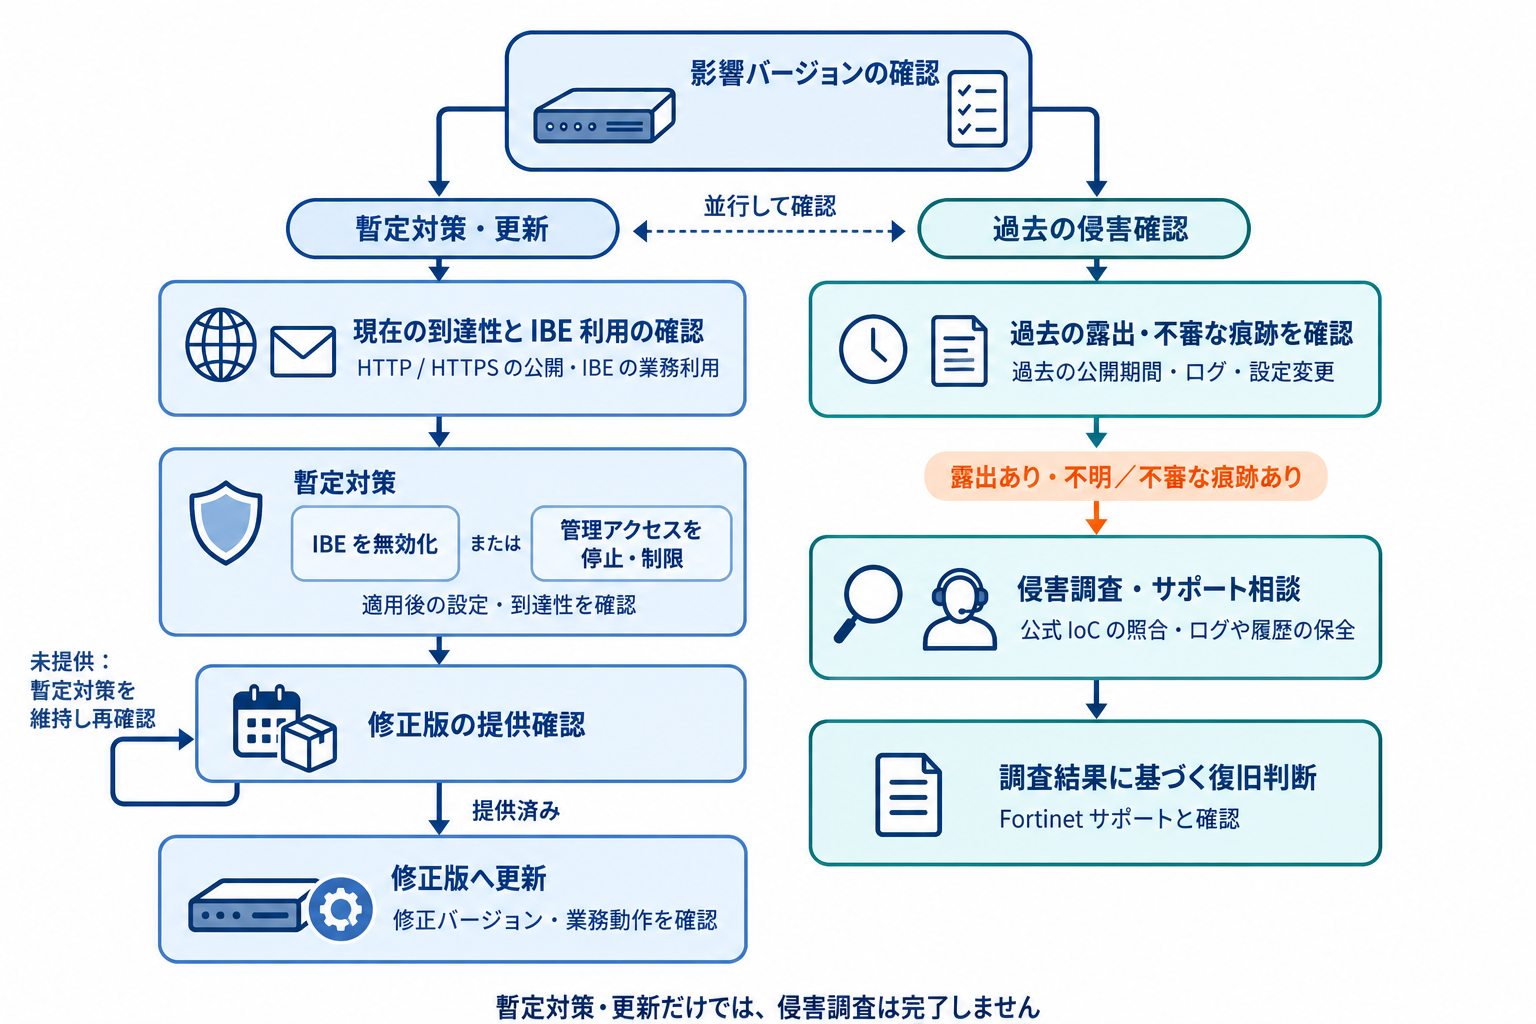
公開時点では、8.0 / 7.6 / 7.4 系の修正版は「提供予定(upcoming)」とされています。多くの環境では、修正版を待つ間に公式の暫定対策で露出を減らす必要があります。一方で、暫定対策や更新は今後の悪用を防ぐための作業であり、すでに侵害された機器を正常な状態へ戻すものではありません。
本記事は 2026 年 10 月 2 日時点で確認した公式情報に基づいています。修正版の提供状況や Advisory の内容は更新される可能性があるため、作業前に最新の Advisory を確認してください。
- CVE-2026-104286 の影響バージョンと、Advisory と CVE Record の記載差
- 稼働バージョン、IBE の利用状況、HTTP / HTTPS の到達経路の確認ポイント
- IBE の無効化と管理アクセス制限の手順、適用後の確認
- 公式 IoC を使った侵害確認と、疑わしい場合の初動
- 修正版公開後の更新と、対応完了を判断する基準
影響バージョンの FortiMail を運用している場合は、修正版を待たずに IBE の無効化、または管理インターフェースへのインターネットからのアクセス停止を実施してください。あわせて、過去に影響バージョンで HTTP / HTTPS が外部から到達可能だった機器は、公式 IoC による侵害確認を並行して進めます。暫定対策と更新は今後の悪用を防ぐ作業であり、過去の侵害の有無は別途確認する必要があります。
FortiMail の脆弱性 CVE-2026-104286 の概要
Advisory に記載された主な項目は次のとおりです。
| 項目 | 内容 |
|---|---|
| IR 番号 | FG-IR-26-175 |
| CVE | CVE-2026-104286 |
| 公開日 | 2026 年 10 月 1 日 |
| コンポーネント | GUI |
| 脆弱性の種類 | パストラバーサル(CWE-22)、NULL バイトの不適切な無害化(CWE-158) |
| 攻撃条件 | 認証不要。細工した HTTP / HTTPS リクエストを使用 |
| 影響 | 基盤システム上への任意のファイル書き込み(Impact 欄は Execute unauthorized code or commands) |
| 深刻度 | Critical(CVSSv3 9.8) |
| 悪用状況 | Known Exploited: Yes |
| 発見経緯 | Fortinet Product Security チームによる内部発見 |
| Virtual Patch | No |
参考: FortiGuard PSIRT Advisory FG-IR-26-175
“This has been reported to be exploited in the wild”
(実環境で悪用されたとの報告があります)
https://fortiguard.fortinet.com/psirt/FG-IR-26-175
Advisory は、悪用の時期や被害規模、攻撃者については記載していません。
CISA KEV への追加状況
CISA は 2026 年 10 月 1 日、CVE-2026-104286 を KEV(Known Exploited Vulnerabilities)カタログへ追加しました。米国連邦政府機関に対する対応期限は 2026 年 10 月 4 日です。KEV エントリーの必要な措置では、ベンダーの指示に沿った緩和策の適用に加えて、CISA のフォレンジックトリアージ要件にも言及しています。追加日、期限、必要な措置は、CISA が GitHub で公開している KEV データ(catalogVersion 2026.10.01 時点のコミット)で確認しました。
参考: CISA Known Exploited Vulnerabilities Catalog(CVE-2026-104286)
“Apply mitigations in accordance with vendor instructions”
(ベンダーの指示に従って緩和策を適用してください)
https://www.cisa.gov/known-exploited-vulnerabilities-catalog?field_cve=CVE-2026-104286
期限は米国連邦政府機関を対象としたものですが、悪用の確認と侵害確認の必要性を示す情報として、国内の組織でも優先度を判断する材料になります。
影響バージョンと自環境の確認事項
Advisory に記載された影響バージョンと更新先は次のとおりです。2026 年 10 月 2 日時点では、8.0.2 / 7.6.7 / 7.4.9 はいずれも提供予定とされており、Release Notes の公開も確認できていません。
| 系列 | 影響バージョン | Advisory の更新先 | 確認日時点の状況 |
|---|---|---|---|
| FortiMail 8.0 | 8.0.0〜8.0.1 | 8.0.2 以降 | 提供予定(upcoming) |
| FortiMail 7.6 | 7.6.0〜7.6.6 | 7.6.7 以降 | 提供予定(upcoming) |
| FortiMail 7.4 | 7.4.0〜7.4.8 | 7.4.9 以降 | 提供予定(upcoming) |
| FortiMail 7.2 | 7.2.0〜7.2.9 | 7.4 系以降へ移行 | 7.2 系の修正版は案内なし |
7.2 系の「7.4 系以降へ移行」は、7.4 系であればどのバージョンでもよいという意味ではありません。7.4.0〜7.4.8 も影響範囲に含まれるため、移行先は 7.4.9 以降など、当該脆弱性の修正を含むバージョンである必要があります。確認日時点では移行先の修正版も提供予定のため、7.2 系の環境でも暫定対策を先に実施します。
CVE Record の構造化データとの差異
Fortinet が CNA として登録した CVE Record は、説明文の影響範囲が Advisory と一致する一方、影響バージョンの構造化データ(affected)は Advisory の表と一致していません。比較には、cvelistV5 リポジトリで確認時点のコミットに固定した CVE-2026-104286 の JSON を使用しました。確認日時点の記載は次のとおりです。
| 系列 | Advisory の表 | CVE Record の構造化データ |
|---|---|---|
| 8.0 | 8.0.0〜8.0.1 | 8.0.0 のみ |
| 7.6 | 7.6.0〜7.6.6 | 7.6.0〜7.6.5 |
| 7.4 | 7.4.0〜7.4.8 | 7.4.0〜7.4.6 |
| 7.2 | 7.2.0〜7.2.9 | 7.2.0〜7.2.9 |
| 7.0 | 記載なし | 7.0.0〜7.0.9 |
CVE Record の solutions 欄にも、Advisory と異なるバージョン番号や FortiRecorder の記載があります。ツールで検証した結果ではありませんが、データの差から考えると、脆弱性スキャナーや資産管理ツールがこの構造化データを参照している場合、8.0.1、7.6.6、7.4.7〜7.4.8 を影響なしと判定する可能性があります。影響判定は Advisory の表を基準にし、ツールの判定結果だけで対象外としないことをおすすめします。
7.0 系は Advisory の表にありませんが、CVE Record には影響ありとして記載されています。表にない系列や提供形態は、記載がないことだけで影響なしと判断せず、Fortinet へ確認してください。PSIRT や Document Library など、Fortinet の一次情報の確認先は『Fortinet 公式情報の探し方|製品仕様から脆弱性情報までの調べ方』で整理しています。
担当者が確認する 4 つの事項
影響判定と対策の選択に必要な情報を、機器ごとに確認します。FortiMail の show は既定値のままの設定を表示しないため、現在値の確認には既定値も表示される get または show full-configuration を使います(CLI Reference: show & show full-configuration)。
- 稼働バージョンと提供形態
-
get system statusでファームウェアのバージョンを確認します。HA 構成ではすべてのユニットを確認し、アプライアンスと VM の区別も記録します。FortiMail Cloud を利用している場合は、Advisory に個別の記載がないため、Fortinet の案内を確認してください。 - IBE の設定と業務上の利用状況
-
get system encryption ibeでstatusを確認します。statusの既定値は disable のため、showでは表示されない場合があります(CLI Reference: system encryption ibe)。8.0.0 の Administration Guide では、GUI の Encryption > IBE > IBE Encryption で設定する手順が案内されています。有効な場合は、暗号化プロファイルを適用しているポリシーと、IBE を使っている部門や取引先を把握します。 - HTTP / HTTPS の公開状況と到達経路
-
show full-configuration system interfaceで、既定値を含めて各インターフェースのallowaccessに http や https が含まれているかを確認します(CLI Reference: system interface)。あわせて、上流のファイアウォールやロードバランサーの NAT・ポリシーで、インターネットから FortiMail の HTTP / HTTPS へ到達できる経路を洗い出します。 - 過去に外部から到達可能だった期間
-
影響バージョンで稼働していた期間と、HTTP / HTTPS が外部から到達可能だった期間の重なりを、ファイアウォールの設定変更履歴などから整理します。現在アクセスを制限していても、過去に到達可能だった期間があれば侵害確認の対象です。
修正版の提供前に行う暫定対策
Advisory は回避策として、IBE の無効化と、管理インターフェースへのインターネットからのアクセス停止(または信頼できるプライベートネットワークからのアクセスへの限定)の 2 つを示しています。どちらを選ぶかは、IBE の利用状況と、HTTP / HTTPS を外部へ公開している理由によって判断します。
IBE の役割と無効化前の確認
IBE(Identity-Based Encryption)は、受信者のメールアドレスなどの ID から暗号鍵を算出する公開鍵暗号の方式です。FortiMail はポリシーに一致したメールを暗号化して受信者へ通知を送り、受信者は通知のリンクから FortiMail 上で登録・ログインして内容を閲覧します。Administration Guide では、外部の IBE ユーザーは通知メールのリンクからのみ暗号化メールにアクセスできると説明されています。
CLI Reference では、status は IBE セキュアメールサービスの有効 / 無効を切り替える設定とされ、既定値は disable です。無効化中に既存の暗号化メールの閲覧や新規の暗号化送信がどのように扱われるかは、確認した公式資料には記載がありません。IBE を業務で使っている場合は、無効化の前に次の点を確認します。
- 暗号化メールを送信している部門と、受信している取引先の範囲
- 停止期間中に暗号化が必要なメールを送る場合の代替手段
- 利用者と取引先への周知の要否
IBE を無効化する手順
作業前に設定のバックアップを取得します。侵害の可能性がある機器では、このバックアップは調査用の記録にもなります。
既定値を含めて表示される get で、変更前の設定値を記録します(CLI Reference: system encryption ibe)
get system encryption ibeAdvisory に記載されたコマンドを実行します。
config system encryption ibe
set status disable
endget system encryption ibe を実行し、status が disable になっていることを確認します。HA 構成の場合は、各ユニットで設定が意図どおりになっていることも確認します。
SMTP による送受信と配送が継続していることをログで確認し、IBE を利用していた部門への影響を確認します。
管理インターフェースへのアクセスを制限する場合
FortiMail のインターフェース設定の allowaccess で https を許可すると、管理 GUI だけでなく Webmail や受信者ごとの隔離、REST API へのアクセスにも使われます。
参考: FortiMail 7.6.5 CLI Reference(system interface)
“Allow secure HTTP (HTTPS) access to the GUI, webmail, per-recipient quarantines, and REST API.”
(GUI、Webmail、受信者ごとの隔離、REST API への HTTPS アクセスを許可します)
https://docs.fortinet.com/document/fortimail/7.6.5/cli-reference/79683
そのため、インターネット側で HTTP / HTTPS を止めると、外部の利用者が Webmail や隔離へアクセスできなくなる可能性があります。IBE の受信者も FortiMail の Web 画面で暗号化メールを閲覧するため、影響を受ける可能性があります。メール配送に使う SMTP は管理アクセスとは別の通信であり、この制限は SMTP を含むすべてのメール通信を止めるものではありません。
show full-configuration system interface で各インターフェースの allowaccess を確認し、上流機器の NAT・ポリシーとあわせて、外部から HTTP / HTTPS へ到達できる経路を特定します。あわせて get system global で port-http と port-https を確認し、管理アクセスに使われている実際のポート番号を把握します。get は既定値も表示するため、ポートを変更していない場合も値を確認できます(CLI Reference: system global / show & show full-configuration)。
制限を適用した後も、内部の管理用ネットワークやコンソールから管理できることを確認してから作業を進めます。
インターネット側インターフェースの allowaccess から http と https を外すか、上流のファイアウォールで HTTP / HTTPS の送信元を信頼できるプライベートネットワークに限定します。allowaccess の変更は、運用中のバージョンの CLI Reference で構文を確認してから実施してください。
- インターネット側から管理 GUI の HTTP / HTTPS へ到達できないこと
- 信頼できるネットワークから管理できること
- SMTP による送受信と配送が継続していること
- Webmail、隔離、IBE を外部から使う利用者への影響が把握できていること
Advisory の Virtual Patch 欄は No で、この Advisory では FortiGuard の仮想パッチは案内されていません。上流の WAF や IPS などが露出の低減に役立つ場合はありますが、脆弱性そのものを修正するものではないため、暫定対策と修正版の適用は別途進めてください。
公式 IoC による侵害確認と疑わしい場合の対応
暫定対策と並行して、過去に影響バージョンで HTTP / HTTPS が外部から到達可能だった機器は、Advisory の IoC(侵害の痕跡)を使って確認します。IoC はファイル、通信先、ログの 3 種類が示されています。IoC が見つからないことは、侵害がないことの証明にはなりません。
ファイルとハッシュの IoC
Advisory は、追加されたファイル 4 件と変更されたファイル 3 件を、MD5 と SHA256 のハッシュとともに掲載しています。次の表は SHA256 を転記したもので、MD5 は Advisory で確認できます。
| 種別 | パス | SHA256 |
|---|---|---|
| 追加 | /data/lib/liblog.so | 8015f34dc84922b03688399d7f9fe7a00361789f7e420c7e2a2cdb23e75cef84 |
| 追加 | /data/bin/webconsole | 7a6cea9f5c9e2e9994d4e3c4da73f86cf5acd05ea5d312c066c9d1dafd69ee38 |
| 追加 | /data/bin/mailservice | 4000276a150a165d3c2537d1e19fb393c4de8333076a16655e28059cae82157b |
| 追加 | /data/etc/ld.so.preload | 8953ec7960b09f544a880b072ad4e6cfda7a8303f486251d3478dcfdfbac23b6 |
| 変更 | /bin/smit | 77324ac428bde86d351fc5fc06f6d64a6bfe737dfb2743df1d4c5ac2418a5b6a |
| 変更 | /data/etc/httpd.conf | 703e97c64e61e41dc3aaba580d82bb2aa7b6a11b54ee6fb467ed5d5a3bffdef5 |
| 変更 | /data/migadmin.tar.gz | d6fe51c22b91776f4c961ea58bcac5917f15d560a619d7ce726d3d51795609d3 |
「変更」に分類されたファイルは、正常なシステムにも存在するファイル名です。ファイル名が存在するだけで侵害と判断せず、ハッシュの一致や内容を含めて判断する必要があります。
Advisory は、これらのファイルを確認する手順を示していません。FortiMail の管理 CLI は一般的な Linux シェルとは異なるため、Linux のファイル操作やハッシュ取得のコマンドが使える前提で作業しないでください。標準の管理手段で確認できないファイルの存在やハッシュは、Fortinet サポートへの相談対象として扱います。
通信先と管理操作・設定変更の痕跡
通信先とログの IoC は、管理者が標準の手段で確認できる範囲が比較的広い項目です。Advisory のログ例は 1 件ずつでは判断材料が限られるため、発生時刻や送信元をあわせて確認します。
| 観点 | Advisory の IoC(抜粋) | 確認の考え方 |
|---|---|---|
| 通信先 | 79[.]141.169.187 45[.]129.0.192 | 上流のファイアウォールやプロキシーのログで、両方向の通信を確認します。IP アドレスの一致だけで攻撃者や原因を断定しません。 |
| アーカイブアカウントの追加 | Added 'archive234' to 'archive account'(外部宛ての remote 設定を含む) | show full-configuration archive account で、既定値を含めて作成した覚えのないアカウントや外部宛ての転送先がないか確認します。アカウント名は環境ごとに異なる可能性があります。 |
| 管理者の不審なログアウト | msg="User admin logged out from (null)." | 管理者のログイン・ログアウトの時刻と送信元を、実際の作業記録と照合します。 |
| root の cron 実行 | ui=cron msg="(root) CMD (/bin/sh -c 'O=/migadmin | /migadmin に関係する cron 実行のログがないか確認します。 |
| IBE 処理のエラー | Invalid Base64 Encoding at pos 0. Character=0x2a | IBE の復号処理で Base64 エラーが出ていないか確認し、ほかの痕跡の時刻と突き合わせます。 |
| 内部ユーザーのログイン失敗 | Internal user *@domain.tld の failed to log in | 通常の運用でも発生しうるログのため、単独では判断せず、ほかの痕跡と時間的に関連するかを見ます。 |
管理者アカウントも show full-configuration system admin で確認し、作成した覚えのないアカウントがないかを見ます。機器内のログは改変されている可能性もあるため、FortiAnalyzer や syslog サーバーへ転送しているログがあれば、あわせて確認することをおすすめします。
疑わしい痕跡がある場合の初動
痕跡が見つかった場合は、調査を待つ間も露出の低減を進めつつ、痕跡を独断で削除したり、再起動や初期化を行ったりしないことが重要です。
未実施であれば、管理アクセスの制限や IBE の無効化を行います。IoC の通信先や、見つかった不審な転送先への通信は、上流の機器で遮断を検討します。
FortiMail のイベントログ、外部へ転送したログ、上流機器のログ、現在の設定のバックアップを保存します。稼働バージョン、外部公開の期間、実施した変更と時刻も記録します。保全した設定には攻撃者の変更が含まれている可能性があるため、復旧時の基準としてそのまま使わないでください。
確認できた IoC と保全した情報をもとに、Fortinet サポートと社内の CSIRT などへ相談します。ファイルの確認方法や調査の進め方は、サポートの案内に従います。
確認日時点で、Advisory に侵害後の復旧手順は記載されていません。機器の再構築や、管理者パスワード、FortiMail に保存している外部連携の認証情報の変更などは、調査結果とサポートの判断に基づいて実施します。
修正版公開後の更新と完了確認
修正版が公開されたら、暫定対策を維持したまま更新を計画します。更新の手順は FortiMail の公式資料で確認し、FortiGate のアップグレードパスや HA 手順を流用しないでください。
更新前に確認すること
- Advisory の Solution 欄が更新され、修正版が提供済みとして案内されていること
- 更新先の Release Notes で、対応機種と VM の対応環境、アップグレード経路を確認していること
- 7.2 系から移行する場合は、7.4 系の修正版までの経路を Release Notes で確認していること
- HA 構成では、FortiMail の Administration Guide にある HA クラスターの更新手順を確認していること
- Release Notes の案内に沿って、更新前に設定のコピーを保存していること
侵害が疑われる機器では、更新によって調査に必要な情報が失われる可能性もあるため、保全とサポートへの相談を先に行うことをおすすめします。
対応完了を判断する基準
修正版の適用だけでは完了とせず、次の項目がすべて満たされた時点で対応完了と判断します。
| 確認項目 | 完了と判断できる状態 |
|---|---|
| 稼働バージョン | HA 構成を含むすべてのユニットが、修正を含むバージョンで稼働している |
| 管理アクセス | 意図した管理アクセスの制限が、更新後も維持されている |
| メール機能 | メールの送受信と配送、隔離や Webmail など必要な業務機能が正常に動作している |
| 侵害確認 | IoC による確認が終わっている。疑わしい場合は、更新とは別に調査と復旧判断が完了している |
IBE を無効化した環境で再開する場合は、修正版の適用と、侵害確認(疑わしい場合は調査と復旧判断)の完了を確認したうえで判断します。再開後は、IBE の動作に加えて、管理アクセスの制限が維持されていることも確認してください。
まとめ
CVE-2026-104286 は、認証不要で FortiMail に任意のファイルを書き込まれる可能性があり、実環境での悪用が報告されている脆弱性です。確認日時点では修正版が提供予定の段階のため、暫定対策で今後の悪用を防ぎつつ、過去の侵害の有無を別途確認することが対応の軸になります。
- 影響判定は CVE Record の構造化データではなく Advisory の表で確認
- 確認日時点で 8.0 / 7.6 / 7.4 系の修正版は提供予定の段階
- 7.2 系は 7.4.9 以降など修正を含むバージョンへの移行が前提
- 修正版の提供までは IBE の無効化か管理アクセスの制限を実施
- 管理アクセスの制限は Webmail や隔離への影響も事前に確認
- 過去に外部から到達可能だった機器は公式 IoC で侵害確認を並行実施
- IoC が見つからなくても侵害がないことの証明にはならない点に注意
以上、最後までお読みいただきありがとうございました。