はじめに
BeyondTrust は 2026 年 10 月 15 日、Remote Support の脆弱性 CVE-2026-102764 を Security Advisory BT26-05 として公開しました。認証不要でアプライアンス上のファイル操作につながる脆弱性で、CVSS v4.0 のスコアは 9.3(Critical)です。公開前の 8 月末にはゼロデイとして悪用されており、CISA も 10 月 16 日に Known Exploited Vulnerabilities(KEV)カタログへ追加しています。
Remote Support は社内端末や顧客端末へのリモート保守を仲介し、特権認証情報も保管するため、侵害されると影響はアプライアンス単体にとどまりません。セルフホスト版の管理者は「パッチが当たっているか」に加えて、「パッチ適用前に侵入されていないか」も判断する必要があります。
- CVE-2026-102764 の概要、実悪用と CISA KEV の状況
- SaaS、セルフホスト、PRA、HA / Atlas 構成ごとの影響と対応
- BT26-05-RS パッチの適用状況を公式資料に基づいて確認する手順
- パッチ適用とは別に実施する侵害確認のログと設定の確認項目
- 侵害が疑われる場合の証拠保全、隔離、再構築、認証情報更新の進め方
結論として、Remote Support のセルフホスト版で 26.2.3 以下を運用している場合は、BT26-05-RS パッチの適用を Installed Patches で確認し、未適用なら直ちに適用してください。そのうえで、脆弱な状態のままインターネットから到達可能だった期間がある環境は、パッチの有無とは別に侵害確認を実施する必要があります。SaaS 版はパッチ作業が不要ですが、Mandiant は認証情報と設定の見直しを SaaS 利用者にも推奨しています。
CVE-2026-102764 とは
CVE-2026-102764 は、Remote Support の内部メッセージング機能が受信メッセージの送信元を十分に検証していないことによる脆弱性です。BeyondTrust は顧客のパッチ適用を優先するため、技術的な詳細の公開を控えています。
脆弱性の概要
| 項目 | 内容 |
|---|---|
| CVE | CVE-2026-102764 |
| Advisory | BT26-05(2026 年 10 月 15 日公開) |
| 対象製品 | BeyondTrust Remote Support(RS) |
| 影響バージョン | 26.2.3 以下のすべてのバージョン |
| 修正 | BT26-05-RS パッチ(24.3.1〜26.2.3 向け) |
| CVSS v4.0 | 9.3(Critical)CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N |
| CWE | CWE-290(なりすましによる認証回避) |
参考: BeyondTrust Security Advisory BT26-05
“could allow a remote attacker to perform file operations on an affected appliance”
(リモートの攻撃者が、影響を受けるアプライアンス上でファイル操作を行える可能性があります)
https://www.beyondtrust.com/trust-center/security-advisories/bt26-05
脆弱性の直接的な影響と侵入後に起こり得ること
Advisory が示す直接的な影響は、認証なしでのアプライアンス上のファイル操作です。Google Threat Intelligence Group(GTIG)と Mandiant は、悪用の結果として任意のファイルのアップロードが可能になると説明しています。
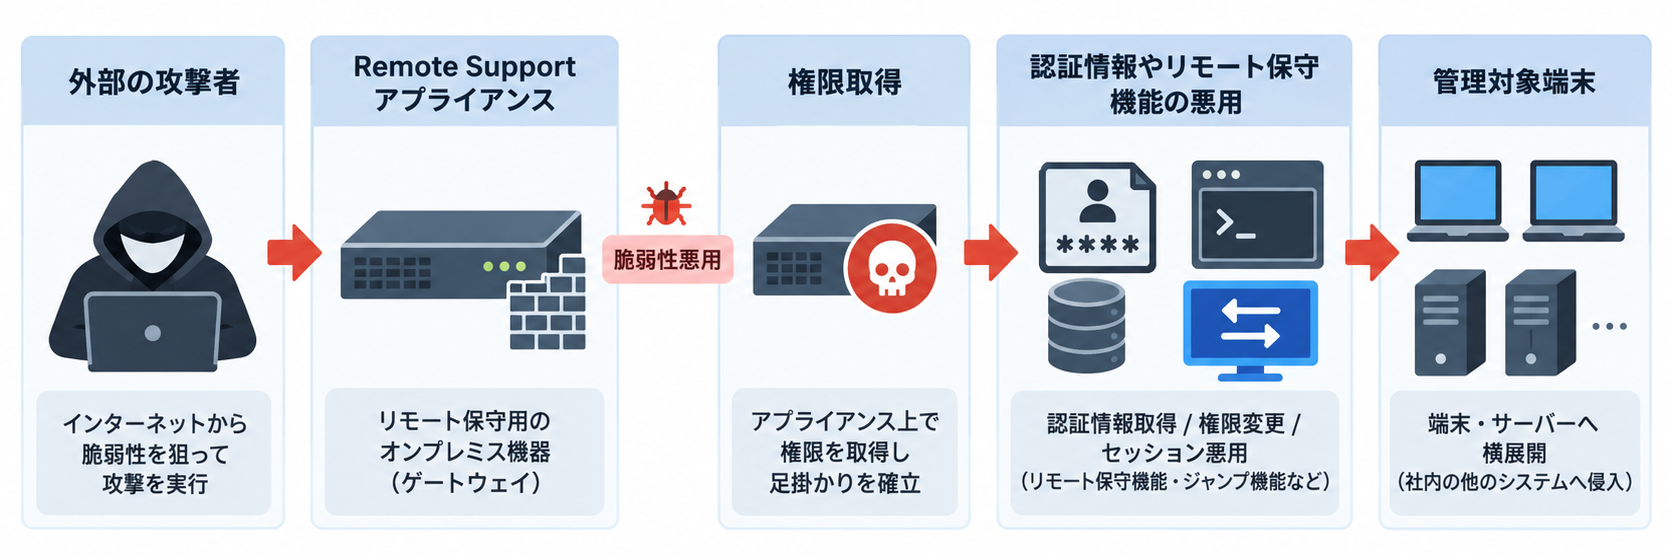
一方、Mandiant が報告した Webshell の設置、root 権限の取得、認証情報の窃取、管理対象端末への横展開は、脆弱性を足がかりに攻撃者が侵入後に実施した行為です。脆弱性そのものの仕様ではありませんが、Remote Support が特権認証情報と保守経路を集約している以上、アプライアンスへの侵入は、管理対象の社内端末やサーバーへの侵入経路にもなり得ます。具体的な活動内容は、後述の「侵害の兆候と確認すべきログ」で整理します。
実悪用と CISA KEV の状況
BeyondTrust と Mandiant の公表内容を時系列で整理すると、次のとおりです。日付は各出典の記載に従っています。
| 日付(2026 年) | 出来事 | 出典 |
|---|---|---|
| 8 月 29 日 | BeyondTrust がホストする Remote Support 1 インスタンスと、セルフホストのアプライアンス 1 台がゼロデイで悪用される | BeyondTrust ブログ |
| 9 月 28 日 | BeyondTrust の脅威ハンティングで SaaS 側の侵害を検知し、27 分で封じ込め | BeyondTrust ブログ |
| 9 月 30 日 | Mandiant がセルフホスト顧客の調査結果を共有 | BeyondTrust ブログ |
| 10 月 8 日 | BT26-05 パッチを公開し、SaaS の Remote Support と PRA に自動適用 | BeyondTrust ブログ |
| 10 月 9 日 | Remote Support SaaS の全顧客へのパッチ適用が完了 | BT26-05 |
| 10 月 15 日 | Advisory、CVE、BeyondTrust ブログ、Mandiant の報告を公開 | BT26-05、Mandiant |
| 10 月 16 日 | CISA が KEV カタログへ追加 | CISA KEV |
| 10 月 19 日 | KEV の対応期限 | CISA KEV |
攻撃者について、GTIG は中国との関連が疑われる諜報活動グループ ARMORY CASTLE(旧称 UNC5221)によるものと評価しています。BeyondTrust ブログの最終更新時点(10 月 16 日)で、同社が把握している被害は上記の 2 顧客で、8 月以降の攻撃者の活動は確認されていないとしています。
ただし、GTIG は ARMORY CASTLE が過去にゼロデイを限定的に悪用した後、脆弱性の公開を機に広範な悪用へ移行した例を挙げ、今回も同様の展開に備えるよう警告しています。現時点で確認されているのは標的型の悪用ですが、公開後に未適用のアプライアンスが広く狙われる可能性を前提に対応を急ぐ必要があります。
CISA KEV のエントリーでは、追加日が 2026 年 10 月 16 日、対応期限が 10 月 19 日です。エントリーの要求対応には、ベンダーの指示に従った緩和策の適用に加え、BOD 26-04 と CISA の「Forensics Triage Requirements」への準拠が記載されており、本エントリーはフォレンジックトリアージの対象(forensicTriage: Yes)とされています。BOD 26-04 が拘束するのは米国の連邦文民行政機関(FCEB)で、この期限も FCEB 向けのものです。日本の企業に法的義務を課すものではありませんが、実悪用が確認された脆弱性として、パッチ適用と侵害確認の優先度を判断する材料になります(CISA KEV: CVE-2026-102764)
影響を受けるバージョンと修正状況
影響の有無と必要な対応は、提供形態、製品、バージョン、構成によって異なります。Advisory の影響製品は Remote Support のみで、PRA は予防的なパッチの提供対象という位置付けです。
環境別の影響判定
| 環境 | CVE-2026-102764 の扱い | 推奨対応 |
|---|---|---|
| Remote Support SaaS | 影響製品。10 月 9 日時点でパッチ適用済み | パッチ作業は不要。Mandiant は認証情報と設定の見直しを SaaS にも推奨 |
| Remote Support セルフホスト 24.3.1〜26.2.3 | 影響あり。BT26-05-RS の適用対象 | Installed Patches で適用を確認し、未適用なら直ちに適用。あわせて侵害確認を実施 |
| Remote Support セルフホスト 24.3.1 未満 | 影響あり。パッチを直接適用できない | パッチ適用可能なバージョンへ更新後に適用。更新完了まで管理画面の到達範囲を制限 |
| PRA セルフホスト | Advisory の影響製品には含まれない。BeyondTrust の社内テストでは悪用方法を確認していない | 該当コードを共有するため予防的パッチが提供されており、速やかな適用が推奨されている |
| PRA SaaS | 10 月 8 日に自動適用済み | パッチ作業は不要 |
| HA(フェイルオーバー) / Atlas 構成 | 構成内の各アプライアンスが判定対象 | 自動更新の対象外。全台のパッチ状態を個別に確認 |
| インターネットから到達可能 | 攻撃の前提条件を満たす | 脆弱な状態で到達可能だった期間がある場合、Mandiant はレビュー完了まで侵害の可能性があるものとして扱うよう求めている |
| 到達範囲を制限済み | 脆弱性自体は残る | パッチを適用し、制限を導入した時期と範囲を確認 |
Advisory の影響範囲は「26.2.3 以下」で、修正は個別パッチとして提供されています。そのため、26.2.3 以下であっても BT26-05-RS が適用済みなら修正済み、より新しい表記のバージョンでも判断に迷う場合はパッチの有無を確認するか BeyondTrust Support へ照会してください。製品バージョンだけで修正の有無を判断しないことが重要です。
Remote Support と PRA の扱いの違い
BeyondTrust ブログは、Remote Support については本脆弱性の影響を確認済みとしています。PRA については、社内テストで悪用方法は見つかっていないものの、影響を受けるコードを共有していることから予防措置としてパッチを提供しています。PRA を「脆弱性が確認された製品」と扱う根拠はありませんが、セルフホスト版の PRA を運用している場合も、BeyondTrust の推奨どおりパッチを適用してください。
参考: BeyondTrust, ARMORY CASTLE and BT26-05: What Security Teams Need to Know
“PRA shares the affected code, so out of an abundance of caution”
(PRA は影響を受けるコードを共有しているため、万全を期して)
https://www.beyondtrust.com/blog/entry/bt26-05
なお、PRA 向けパッチの正式名称は、2026 年 10 月 18 日時点で確認できた公開情報には記載がありませんでした。PRA の /appliance の Updates 画面で提供状況を確認し、判断できない場合は Support へ問い合わせてください。
HA / Atlas 構成で更新漏れを防ぐポイント
複数アプライアンス構成では、自動更新を有効にしていてもパッチが適用されない点に注意が必要です。
参考: BeyondTrust Docs, Upgrade multiple appliances | RS On-prem
“Automatic updates do not apply to a failover configuration or an on-premises Atlas deployment.”
(自動更新は、フェイルオーバー構成やオンプレミスの Atlas 構成には適用されません)
https://docs.beyondtrust.com/rs/docs/on-prem-upgrade-multiple
- プライマリだけでなく、バックアップ機や Atlas のトラフィックノードも含め、全台の Installed Patches を個別に確認します。
- 作業前のバックアップ取得と切り戻し計画は、パッチの種類を問わず準備しておくことをおすすめします。
公式ドキュメントには、フェイルオーバー構成のソフトウェアアップグレード手順として、プライマリのバックアップ取得、/login の Management > Failover での Sync Now による同期、フェイルオーバー関係の解除、2 回のメンテナンスウィンドウに分けた更新が記載されています。また、ソフトウェア更新中はログイン中の担当者のセッションとコンソールの接続が一時的に切れるとしています。
ただし、これらはバージョンアップ全般の手順で、BT26-05-RS のような個別パッチの適用に同じ操作が必要か、適用時に停止が発生するかは、公開情報では確認できませんでした。HA / Atlas 構成でのパッチ適用手順と影響が判断できない場合は、作業前に BeyondTrust Support へ確認してください。
フェイルオーバーの同期では、プライマリのユーザー、設定、ログなどがバックアップ機へ上書きされます。侵害が疑われる場合は、同期や役割の切り替えによって証拠が上書きされる可能性があるため、作業前に Support へ相談することを推奨します(編集部の考察)
BT26-05 パッチ適用状況の確認と更新手順
セルフホスト版のパッチ適用状況は、製品バージョンと適用済みパッチの 2 点で確認します。以下は Remote Support 26.2 の公式ドキュメントに基づく手順で、実機での操作結果ではありません。旧バージョンでは画面構成が異なる可能性があります。
確認前に押さえる誤解しやすいポイント
- 自動更新が有効でも適用済みとは限らない
-
一般的な自動更新は既定で無効で、重要な更新の自動インストールとは別の設定です。再起動やサービス中断を伴う更新は、専用のチェックボックスを有効にしない限り自動更新から除外されます。更新サービスへ到達できない場合も、更新を受け取れない可能性があります。
- 「No updates available」は適用済みの証明ではない
-
このメッセージは、そのアプライアンス向けに利用可能な更新パッケージがない場合に表示されます。一度ダウンロードした更新は一覧に表示されなくなる仕様もあるため、適用の有無は Installed Patches で確認します。
- 製品バージョンとパッチ適用状況は別の確認事項
-
26.2.3 以下でも BT26-05-RS が適用されていれば修正済みです。逆に、バージョンだけを見て修正済みと判断することはできません。
バージョンとパッチの確認手順
サイト URL の /login にサインインし、左メニューの Status を開きます。Information ページの Product Version と Product Build で、Remote Support のバージョンを確認します。同じページの Installed patches 欄でも、パッチの適用有無を確認できます。
サイト URL の /appliance にサインインし、Status > Basics の Base software version を確認します。バージョンアップの前提条件の判断や、Support への問い合わせ時に使用します。
/appliance の上部メニューから Updates を開き、ページ上部の Installed Patches を選択します。一覧の Name、Version、Install Time から、BT26-05-RS に該当するパッチと適用日時を確認します。
Updates ページで Check for updates をクリックし、表示された更新の Install This Update で適用します。インターネットに接続できないアプライアンスでは、Appliance Download Key を生成して別の端末から BeyondTrust の更新サーバーで更新を取得し、Manual Installation から適用します。
パッチが一覧に表示されない、表示名から BT26-05-RS と判断できない、Installed Patches 画面が見当たらないといった場合は、BT26-05 を明記して BeyondTrust Support へ問い合わせます。Mandiant も、/appliance にパッチが表示されない場合は Support へケースを起票するよう案内しています。
参照した公式資料: Status | RS On-prem、Status(/appliance) | RS On-prem、Updates | RS On-prem、Installed patches | RS On-prem
24.3.1 未満の環境は更新経路を確認する
24.3.1 より古いバージョンでは、BT26-05-RS を適用する前にパッチ適用が可能なバージョンへの更新が必要です。公式ドキュメントでは、長期間更新していないアプライアンスは最新版へ 1 回で更新できない場合があり、中間パッケージや Base ソフトウェアの更新を順に適用する必要があるとしています。
- 適用順が不明な場合は、
/applianceの Status > Basics のスクリーンショットを添えて Support に確認します。 - 中間の BeyondTrust パッケージを適用した後は、クライアントが段階的な更新を取得できるよう、パッケージごとに少なくとも 24 時間待機することが推奨されています。Base ソフトウェアの更新には同じ待機時間は不要で、通常は BeyondTrust パッケージの直前に適用します。
- 更新に日数を要するため、完了までは後述の到達制限を併用し、攻撃を受けやすい状態を短くすることをおすすめします。
参照した公式資料: Enable automatic critical updates for Remote Support | RS On-prem
更新後の確認
- Installed Patches に BT26-05-RS に該当するエントリーと適用日時が表示されていること
- HA / Atlas 構成では、全台で同じ状態になっていること
- 担当者のコンソールが更新後のビルドで起動し(Help > About で確認)、リモート端末へのセッションを開始できること
侵害の兆候と確認すべきログ
パッチは今後の悪用を防ぐための作業で、過去に侵入されたかどうかは別途確認する必要があります。攻撃者はログを削除し、再起動後も残る永続化を設置していたため、パッチ適用済みであることは、侵害がないことの根拠になりません。
パッチ適用・侵害確認・侵害対応の違い
- パッチ適用
-
脆弱性を修正し、これ以降の悪用を防ぐ作業です。過去の侵入の痕跡や設置済みの永続化は取り除かれません。
- 侵害確認
-
脆弱な状態だった期間に、攻撃者がアプライアンスや管理対象端末へアクセスしたかを、外部に残るログや設定の変更履歴から確認する作業です。
- 侵害対応
-
確認された不正アクセス、永続化、認証情報の流出の影響を排除する作業です。証拠保全、隔離、再構築、認証情報の更新、下流システムの調査を含みます。
参考: Google Threat Intelligence Group / Mandiant, ARMORY CASTLE Exploits BeyondTrust
“Upgrading closes the vulnerability but does not remediate prior exposure.”
(更新によって脆弱性は解消されますが、それ以前に攻撃にさらされた影響は修復されません)
https://cloud.google.com/blog/topics/threat-intelligence/armory-castle-exploits-beyondtrust
Mandiant が確認した攻撃後の活動
Mandiant の報告に基づき、ARMORY CASTLE が脆弱性の悪用後に実施した活動を、管理者の確認観点に沿って整理します。
- Web ルートに PHP の Webshell(SAWFLY)を設置し、既存の Web サーバー経由で操作
- サイトのサービスアカウントから root 相当の権限へ昇格し、再起動や設定リセット後も残る永続化を設置
- アプライアンスの認証情報保管庫(Vault)からの認証情報の取得を試行
- 窃取した管理者アカウントで
/loginにログインし、Jump Item とチームの権限を No Access から Administrator へ変更 - リモートサポートセッションで社内端末へ接続し、ファイル転送機能でソフトウェア一覧などの文書を持ち出し
- WebSocket 上の SOCKS5 トンネラー(BARECLAW)を設置し、リバースプロキシの設定を改変して外部から到達可能に
- システム、Web サーバー、アプリケーションのログを繰り返し削除
Mandiant は、顧客がアプライアンスのホストのファイルシステムを監査できないことを、再構築を推奨する理由の 1 つに挙げています。ホスト上の痕跡の調査は Support やインシデント対応担当者に委ね、管理者自身は外部に残るログと /login の設定から確認を進めるのが現実的です。ファイルハッシュなどの IOC と YARA ルールは、Mandiant の報告に掲載されている最新版を参照してください。
確認すべきログと管理設定
Mandiant と BeyondTrust が示した検知観点を、ログの種類ごとに整理しました。確認対象期間は、脆弱な状態でインターネットから到達可能だった全期間です。
| ログの種類 | 確認する事象 | 異常と判断する際の注意点 |
|---|---|---|
| SIEM へ転送した syslog | user_changed による Jump Item ロールやチームロールの引き上げ、変更記録のない user_added、api_account、security_provider イベント | 変更チケットや担当者と照合する。アプライアンス上のログは削除・改ざんの可能性があるため、外部へ転送済みの記録を基準にする |
| syslog 転送の連続性 | 転送が途絶えた時間帯 | 1 つのセッションの範囲内で始まり終わる欠落を、Mandiant はログ改ざんの強い兆候としている |
/login の認証記録 | 住宅向け回線や商用 VPN のアドレスからの管理者ログイン、業務時間外の管理者ログイン | 攻撃者は商用 VPN や侵害された家庭用ルーターを経由していた。既知の管理者や作業に紐付かないものを抽出する |
/login のセッションレポート | ファイル転送イベント、権限を変更されたアカウントによるセッション | アクセスされた端末はすべて下流調査の対象とする |
/login の設定 | ユーザーとロール、グループポリシーとセッションポリシー、API アカウント、セキュリティプロバイダー、Jump Item と Jumpoint、Outbound Event や syslog の送信先 | 侵害前のベースラインと比較し、変更記録や所有者のない変更を洗い出す |
| リバースプロキシ / WAF | 既知の Remote Support のパス以外へのリクエスト、不明な .php へのアクセス、担当者や管理対象端末以外のアドレスからの WebSocket アップグレード | アプライアンス側から改変できない記録として有効。前段に設置していない環境では取得できない |
| 境界ファイアウォール | アプライアンスの公開アドレスへの通信と、アプライアンスからの外向き通信 | BeyondTrust の更新・ライセンス用の宛先や自組織の syslog、ディレクトリサーバー以外への通信を確認する |
syslog のイベント名とフィールドは、Syslog guide | RS で確認できます。
ログが欠落している場合の判断
BeyondTrust は、アプライアンス上にだけ残る証拠は消えている可能性があり、残っていても改ざんされている前提で扱うべきだとしています。syslog を外部へ転送していなかった、または保存期間が短く確認対象期間をカバーできない場合、「不審なログがない」ことは侵害がないことを意味しません。
外部の記録で確認できない期間が残る場合は、侵害状態が不明なものとして扱います。対応は次章で整理します。
今すぐ実施すべき対応
対応は、前章の侵害確認の結果によって次の 3 つの状態に分かれます。
- 侵害の兆候がなく、確認対象期間の記録がそろっている: パッチ適用を最優先します。
- 侵害の兆候がある: 変更を加える前に証拠保全を行い、初動の手順に沿って対応します。
- ログの欠落などで侵害状態が不明: Mandiant は状態不明のアプライアンスも再構築の対象としているため、2 と同じ初動の対象として扱います。
侵害の兆候がなく記録がそろっている未適用環境
Mandiant は、パッチを優先する段階的な対応を推奨しています。前述の手順で BT26-05-RS を直ちに適用します。侵害確認が適用前に終わっていない場合は、適用後も脆弱な状態でインターネットから到達可能だった全期間を対象に、前章の確認項目に沿って確認を完了させます。確認中に兆候や記録の欠落が見つかった場合は、次の初動へ移ります。
侵害が疑われる場合の初動
侵害の兆候がある場合と、侵害状態が不明な場合は、Mandiant の推奨に沿って次の順で進めます。アプライアンスの再起動や初期化は証拠の消失につながるため、BeyondTrust Support やインシデント対応担当者と連携して保全と封じ込めを進めてください。
仮想アプライアンスは、変更や再起動の前にメモリを含むスナップショットを取得し、ディスクをエクスポートします。B Series のハードウェアアプライアンスは、Support を通じてフォレンジック保全を依頼します。syslog、リバースプロキシや WAF、境界ファイアウォールのログも、対象期間全体を収集します。
BeyondTrust は、悪用の証拠がある場合に「BT26-05」を明記した Sev 1 のサポートリクエストを提出するよう案内しています。
アプライアンスの公開アドレスへの受信通信は、/appliance ではなく境界のファイアウォールで遮断し、調査用に設定を残します。外向き通信は BeyondTrust の更新・ライセンス用の宛先を除いて拒否し、拒否した通信を記録します。
/login から実行中のサポートセッションを終了し、新規セッション、Jump Client、Jumpoint、API アカウントを無効化します。監査証跡を残すため、削除ではなく無効化にとどめます。
侵害が確認された、または状況が不明なアプライアンスは、クリーンでパッチ適用済みのイメージから再構築します。設定の復元には侵害期間より前のバックアップを使うか、最新のバックアップを隔離環境で復元して設定を確認してから接続します。TLS 証明書を新規に発行し、Jump Client、Jumpoint、担当者用コンソールを再構築後のアプライアンスから再展開します。
Mandiant が示す依存関係の順に更新します。
/applianceの管理者認証情報/loginの管理者とローカルユーザー- API クライアントのシークレット
- セキュリティプロバイダーのバインドアカウントと SAML 署名鍵
- Vault や連携する Password Safe、PRA の認証情報(接続先システム側で更新)
- SMTP、syslog、ITSM コネクター、Outbound Event などの連携用認証情報
- 対象期間中にサポートセッション内で入力された認証情報
攻撃者がアプライアンスを制御している状態で更新すると、新しい認証情報も窃取されるため、必ずパッチ適用または再構築の後に実施します。
セッションレポートとファイル転送の記録から、アクセスされた端末と持ち出された可能性のあるデータを特定します。BeyondTrust は、仲介していた認証情報がマネージドセッション外や見慣れない場所から使われていないか、特権アカウントに新しい多要素認証の登録がないかの確認も推奨しています。
隔離やセッションの停止は、ヘルプデスクや保守業務に直接影響します。Mandiant も関係部署との事前調整を求めているため、実施前に業務部門と委託先へ連絡しておきましょう。
一時的な到達制限とその限界
パッチ適用までの間や、24.3.1 未満からの更新中は、到達範囲の制限で攻撃を受けやすい状態を縮小できます。Mandiant と BeyondTrust は次の対策を挙げています。
/loginと/applianceの管理インターフェースを、アプライアンス側で IP アドレスやネットワークセグメント単位に制限し、インターネットからは担当者用コンソール、顧客ポータル、Jump Client の通信だけを許可する- リクエストの URI をすべて記録できるリバースプロキシや WAF を前段に置く
- syslog とセッションイベントを TLS でほぼリアルタイムに SIEM へ転送し、数か月分の確認に耐える保存期間を確保する
/loginの利用者にフィッシング耐性のある多要素認証付きの SAML シングルサインオンを適用し、グループポリシーの Jump Item の既定ロールを No Access にする
ただし、Mandiant はこれらの補完策がパッチの代わりにはならないと明記しています。また、到達制限は導入した時点以降の攻撃を減らすもので、それ以前の侵害の有無は変わりません。公開されている顧客ポータルなど、業務上インターネットへ公開が必要な部分がどの程度攻撃に関係するかは、技術詳細が非公開のため判断できません(編集部の考察)
ネットワーク設定の詳細は、B Series Appliance on-premises security | RS On-prem を参照してください。
まとめ
CVE-2026-102764 は、ゼロデイとして実際に悪用された Remote Support の認証不要の脆弱性です。セルフホスト版の管理者は、BT26-05-RS の適用確認と、適用前の期間の侵害確認を別々の作業として進める必要があります。
- 影響は Remote Support 26.2.3 以下で、修正は BT26-05-RS パッチです。
- 適用状況はバージョンではなく Installed Patches で確認します。
- 24.3.1 未満は、対応バージョンへ更新してからパッチを適用します。
- HA / Atlas 構成は自動更新の対象外のため、全台を個別に確認します。
- PRA は悪用方法が未確認ですが、予防的パッチの適用が推奨されています。
- 侵害確認は外部へ転送したログと
/loginの設定変更を基準にします。 - 侵害の疑いがあれば、再起動せず保全を優先し Support へ連絡します。
以上、最後までお読みいただきありがとうございました。