はじめに
2026年11月18日、nginx.org は NGINX Open Source の 1.30.7(stable)と 1.31.9(mainline)を公開しました。修正された脆弱性は、1.30.7 が 9 件、1.31.9 が 10 件です(差分の CVE-2026-120993 は mainline の 1.31.4〜1.31.8 のみが対象)。このうち、発見者の Xint が「nginx2root」と名付けた CVE-2026-123007 と、同じ HTTP/2 実装の CVE-2026-123633 は、どちらも HTTP/2 が有効なリスナーを前提とする点が共通しています。
nginx は Web サーバーやリバースプロキシーのほか、Kubernetes の Ingress、コンテナイメージ、各種アプライアンスの内部コンポーネントとしても使われています。そのため、nginx -v の結果だけでは影響を判断できない場面が多く、ディストリビューションのバックポートや製品ごとの同梱バージョンも考慮する必要があります。
- CVE-2026-123007 と CVE-2026-123633 の概要と修正版
- 「nginx2root」という名称と root 取得の前提条件
- HTTP/2 が成立する条件と、設定と実際の提供がずれるケース
- nginx -T と ALPN 実測による影響確認の手順
- OS パッケージ・コンテナ・Ingress・組込製品の確認ポイント
- 更新・再起動と、HTTP/2 無効化の効果と限界
結論として、対策の基本は stable 1.30.7 以降 / mainline 1.31.9 以降、またはディストリビューションのバックポート済みパッケージへの更新と再起動です。影響判定では「バージョン」「設定上の http2」「ALPN で実際に h2 を返すか」の 3 点を確認します。HTTP/2 の無効化で緩和できるのは 2 件だけで、同時に修正された他の CVE は残るため、暫定策として扱う必要があります。
nginx2root(CVE-2026-123007 / CVE-2026-123633)の概要
nginx.org のセキュリティアドバイザリと、CNA である F5 が登録した CVE レコードの内容を整理すると、次のとおりです。NGINX Plus の影響範囲は CVE レコード、対応版は NGINX Plus のリリース情報によります。
| 項目 | CVE-2026-123007 | CVE-2026-123633 |
|---|---|---|
| 内容(nginx.org) | HTTP/2 フロー制御のメモリ破損 | HTTP/2 の use-after-free |
| nginx.org の深刻度 | major | medium |
| 影響を受ける NGINX Open Source | 1.9.5〜1.31.8(修正済みの stable 1.30.7 以降を除く) | 1.19.7〜1.31.8(修正済みの stable 1.30.7 以降を除く) |
| 修正版(NGINX Open Source) | stable 1.30.7 以降 / mainline 1.31.9 以降 | stable 1.30.7 以降 / mainline 1.31.9 以降 |
| NGINX Plus(CVE レコード) | 37.0.0〜37.0.8.1 未満、37.1.0〜37.3.0.1 未満、R33 以降 | 37.0.0〜37.0.7.1 未満、37.1.0〜37.2.0.1 未満、R33 以降 |
| 両 CVE に対応する NGINX Plus | PLS.37.0.8.1(LTS) / PLS.37.3.0.1(CR) | PLS.37.0.8.1(LTS) / PLS.37.3.0.1(CR) |
| CVSS(CNA: F5) | v3.1: 8.1 / v4.0: 9.2 | v3.1: 8.1 / v4.0: 9.2 |
| F5 アドバイザリ | K000163926 | K000163928 |
stable 系列では 1.30.0〜1.30.6 が対象で、1.30.7 以降は修正済みです。CVSS v3.1 のベクターは両 CVE とも AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H で、認証不要のネットワーク経由の攻撃である一方、攻撃条件の複雑さ(AC)は High と評価されています。
CVE レコードの説明では、どちらもワーカープロセスのクラッシュやメモリ破損が起こり得るとされ、ASLR が無効な環境や攻撃者が ASLR を回避できる場合にはコード実行の可能性があるとされています。また、F5 はコントロールプレーンへの影響はなく、データプレーンの問題としています(CVE-2026-123007 / CVE-2026-123633)。
「nginx2root」という名称と root 取得の前提
nginx2root は、発見者の一社である Xint が公表時に付けた名称です。Xint の解説によると、nginx の脆弱性で得られるのはリクエストを処理した nginx worker の権限でのコード実行です。ホストの root 取得には、別途見つかった Linux カーネルの SCTP の脆弱性を組み合わせており、公表時点でこのカーネル脆弱性の修正は提供されていないと説明しています。
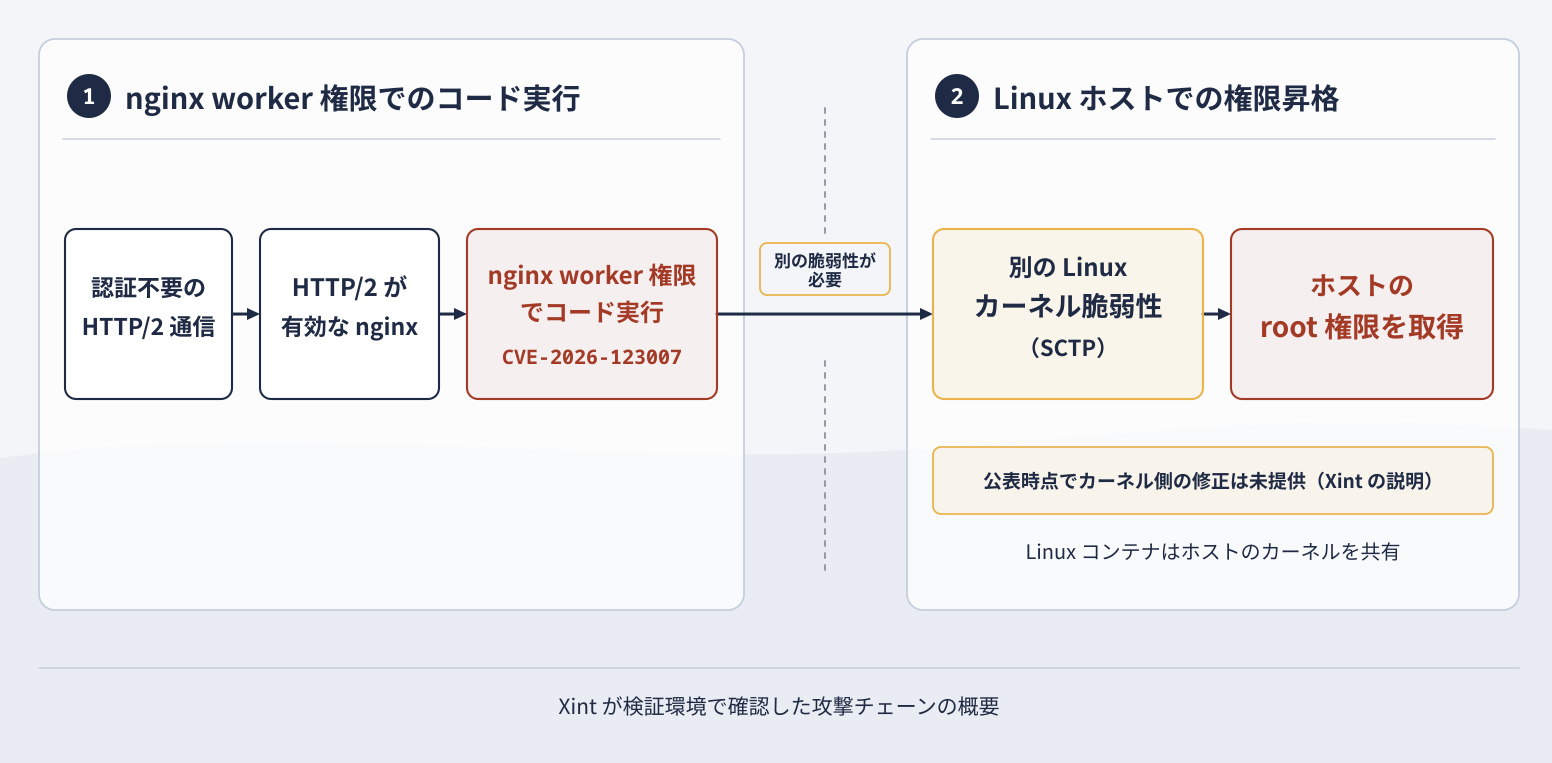
名称から「すべての構成で直ちに root を取られる」と読むのは正確ではありません。ただし、worker 権限のコード実行だけでも、外部公開の入口となる Web サーバーやリバースプロキシーが攻撃者の制御下に置かれることを意味するため、更新の優先度は下がりません。
Xint は、SCTP を使わないホストでの暫定策として、/etc/modprobe.d/ 配下のファイルに install sctp /bin/false を記述してモジュールの読み込みを防ぐ方法を示しています。読み込み済みのモジュールやカーネルに組み込まれた SCTP には効果がないとされているため、カーネル側の対応は各ディストリビューションの続報で確認してください。
悪用状況と PoC の扱い
CERT-EU のアドバイザリ 2026-022(2026年11月18日)は、研究者が CVE-2026-123007 の攻撃を実証したことを伝える一方、実環境での悪用は報告されていないとしています。CVE レコードに付与された CISA の SSVC 評価(2026年11月18日時点)も、両 CVE とも Exploitation が none、Automatable が no です。
Xint は再現に必要な最終段階を意図的に省いて公開しています。一部の報道は別の研究者による PoC コードの公開を伝えていますが、筆者は一次情報で確認できていません。偽の PoC が出回っているという報告もあるため、出所を確認できないコードを本番や業務ネットワークにつながる環境で実行しないでください。
実悪用の報告がないことは「攻撃されていない」ことの証明ではありません。インターネットに公開している HTTP/2 対応の nginx から順に、更新の計画を立てることをおすすめします。
HTTP/2 が成立する条件と影響判定の考え方
今回の修正対象は、CVE ごとに必要な構成が異なります。HTTP/2 に関係するのは 2 件で、残りは HTTP/3、DNS リゾルバー、メールプロキシーなど別の機能が条件です。
参考: CERT-EU Security Advisory 2026-022
“The only precondition is HTTP/2 enabled on a listening port.”
(唯一の前提条件は、待ち受けポートで HTTP/2 が有効になっていることです。)
https://www.cert.europa.eu/publications/security-advisories/2026-022/
| CVE | 主な条件(CERT-EU / Xint の説明) | HTTP/2 無効化での緩和 |
|---|---|---|
| CVE-2026-123007 | 待ち受けポートで HTTP/2 が有効 | 緩和できる |
| CVE-2026-123633 | HTTP/2 が有効で、リクエストを上流サーバーへ中継している | 緩和できる |
| CVE-2026-121810 | HTTP/3 が有効で、リクエストを上流サーバーへ中継している | 緩和できない |
| CVE-2026-123634 | resolver、リクエスト由来の値を使う proxy_pass、mirror_request_body off の mirror | 緩和できない |
| CVE-2026-113425 | メールプロキシーで proxy on と auth_http を使用 | 緩和できない |
CVE-2026-123633 について、F5 の CVE レコードはさらに worker の接続数に余裕がない状態を条件に挙げています。
参考: CVE-2026-123633(CNA: F5)
“if this process is running low on worker_connections”
(このプロセスの worker_connections に余裕がなくなっている場合)
https://www.cve.org/CVERecord?id=CVE-2026-123633
nginx.org の 2026年11月18日の告知では、このほか TLS 1.3 でのリクエストボディ読み込み時の無限ループ(CVE-2026-118899)、PROXY protocol v2 使用時の NULL ポインター参照(CVE-2026-120993、mainline の 1.31.4〜1.31.8 のみが対象)、alias と try_files の組み合わせでのバッファオーバーフロー(CVE-2026-125283)、stream モジュールの 2 件(CVE-2026-120967 / CVE-2026-123640)も修正されています(nginx.org / nginx security advisories)。HTTP/2 を使っていない環境でも、更新対象から外せるわけではありません。
設定で HTTP/2 が有効になるパターン
HTTP/2 は ngx_http_v2_module が提供し、このモジュールはソースからのビルドでは既定で組み込まれません(--with-http_v2_module が必要)。設定上は次の書き方で有効になります。
| 書き方 | 対象バージョン | 確認時の注意 |
|---|---|---|
http2 on; | 1.25.1 以降 | http / server コンテキストで指定。既定値は off |
listen 443 ssl http2; | 1.9.5 以降(1.25.1 以降は非推奨) | 古い設定やテンプレートに残りやすい |
| TLS を使わないリスナーでの HTTP/2(h2c) | 構成による | ブラウザは使わないが、gRPC や内部通信で有効にしている場合がある |
ディレクティブの仕様は ngx_http_v2_module の公式ドキュメントで確認できます。h2c について、公式情報は TLS の有無で条件を分けていません。研究者の解説では TLS の送信経路で問題が生じると説明されていますが、対象外とは明記されていないため、本記事では h2c も確認対象に含めています。
設定と実際の提供がずれるケース
設定ファイルの目視確認だけでは、次のようなケースで判定を誤る可能性があります。
includeで読み込まれるconf.dやsites-enabled配下に http2 の指定がある- 同じ IP アドレスとポートを複数の server で共有しており、ホスト名(SNI)ごとに設定が異なる
- 前段に CDN や L7 ロードバランサーがあり、外部から見た h2 が前段装置の応答になっている
- L4 ロードバランサーが TLS を終端せずに転送しており、nginx の HTTP/2 がそのまま外部に露出している
- コンテナや Ingress で、設定がイメージや ConfigMap から自動生成されている
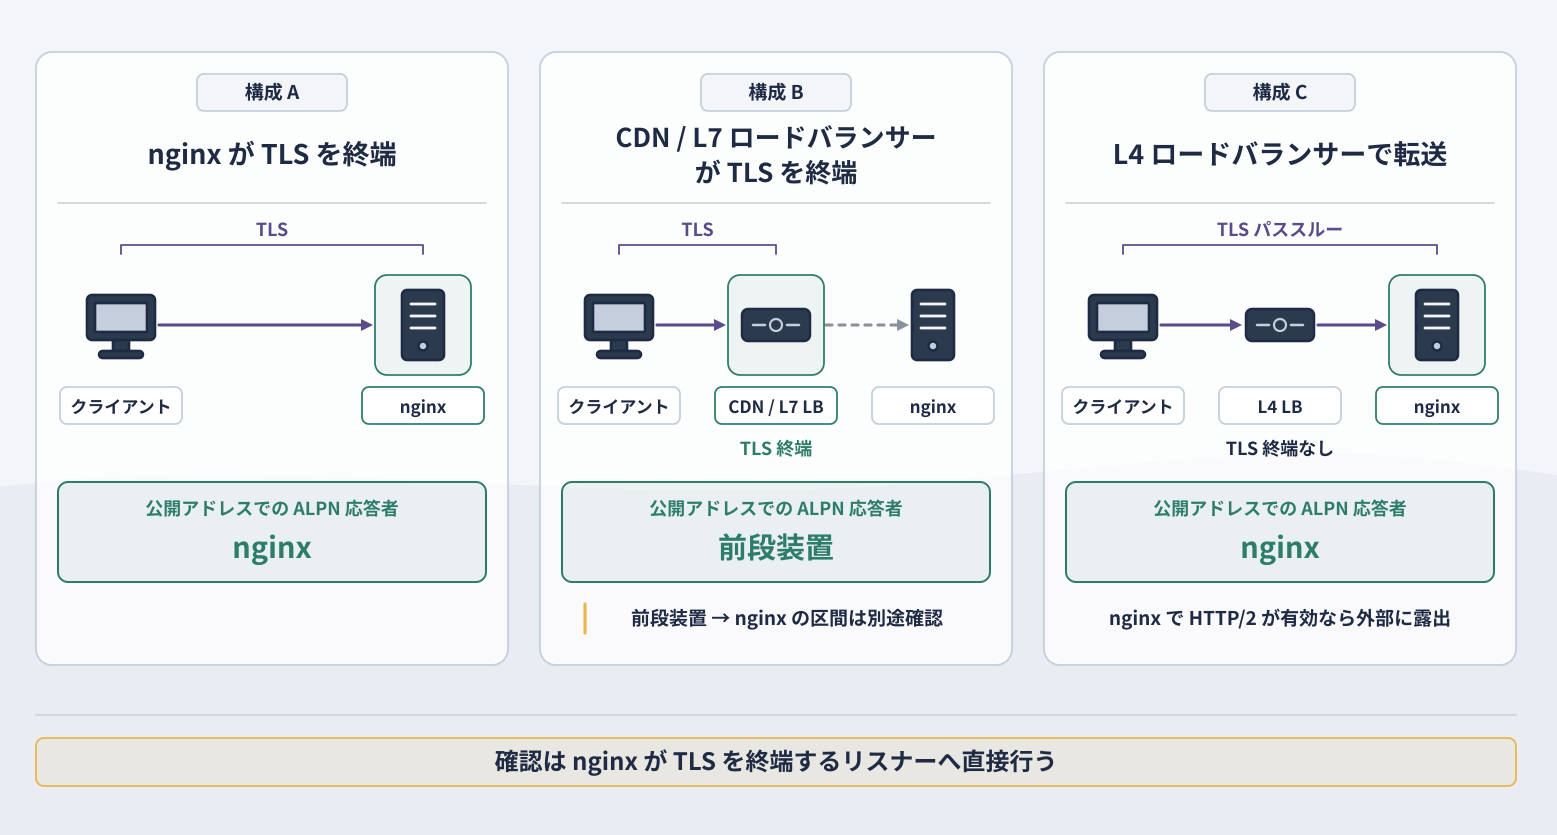
そのため、影響判定は「バージョン」「nginx -T による有効な設定」「nginx に直接つないだ ALPN の実測」を組み合わせて行います。前段装置が HTTP/2 を終端している場合でも、nginx との間で HTTP/2 を使っていないかは別途確認が必要です。
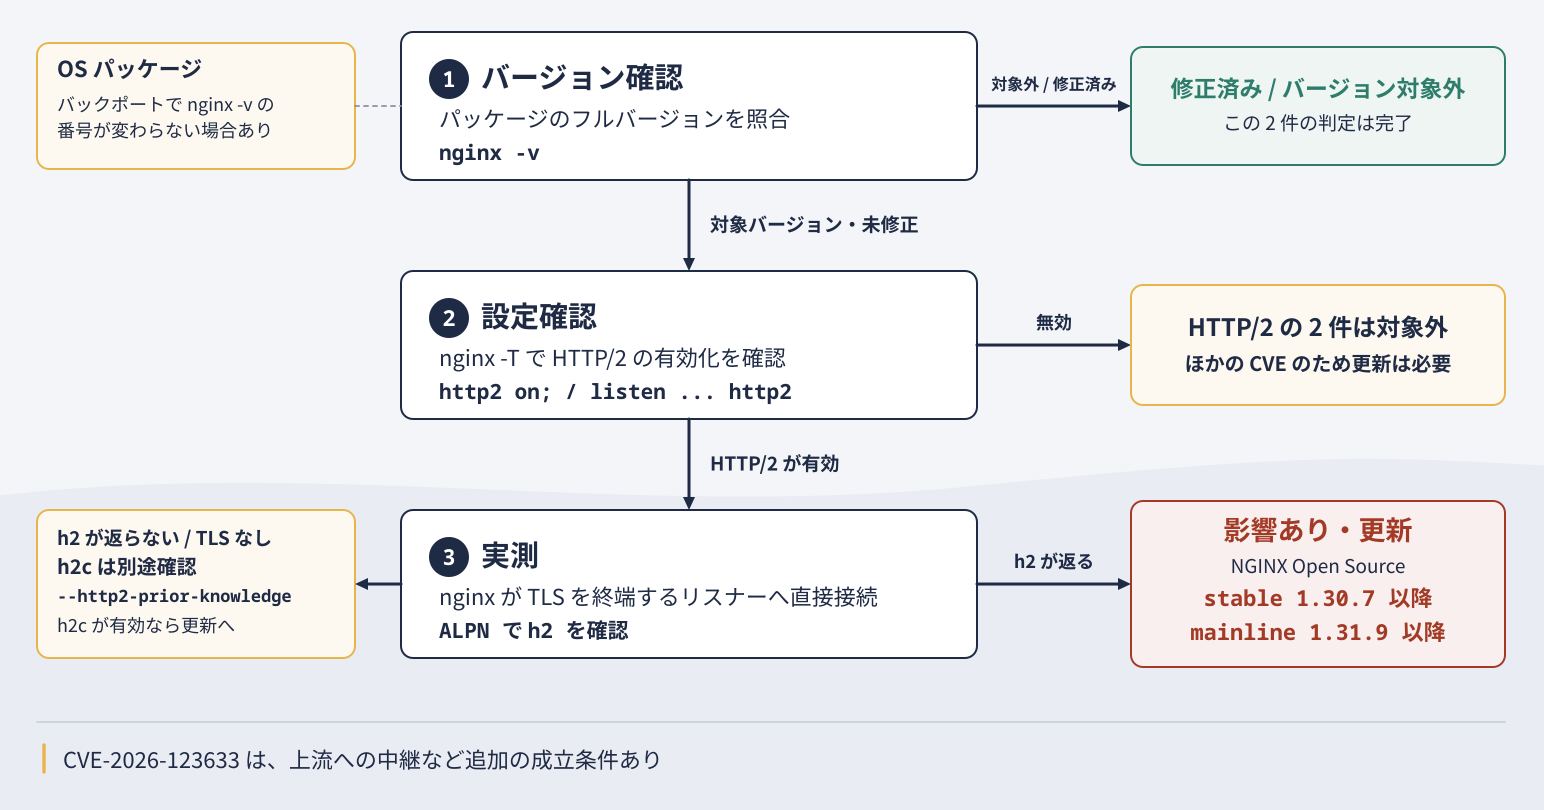
自環境の影響を確認する手順
Linux 上で nginx を直接運用しているサーバーを例に、確認の流れを示します。コマンドは環境に合わせてホスト名や IP アドレスを置き換えてください。
nginx -v
nginx -V 2>&1 | tr ' ' '\n' | grep -E 'http_v2|http_v3'
CVE-2026-123007 は 1.9.5 以降、CVE-2026-123633 は 1.19.7 以降の 1.31.8 までが対象で、修正済みの stable 1.30.7 以降は除きます。この範囲で --with-http_v2_module が含まれていれば、次の手順に進みます。ディストリビューションのパッケージは修正をバックポートしても番号が変わらない場合があるため、ここでは判定を確定させず手順 4 で確認します。
sudo nginx -T 2>/dev/null | grep -nE 'configuration file|^\s*listen|^\s*http2'nginx -T は include 先を含めて読み込まれた設定全体を出力します。http2 on; または listen の http2 パラメーターがあれば、その server では HTTP/2 が有効です。CVE-2026-123633 の条件に関係する上流への中継設定は、次のコマンドで確認できます。
sudo nginx -T 2>/dev/null | grep -nE '^\s*(proxy_pass|grpc_pass)'ALPN は TLS を終端する機器が応答するため、実際に nginx が TLS を終端しているリスナーへ直接接続し、確認したいホスト名を SNI として指定します。前段の CDN やロードバランサーが TLS を終端している場合、公開アドレスへの確認結果は前段装置のものです。HTTP/2 と HTTP/1.1 の両方を提示し、選ばれたプロトコルを確認します。
openssl s_client -connect 192.0.2.10:443 -servername www.example.com -alpn h2,http/1.1 </dev/null 2>/dev/null | grep '^ALPN'ALPN protocol: h2 と表示されれば、そのホスト名で HTTP/2 が提供されています。curl では次のように確認でき、2 と表示されれば HTTP/2 で通信しています。
curl -sk -o /dev/null -w '%{http_version}\n' --http2 --resolve www.example.com:443:192.0.2.10 https://www.example.com/-k は証明書検証を省略するため、確認用途に限定してください。平文 HTTP/2(h2c)は ALPN を使わないため、h2c を使う経路は別途、--http2-prior-knowledge で確認します。
curl -s -o /dev/null -w '%{http_version}\n' --http2-prior-knowledge http://192.0.2.10:8080/dpkg -l 'nginx*' | grep '^ii'rpm -qa 'nginx*'パッケージのフルバージョン(リリース番号を含む)を、各ディストリビューションのセキュリティアドバイザリやセキュリティトラッカーに記載された修正版と比較します。nginx.org の公式リポジトリから導入している場合は、stable 1.30.7 以降 / mainline 1.31.9 以降かどうかで判断できます。
docker ps --format '{{.Names}}\t{{.Image}}'
docker exec <コンテナ名> nginx -v
kubectl get pods --all-namespaces --selector app.kubernetes.io/name=ingress-nginx
kubectl exec -n <namespace> <pod名> -- nginx -v1 行目の kubectl コマンドは、Kubernetes 公式ブログが community 版 ingress-nginx の利用有無の確認方法として示しているものです。イメージによっては nginx のパスが異なるため、コマンドが見つからない場合はイメージのタグとベンダーのリリースノートで同梱バージョンを確認します。
手順で使用したコマンドは、ngx_http_v2_module、OpenSSL s_client、curl の –write-out 変数、Kubernetes 公式ブログの記載をもとにしています。nginx の確認項目(-v / -V / -T と ALPN 実測)は、Xint の解説が示す確認方法とも一致します。
Ingress・コンテナ・組込製品の確認ポイント
nginx を同梱する製品やイメージは、利用者側で nginx だけを差し替えられないことが多く、ベンダーが修正版を提供しているかどうかを個別に確認する必要があります。
| 対象 | 確認先 | 注意点 |
|---|---|---|
| OS パッケージ(Ubuntu / Debian / RHEL 系など) | 各ディストリビューションのアドバイザリ | nginx -v の番号だけでは修正有無を判断できない |
| nginx.org の公式パッケージ / 公式コンテナイメージ | nginx.org / イメージのタグ | stable 1.30.7 以降 / mainline 1.31.9 以降のタグへ更新する |
| 自社ビルドのコンテナイメージ | ベースイメージの更新状況 | 古いダイジェストを固定したままでは修正が入らないため、再ビルドと再デプロイが必要 |
| community 版 ingress-nginx | Kubernetes 公式の告知 | 2026年3月で保守終了。修正版の提供は見込めない |
| F5 NGINX Ingress Controller などの F5 製品 | F5 のアドバイザリと公式変更履歴 | NGINX Ingress Controller は 5.8.0 で修正版を同梱 |
| アプライアンス・組込製品 | 各製品ベンダーのアドバイザリ | HTTP/2 の有効化可否も製品ごとに異なる |
保守終了した community 版 ingress-nginx
Kubernetes 公式ブログは、community 版 ingress-nginx のベストエフォートの保守が 2026年3月までで、その後はリリースやバグ修正、脆弱性の修正を行わないと告知しています。既存のデプロイはそのまま動作し続けるため、気付かないまま運用が続いている可能性があります。
ingress-nginx の ConfigMap ドキュメントでは、use-http2 は TLS 接続での HTTP/2 の有効・無効を切り替える項目で、既定値は "true" です。移行までの暫定策として HTTP/2 を無効化する場合の例を示します。ConfigMap の名前と namespace は導入方法によって異なります。
kubectl -n ingress-nginx patch configmap ingress-nginx-controller --type merge -p '{"data":{"use-http2":"false"}}'適用後は、コントローラーが生成した設定と接続経路の両方を確認します。生成された設定は、コントローラーの Pod で確認できます。
kubectl exec -n <namespace> <pod名> -- nginx -T 2>/dev/null | grep -nE '^\s*(listen|http2)'接続経路は、Service(LoadBalancer など)の前段で TLS を終端しているかどうかで確認方法が変わります。コントローラーが TLS を終端している構成では、公開アドレスへの ALPN 確認で h2 が選ばれないことを確かめます。クラウドのロードバランサーなど前段で TLS を終端している構成では、公開アドレスの結果は前段装置の応答になるため、前段からコントローラーへの通信が HTTP/2 になっていないか、ロードバランサーの設定と Service のアノテーションもあわせて確認します。
HTTP/2 の無効化は CVE-2026-123007 と CVE-2026-123633 以外には効果がないため、保守が続いているコントローラーや Gateway API の実装への移行計画とあわせて進めてください。
F5 NGINX Ingress Controller などの F5 製品
F5 の製品に同梱される NGINX / NGINX Plus のバージョンは、製品とリリースごとに異なります。NGINX Ingress Controller の公式変更履歴では、2026年11月18日の 5.8.0 が NGINX 1.31.9 / NGINX Plus R37.3.0.1 を同梱しており、いずれも両 CVE の修正版です。
LTS 系列の 2026-lts-r11 は、執筆時点で公式変更履歴から同梱版を確認できませんでした。LTS 系列を使っている場合は、変更履歴で同梱される NGINX Plus が PLS.37.0.8.1 以降であるかを確認してください。その他の F5 製品は、K000163926 と K000163928 の対象製品欄と、各製品のリリースノートで確認します。
更新・再起動と HTTP/2 無効化の注意点
対応版またはバックポート済みパッケージへ更新する
NGINX Open Source は 1.30.7(stable)または 1.31.9(mainline)、ディストリビューションのパッケージは各アドバイザリの修正版へ更新します。NGINX Plus は PLS.37.0.8.1(LTS)または PLS.37.3.0.1(CR)へ更新します。CVE レコードでは R33 以降の R 系列に修正版の記載がないため、R 系列を使っている場合は PLS.37 系列への移行を F5 のアドバイザリで確認してください。同時に公開された他の CVE の修正版も F5 のアドバイザリで確認します。
sudo nginx -t && sudo systemctl restart nginxパッケージによっては更新時に自動で再起動される場合もありますが、確実に新しいバイナリへ切り替えるため、プロセスの起動時刻で確認します。マスタープロセスの起動時刻が更新作業より後であれば、新しいバイナリで動作しています。
ps -o pid,lstart,cmd -C nginxnginx -v またはパッケージのバージョンが修正版になっていることを確認します。更新後は HTTP/2 を有効にしたままで問題ないため、ALPN で h2 が選ばれ、サービスが正常に応答することもあわせて確認します。
すぐに更新できない場合の HTTP/2 無効化
CERT-EU は、すぐに更新できない場合の緩和策として、公開しているリスナーで HTTP/2 を無効化する方法を示しています。http2 ディレクティブは 1.25.1 で追加されたものなので、設定方法はバージョンによって異なります。
1.25.1 未満: http2 ディレクティブがないため、listen の http2 パラメーターを削除します。
server {
    listen 443 ssl;    # listen 443 ssl http2; から http2 を削除
    ...
}
1.25.1 以降: listen に http2 パラメーターが残っていれば削除したうえで、http2 off; を設定します。
server {
    listen 443 ssl;
    http2 off;
    ...
}
http コンテキストに http2 on; がある場合や、同じアドレスとポートを使う別の server に listen ... http2 が残っている場合は、それらも見直します。設定後は sudo nginx -t で検証して反映し、nginx 側で次の 2 点を確認します。
sudo nginx -Tの出力に、無効化したい server のhttp2 on;やlisten ... http2が残っていない- nginx が TLS を終端するリスナーへの ALPN 確認(手順 3)で
ALPN protocol: http/1.1が選ばれる
h2c を使う経路がある場合は、--http2-prior-knowledge での確認も別途行います。
HTTP/2 の無効化は CVE-2026-123007 と CVE-2026-123633 の緩和策であり、HTTP/3 を含む他の CVE の対策にはなりません。
また、gRPC を中継している server(grpc_pass)はクライアントとの HTTP/2 が前提のため、無効化すると通信できなくなります。適用前に、HTTP/2 を前提とするクライアントや API がないかを確認し、修正版の適用後は HTTP/2 の設定を元に戻してください。
侵害の兆候を確認する
CERT-EU は、error.log に記録される worker のクラッシュ(worker process … exited on signal)を攻撃の試行を示唆する痕跡として挙げています。ただし、侵害の確実な証拠にはならないため、プロセス生成のログもあわせて確認するよう勧めています。
sudo grep -E 'exited on signal' /var/log/nginx/error.logXint は、攻撃に使われる HTTP/2 の WINDOW_UPDATE や RST_STREAM フレームはアクセスログに記録されない可能性があると説明しています。より確度の高い兆候として、nginx worker のユーザーによるシェルなどの実行(auditd での execve の記録)を挙げていますが、監査ルールは設定した時点以降のイベントしか記録しない点に注意が必要です。
worker のクラッシュはメモリ不足や他モジュールの不具合でも起こります。記録が見つかった場合は、発生時刻の接続元や前後のプロセス生成を確認し、判断に迷う場合はインシデント対応の担当部署へ相談してください。
まとめ
nginx2root(CVE-2026-123007)と CVE-2026-123633 は、HTTP/2 が有効なリスナーを前提とする NGINX の脆弱性で、stable 1.30.7 / mainline 1.31.9 で修正されました。影響判定はバージョン、nginx -T による設定、ALPN の実測を組み合わせ、対策は修正版への更新を基本とします。
- CVE-2026-123007 は 1.9.5 以降、CVE-2026-123633 は 1.19.7 以降の 1.31.8 までが対象(stable 1.30.7 以降は修正済み)
- 更新先は stable 1.30.7 以降 / mainline 1.31.9 以降、NGINX Plus は PLS.37.0.8.1 / PLS.37.3.0.1
- root 取得には別の Linux カーネル脆弱性が必要で、nginx 単体では worker 権限のコード実行
- 実悪用は未報告だが、研究者による攻撃の実証は公表済み
- nginx -v だけでなく、nginx -T と ALPN の実測で h2 の提供を確認
- OS パッケージはバックポートの有無をフルバージョンで確認し、Ingress は同梱版を確認
- HTTP/2 無効化は 2 件の緩和にとどまり、他の CVE には効果がない
以上、最後までお読みいただきありがとうございました。