はじめに
2026 年 11 月 17 日(UTC)、Microsoft Agent Framework の Python パッケージ agent-framework の 1.26.1 と 1.26.2 が、資格情報を窃取する悪性コードを含んだ状態で PyPI に公開されました。両版はすでに PyPI から削除されていますが、この 2 つの版をインストールした環境は、資格情報が外部へ送信された前提で対応する必要があります。バージョンを 1.26.0 に戻すだけでは、送信済みの秘密情報は無効になりません。
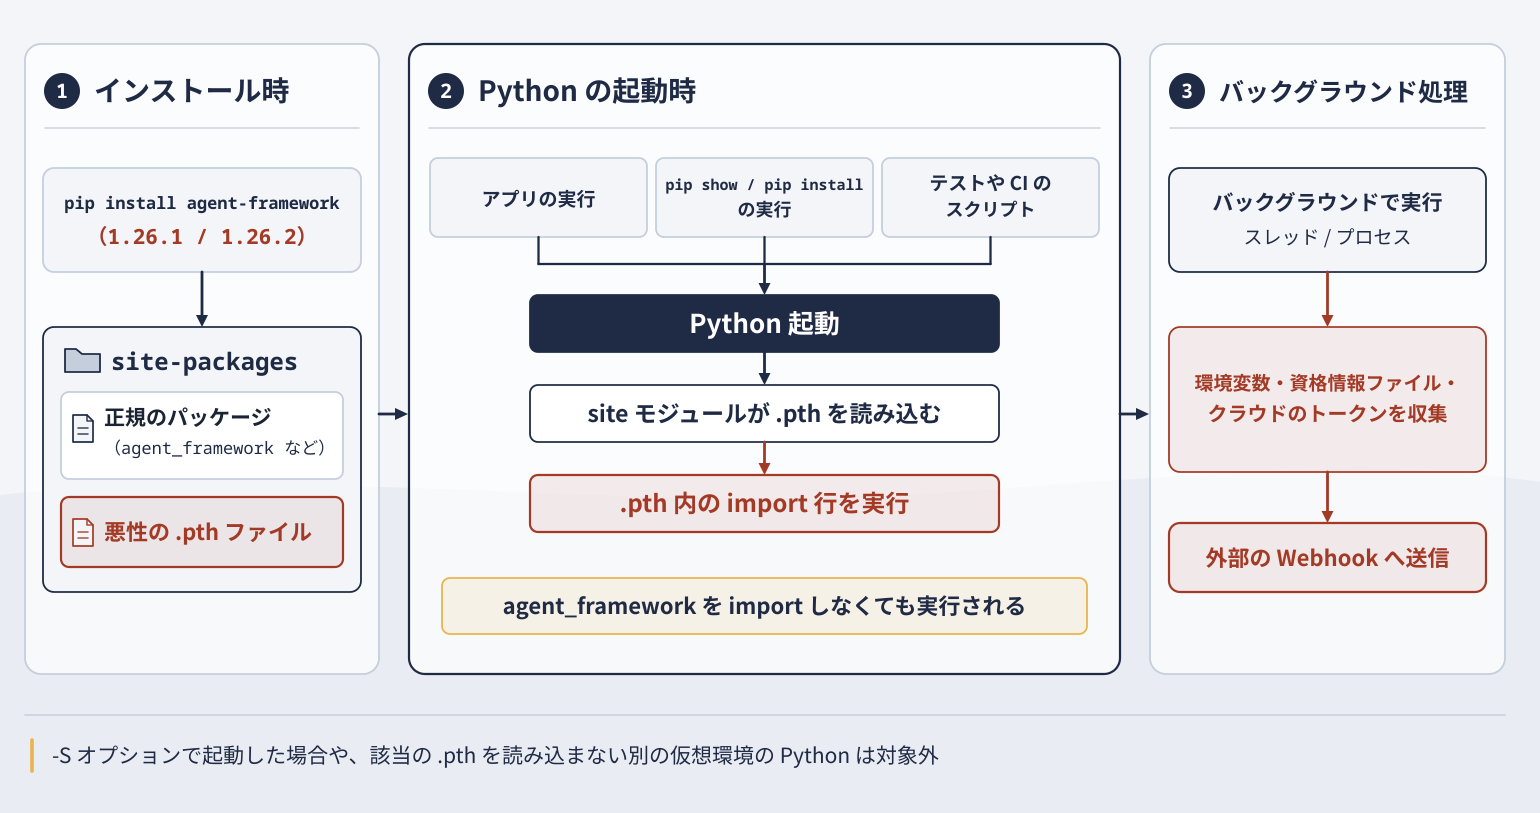
今回の悪性コードは .pth ファイルを使い、agent_framework を import しなくても Python の起動時に実行され得る仕組みでした。開発端末だけでなく、Azure DevOps や GitHub Actions の CI ジョブ、ビルド済みのコンテナイメージ、pip / uv のキャッシュや社内ミラーまで確認範囲が広がる点が、通常の脆弱性対応と異なります。
本記事では、GitHub Advisory と Microsoft 公式リポジトリの issue を一次情報として、影響の判定方法、Python を起動しない確認手順、キャッシュとイメージの切り分け、漏洩後の資格情報の復旧までを整理します。時刻は UTC を基準とし、国内の調査で使う日本時間(JST)を併記します。
- 悪性版 1.26.1 / 1.26.2 の公開から削除までの時系列(UTC / JST)
.pthフックが import なしで実行される仕組みと、pip showの扱い- インストール済み、キャッシュのみ、ビルド済みイメージの判定の分け方
- Python を起動せずにファイル・lockfile・CI ログ・イメージを確認する方法
- Azure / GitHub Actions / Azure DevOps の資格情報を復旧するチェックリスト
結論として、まず agent_framework_meta.pth または af_runtime_diag.pth の有無をファイルシステム上で確認します。見つかった環境、または実行状況を判断できない環境は隔離と証跡保全を行います。その環境から到達できた資格情報は、再構築の完了を待たずに、クリーンな管理端末から失効・再発行を始めます。並行して、Python を起動する前にフックを削除し、汚染されたキャッシュを使わない経路で 1.26.0 の環境を作り直し、Entra ID と CI のログで不正利用の有無を確認します。
agent-framework 1.26.1 / 1.26.2 で何が起きたか
GitHub Advisory Database は 2026 年 11 月 18 日、GHSA-764m-3ppc-5m73 として agent-framework の 1.26.1 と 1.26.2 を悪性コード(CWE-506)と記録しました。修正版の欄は「なし」で、1.26.0 以前は影響を受けないとしています。第一報は Upwind Security の研究者が Microsoft の公式リポジトリに起票した issue #10411 です。
公開から削除までの時系列
| 日時(UTC) | 日時(JST) | 出来事 | 出典 |
|---|---|---|---|
| 11/12 18:25 | 11/13 03:25 | 正規の 1.26.0 を公開(wheel と sdist、agent-framework-core 1.26.0 と同時) | Wiz |
| 11/17 20:35 | 11/18 05:35 | 悪性の 1.26.1 を PyPI へアップロード(wheel のみ) | issue #10411、GHSA |
| 11/17 21:08 | 11/18 06:08 | 悪性の 1.26.2 をアップロード。一時的に最新版(latest)となる | issue #10411、GHSA |
| 11/17 21:30 ごろ | 11/18 06:30 ごろ | 両版とも PyPI から取得できない状態になる | Wiz |
| 11/17 | 11/18 | Microsoft のメンバーが issue で削除と調査中を表明 | issue #10411 |
| 11/18 | 11/18 | GHSA-764m-3ppc-5m73 を公開 | GHSA |
報告者によると、1.26.1 が削除された後に 1.26.2 が改めてアップロードされ、その時点でもアップロード用の資格情報は有効だったとみられています。JFrog も、単一バージョンの隔離ではアップロード資格情報の失効にならないと指摘しています(JFrog Security Research)。Microsoft 側の表明は、issue への次のコメントにとどまっています。
参考: microsoft/agent-framework issue #10411(Microsoft メンバーのコメント)
“The compromised versions for agent-framework: 1.26.1, 1.26.2 have been pulled from the package feed”
(agent-framework の侵害されたバージョン 1.26.1 と 1.26.2 はパッケージフィードから取り下げました)
https://github.com/microsoft/agent-framework/issues/10411
研究者による追加の報告
Wiz は 11 月 18 日の追報で、攻撃者が送信先に使った公開 Webhook を観測できた範囲で、被害データの送信が成功した事例を 3 件確認したと報告しています。これは観測できた記録の範囲での件数で、全体の被害規模は分かっていません。
公開経路について、報告者(Upwind Security)は当初、Microsoft の管理外にある PyPI のアップロード資格情報が使われた可能性を挙げていました。これに対し Wiz は、攻撃者が Microsoft のリリース基盤 ESRP(Engineering System Release Pipeline)用のクライアント証明書と秘密鍵を侵害した可能性があると報告しています(Wiz Research)。いずれも研究者の見解で、Microsoft は根本原因を公表していません。
確認できていない事項
執筆時点(2026 年 11 月 19 日 JST)で、次の点は一次情報で確認できていません。記事内ではこれらを前提にした判断をしていません。
- 攻撃者の帰属。GHSA は既知のキャンペーンへの帰属はないとしています
- 実際にインストールした組織の数と、全体の被害規模
- アップロードに使われた資格情報の入手経路。上記の 2 つの見解はいずれも Microsoft による確認がありません
- ESRP の証明書や PyPI の資格情報の失効状況。Microsoft の issue へのコメントは版の取り下げと調査中であることにとどまり、資格情報の失効には触れていません
import しなくても動く理由: .pth による Python 起動時の実行
Python は起動時に site モジュールを読み込み、site-packages にある .pth ファイルを処理します。.pth の中で import から始まる行は実行されるため、パッケージをインストールしただけで、以降、その site-packages の .pth を読み込む通常の Python 起動時にコードが動きます。-S オプションで site の処理を無効にした起動や、別の仮想環境の Python は対象外です。Python のドキュメントは、この実行が対象モジュールの利用有無と関係しないことを明記しています。
参考: Python ドキュメント「site — Site-specific configuration hook」
“regardless of whether a particular module is actually going to be used”
(特定のモジュールが実際に使われるかどうかに関係なく)
https://docs.python.org/3.15/library/site.html
Python 3.15 では .pth の import 行が非推奨になりましたが、非推奨期間中は引き続き実行されます。現行の Python で防げる仕組みではありません。
このため、pip や pip を内部で呼ぶツールを含め、影響環境で通常どおり Python を起動するたびに悪性コードが実行され得ます。Mend も、pip の実行がコレクターを起動し得るため、pip でアンインストールする前に .pth を削除するよう案内しています(Mend)。依頼文によく挙がる pip show agent-framework や pip freeze も、フックが残る環境では実行しないでください。
1.26.1 と 1.26.2 の違い
| 項目 | 1.26.1 | 1.26.2 |
|---|---|---|
| 起動フック | agent_framework_meta.pth | af_runtime_diag.pth |
| 悪性コードの本体 | agent_framework_meta/_telemetry.py(既存の __init__.py も改変) | af_runtime_diag.py(__init__.py は 1.26.0 と同一) |
| Azure DevOps の OIDC トークン、マネージド ID のトークン | 取得を試行 | 取得を試行 |
| GitHub Actions の OIDC トークン | 対象外 | 取得を試行(Azure のトークン交換用、Azure Resource Manager 用) |
| 収集するファイル数の上限 | 60 | 80 |
出典は GHSA と issue #10411 です。両版とも依存関係は正規の agent-framework-core 1.26.0 のままで、フレームワーク自体は通常どおり動作します(Wiz)。動作に異常が出ないため、利用者側で気付きにくい構成でした。なお、GHSA が対象としているのは agent-framework のみで、agent-framework-core などの個別パッケージが侵害されたという情報は確認時点でありません。
収集対象になる情報
GHSA と研究者の分析を合わせると、悪性コードはバックグラウンドのプロセスで次の情報を集め、圧縮・エンコードして外部の Webhook サービスへ 1 回送信します。
- ホスト名、ユーザー名、作業ディレクトリ、コマンドライン
- 名前に TOKEN、SECRET、AZURE、AWS、GITHUB などを含む環境変数と、他プロセスの環境変数(
/proc/<pid>/environ) - Azure CLI の設定、pip / npm / Docker / git の資格情報、.netrc、Hugging Face のトークン、.env ファイルなど
- Azure DevOps の OIDC トークン、Azure の 12 種類のリソース向けのマネージド ID トークン、インスタンスメタデータ
- GitHub Actions の OIDC トークン(1.26.2 のみ)
報告者は、~/.aws/credentials、~/.ssh、~/.kube/config は収集対象に含まれていないとしています。ただし、AWS のアクセスキーが環境変数にあれば環境変数の収集で送信されます。ファイル単位の除外だけで影響なしと判断しないでください。
影響の判定: インストール済み・キャッシュ・ビルド済みイメージを分ける
判定の軸は「悪性版が Python の実行環境に入り、その環境で Python が起動したか」です。lockfile や依存定義の記録はインストールの手掛かりであり、実行の証明ではありません。逆に、ジョブが終了して環境が残っていない CI ランナーでも、インストール後に Python が起動していれば、悪性コードが実行され、資格情報が送信された可能性があるため、流出を前提に対応します。
ここでいう「流出を前提に対応」は、流出を確認済みという意味ではありません。送信の有無は、後述の通信ログや ID 基盤のログで別途確認します。一方で、送信を確認できるまで資格情報の対応を待つと、悪用までの猶予を失います。実行状況を判断できない場合も、同じく保守的に初動を取ります。
| 状態 | 判定 | 主な初動 |
|---|---|---|
| 実行環境の site-packages に悪性版がある、または過去にあった | 実行された可能性が高い。流出を前提に対応 | 隔離、証跡保全、資格情報の失効・再発行、フック削除、再構築 |
| CI のジョブで悪性版をインストールした記録がある(ランナーは破棄済み) | インストール後に Python が起動していれば実行された可能性あり。流出を前提に対応 | そのジョブで参照できた Secrets、OIDC、サービス接続の失効・再発行。Actions キャッシュの削除 |
| 悪性版を含むコンテナイメージを起動した記録がある、またはビルド中にインストール後の Python 処理が走った | 実行された可能性あり。流出を前提に対応 | 実行環境とビルド環境の両方の資格情報を失効・再発行。イメージの廃棄と再ビルド |
| 悪性版を取得した可能性はあるが、インストールや実行の有無をログやファイルで判断できない | 実行状況不明。流出を前提に対応 | 到達可能な資格情報の失効・再発行を先行し、並行して実行の有無を調査 |
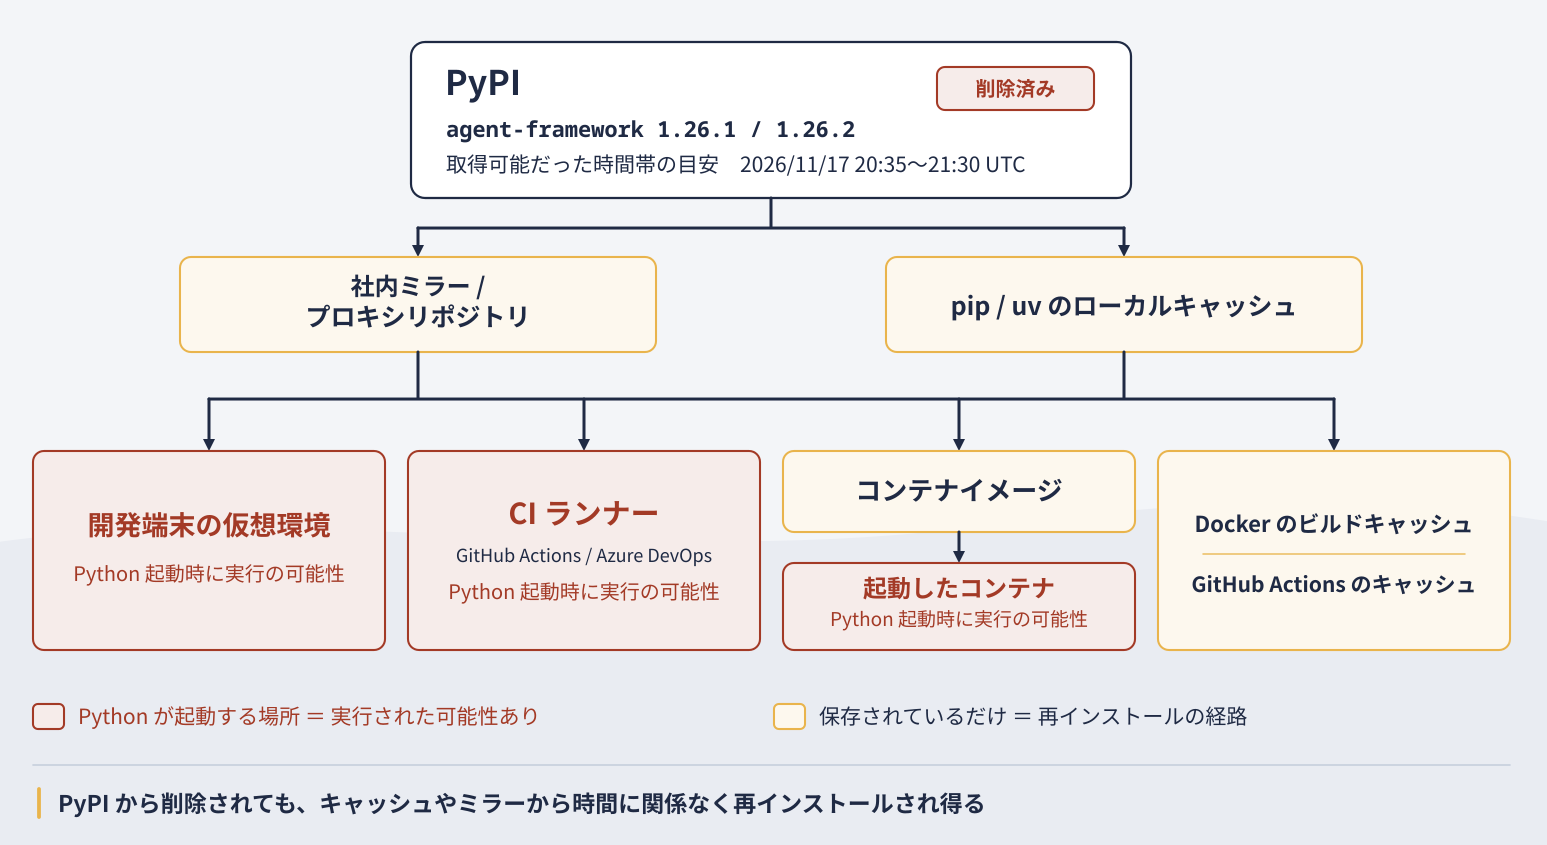
| pip / uv のキャッシュ、社内ミラー、ビルドキャッシュにだけ残っている | インストールの記録がなければ実行なし(ただし再感染の経路) | インストール記録がないことを確認したうえで除去 |
依存定義に agent-framework>=1.26 のような緩い指定があるが、該当時間帯にもキャッシュ経由でも取得していない | 影響なし | 1.26.0 への固定と、キャッシュの確認 |
PyPI 上で取得できた時間は 1 時間ほどですが、キャッシュや社内ミラーに残った wheel は時間帯に関係なく再インストールされ得ます。確認対象の期間は「11 月 17 日 20:35 UTC(11 月 18 日 05:35 JST)以降、キャッシュとミラーを除去するまで」と考えます。
Python を起動せずにインストール済みの環境を確認する
Linux では、次のコマンドでフックファイル、悪性コードの本体、インストール記録(dist-info)をまとめて探せます。ファイル名は GHSA と issue #10411 に記載された値です。
sudo find / -xdev \( -name 'agent_framework_meta.pth' -o -name 'af_runtime_diag.pth' -o -name 'af_runtime_diag.py' -o -path '*/agent_framework_meta/_telemetry.py' -o -name 'agent_framework-1.26.[12].dist-info' \) -print 2>/dev/null-xdev を付けているため、別のファイルシステムにある仮想環境、Conda、pipx の環境は個別に指定して実行してください。Windows の開発端末では、エクスプローラーまたは PowerShell の Get-ChildItem -Recurse で同じファイル名を検索します。
1.26.1 の agent_framework_meta ディレクトリ自体は正規版にも存在します。判定は .pth と _telemetry.py の有無で行います。悪性版の wheel のハッシュ値は GHSA に掲載されているため、ファイルを取得した場合は最新の GHSA の値と照合してください。
lockfile、SBOM、CI ログを確認する
リポジトリ側では、依存定義と lockfile から 1.26.1 / 1.26.2 の記録を探します。uv.lock や poetry.lock はパッケージ名とバージョンが別の行に書かれるため、次のように前後の行を含めて確認します。
grep -rnE 'agent-framework[^-a-z].{0,4}1\.26\.[12]' --include='requirements*.txt' --include='*.toml' .
grep -rn -A1 'name = "agent-framework"' --include='*.lock' . | grep -E '1\.26\.[12]'
SBOM を管理している場合は、パッケージ URL(purl)の pkg:pypi/agent-framework@1.26.1 と pkg:pypi/agent-framework@1.26.2 を検索します。lockfile を持たないジョブや、agent-framework を固定していない構成では、記録が残っていない場合があります。その場合は CI の実行ログが主な手掛かりになります。
GitHub Actions では、11 月 17 日以降に作成されたワークフロー実行を一覧にし、インストールログを検索します(gh run list)。
gh run list --repo OWNER/REPO --created '>=2026-11-17' --limit 200 --json databaseId,workflowName,createdAt
gh run view RUN_ID --repo OWNER/REPO --log | grep -E 'agent[-_]framework(==|-)1\.26\.[12]([^0-9]|$)'
この検索パターンは、pip のログに出る agent-framework==1.26.2 と agent_framework-1.26.2-py3-none-any.whl、Successfully installed agent-framework-1.26.2 のいずれにも一致し、agent-framework-core には一致しません。--limit 200 では最大 200 件しか取得しないため、実行数の多いリポジトリでは --created の期間を日単位などに分けて検索してください。ログの保持期間が過ぎた実行もあるため、検索で該当がないことだけを理由に未導入と判定しないでください。
Azure DevOps のパイプラインも同様に、該当期間の実行ログで agent_framework-1.26.1 / agent_framework-1.26.2 のダウンロードやインストールの記録を確認します。
キャッシュ、社内ミラー、コンテナイメージを確認する
uv はキャッシュ内に wheel を展開して保存するため、前述の find で ~/.cache/uv 配下も検出できます。pip の HTTP キャッシュはファイル名が保持されない形式で、pip のドキュメントもキャッシュの構造を実装の詳細としています(pip ドキュメント)。次の検索は wheel 内部のファイル名を手掛かりにした補助的な方法で、見つからないことは不在の証明になりません。
grep -rlaE 'agent_framework_meta\.pth|af_runtime_diag\.pth' ~/.cache/pip ~/.cache/uv 2>/dev/nullArtifactory、Nexus、devpi などの社内ミラーやプロキシリポジトリでは、管理画面または API で agent-framework 1.26.1 / 1.26.2 がキャッシュされていないかを確認します。
コンテナイメージは、コンテナを起動せずにファイルシステムを書き出して確認します。docker create はコンテナを作成するだけで起動しないため、イメージ内の Python は実行されません(docker container create、docker container export)。
CID=$(docker create --pull=never IMAGE_ID)
docker export "$CID" | tar -tf - | grep -E 'agent_framework_meta\.pth|af_runtime_diag\.(pth|py)|agent_framework-1\.26\.[12]\.dist-info'
docker rm "$CID"
通信と資格情報の利用状況を確認する
ファイルの確認と並行して、ネットワークと ID 基盤のログを確認します。送信先 URL やハッシュ値などの IoC は更新される可能性があるため、本記事には転載せず、最新の GHSA と issue #10411 の記載を参照してください。
- プロキシ・DNS・ファイアウォールのログで、GHSA に記載された送信先への HTTPS 通信と User-Agent を検索する
- Python のプロセスが短時間に多数のマネージド ID トークンを要求していないか(IMDS や IDENTITY_ENDPOINT への連続アクセス)を確認する
- Python のプロセスが、ログインのステップ以外で Azure DevOps や GitHub Actions の OIDC エンドポイントを呼び出していないかを確認する
- Microsoft Entra のサインインログで、サービスプリンシパルとマネージド ID のサインインを 11 月 17 日 20:35 UTC 以降について確認する(Microsoft Learn)
想定外の IP アドレスからのサインインや、普段と異なるリソースへのトークン発行があれば、そのプリンシパルが実際に行った操作を追跡します。リソースの作成・変更やロール割り当てなどの管理操作は Azure のアクティビティログで確認できます。Key Vault からのシークレット取得やデータベースへの要求などのデータ操作はアクティビティログには記録されず、診断設定で収集しているリソースログを確認します(Microsoft Learn)。リソースログは既定では収集されないため、設定がなかった期間は確認できない点に注意してください。
初動対応: 隔離・証跡保全からクリーンな再構築まで
流出を前提に対応する環境は、次の手順で進めます。手順 2 の資格情報の失効・再発行は、手順 3 以降の再構築と並行して進め、再構築の完了を待たずに着手します。手順 3 より前に影響環境で Python を起動すると、確認作業そのものが悪性コードを再実行させる点に注意してください。
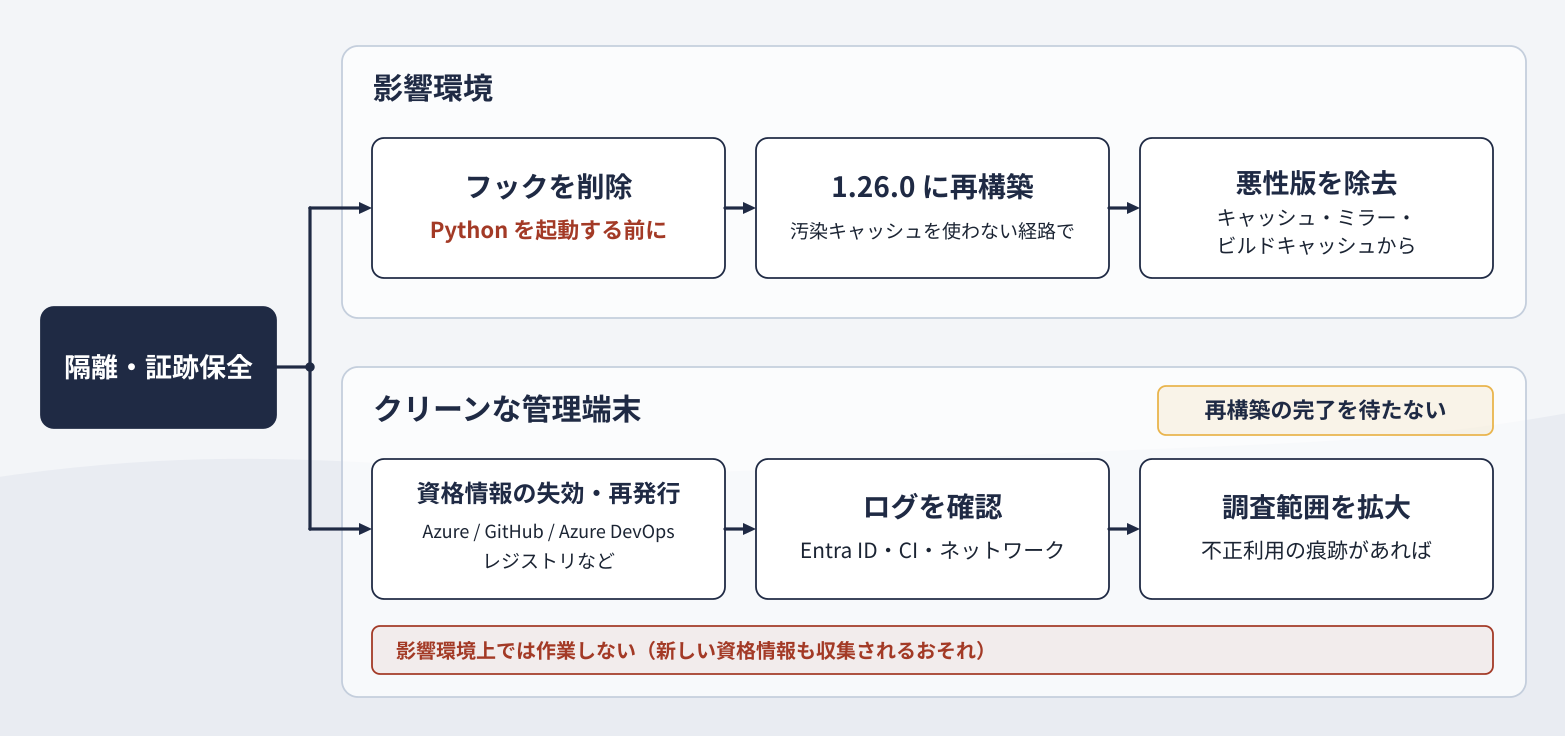
影響ホストやセルフホストランナーをネットワークから切り離し、停止できるものはディスクのスナップショットを取得します。コンテナイメージは削除する前に digest を記録し、必要に応じて保存します。調査は、スナップショットを別の調査環境に読み取り専用でマウントして行うのが安全です。
影響環境から到達できた有効な資格情報を洗い出し、影響を受けていない管理端末から失効・再発行を進めます。影響環境上で作業すると、新しく発行した資格情報も収集される可能性があります。対象と方法は次の章のチェックリストで確認し、Entra ID と CI のログ確認もこの段階から並行して始めます。
確認で見つかったファイルを、シェルのコマンドで直接削除します。パスは環境に合わせて置き換えてください。
rm -f /path/to/site-packages/agent_framework_meta.pth /path/to/site-packages/agent_framework_meta/_telemetry.py
rm -f /path/to/site-packages/af_runtime_diag.pth /path/to/site-packages/af_runtime_diag.py
削除後に、改めて前述の find を実行し、フックが残っていないことを確認してから pip や uv の操作に進みます。
既存の仮想環境やイメージを修正して使い続けるより、1.26.0 に固定した定義から新しく作り直します。取得には、汚染が疑われるキャッシュやミラーを除去したうえで使うか、それらを迂回した経路を使います。たとえば pip の --no-cache-dir や uv の --no-cache でローカルキャッシュを使わずに取得し、社内ミラーは 1.26.1 / 1.26.2 の除去を確認するまで参照しない構成にします。agent-framework==1.26.0 と明示し、可能であれば uv の lockfile や pip の --require-hashes でハッシュを固定します。1.26.0 の wheel のハッシュ値は issue #10411 に記載があるため、PyPI 上の値と照合してから固定してください。
フックの削除後に、pip と uv のキャッシュを消去します。pip の pip cache remove は HTTP キャッシュを削除しないため、pip cache purge を使います(pip ドキュメント、uv ドキュメント)。
python -m pip cache purge
uv cache clean agent-framework
Docker のビルドキャッシュに悪性版のインストール層が残っている場合があるため、docker build --no-cache で再ビルドし、不要なビルドキャッシュは docker builder prune で削除します(docker builder prune)。社内ミラーからは 1.26.1 / 1.26.2 を削除し、再取得されないようブロックします。
手順 2 で着手した失効・再発行のうち、利用中のシステムとの調整が必要なものを完了させます。Entra ID、CI、ネットワークのログで不正利用の痕跡が見つかった場合は、そのプリンシパルが操作できた範囲へ調査を広げます。
報告者は、環境変数 _AF_TEL=1 を設定すると悪性コードが起動しないとして、一時的な緩和策に挙げています。これは悪性コード側の判定を利用した回避策で、フックの削除や資格情報のローテーションの代わりにはなりません。
「最新版に上げれば解決する」とは限りません。報告者も、最新版への更新を対策として扱わないよう注意しています。更新しても、送信済みの秘密情報、キャッシュやイメージに残った wheel、ビルドキャッシュは元に戻りません。また、アップロード資格情報の失効が確認されていない以上、バージョンを固定しない運用では新たな悪性版を取得する可能性も残ります。
漏洩後の資格情報復旧チェックリスト
GHSA は、影響環境から到達できるすべての資格情報(CI と GitHub Actions の Secrets を含む)をローテーションするよう求めています。種類ごとに、失効の方法と残るリスクが異なります。
| 資格情報 | 流出時の性質 | 対応 |
|---|---|---|
| 静的な秘密情報(PAT、API キー、PyPI / npm / Docker レジストリのトークン、Hugging Face のトークン、.env の値) | 失効させるまで有効 | 発行元で失効・再発行し、CI の Secrets と設定ファイルを更新する |
| Azure のサービスプリンシパルのクライアントシークレット、証明書 | 失効させるまで有効 | 新しい資格情報を追加して切り替え、古いものを削除する。サービスプリンシパルのサインインログを確認する |
Azure CLI のサインイン情報(~/.azure) | ユーザーのリフレッシュトークンを含む場合がある | 該当ユーザーのセッション(リフレッシュトークン)を取り消し、サインインし直す |
| マネージド ID のアクセストークン | 期限前に強制更新できず、有効期限まで使われ得る | 権限の割り当てを見直し、管理操作はアクティビティログ、データ操作はリソースログで確認する |
| GitHub Actions、Azure DevOps の OIDC トークンと、それを交換した Azure のトークン | OIDC トークンは短命。交換後の Azure のトークンは有効期限まで有効 | フェデレーション資格情報の条件と、割り当てられた権限を確認する |
GITHUB_TOKEN、ACTIONS_RUNTIME_TOKEN | 短命なジョブ用のトークン(GITHUB_TOKEN はジョブ終了時または最長 24 時間で失効)だが、実行中に悪用され得る | Actions キャッシュと成果物(artifact)の削除・確認 |
| Azure DevOps のサービス接続、エージェントの資格情報 | 接続方式による | シークレット方式は再発行し、セルフホストエージェントは再登録する |
Azure: トークンの種類と接続先で失効の可否が変わる
Microsoft Entra ID のアクセストークンは、原則として有効期限まで使用できます(Microsoft Learn)。ただし、期限前に無効にできるかどうかはトークンの種類と接続先のサービスで異なります。
- ユーザーのリフレッシュトークン: 開発端末の
~/.azureにユーザーのサインイン情報が残っていた場合は、流出した可能性があります。管理者がユーザーのリフレッシュトークンをすべて取り消すと失効します(Microsoft Learn) - ユーザーのアクセストークン: 継続的アクセス評価(CAE)に対応したサービスでは、アカウントの無効化やパスワードのリセットなどの重要なイベントが、期限を待たずにほぼリアルタイムで反映されます。CAE に対応していないサービスでは、期限まで有効なままの場合があります(Microsoft Learn)
- マネージド ID のトークン: バックエンドで約 24 時間キャッシュされ、期限前に強制的に更新する手段はありません。権限の変更が反映されるまで数時間かかる場合もあります(マネージド ID の FAQ)
マネージド ID やサービスプリンシパルは「ローテーションして終わり」ではなく、権限の縮小とログの監視を組み合わせて対応します。Entra ID のサインインログは、11 月 17 日 20:35 UTC 以降、または自組織で最初に悪性版をインストールした時刻以降を対象に、サービスプリンシパル、マネージド ID、非対話型ユーザーのサインインを確認します。
GitHub Actions: OIDC とキャッシュの汚染を確認する
GITHUB_TOKEN はジョブの終了時、または最長 24 時間で失効します(GitHub Docs)。注意が必要なのは次の 3 点です。
id-token: writeを持つジョブで 1.26.2 を実行した場合は、GitHub の OIDC トークンが流出した前提で、Entra ID のフェデレーション資格情報の条件(リポジトリ、ブランチ、environment)と、割り当てたロールを確認する- 報告者によると、両版とも
ACTIONS_RUNTIME_TOKENを収集しており、Actions キャッシュや成果物への書き込みに悪用され得る。該当リポジトリのキャッシュをgh cache delete --allで削除し、該当期間に作成された成果物を信頼しない(gh cache delete) - セルフホストランナーは、ホストに残った資格情報やキャッシュも収集対象になり得るため、クリーンなイメージから再構築して再登録する
リポジトリと組織の Secrets のうち、該当ジョブに渡されていたものはすべてローテーションの対象です。GitHub ホストランナーはジョブ後に破棄されますが、実行中に送信された秘密情報は回収できません。
Azure DevOps とその他の資格情報
Azure DevOps では、両版とも SYSTEM_ACCESSTOKEN と SYSTEM_OIDCREQUESTURI がある場合に OIDC トークンの取得を試みます(Mend)。該当パイプラインで使ったサービス接続について、シークレット方式のものは再発行し、ワークロード ID フェデレーション方式のものは対応する Entra ID 側の権限とサインインログを確認します。PAT、パッケージレジストリ、Docker レジストリ、git、Hugging Face の資格情報も、環境変数やファイルに存在したものは再発行します。
再発防止: 依存関係の固定と CI の権限分離
今回のように正規のパッケージ名で悪性版が公開される場合、名前の確認だけでは防げません。被害の範囲を小さくする観点で、次の対策を見直します。
- 依存関係はバージョンとハッシュを lockfile で固定し、
>=のような緩い指定で CI が最新版を自動取得しない構成にする - 依存関係の取得・テストを行うジョブと、クラウドへの権限を持つデプロイジョブを分け、前者に Secrets や OIDC の権限を渡さない
- ビルド基盤の外向き通信を必要な宛先に制限し、汎用の Webhook サービスなどへの送信を遮断する
- 社内ミラーでは、悪性と判明したバージョンを即座にブロック・削除できる運用手順を用意する
実行環境ごとの資格情報の棚卸しと、ビルドジョブとデプロイジョブの権限分離は、『開発端末や CI から始まるクラウド侵害の記事』で整理しています。同じく .pth を使った PyPI の悪性リリースとして、『LiteLLM 1.107.0 のマルウェア混入|影響確認と初動対応』も参考になります。
まとめ
agent-framework 1.26.1 / 1.26.2 は、インストールしただけで Python の起動ごとに資格情報を送信し得る悪性版でした。対応の中心はバージョンの更新ではなく、Python を起動しない確認、到達可能な資格情報の速やかな失効・再発行、フックの削除、キャッシュとイメージの除去です。
- 悪性版は 2026 年 11 月 17 日 20:35〜21:30 UTC ごろ(11 月 18 日 05:35〜06:30 JST ごろ)に PyPI で取得可能
.pthフックにより import なしで実行され、pip の実行も起動条件になる- インストール済み、CI で実行済み、実行状況不明、キャッシュのみで判定を分け、不明な場合も流出を前提に初動
- 確認は find や docker export などファイルシステム上で実施
- 隔離後、到達可能な資格情報の失効・再発行をクリーンな管理端末から再構築と並行して実施
- フック削除後、汚染キャッシュを使わない経路で 1.26.0 に再構築し、pip / uv / ミラー / Actions キャッシュを除去
- 攻撃者の帰属、全体の被害規模、資格情報の入手経路は未確認(ESRP 証明書の侵害は Wiz の見解)
以上、最後までお読みいただきありがとうございました。