はじめに
2026年11月17日(米国時間)、OpenJDK の Base64 デコーダにあるメモリ破壊の脆弱性「Java4Shell」(CVE-2026-114938)が公表されました。CISA は即時のパッチ適用を呼びかけており、Oracle は同日の Critical Security Patch Update(CSPU)で修正版を公開しています。
研究者の報告では、影響を受けるのは Java 17(17.0.6 以降)、21、25、27 を、AVX-512 VBMI に対応した x86-64 の CPU 上で動かしている環境です。対応の基本は11月17日公開の修正版への更新で、すぐに更新できない場合は暫定策で影響を抑えます。
本記事では、公表された一次情報をもとに、自社の環境が影響を受けるかを判定する手順と、修正版・暫定策を整理します。攻撃手法の詳細は扱いません。
- Java4Shell(CVE-2026-114938)の概要と、Oracle・研究者・CISA の評価の違い
- 影響を受ける Java のバージョンと CPU の条件
- 実行中の Java と CPU を確認する判定手順
- Oracle JDK の修正版と、更新できない場合の暫定策
Java4Shell(CVE-2026-114938)の概要
Java4Shell は、HotSpot JVM が Base64 のデコードを高速化するために使う x86-64 向けの処理にある脆弱性です。研究会社の Calif が発見して Oracle へ報告し、Oracle の2026年11月の CSPU のクレジットにも Calif.io の研究者名が記載されています。
| 項目 | 内容 |
|---|---|
| CVE | CVE-2026-114938(CNA は Oracle、2026年11月17日公開) |
| 通称 | Java4Shell(Calif による命名) |
| 想定される影響 | 認証なしの攻撃者が、ネットワーク経由で Java を乗っ取る可能性 |
| Oracle の評価 | CVSS 3.1 で 8.1(AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H) |
| 研究者の評価 | CVSS 4.0 で 9.2(Calif) |
| 悪用状況 | 実際の悪用・公開 PoC の報告なし、CISA KEV 未登録(2026年11月18日時点) |
| CISA ADP の SSVC | Exploitation: none / Automatable: no / Technical Impact: total |
| 修正 | Oracle 2026年11月 CSPU(2026年11月17日) |
参考: CVE-2026-114938(CVE Record)
“Difficult to exploit vulnerability allows unauthenticated attacker with network access”
(悪用は難しいものの、ネットワークにアクセスできる認証なしの攻撃者による悪用が可能な脆弱性)
https://www.cve.org/CVERecord?id=CVE-2026-114938
参考: CISA「Critical Java Vulnerability Requires Immediate Patching」
“strongly urges organizations to immediately patch”
(組織に対し、直ちにパッチを適用するよう強く求める)
https://www.cisa.gov/news-events/alerts/2026/11/17/critical-java-vulnerability-requires-immediate-patching
Oracle と研究者で深刻度の数値が異なる理由
Oracle は CVSS 3.1 で攻撃の難しさを「高」(AC:H)と評価して 8.1 とし、Calif は CVSS 4.0 で 9.2 としています。採点に使う CVSS の版が異なるため、数値を単純に比べることはできません。研究者側も、攻撃の成否は対象の製品やネットワーク条件に左右され、どの環境にも通用する攻撃コードはないと説明しています。
一方で、研究者は Keycloak、Jira、Confluence、Jenkins、JFrog Artifactory、PingFederate などで、認証前のリモートコード実行を実証したと報告しています。また、認証やファイルアップロードのような一般的な機能から問題の処理に到達しうるとしています。悪用が未確認で評価が「攻撃は難しい」でも、インターネットに公開している Java 製品は優先して更新の対象とするのが妥当です。
影響を受ける Java のバージョンと CPU の条件
影響の有無は、Java のバージョン、CPU、配布元の3点で決まります。いずれか1つだけで判断せず、3点をそろえて確認します。
Java のバージョン
Oracle の CVE レコードは、サポート対象の版のうち影響を受けるものを列挙しています。研究者の報告とあわせて整理すると次のとおりです。
| 系列 | Oracle が影響ありとする版(CVE レコード) | 研究者の報告 |
|---|---|---|
| Java 8 | 8u511b33-perf のみ(通常版は記載なし) | 通常版は高速化処理を含まず、影響なし |
| Java 11 | 記載なし | 11.0.33 で再現せず、影響なし |
| Java 17 | 17.0.21.0.3 | 17.0.6 以降が影響あり(17.0.5 では再現せず) |
| Java 21 | 21.0.13.0.3 | 影響あり |
| Java 25 | 25.0.5.0.3 | 影響あり |
| Java 27 | 27.0.1.0.3 | コードの確認では影響あり(実機では未検証) |
| GraalVM | GraalVM for JDK 17.0.21.0.3 / 21.0.13.0.3、Enterprise Edition 21.3.20.0.3 | – |
Java 17 では、Base64 の高速化処理が 17.0.6 で取り込まれたため、それより前の版は対象外と報告されています。ただし、サポートが切れた古い版には別の脆弱性が残るため、この CVE の対象外であっても更新は必要です。Java 11 も、11月の CSPU にはこの CVE 以外の修正が含まれます。
CPU の条件(AVX-512 VBMI)
問題の処理が使われるのは、AVX-512 VBMI に対応した x86-64 CPU 上だけと報告されています。例として Intel Ice Lake / Sapphire Rapids、AMD Zen 4、AWS の c6i / m6i / c7i / c7a / m7a が挙がっています。ARM(AWS Graviton など)は別の処理を使うため、影響は知られていません。
同じ Java の版でも、動いているホストの CPU 世代によって影響の有無が分かれます。検証環境は旧世代のインスタンス、本番環境は新世代のインスタンスといった構成では、検証環境の結果だけで判断しないよう注意が必要です。
配布元ごとの扱い
問題のコードは OpenJDK 本体にあるため、Oracle JDK に限らず、Eclipse Temurin、Amazon Corretto、Azul Zulu、Microsoft Build of OpenJDK、Red Hat build of OpenJDK、Linux ディストリビューションの openjdk パッケージも影響を受ける可能性があります。これらの修正版は各ベンダーが独自の日程で公開し、版番号も Oracle と異なる場合があります。2026年11月18日時点で、これらのベンダーの修正状況は確認できていません。
アプリケーション製品のインストーラーに同梱された Java や、コンテナのベースイメージに含まれる Java も対象です。OS に入っている Java だけを確認しても、実際に動いている Java を見落とす場合があります。
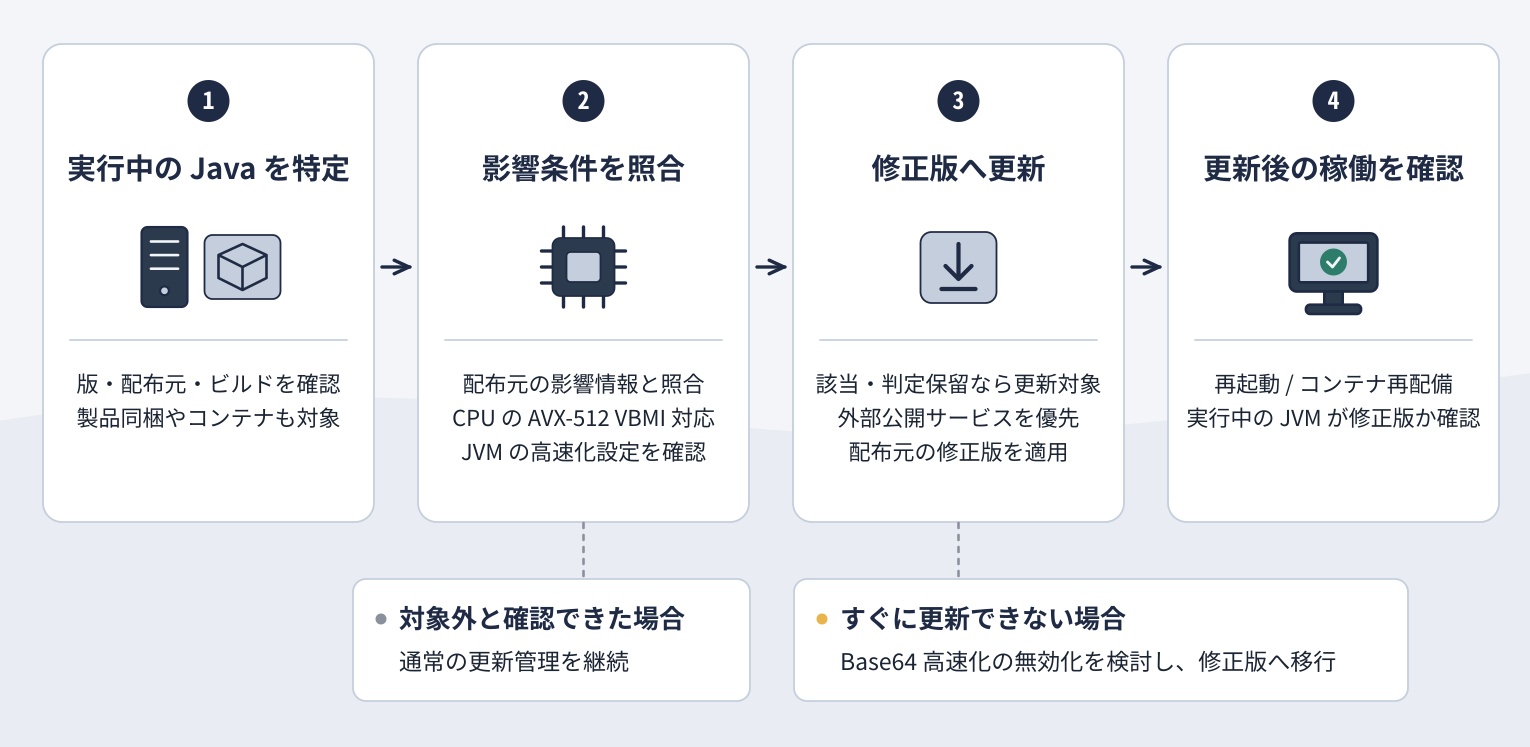
Java4Shell の影響判定の手順
Linux サーバーを例に、実行中の Java から順に確認します。コマンドは JDK に含まれる jcmd と、Linux の標準的な情報を使います。
引数なしの jcmd で、実行中の JVM のプロセス ID と起動時のメインクラスを一覧表示します。
jcmdDocker などのコンテナ内で動く JVM はこの一覧に表示されないため、ps などでプロセスを確認し、コンテナの中で java -version を実行します。
手順1で確認したプロセス ID を指定して、JVM の版を表示します。表示された版と配布元を、前の章の表と照合します。
jcmd <pid> VM.version/proc/cpuinfo の flags に avx512vbmi があるかを確認します。avx512vbmi と表示されれば、CPU とカーネルがこの機能を使える状態です。
grep -o -w avx512vbmi /proc/cpuinfo | sort -uLinux カーネルのドキュメントは、flags にない機能について、ハードウェアが非対応とは限らないと説明しています。表示されない場合も、CPU の型番や仮想マシンの設定とあわせて判断します。
実行中の JVM のフラグを表示し、Base64 の高速化処理(UseBASE64Intrinsics)と AVX の設定(UseAVX)を確認します。暫定策を適用した後の確認にも使います。
jcmd <pid> VM.flags -all | grep -E 'UseBASE64Intrinsics|UseAVX'影響を受ける版と CPU の組み合わせに該当したサーバーのうち、インターネットに公開しているもの、認証画面やファイルアップロードなど外部からのデータを受け付けるものを優先します。
判定に迷うサーバーは、影響ありとして更新計画に含めておくと、確認漏れによる手戻りを防げます。
修正版への更新と更新できない場合の暫定策
Oracle JDK の修正版
Oracle は2026年11月17日に、次の版を公開しています。Security Baseline は、各系列で修正済みとみなせる最低の版です。
| 系列 | 11月17日公開の版 | Security Baseline(Full Version String) |
|---|---|---|
| Java 8 | 8u513 | 1.8.0_513-b04 |
| Java 11 | 11.0.33.1 | 11.0.33.1+4 |
| Java 17 | 17.0.21.1 | 17.0.21.1+4 |
| Java 21 | 21.0.13.1 | 21.0.13.1+4 |
| Java 25 | 25.0.5.1 | 25.0.5.1+4 |
| Java 27 | 27.0.1.1 | Oracle のリリースノートで確認 |
Oracle のリリースノートには個別の CVE 番号が記載されていませんが、CVE レコードは11月の CSPU を参照しており、この CSPU で公開された版が対応版となります。8u511b33-perf(Enterprise Performance Pack)と GraalVM の修正版は、Oracle の CSPU のパッチ情報から確認してください。Oracle 以外の配布元を使っている場合は、その配布元が公開する11月の修正版を適用します。
参考: Oracle Critical Security Patch Update Advisory – November 2026 / JDK 21.0.13.1 Release Notes
更新できない場合の暫定策
Oracle はこの CVE の回避策を公表していません。研究者からは、Base64 の高速化処理を使わせない JVM オプションが暫定策として報告されています。
- Base64 の高速化処理を無効にする
-
Oracle の
javaコマンドのドキュメントによると、UseBASE64Intrinsicsはjava.util.Base64の高速化処理を制御するオプションで、-XX:+UnlockDiagnosticVMOptionsとの併用が必要です。研究者の検証では、検証したすべての版で問題の発生を止められたと報告されています。 - AVX-512 を使わせない
-
-XX:UseAVX=2を指定すると、JVM は AVX-512 を使わなくなります。研究者の検証では、こちらも問題の発生は確認されていません。Base64 以外の AVX-512 による最適化も止まるため、性能への影響は前者より広くなると考えられます。
前者を使う場合は、製品ごとの JVM オプションの設定箇所に次の指定を追加し、JVM を再起動します。
-XX:+UnlockDiagnosticVMOptions -XX:-UseBASE64Intrinsicsどちらもベンダーが検証した回避策ではなく、修正版の代わりにはなりません。Oracle のドキュメントは、診断用オプションをサポート対象外とし、予告なく変更・削除される可能性があるとしています。Base64 の処理が遅くなる点も含め、修正版を適用するまでのつなぎとして扱います。
参考: The java Command(Oracle) / Java4Shell: What We Know Now and What Comes Next(Upwind)
更新後の確認
jcmd <pid> VM.versionで、再起動後の JVM が修正版で動いていることを確認する- コンテナは、修正版を含むベースイメージでイメージを作り直し、古いイメージのコンテナが残っていないか確認する
- 暫定策の JVM オプションは、修正版の適用後に外し、
VM.flagsで設定が戻ったことを確認する
まとめ
Java4Shell(CVE-2026-114938)は、Java の版と CPU の組み合わせで影響の有無が決まる脆弱性です。実際の悪用は確認されていませんが、CISA が即時のパッチ適用を求めており、実行中の Java と CPU を確認したうえで、11月17日公開の修正版へ更新することが基本の対応になります。
- OpenJDK の Base64 デコーダの x86-64 向け高速化処理にあるメモリ破壊の脆弱性
- Oracle の評価は CVSS 3.1 で 8.1、研究者の評価は CVSS 4.0 で 9.2
- 影響は Java 17(17.0.6 以降)・21・25・27 と AVX-512 VBMI 対応 CPU の組み合わせ
- 同じ版でも CPU 世代で影響が分かれるため、ホストごとの確認が必要
- Oracle JDK は 17.0.21.1・21.0.13.1・25.0.5.1 などの11月17日公開版へ更新
- Oracle 以外の配布元は、各ベンダーの11月の修正版を確認
- JVM オプションによる暫定策は、修正版を適用するまでのつなぎ
以上、最後までお読みいただきありがとうございました。