
はじめに
Cloud Software Group(Citrix)は 2026 年 9 月 27 日(米国時間)、NetScaler ADC と NetScaler Gateway の脆弱性 8 件を扱う Security Bulletin「CTX697096」を公開しました。このうち CVE-2026-88771 と CVE-2026-88772 は、認証されていないリモートの攻撃者による任意のコード実行につながる脆弱性で、ベンダーは対策されていない環境での悪用を確認しています。
国内では 9 月 28 日に JPCERT/CC と IPA が注意喚起を公開しました。JPCERT/CC は、海外のセキュリティ組織の観測として、9 月 24 日以降に国内の NetScaler を対象とした攻撃試行が確認されていると記載しています。ただし、その試行が本脆弱性の悪用を企図したものかは明らかになっていないとしています。
NetScaler では 2026 年に入り、CVE-2026-3055 など別の脆弱性への対応も続いています。本記事は CTX697096 に絞り、悪用が確認された 2 件を中心に、自環境の影響判断から更新先の選定、追加設定、侵害調査、更新後の確認までを整理します。
- CVE-2026-88771/CVE-2026-88772 の影響条件と DTLS の扱い
- 系列別の修正版と、通常版 13.1 で更新先を選ぶときの注意点
- 修正版の適用とは別に必要な CVE-2026-88778 の設定変更
- 更新前に確認したい SAML 認証への影響
- NetScaler Console の IoC 機能と侵害調査の進め方
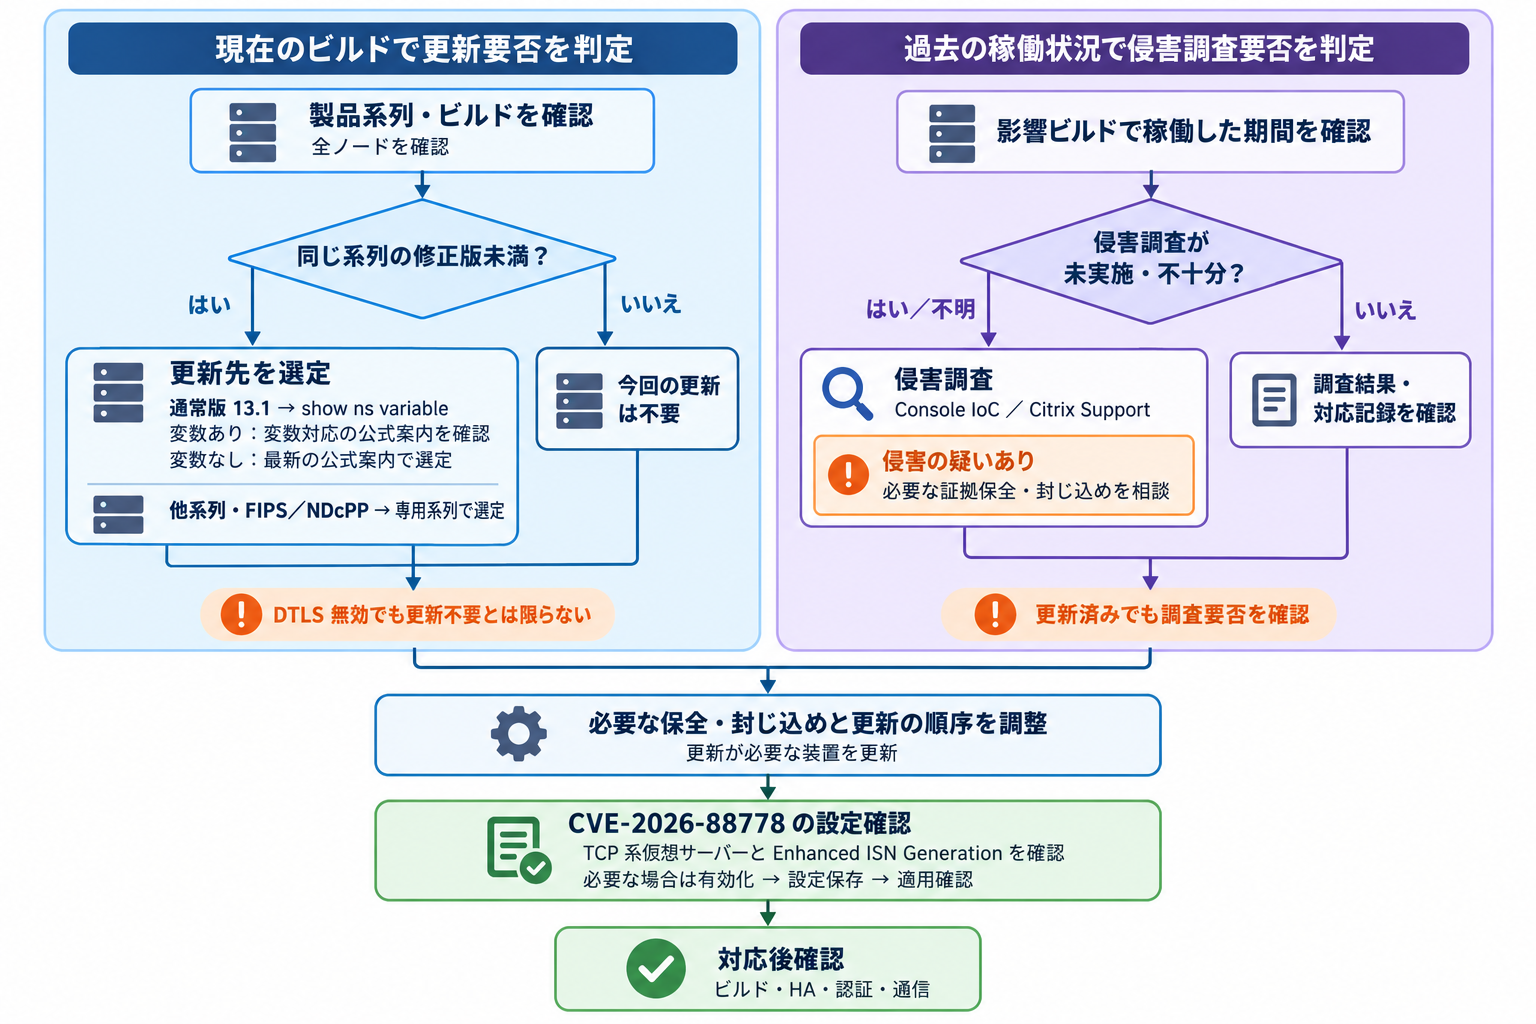
影響ビルドの NetScaler ADC/Gateway は、DTLS の設定に関係なく CVE-2026-88771 の対象になるため、系列ごとの修正版へ速やかに更新することを推奨します。通常版 13.1 は show ns variable の結果によって更新先が 13.1-64.24 になる場合があること、CVE-2026-88778 は Enhanced ISN Generation の有効化が別途必要なことに注意が必要です。悪用が確認されているため、すでに修正版へ更新済みの環境も、影響ビルドで稼働していた期間の侵害調査が十分かを確認することをおすすめします。
CVE-2026-88771・CVE-2026-88772 の影響条件
主要 2 件は影響条件が異なります。CVE-2026-88771 は影響ビルドであれば構成を問わず対象となり、CVE-2026-88772 は DTLS が有効な構成が対象です。
| 項目 | CVE-2026-88771 | CVE-2026-88772 |
|---|---|---|
| 脆弱性の種類 | 不適切な入力検証(CWE-20) | メモリーオーバーフロー(CWE-119) |
| 想定される影響 | 未認証の攻撃者による任意のコマンド実行 | リモートコード実行またはサービス運用妨害(DoS) |
| 影響条件 | デフォルト構成を含むすべての構成(追加機能の有効化は不要) | DTLS が有効な構成(VPN 仮想サーバーでは既定で有効) |
| CVSS v4.0 | 9.5 | 9.5 |
| 悪用状況 | ベンダーが悪用を確認、CISA KEV 掲載 | ベンダーが悪用を確認、CISA KEV 掲載 |
| ベンダーの回避策 | 提供なし | 提供なし |
DTLS が無効でも更新対象になる理由
CVE-2026-88772 の条件だけを見て「DTLS を使っていないので対応不要」と判断すると、CVE-2026-88771 を見落とします。CVE-2026-88771 には構成上の前提条件がなく、影響ビルドで動作している時点で対象です。
DTLS の有無は CVE-2026-88772 の該当判定に使う情報であり、修正版へ更新するかどうかの判断材料にはなりません。
CTX697096 は、顧客が管理する NetScaler ADC/Gateway を対象としています。Citrix が管理するクラウドサービスと Adaptive Authentication はベンダー側で更新されますが、Secure Private Access Hybrid で利用している NetScaler インスタンスは影響を受けるため、利用者側での更新が必要です。
CISA KEV の掲載日と対応期限の読み方
CISA は 2026 年 9 月 27 日に 2 件を KEV カタログへ追加しました。KEV の対応期限は 2026 年 9 月 30 日で、BOD 26-04 に基づくフォレンジックトリアージの対象とされています。
この期限は米国連邦政府機関を対象とした指令に基づくもので、日本企業に直接課される期限ではありません。ただし、悪用が確認されている状況は国内の環境にも当てはまるため、期限の有無とは別に対応の優先度を判断することをおすすめします。
自環境のビルドと DTLS 設定を確認する
影響判定は、ビルドの確認、DTLS 設定の確認の順に進めます。いずれも設定を変更しない表示系の操作です。
CLI で次のコマンドを実行し、系列(14.1、13.1、14.1-FIPS、13.1-FIPS/NDcPP)とビルド番号を確認します。
show version確認したビルドは、次章の修正版の表と同じ系列同士で比較します。
次のコマンドで、各 VPN 仮想サーバーの DTLS の設定値を確認します。
show vpn vserverコマンドリファレンスでは、VPN 仮想サーバーの dtls パラメーターの既定値は ON です(vpn-vserver コマンドリファレンス)。
/nsconfig/ns.conf や show ns runningConfig の出力を検索し、次の表の記載があるかを確認します。明示的に -dtls OFF が指定されていない VPN 仮想サーバーは、DTLS が既定で有効と判断されます。
参考: Citrix CTX697096
“A NetScaler Gateway is vulnerable if DTLS is not explicitly disabled”
(NetScaler Gateway は、DTLS が明示的に無効化されていなければ脆弱です)
https://support.citrix.com/external/article/CTX697096/citrix-netscaler-adc-and-citrix-netscale.html
| 設定内で見つかる記載の例 | CVE-2026-88772 の条件 |
|---|---|
add vpn vserver ... SSL ...(-dtls OFF の記載なし) | 該当(DTLS は既定で有効) |
add vpn vserver ... SSL ... -dtls OFF | 非該当 |
add vpn vserver ... DTLS ... | 該当 |
add lb vserver ... DTLS ... | 該当 |
表の記載は、設定テキストの中で探すためのパターンです。CTX697096 に掲載されている add から始まる例をそのまま実行すると設定が追加されるため、確認作業で実行するものではありません。
修正版と更新先の選び方
修正版は系列ごとに異なります。ビルド番号は同じ系列の中でのみ比較し、通常版 13.1 では既知の問題を踏まえて更新先を選びます。13.1-FIPS/NDcPP は、それぞれの専用系列の修正版へ更新します。
系列別の修正版
| 系列 | 影響を受けるビルド | 修正版 |
|---|---|---|
| NetScaler ADC/Gateway 14.1 | 14.1-73.37 より前 | 14.1-73.37 以降 |
| NetScaler ADC/Gateway 13.1 | 13.1-64.23 より前 | 13.1-64.23 以降の 13.1 系(通常版 13.1 の更新先は次項を参照) |
| NetScaler ADC 14.1-FIPS | 14.1-73.37 FIPS より前 | 14.1-73.37 FIPS 以降 |
| NetScaler ADC 13.1-FIPS/13.1-NDcPP | 13.1-37.279 より前 | 13.1-37.279 以降 |
13.1-FIPS/NDcPP の 13.1-37.279 は、通常版 13.1 の 13.1-64.23 とは別の番号体系です。通常版の番号と比べて新旧を判断しないよう注意が必要です。なお、CTX697096 の修正版一覧では「13.1.37.279」と表記されています。
2026 年 8 月に CVE-2026-19490 への対応で 14.1-73.32 や 13.1-63.21 へ更新した環境も、今回の修正版より前のビルドのため影響範囲に含まれます。
通常版 13.1 は更新前に show ns variable を確認する
Citrix の公式補足情報では、通常版 13.1 を 13.1-64.23 へ更新する際に、特定の構成でアプライアンスが再起動を繰り返す既知の問題が案内されています。更新前に次のコマンドを実行し、変数が表示される場合は 13.1-64.24 へ更新するよう案内されています。
show ns variable通常版 13.1 では、変数の有無を確認してから更新先を決めることを推奨します。変数が表示されない環境は、この再起動問題の条件には該当しないため、13.1-64.23 に限定せず、最新の公式案内とリリースノートに基づいて更新先を選びます。
この案内は通常版 13.1 に関するもので、13.1-FIPS/13.1-NDcPP は前述の表のとおり 13.1-37.279 以降の専用系列へ更新します。
公式補足情報では、NetScaler Console の Security Advisory が 13.1-64.23 のアプライアンスを誤って脆弱と表示する場合があると案内されています。自動の定義更新で修正され、Console やアプライアンスの追加更新は不要とされています。
更新前に SAML 認証の設定を確認する
公式補足情報では、今回の修正版で samlRejectUnsignedAssertion を OFF にする構成がサポートされなくなり、更新時に安全な既定値へ変換されると案内されています。これは主要 2 件の影響条件ではなく、更新に伴う認証の互換性に関する確認事項です。
14.1 系の最新コマンドリファレンスでも、authentication samlAction の samlRejectUnsignedAssertion に指定できる値は ON と STRICT のみです。13.1 系のリファレンスには OFF の記載があるため、13.1 系で運用している環境では特に確認をおすすめします。
設定テキストで -samlRejectUnsignedAssertion OFF を検索し、該当する場合は IdP 側で SAML Assertion に署名する設定になっているかを更新前に確認します。更新後は、SAML 認証でのログインを実際に確認することを推奨します。
HA・複数台構成での確認項目
HA ペアでは両ノードに同じソフトウェアを適用する必要があり、公式手順ではセカンダリノードから更新します。詳細は公式ドキュメント「Upgrade a high availability pair」の参照をおすすめします。確認漏れを防ぐため、次の項目を作業計画に含めます。
- 更新対象に HA の両ノード、クラスターの全ノード、DR サイト、検証環境を含めます。
- 各ノードで更新前後の
show versionの結果を記録します。 - 更新後に
show ha nodeでノードの状態と同期の状態を確認します。 - Secure Private Access Hybrid で利用している NetScaler インスタンスを対象から漏らさないようにします。
- CVE-2026-88778 と SAML の設定が、各ノードで想定どおりになっているかを確認します。
CVE-2026-88778 の追加設定と残る CVE
CTX697096 は、CVE-2026-88778 に該当する環境に対して TCP 設定の変更を案内しています。修正版へ更新するだけでは、8 件すべての対応は完了しません。
CVE-2026-88778 の対象条件
CVE-2026-88778 は、TCP の初期シーケンス番号(ISN)の予測に関する脆弱性です。CTX697096 では、次の 2 条件をいずれも満たす環境が対象とされています。
- HTTP、SSL、SSL_BRIDGE、TCP など、TCP を使う種類の仮想サーバーが 1 つ以上設定されています(対象となる種類の一覧は CTX697096 に記載)。
- Enhanced ISN Generation が DISABLED になっています。
参考: NetScaler Docs「TCP Configurations」
“increases the variance of the initial sequence numbers (ISN) generated by NetScaler”
(NetScaler が生成する初期シーケンス番号のばらつきを大きくする)
https://docs.netscaler.com/en-us/citrix-adc/current-release/system/tcp-configurations.html#enhanced-isn-generation
公式ドキュメントでは、この設定は NetScaler がサーバー側として TCP 接続を確立する場合に適用されると説明されています。
Enhanced ISN Generation の確認と有効化
TCP の動作に関わる設定のため、変更管理の手続きに沿って実施することを推奨します。通信への影響の有無は公式資料で確認できていないため、メンテナンス時間内での実施を検討することをおすすめします。
show ns tcpparam | grep "Enhanced ISN Generation"「Enhanced ISN Generation: DISABLED」と表示され、前述の仮想サーバーの条件も満たす場合は対象です。
set ns tcpparam -enhancedISNgeneration ENABLEDGUI では「Configure TCP Parameters」画面で「Enhanced ISN Generation」を選択します。
手順 1 のコマンドを再度実行し、ENABLED と表示されることを確認します。HA 構成では各ノードで確認します。
そのほかの CVE(CVE-2026-88773〜88777)
残る 5 件は特定の構成を条件とする脆弱性で、CTX697096 では修正版の適用が案内されています。主要 2 件の対応で修正版へ更新すれば、あわせて対処されます。
| CVE | 内容 | 主な条件 | CVSS v4.0 |
|---|---|---|---|
| CVE-2026-88773 | HTTP リクエストスマグリング | HTTP または SSL の LB/CS/VPN/認証仮想サーバー | 9.3 |
| CVE-2026-88774 | HTTP URL ベースの式によるポリシーのバイパス | HTTP URL ベースの式を使うポリシー | 7.0 |
| CVE-2026-88775 | メモリーオーバーフロー(DoS 等) | Gateway(SSL VPN、ICA Proxy、CVPN、RDP Proxy)または AAA 仮想サーバー | 8.8 |
| CVE-2026-88776 | メモリーオーバーフロー(DoS 等) | ORACLE タイプの LB 仮想サーバー | 8.8 |
| CVE-2026-88777 | メモリーオーバーフロー(DoS 等) | FTP 等の非 HTTP の L7 機能を使う LB/CS、CGNAT-LSN/NAT64 | 8.8 |
侵害調査と対応の進め方
主要 2 件は修正版の公開前から悪用されていたため、更新とは別に侵害有無の確認が必要です。現在のビルドが修正版かどうかは更新の要否を決める情報であり、影響ビルドで稼働していた期間に侵害されていないかは別に判断します。すでに更新済みでも、更新前の調査が未実施または不十分な場合は侵害確認へ進みます。
NetScaler Console の IoC 機能と利用条件
公式補足情報によると、Citrix は NetScaler Console の Security Advisory を通じて、侵害の兆候を調べるための汎用的な IoC を提供しています。利用条件は次のとおりです。
- 提供先
-
NetScaler Console サービス、および Cloud Connect を利用するオンプレミス版 NetScaler Console です。
- Console のバージョン
-
14.1-73.36 以降です。これは NetScaler Console 自体のバージョンで、ADC/Gateway の修正ビルドとは別の番号です。
- 前提条件
-
テレメトリーのチャネルが有効になっている必要があります。
- 提供状態
-
ベンダーが検出ロジックを公開した後に表示されます。検出ロジックは新しい指標に応じて更新される場合があります。
- Console を利用していない場合
-
Citrix Support に IoC の提供やスキャンの支援を依頼できます。
参考: CISA Known Exploited Vulnerabilities Catalog
“Running the provided IOCs in the NetScaler console may help identify indicators of exploitation.”
(提供された IoC を NetScaler Console で実行すると、悪用の兆候の特定に役立つ可能性がある)
https://www.cisa.gov/known-exploited-vulnerabilities-catalog
Citrix Community の記事に付いた利用者のコメントには、個別の調査結果やファイルパスが書き込まれることがあります。公式の本文とは区別し、IoC はベンダーの案内と Console の検出結果を基準にすることをおすすめします。
IoC 未検出と更新完了が示す範囲
- IoC が検出されない
-
提供された指標に一致する痕跡が見つからなかったことを示します。IoC は既知の手法に基づくため、未侵害の証明にはなりません。
- 修正版への更新が完了した
-
今後の悪用を防ぐための対応です。更新前に侵害されていた場合の影響を取り除くものではありません。
IoC 未検出や更新完了だけで侵害なしと結論づけず、ログや通信の確認結果とあわせて判断することを推奨します。
証拠保全・調査・更新の進め方
CISA は、侵害が疑われる場合は更新前に証拠を保全するよう呼びかけています。
参考: CISA Alert(2026 年 9 月 27 日)
“it is important to preserve forensic evidence prior to applying updates”
(更新を適用する前にフォレンジック上の証拠を保全することが重要である)
https://www.cisa.gov/news-events/alerts/2026/09/27/critical-zero-day-vulnerabilities-exploited-citrix-netscaler-adc-gateway
侵害が疑われる場合は、Citrix Support やインシデント対応担当者と、必要な証拠保全・封じ込め・更新の順序を判断します。調査完了まで無条件に更新を延期するのではなく、露出低減と必要な保全を進め、更新と詳細調査を調整します。CISA KEV の Notes では、侵害が疑われる場合の Citrix の手順(CTX694799)も参照先に挙げられています。
影響ビルドで動作している機器に加え、すでに修正版へ更新済みの機器も一覧化し、影響ビルドで稼働していた期間と、その期間の調査状況を記録します。インターネットに公開している仮想サーバーや管理インターフェースへの到達経路もあわせて整理します。
NetScaler Console の IoC スキャンを実行するか、Citrix Support に IoC を依頼します。更新済みの機器も、更新前の調査が未実施または不十分であれば対象に含めます。外部の SIEM へ転送しているログがあれば、影響ビルドで稼働していた期間を確認します。
兆候がある場合や判断がつかない場合は、Citrix Support やインシデント対応担当者と、必要な証拠保全・封じ込め・更新の順序を決めます。更新による情報の消失に備えて必要な保全を進めつつ、アクセス元の制限などで露出を下げ、更新を無条件に後回しにしないよう調整します。
決めた順序に沿って、前章で選んだ更新先へ更新します。CVE-2026-88778 に該当する場合は Enhanced ISN Generation を有効化します。詳細な調査は、更新と調整しながら継続します。
- 全ノードのビルドが修正版になっていることを
show versionで確認します。 - HA 構成では
show ha nodeで状態と同期を確認します。 - SAML を含む各認証方式でログインできることを確認します。
- VPN 接続や負荷分散対象への通信が想定どおりであることを確認します。
侵害の兆候が見つかっていた場合は、更新後も調査と対処を継続します。
更新までの暫定対応の位置づけ
参考: JPCERT/CC
「Cloud Software Groupは、CVE-2026-88771およびCVE-2026-88772に対する回避策を提供していません。」
https://www.jpcert.or.jp/at/2026/at260029.html
DTLS の無効化は CVE-2026-88772 の条件を外すだけで、CVE-2026-88771 には効果がありません。WAF や IPS についても、今回の脆弱性全体への対策としてベンダーから案内されてはいません。
更新まで時間がかかる場合、管理インターフェースや不要な仮想サーバーへのアクセス元を制限するなど、露出を減らす一般的な対策は検討できます。ただし、これはリスク低減策であり、修正版への更新の代わりにはなりません。
まとめ
CTX697096 への対応は、修正版への更新だけでなく、更新先の選定、CVE-2026-88778 の設定変更、侵害調査を組み合わせて進める必要があります。特に CVE-2026-88771 は構成を問わず影響するため、DTLS の設定に関係なく更新計画を立てることが出発点になります。
- CVE-2026-88771 は影響ビルドであればデフォルト構成でも対象になります。
- CVE-2026-88772 の DTLS 条件は、更新要否ではなく該当判定に使います。
- 修正版は系列ごとに異なり、ビルド番号は同じ系列の中で比較します。
- 通常版 13.1 は show ns variable の結果を見てから更新先を決めます。
- CVE-2026-88778 は Enhanced ISN Generation の有効化と保存が別途必要です。
- SAML の署名設定は、更新前に IdP 側とあわせて確認します。
- IoC 未検出や更新完了は、未侵害の証明にはなりません。
以上、最後までお読みいただきありがとうございました。