はじめに
2026 年 11 月 9 日、N-able の RMM(Remote Monitoring and Management)プラットフォーム N-central について、独立研究者が「Able2Shell」と名付けた 33 件の脆弱性と攻撃コード(PoC)を GitHub で公開しました。N-able はホスト型 N-central を予防的に停止し、オンプレミス型の利用者にもサーバーをオフラインにするよう求めました。
翌 11 月 10 日には修正版の N-central 2026.4 Hotfix 2(以下、HF2)が公開され、ホスト型サーバーの更新完了も案内されています。一方で、MSP や企業の情シス担当者には「HF2 を適用すれば運用を再開してよいのか」「管理を委託している MSP に何を確認すべきか」という判断が残ります。
- Able2Shell の概要と、N-central の停止から HF2 公開までの経緯
- HF2 で修正された 7 件の CVE と、研究者が公表した 33 件との関係
- ホスト型 / オンプレミス型で異なる更新の範囲と、Agent / Probe の更新順序
- RMM 管理基盤ならではの顧客横断リスクと、停止中の監視空白への備え
- 安全に運用を再開するための確認手順と、MSP と委託元企業の確認分担
結論として、オンプレミス型は HF2(ビルド 2026.4.1.26)へ更新するまでオフラインを維持し、ホスト型を含むすべての環境で Agent → Probe の順に更新する必要があります。ただし、HF2 は研究者が指摘した 33 件すべてへの対応とは公表されておらず、追加の Hotfix が予定されています。更新後もログイン履歴や管理操作を確認し、侵害の疑いがないことを確かめたうえで段階的に再開することを推奨します。
Able2Shell とは何か、N-central が停止した経緯
Able2Shell は、N-central のサーバー側に存在するとされる複数の脆弱性と、それらを組み合わせた攻撃チェーンの総称です。事前の調整なく PoC 付きで公開されたため、N-able は修正版の公開前にサービスを停止する対応を選びました。
研究者が公表した 33 件と 4 つの攻撃チェーン
研究者は GitHub アカウント「Oracle-Security」のリポジトリで、33 件の脆弱性と 4 つの攻撃チェーンを PoC とともに公開しました。検証対象は N-central Appliance 2026.4.0.31 で、研究者はそれ以前のバージョンにも影響する可能性があると説明しています。
攻撃チェーンの内訳は、出典によって整理の仕方が異なります。Huntress は 4 つのうち 3 つがリモートコード実行(RCE)、1 つが root 権限への昇格につながると説明しています。一方、Tenable は各チェーンが最終的に到達する権限で整理しており、root まで到達するものを 2 つ、N-central のサービスアカウント(nable)でのコマンド実行にとどまるものを 2 つとしています。いずれも第三者による分析であり、N-able が個々のチェーンを公式に評価したものではありません。
また、33 件は研究者側が公表した件数です。N-able が 33 件すべてを独立した脆弱性として認定したことを意味しません。
停止から HF2 公開・ホスト型更新完了までの時系列
公表から修正版の公開まで、約 1 日半で状況が変化しています。日時は UTC を基準とし、括弧内に日本時間を併記します。
| 日時 | 出来事 | 主な出典 |
|---|---|---|
| 11 月 9 日 04:14 UTC(13:14) | Able2Shell の README が GitHub に公開される(最初のコミット) | Tenable |
| 11 月 9 日 15:15 UTC(11 月 10 日 00:15) | N-able がインシデントを公表。ホスト型を停止し、オンプレミス型にもオフライン化を要請。この時点で実際の悪用は確認していないと説明 | N-able(Huntress 経由) |
| 11 月 10 日 | HF2(ビルド 2026.4.1.26)を公開し、7 件の CVE を公表。公開 PoC に関連するスキャン活動を観測したと案内 | N-able |
| 11 月 11 日 01:04 UTC(10:04) | 全リージョンのホスト型サーバー(NCOD)の更新完了を案内 | N-able ステータス |
なお、N-able は当初のインシデント投稿(ID 202561)を、情報を集約した新しい投稿(ID 202580)に置き換えています。今後も投稿 ID が変わる可能性があるため、確認時は個別のインシデント URL ではなく、N-able のステータスページのトップから最新の投稿をたどることをおすすめします。
N-central Hotfix 2 の修正内容と影響範囲
HF2 は N-able が「重要なセキュリティ更新」と位置づける修正版です。認証と権限チェックの強化、レガシーなモバイルデバイス管理(MDM)の削除、ファイルとログ処理の検証追加、サーバーコンポーネントの強化、Agent と Probe 間通信の強化、Web とサインインの保護強化、OS とサードパーティコンポーネントの更新が含まれます。
HF2 で修正された 7 件の CVE
公式リリースノートには、次の 7 件の CVE が HF2 で修正されたと記載されています。CVSS v4 のスコアは、N-able の CVE レコードの値を Tenable が整理したものです。
| CVE | 内容(N-able の表記を要約) | CVSS v4 |
|---|---|---|
| CVE-2026-125883 | 複数の XML 外部実体参照(XXE) | 9.3 |
| CVE-2026-125881 | サービスインポートのスキーマ検証を介した SSRF | 9.3 |
| CVE-2026-125878 | 複数の OGNL インジェクション | 8.7 |
| CVE-2026-125879 | syslog-ng 設定を介した root へのローカル権限昇格 | 8.6 |
| CVE-2026-125882 | ファイルリポジトリのアップロードにおけるパストラバーサルを介した RCE | 8.6 |
| CVE-2026-91000 | 安全でない IPC チャネルによるローカル権限昇格 | 8.4 |
| CVE-2026-125880 | MMS3 パッチメタデータを介した格納型 XSS(管理者コンテキスト) | 8.3 |
Tenable によると、7 件はいずれも 11 月 10 日時点で CISA の KEV カタログには登録されていません。
影響を受けるバージョンとサポートされる更新経路
Tenable によると、N-able の CVE レコードは 26.4.1 より前の N-central を影響対象としており、修正ビルドは 2026.4.1.26 です。HF2 へ直接更新できるバージョンは、公式リリースノートで次のとおり示されています。
| 現在のバージョン | HF2 への直接更新 |
|---|---|
| 2025.4 | 対応 |
| 2026.1 / 2026.2 / 2026.3 | 対応 |
| 2026.3.1(Hotfix 1〜Hotfix 4) | 対応 |
| 2026.4(ビルド 2026.4.0.27) | 対応 |
| 2026.4 Hotfix 1(ビルド 2026.4.0.32) | 対応 |
| 上記より前のバージョン | 非対応(サポート対象のバージョンへ先に更新が必要) |
研究者が検証に使った 2026.4.0.31 は、HF1 のリリースノートで言及されているビルドですが、HF2 の更新経路の表には明記されていません。このビルドで運用している場合は、更新前に N-able サポートへ経路を確認することを推奨します。オンプレミス型の手順は、公式のアップグレードガイドと旧バージョンからの更新経路を参照してください。
HF2 は 33 件すべての修正とは公表されていない
N-able は HF2 について、11 月 9 日に公表された脆弱性のうち最も重大なものに対応したリリースと説明し、さらなるセキュリティ更新を含む追加の Hotfix を予定していると案内しています。7 件の CVE と研究者の 33 件の対応関係は、公式には示されていません。
参考: Tenable「Able2Shell: Frequently asked questions for reported N-able N-central zero-day vulnerabilities」
“it has not mapped its CVEs to the researcher’s 33 findings”
(N-able は、自社の CVE と研究者の 33 件の指摘との対応関係を示していない。)
https://www.tenable.com/blog/able2shell-frequently-asked-questions-for-reported-n-able-n-central-zero-day-vulnerabilities
このため、HF2 の適用によって 33 件すべてのリスクが解消したとは判断できません。管理画面へのアクセス元制限など、HF2 以外の防御策も追加 Hotfix の公開まで維持することを推奨します。
MSP と顧客企業が確認すべき RMM のリスク
N-central は、MSP が複数顧客の端末やサーバーを一元管理するための基盤です。そのため、サーバー 1 台の問題が、そのサーバーで管理されているすべての顧客環境の判断に関わります。
管理基盤が侵害された場合の顧客横断リスク
RMM のサーバーは、管理対象の端末に対して高い権限で操作できる立場にあります。仮に管理基盤が侵害された場合、次のような経路で顧客端末へ影響が波及する可能性があります。これらは侵害時に想定される潜在的な影響の整理であり、今回の Able2Shell で発生した事実ではありません。
- 遠隔操作機能を使った、管理対象端末への直接のアクセス
- スクリプトや自動化ポリシーを使った、複数顧客への一斉実行
- 監視設定やパッチ設定の変更による、検知や修正の妨害
- サーバーに保存された管理用の認証情報や、外部サービス連携の資格情報の悪用
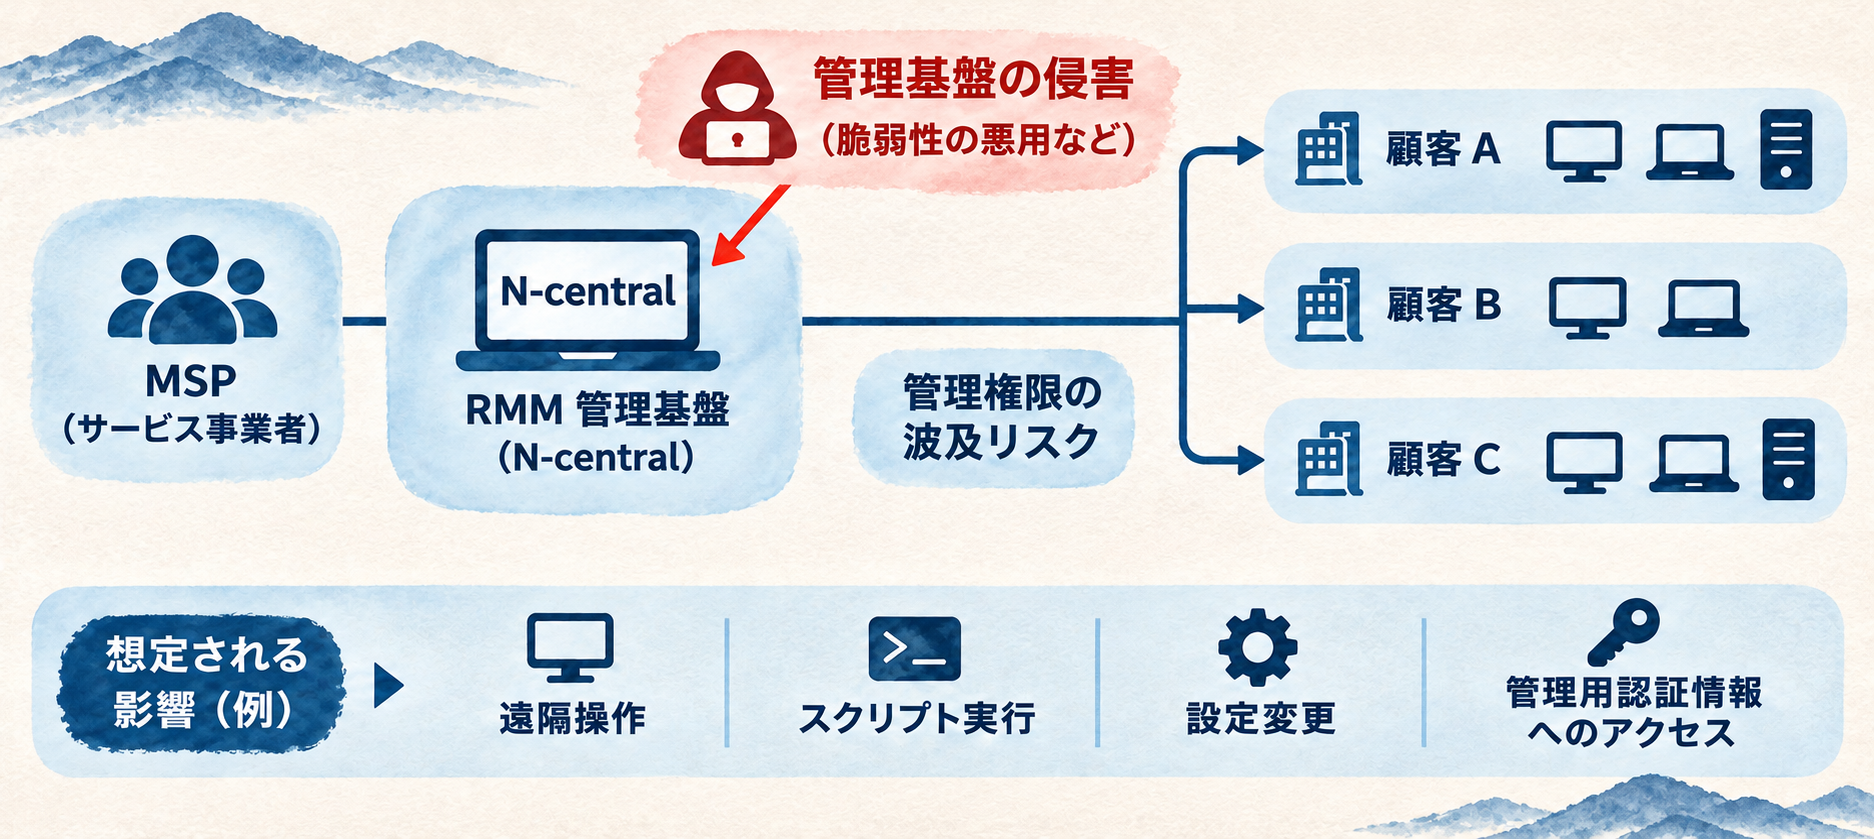
参考として、2026 年 8 月に公表された別の N-central 脆弱性(CVE-2026-18577)では、侵害されたサーバーから Take Control を使って管理対象端末へ到達した事例が報告されています。これは Able2Shell の悪用実績ではありませんが、RMM の侵害が顧客端末へ広がり得ることを示す実例です。
悪用状況は「試行」「成立可能性」「侵害確認」を分けて読む
今回の報道では、スキャンや攻撃試行の報告と、実際の侵害が混同されやすくなっています。2026 年 11 月 12 日時点で確認できた情報を、次の 3 つに分けて整理します。
- スキャン・攻撃試行の観測
-
N-able は、公開 PoC に関連するスキャン活動を観測したと案内しています。watchTowr はハニーポットへの攻撃試行を、Previdian はおとり環境への XXE などの試行を報告していますが、Previdian はアカウント乗っ取りやコマンド実行の完了は示されていないと説明しています。
- 攻撃チェーンの成立可能性
-
PoC が公開されており、研究者は認証なしで成立するチェーンを含むと説明しています。N-able は 7 件の CVE を公表しており、HF2 適用前のサーバーが外部から到達可能だった場合は、試行を受けていた前提で確認する必要があります。
- 顧客環境での侵害の確認
-
N-able は、顧客環境で攻撃が成功した証拠はないとしています。Huntress や Tenable も、11 月 10 日時点で顧客サーバーの侵害は確認・報告されていないと説明しています。
参考: Huntress「N-able Disables Cloud Services Following Disclosure of “Able2Shell” Exploit Chains」
“Huntress has not observed evidence of Able2Shell exploitation in our partners’ environments”
(Huntress は、パートナーの環境で Able2Shell が悪用された証拠を確認していない。)
https://www.huntress.com/blog/n-able-disables-cloud-services-following-disclosure-of-able2shell-exploit-chains
X などで「悪用が確認された」とする投稿もありますが、多くはスキャンや試行の観測を指しています。また、2026 年 8 月・9 月に悪用が確認された N-central の脆弱性は別件であり、今回の Able2Shell の悪用実績とは区別する必要があります。
停止中の監視空白をどう補うか
N-central の停止は攻撃面を減らす一方で、監視、アラート通知、パッチ配信、スクリプトによる自動化、遠隔での障害対応にも影響します。停止期間中は、障害やセキュリティアラートに気付くまでの時間が延びる可能性があります。
報道によると、N-able は停止期間中も N-able Login 経由で利用する Ecoverse のサービス(Asset View、パッチ適用、脆弱性管理、スクリプト、ポリシーなど)は利用可能と案内していました。これに加えて、EDR やクラウド側の監視、顧客企業側の監視ツール、電話や現地対応による連絡体制など、N-central に依存しない手段で重要な監視を補うことを推奨します。
停止していた期間は安全だったとは限らず、停止前に外部から到達可能だった時間帯の確認が必要です。また、復旧後は停止中に止まっていたパッチ配信や保留中のアラートが一度に動き出すため、その影響も確認対象に含めます。
安全に復旧するための確認・更新手順
運用再開の判断は「HF2 を適用したか」だけでは足りません。利用状況の特定から証跡の確認、更新、正常性確認までを順番に進め、各段階で再開の可否を判断します。
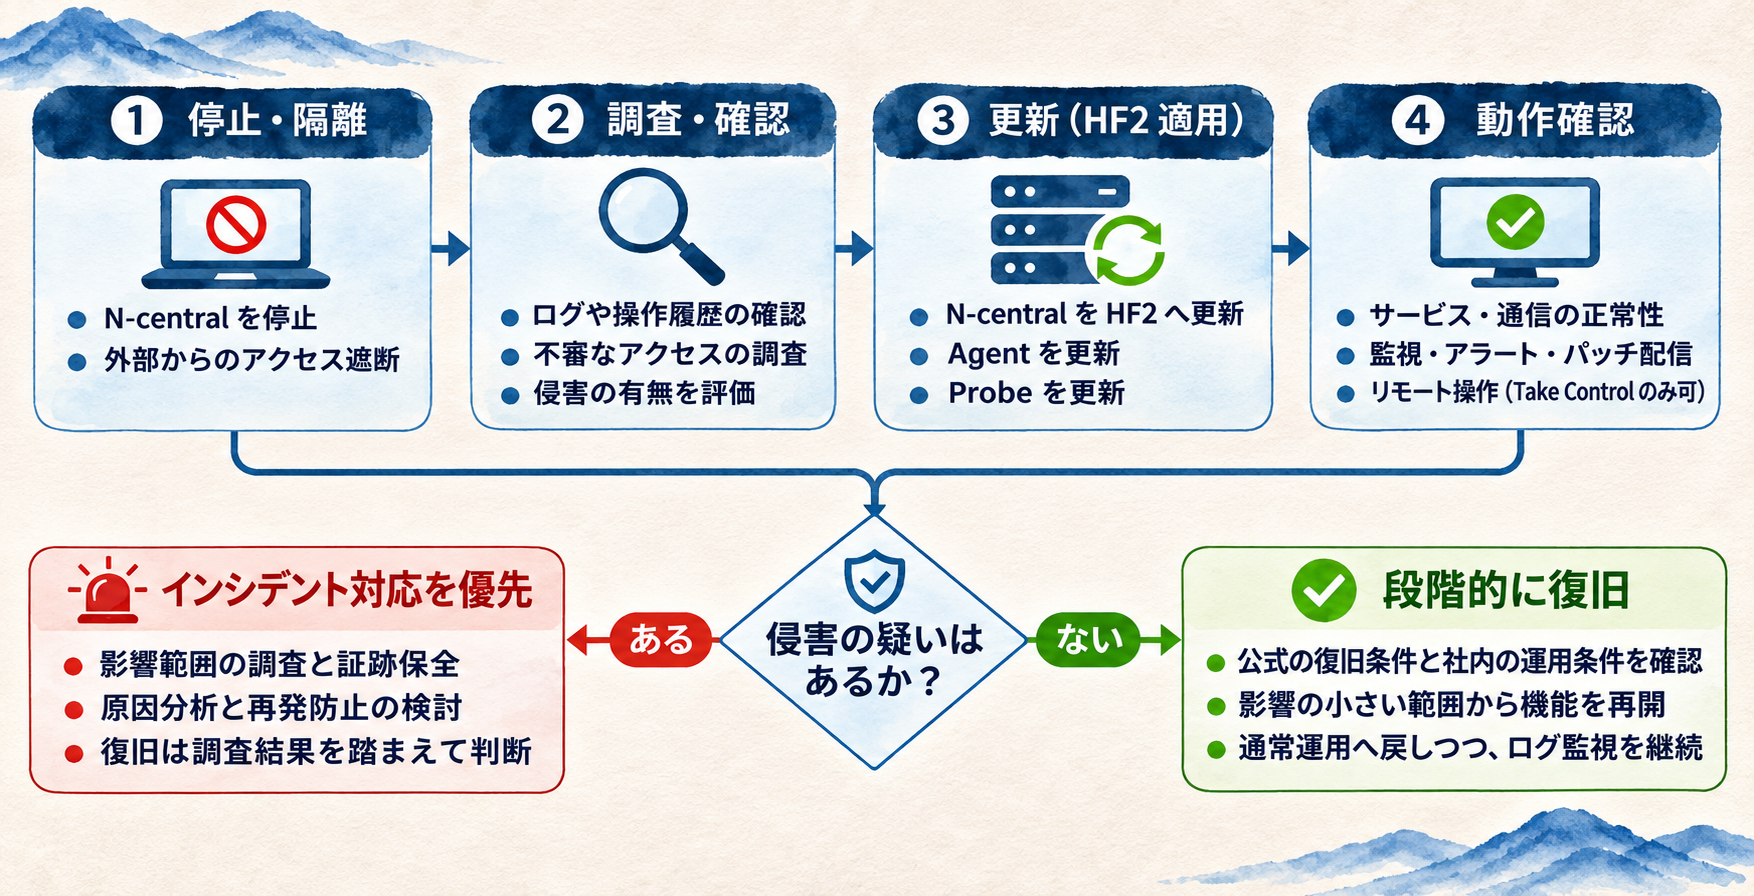
復旧判断の基本フロー
自社で N-central を運用しているか、端末管理を委託している MSP が N-central を使っているかを確認します。委託先が使っている場合は、自社のどの端末やサーバーが管理対象かも把握します。
ホスト型 / オンプレミス型のどちらか、現在のビルド、管理画面がインターネットから到達可能だったかを確認します。オンプレミス型では、停止前にどのアクセス元から管理画面へ到達できたかも記録しておきます。
ステータスページで、ホスト型の稼働状況、オンプレミス型への最新の指示、追加 Hotfix の公開有無を確認します。
参考: N-able Status Dashboard
“remain offline until your server has been successfully upgraded”
(サーバーの更新が正常に完了するまで、オフラインを維持してください。)
https://uptime.n-able.com/
オンプレミス型は更新完了までオフラインを維持します。更新作業の前に、サーバーの認証ログ、監査ログ、Web アクセスのログなど、調査に必要な記録を取得して保管することを推奨します。更新や再起動によって記録が失われると、後から侵害の有無を判断できなくなるためです。
Huntress は、11 月 8 日以降のログインと認証の記録を確認するよう推奨しています。あわせて、次の項目を確認します。
- 想定外の管理者アカウントの追加や権限変更
- 新たに登録・変更されたスクリプトや自動化ポリシー
- 不審なリモートアクセスセッション
- API や外部サービス連携に使う資格情報の利用状況
- 顧客端末に対して実行された操作の履歴
不審な記録が見つかった場合は、手順 6 以降へ進まず、後述する侵害時の対応へ切り替えます。
オンプレミス型は、前述の更新経路に沿ってビルド 2026.4.1.26 へ更新します。ホスト型は N-able がサーバーを更新済みと案内していますが、自社のサーバーが 2026.4.1.26 になっていることを管理画面で確認します。
ホスト型 / オンプレミス型を問わず、Agent と Probe の更新は利用者側の作業です。互換性の条件は、後述の「Agent と Probe の更新順序と互換性」で整理します。
- サーバーのビルドが 2026.4.1.26 であること
- Agent と Probe のバージョン、および両者の通信
- オフラインパッチキャッシュなど、Agent と Probe の通信に依存する機能
- 監視、アラート通知、パッチ配信、自動化ポリシーの動作
- Take Control による遠隔操作(内蔵リモートコントロールは HF2 で一時無効化)
侵害の疑いがないこと、N-able の案内する復旧条件を満たしていること、社内の運用条件を満たしていることを確認してから再開します。影響の小さい顧客や拠点から順に戻し、管理画面のアクセス元は必要最小限に制限したまま運用することを推奨します。再開の判断と承認の記録も残しておきます。
侵害の疑いがある場合は通常の復旧と分ける
手順 5 で不審な記録が見つかった場合は、更新による復旧よりも証跡保全とインシデント対応を優先します。HF2 は脆弱性を修正するものであり、すでに作成されたアカウントや、管理対象端末へ配布されたツールを取り除くものではありません。
この場合は、インシデント対応チームや外部の専門家を交え、サーバーの隔離を続けたまま調査範囲を管理対象の顧客環境まで広げます。管理者や連携サービスの資格情報の変更は、証跡を確保したうえで実施することを推奨します。再開は、調査の結果を踏まえて改めて判断します。
Agent と Probe の更新順序と互換性
HF2 は Agent と Probe のレガシーなコンポーネントを更新し、両者の通信方法を変更しています。そのため、通信できるかどうかは Agent、Probe、Patch Management Engine(PME)の各バージョンの組み合わせで決まります。
参考: N-able「N-central 2026.4 HF2 Release Notes」
“To maintain Agent-to-Probe communication, upgrade Agents first, then Probes.”
(Agent と Probe の通信を維持するには、Agent を先に、その後 Probe を更新してください。)
https://status.n-able.com/2026/11/10/n-central-2026-4-hf2-release-notes/
| Probe | Agent / PME | 通信の状態 |
|---|---|---|
| 2026.4.1.26 未満 | バージョンを問わない | 従来どおり通信できる |
| 2026.4.1.26 以降 | どちらも 2026.4.1.26 以降 | 新しい通信方式で通信できる |
| 2026.4.1.26 以降 | どちらかが未更新 | 通信できない。オフラインパッチキャッシュなど依存する機能も利用できない |
2026.4.1.26 以降の Agent と PME は旧バージョンの Probe とも通信できるため、Agent と PME の更新は段階的に進められます。Probe だけを先に更新すると、未更新の Agent と通信できなくなる点に注意が必要です。
PME について、公式リリースノートは HF2 とは別に配信され、HF2 の公開に先行して自動的に配布されるため、PME 側の操作は不要と説明しています。ただし互換性の条件には PME も含まれるため、Probe を更新する前に、対象の端末で PME が更新済みであることを確認しておくと安全です(編集上の推奨)。
MSP と委託元企業の確認分担
次の表は、公式が定めた一律の責任分界ではありません。契約や運用体制に応じて、誰が何を確認するかを決める際の整理として使ってください。
| 確認項目 | MSP(N-central の運用者) | 委託元企業 |
|---|---|---|
| N-central サーバーの更新 | ホスト型は N-able が実施、オンプレミス型は運用者が実施し、ビルドを確認 | 提供形態と更新後のビルドの報告を受ける |
| Agent / Probe の更新 | ホスト型でも運用者が Agent → Probe の順に実施 | 自社端末の更新完了状況を確認する |
| 顧客端末への影響確認 | 顧客ごとに管理操作の履歴を確認 | EDR や端末のログで不審な操作がないか確認する |
| 監査ログと証跡の保存 | サーバー側のログを保全 | 自社側のログを保全し、必要に応じて提供を依頼する |
| 管理者や連携アカウント | N-central の管理者、API、連携先の資格情報を確認 | 委託先に付与している自社の資格情報や権限を確認する |
| 状況報告 | 影響の有無、対応状況、追加 Hotfix への対応予定を報告 | 報告内容を社内のインシデント管理に記録する |
| 復旧判断と承認 | 再開の条件と確認結果を提示 | 契約に応じて再開を承認する |
委託先へ確認する際は「HF2 を適用したか」だけでなく、「Agent と Probe の更新が完了したか」「11 月 8 日以降のログを確認したか」「追加 Hotfix にどう対応するか」もあわせて確認することをおすすめします。
更新後の制約と追加確認事項
HF2 の適用後も、機能の制約と追加 Hotfix の公開という 2 つの点で対応が続きます。
内蔵リモートコントロールの一時無効化と Take Control
公式リリースノートは既知の問題として、N-central に標準で組み込まれたリモートコントロール機能が一時的に利用できず、今後の修正で再び有効化されると説明しています。一方、別製品として統合されている Take Control は通常どおり利用できるとされています。
| 機能 | HF2 適用後の状態 | 運用への影響 |
|---|---|---|
| 内蔵リモートコントロール | 一時的に利用不可(今後の修正で再有効化予定) | この機能を前提とした手順書やサポート窓口の運用は見直しが必要 |
| Take Control | 利用可能 | 遠隔操作の代替手段となる。ライセンスや端末側の導入状況は事前に確認 |
内蔵リモートコントロールが使えないことは、HF2 適用後の既知の動作です。障害と判断して設定を戻すような対応は避け、Take Control への切り替えや一時的な運用手順を準備することを推奨します。Take Control を使う場合も、セッションの記録を確認できる状態にしておくと、後から操作履歴を追跡しやすくなります。
追加 Hotfix と公式情報の継続確認
N-able は、さらなるセキュリティ更新を含む追加の Hotfix を公開すると案内しています。2026 年 11 月 12 日時点で、公開日や対象となる問題は示されていません。
HF2 の適用を対応の完了とせず、ステータスページとリリースノートの更新を継続して確認する体制を推奨します。追加 Hotfix で再び Agent や Probe の更新が必要になる可能性もあるため、今回の更新で作成した端末一覧や確認手順を残しておくと、次の対応を短時間で進められます。
まとめ
Able2Shell は、PoC 付きで公開された N-central の脆弱性群であり、N-able はサービス停止と HF2 の公開で対応しました。運用再開の判断では、HF2 の適用に加え、Agent / Probe の更新、ログの確認、追加 Hotfix への備えまでを一連の対応として扱う必要があります。
- オンプレミス型は HF2 への更新完了までオフラインを維持する。
- ホスト型でも Agent と Probe の更新は利用者側の作業
- Probe を先に更新すると未更新の Agent と通信できなくなる。
- HF2 の 7 件の CVE は研究者の 33 件すべての修正とは限らない。
- 11 月 8 日以降のログイン履歴と管理操作を確認してから再開する。
- 侵害が疑われる場合は更新よりも証跡保全と調査を優先する。
- 内蔵リモートコントロールの停止と追加 Hotfix の公開に備える。
以上、最後までお読みいただきありがとうございました。